
 chocapikk/wpprobe
Ein schnelles Tool zur Aufzählung von WordPress-Plugins

"Warum blind scannen, wenn WordPress sich selbst offenlegt?"
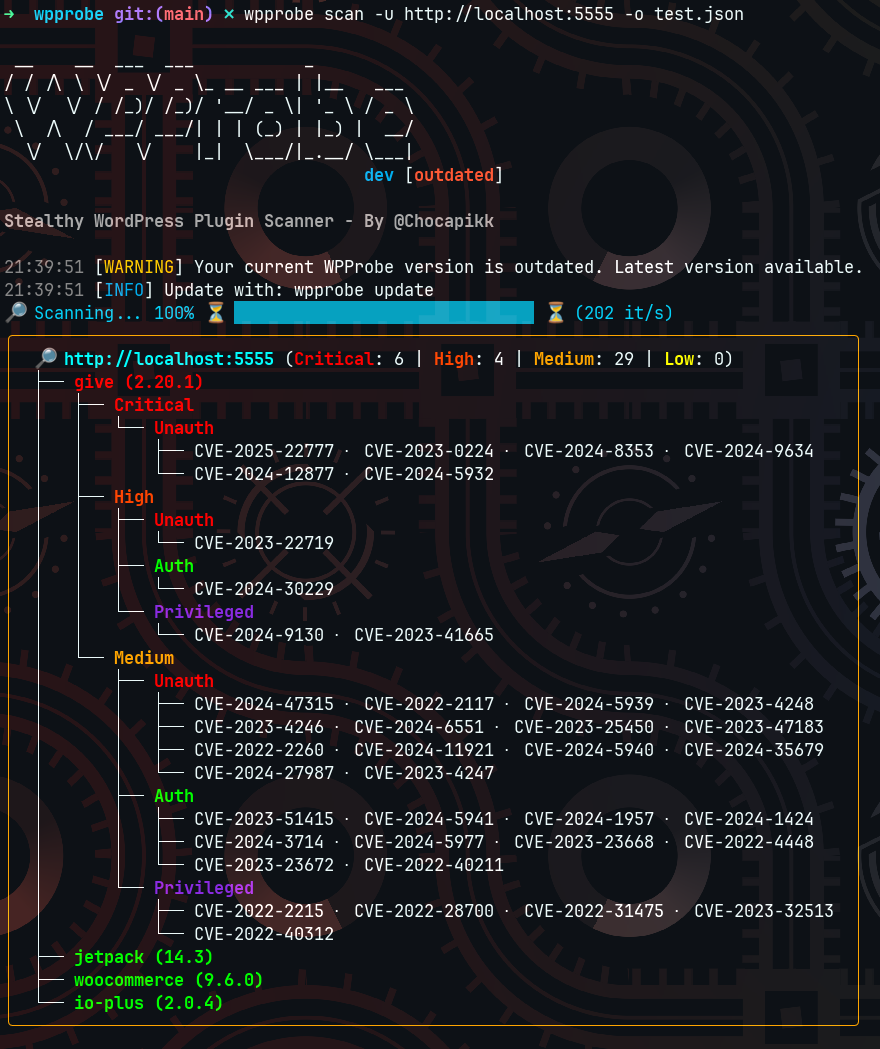


Ein schneller Scanner für WordPress-Plugins und -Themes, der installierte Plugins über REST-API-Enumeration und Themes durch HTML-Erkennung aufspürt und sie anschließend bekannten Schwachstellen zuordnet. Über 5000 Plugins sind ohne Brute-Force erkennbar, mit Brute-Force noch Tausende mehr.
Seit dem 9. März 2026 hat Wordfence seine v2-API abgekündigt. Bei allen WPProbe-Versionen vor v0.10.16 ist die Funktion update-db nicht mehr funktionsfähig. Sie müssen WPProbe aktualisieren.
Standardmäßig ruft wpprobe update-db eine vorgefertigte Datenbank aus diesem Repository ab (alle 2 Stunden per CI aktualisiert), sodass kein API-Schlüssel erforderlich ist. Wenn Sie die Daten selbst direkt von Wordfence abrufen möchten, können Sie optional einen kostenlosen API-Schlüssel einrichten:
--api-key festgo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| Modus | Methode | Tarnung | Abdeckung |
|---|---|---|---|
stealthy (Standard) | REST-API-Endpunkt-Abgleich + HTML-Theme-Erkennung | Hoch | 5000+ Plugins + Themes |
bruteforce | Direkte Verzeichnisprüfungen | Niedrig | 10k+ Plugins |
hybrid | REST/HTML-Kandidaten plus Plugin-Liste, verifiziert durch Dateiprüfungen | Mittel | Maximal |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Legen Sie WORDFENCE_API_KEY für Wordfence-Datenbankaktualisierungen fest (kostenlos). Legen Sie WPSCAN_API_TOKEN für WPScan-Datenbankaktualisierungen fest (nur Enterprise-Plan).
wpprobe update
Nur Binaries, die aus einem Release installiert wurden, aktualisieren sich selbst. Ein Build aus dem Quellcode ist in der Regel neuer als das letzte Release, sodass ein Ersetzen ein Downgrade bedeuten würde: Baue es stattdessen aus dem Repository neu, oder übergib --force, um das Release-Binary trotzdem zu installieren.
Beim Start prüft WPProbe das neueste veröffentlichte Release, um das Banner zu beschriften. Die Antwort wird 24 Stunden lang zwischengespeichert, und die Prüfung kann vollständig deaktiviert werden:
export WPPROBE_NO_UPDATE_CHECK=1
Der Stealthy-Modus fragt exponierte REST-API-Routen (?rest_route=/) ab und gleicht entdeckte Endpunkte mit einer vorkompilierten Datenbank bekannter Plugin-Signaturen ab. Außerdem werden aktive Themes ermittelt, indem wp-content/themes/-Referenzen aus dem HTML der Seite geparst und deren Version aus style.css abgerufen wird. Dies erzeugt minimale Anfragen und vermeidet die Erkennung durch WAFs.
Der Brute-Force-Modus prüft Plugin-Verzeichnisse direkt über GET-Anfragen. Eine 403-Antwort bestätigt, dass das Plugin existiert (Verzeichnisauflistung verboten). Eine 200-Antwort wird validiert, indem im Verzeichnislisting nach readme.txt gesucht wird, um Fehlalarme durch WordPress-Instanzen zu vermeiden, die für alle Pfade 200 zurückgeben.
Der Hybrid-Modus sammelt Kandidaten aus REST-Routen und HTML, fügt die konfigurierte Plugin-Liste hinzu und verifiziert anschließend jeden Kandidaten mit einer direkten Plugin-Dateiprüfung. REST-Routen allein können von mehreren Plugins gemeinsam genutzt werden und bestätigen keine Installation. Themes werden unabhängig vom Modus immer über HTML ermittelt.
Erkannte Plugins und Themes werden mit bekannten CVEs aus den Datenbanken von Wordfence und WPScan korreliert, wobei der Versionsbereich abgeglichen wird, um verwundbare Installationen zu identifizieren.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
Die JSON-Ausgabe ist immer ein Array mit einem Objekt pro gescanntem Ziel, sodass eine einzelne Datei gültig bleibt, egal ob Sie eine URL oder viele mit -f scannen.







