 charles2gan/gda-android-reversing-tool

der schnellste und leistungsstärkste Android-Dekompilierer (natives Tool, das ohne Java-VM arbeitet) für APK-, DEX-, ODEX-, OAT-, JAR-, AAR- und CLASS-Dateien. Der bösartiges Verhalten erkennt, Datenschutzlecks aufspürt, Schwachstellen identifiziert, Pfade auflöst, Packer identifiziert, Variablen verfolgt, Entschleierung durchführt, Python- und Java-Skripte unterstützt, Gerätespeicher extrahiert, Daten entschlüsselt und verschlüsselt usw.


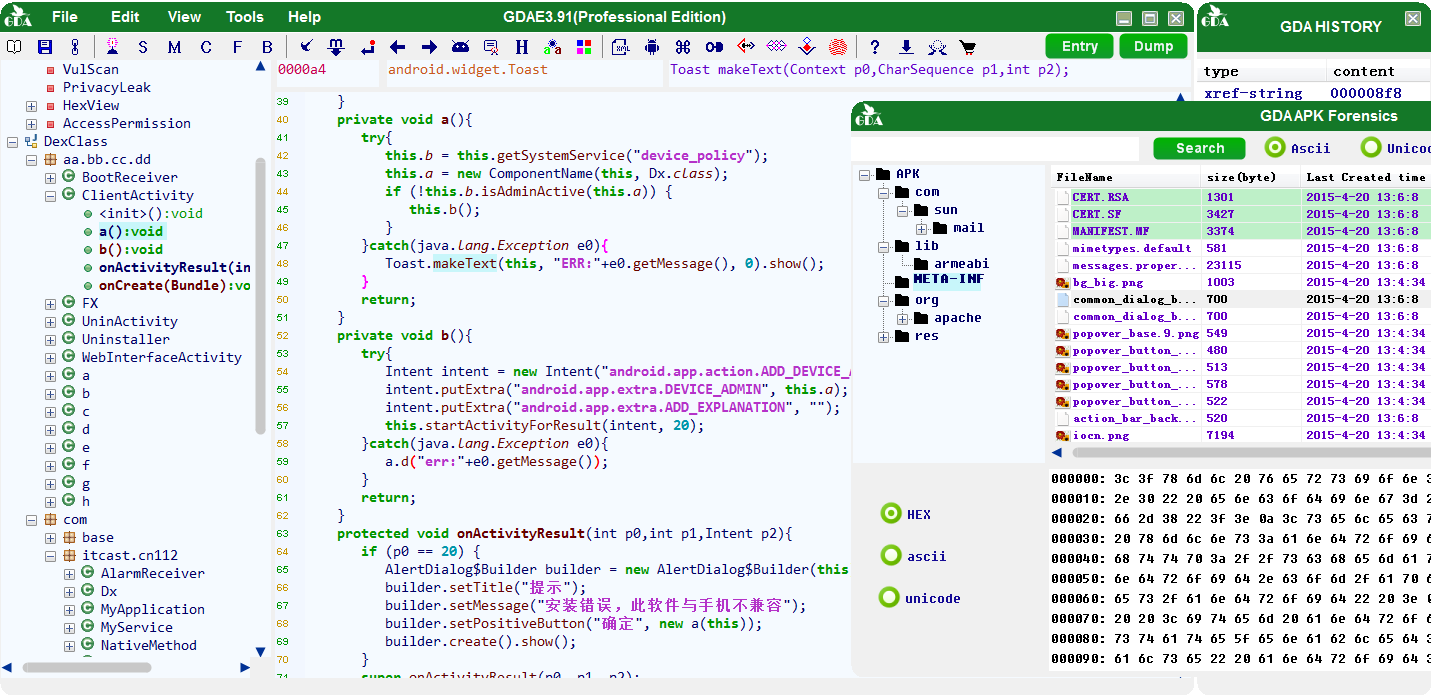
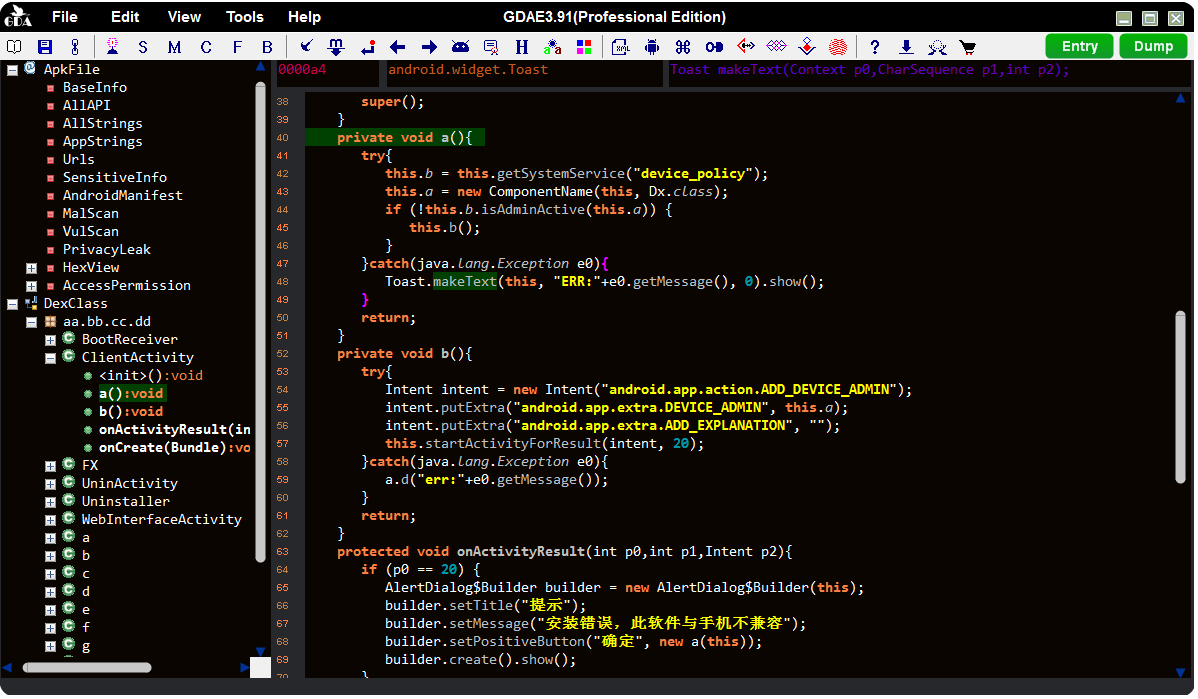
GDA, ein leistungsstarker Dalvik-Bytecode-Dekompiler, implementiert in C++, der die Vorteile einer schnellen Analyse und eines geringen Speicher- und Festplattenverbrauchs sowie eine stärkere Fähigkeit zum Dekompilieren von APK-, DEX-, ODEX-, OAT-, JAR-, CLASS- und AAR-Dateien bietet.
GDA ist eine vollständig native Software und funktioniert ohne Setup und Java VM. Sie funktioniert gut in jedem neuen Windows-System und virtuellen Maschinensystem ohne zusätzliche Konfiguration. Das GDA Decompiler-Projekt begann 2013 und seine erste Version 1.0 wurde 2015 auf der GDA-Website veröffentlicht.
GDA ist auch eine leistungsstarke und schnelle Reverse-Analyse-Plattform. Sie unterstützt nicht nur die grundlegende Dekompilierung, sondern auch viele hervorragende Funktionen wie Erkennung von bösartigem Verhalten, Erkennung von Datenschutzlecks, Schwachstellenerkennung, Pfadlösung, Packererkennung, Variable-Tracking-Analyse, Deobfuskation, Python- und Java-Skripte, Extraktion von Gerätespeicher, Datenentschlüsselung und -verschlüsselung usw.
Alle Funktionen wie folgt:
𝕬 Interactive Operation:
    1. Cross-references for strings, classes, methods and fields;
    2. Searching for strings, classes methods and fields;
    3. Comments for java code;
    4. Rename methods,fields and classes;
    5. Save the analysis results in gda db file.
    ...

𝕭 Utilities for Assisted Analysis:
    1. Extracting DEX from ODEX;
    2. Extracting DEX from OAT;
    3. XML Decoder (Component filter);
    4. Algorithm tool(Support rolling encryption and almost all popular encryption algorithms);
    5. Device memory dump(Dump so, odex, dex, oat file);
    6. Path solving;
    7. Static vulnerability scanner;
    ...

𝕮 Good Features:
    1. Brand new dalvik decompiler in c++ with friendly GUI.
    2. Packers Recognition.
    3. Multi-DEX supporting.
    4. De-obfuscate.
    5. Malicious Behavior Scanning by API chains.
    6. Static vulnerability scanner based on stack state machine and dynamic rule interpreter.
    7. Taint analysis to preview the behavior of variables.
    8. Taint analysis to source the variables.
    9. APIs view with x-reference
    10. Deep URL extraction.
    11. Association of permissions with modules.
    12. Apk Forensics Analysis.
    13. Dual decompiler mode.
    14. Smart Rename.
    15. Device memory data dump, DEX file dump by memory searching.
    16. Support Frida to hook and call the selected method or class.
    17. Privacy leaking scanning.
    18. Sensitive Infomation extraction.
    19. Multi-DEX Merge.
    20. Path solving based on low-level intermediate representation(LIR).
    21. Junk instruction clearing.
    22. Support call-graph view.
    23. Smali instruction patch, apk repack and install.
    24. Support subclass and parentclass view.
    25. Support translation of the strings.
    ...
𝕲𝕯𝕬 shortcut key
| shortcut | description |
|---|---|
| F5 | Wechselt von Java zu Smali, erneutes Drücken zurück zu Java |
| F | Verfolgt die Argumente und Rückgabewerte durch Datenflussanalyse |
| X | Querverweise, Lokalisierung von Aufrufern (von Zeichenfolgen, Klassen, Methoden, Feldern) |
| Esc/◄/Backspace | Zurück zum letzten Besuch |
| ► | Vorwärts zum nächsten Besuch |
| G | Springe zu einer Stelle durch Eingabe des Offsets |
| N | Umbenennen des Variablen-/Methoden-/Klassennamens |
| S | Suche nach allen Elementen mit der angegebenen Zeichenfolge |
| C | Kommentare. Unterstützt nur Java-Code |
| DoubleClick | Der Cursor befindet sich auf der Methode/Zeichenfolge/Feld/Klasse, und Doppelklick, um auf Objekte zuzugreifen |
| M | Der Cursor befindet sich in der Smali-Zeile und Drücken der Taste 'M' zum Bearbeiten der Anweisung |
| ▲ UP | Drücken Sie die 'Auf'-Taste, um auf die obere Methode im Baumsteuerelement zuzugreifen |
| ▼ Down | Drücken Sie die 'Ab'-Taste, um auf die untere Methode im Baumsteuerelement zuzugreifen |
| D | Dump der Binärdaten von Methoden, unterstützt nur das Smali-Fenster |
| Enter | Die Änderungen in den Bearbeitungsfeldern werden wirksam |
| H | Daten im Hex-Format anzeigen |
| Ctr+H | Suchverlaufsfenster öffnen |
| Ctr+A | Alles auswählen |
| Ctr+C | Kopieren |
| Ctr+V | Einfügen, nur für bearbeitbare Felder |
| Ctr+X | Ausschneiden |
| Ctr+F | Finden Sie die Zeichenfolge im Codebereich |
| Ctr+S | Speichern Sie die Änderungen in der GDA-Datenbankdatei |
Keine Installation erforderlich, einfach die Bin-Datei doppelklicken und schon kann es losgehen. HINWEIS: Dies ist kein Open-Source-Projekt, zumindest kurzfristig nicht. Sie können die hier veröffentlichten kostenlosen Tools und einige Open-Source-Skripte verwenden.
Zum Schutz des Urheberrechts ist GDA durch eine autorisierte VMP-Lösung geschützt, was zu Fehlalarmen einiger Antivirensoftware führen kann. Bitte ignorieren Sie dies oder fügen Sie GDA zur Whitelist hinzu. GDA hat keinerlei bösartiges Verhalten.
GDA enthält ADB und gdump (zum Dumpen von Gerätespeicherdaten) sowie Vuln-Regeln, Source-Taint-Regeln, API-Fingerabdrücke usw. Daher werden Sie einige Dateien im Verzeichnis %APPDATA%/GDA sehen. Dieses Verhalten, bei dem andere ausführbare Dateien freigegeben werden, wird von einigen Antivirenprogrammen ebenfalls als Virus identifiziert.
Nur für Windows
Ziehen Sie einfach eine Datei in GDA, das war's.
Wenn Ihre Dateien .jar/.class/.aar-Dateien sind, benötigen Sie Java-Unterstützung für das dx-Tool. Bitte stellen Sie sicher, dass Java ordnungsgemäß funktioniert.
Wenn die analysierte JAR-Datei zu groß ist, kann die Analyse lange dauern, bitte haben Sie Geduld.
  >gda.exe
    -sh src_file      --> start a Shell
    -sv src_file port --> start a Server
    -h                --> help
------------------------------------------------------------
  >gda.exe -h
     Usage:gda.exe [option] [apk_file] [-o output_file]
        option:
        -h help
        -x show AndroidManifest.xml
        -p app package name
        -P permission
        -i apk base info
        -a attack surface
        -k packer
        -s all the strings
        -S referenced strings
        -c cert information
        -d decompile all code
------------------------------------------------------------

