
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/bytereaper77/cve-2025-10046
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsDatenbanksicherheitArchived
GitHubbytereaper77/cve-2025-10046

CVE-2025-10046

SQL-Injection-Exploit für ELEX WooCommerce Google Shopping

Repository anzeigen
640vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-10046 - ELEX WooCommerce Google Shopping

Autor: Byte Reaper

Beschreibung

CVE-2025-10046 ist eine SQL-Injection-Schwachstelle im ELEX WooCommerce Google Shopping (Product Feed) Plugin für WordPress, Version 1.4.3 und früher. Das Problem befindet sich in der Datei includes/elex-manage-feed-ajax.php, wo der Parameter file_to_delete vor der Verwendung in SQL-Abfragen nicht ordnungsgemäß bereinigt wird.

Angriffsvektor: Authentifiziert (Administrator)

Auswirkung: Ein Angreifer mit Administratorrechten könnte beliebige SQL-Anweisungen einschleusen, was möglicherweise zur Offenlegung oder Manipulation von Datenbankinformationen führt.

Schweregrad: Hoch (Erfordert Administratorrechte, könnte aber die Datenbankintegrität gefährden).

Anforderungen :

Linux x86_64
GCC 

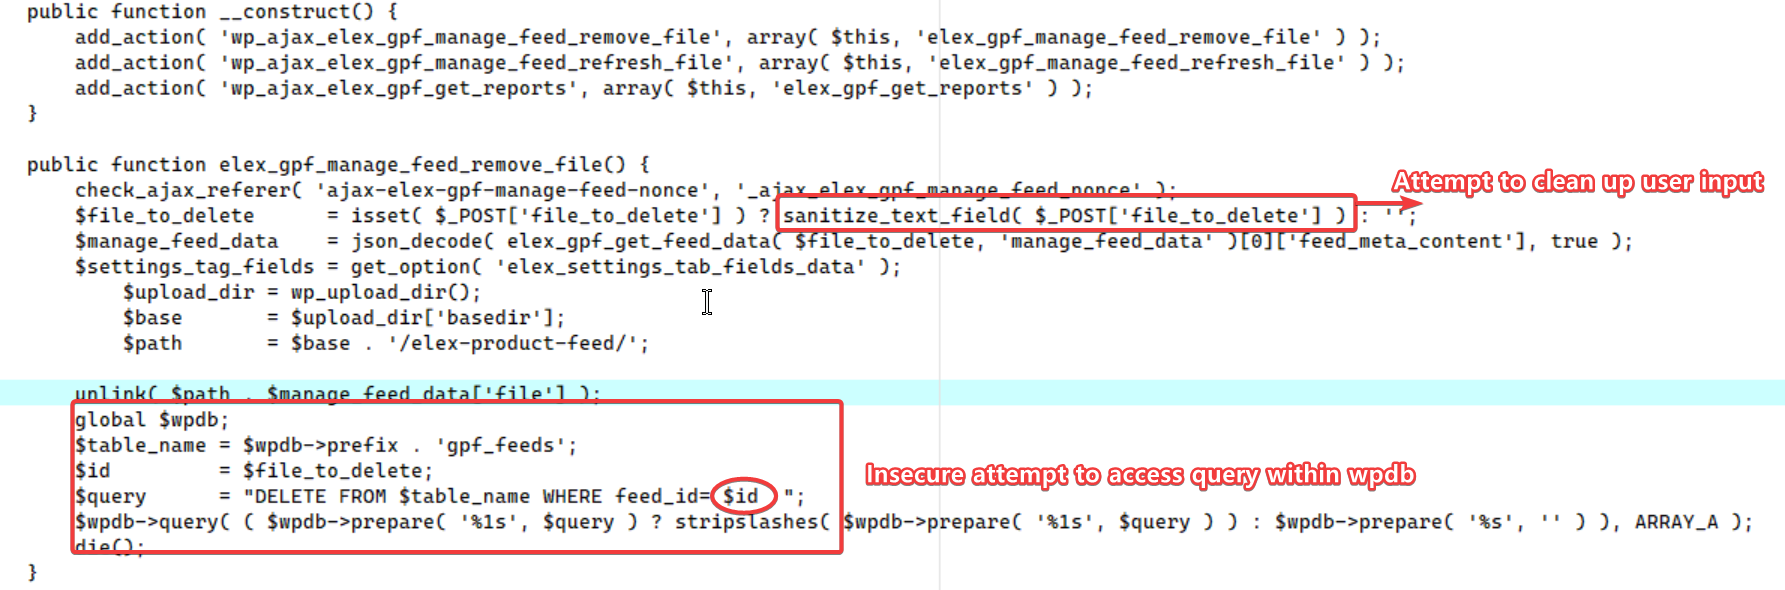
Codelogik (elex-manage-feed-ajax.php)

Logic Code

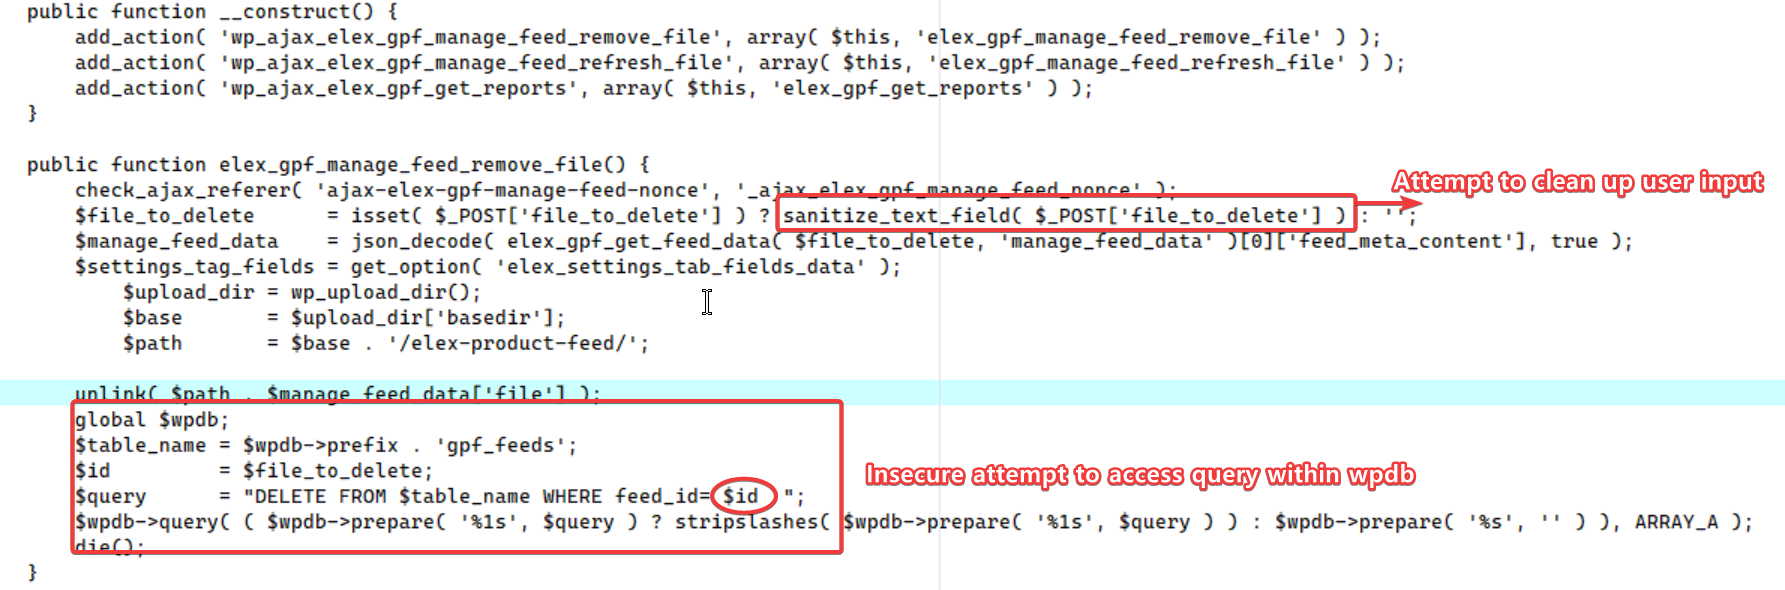
Dieses Bild zeigt den Codebereich in der Datei elex-manage-feed-ajax.php, der anfällig für SQL-Injection ist. Die Funktion sanitize_text_field() wird zuerst angewendet, um Benutzereingaben von verdächtigen HTML-Tags zu bereinigen und eine korrekte Unicode-Formatierung sicherzustellen, aber das reicht nicht aus, um SQL-Injection zu verhindern. Als nächstes wird ein globales $wpdb-Objekt verwendet, um auf die Tabelle gpf_feeds zuzugreifen, und der Code ruft $wpdb->query direkt auf, ohne ordnungsgemäß vorbereitete Anweisungen oder andere Validierungsmethoden zu verwenden. Die SQL-Anweisung DELETE FROM $table_name WHERE feed_id= $id führt Benutzereingaben in der Datenbank aus, und da file_to_delete nicht streng validiert wird, ermöglicht dies eine wirksame SQL-Injection.

Build :

gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]

Referenzen :

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-10046

Lizenz :

MIT

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →