 brandon7cc/mac-monitor
Erweiterter macOS-Systemmonitor, der Apple Endpoint Security nutzt, um Prozess-, Datei-, Speicher- und XPC-Ereignisse zu sammeln, anzureichern und anzuzeigen – für Malware-Triage, Threat Hunting und forensische Analysen.


Mac Monitor ist ein fortschrittliches, eigenständiges Systemüberwachungswerkzeug, das speziell für macOS-Sicherheitsforschung, Malware-Triage und System-Fehlerbehebung entwickelt wurde. Es nutzt Apples Endpoint Security (ES)- und System Extension-APIs, um Systemereignisse zu sammeln und anzureichern, diese grafisch darzustellen, und bietet eine umfangreiche Funktionspalette, die nur die für Sie relevanten Ereignisse anzeigt. Die gesammelte Telemetrie umfasst Prozess-, Interprozess-, Speicher-, XPC-, Dateiereignisse und mehr, zusätzlich zu umfangreichen Metadaten, die es Benutzern ermöglichen, Ereignisse zu kontextualisieren und mühelos eine Geschichte zu erzählen. Mit einer intuitiven Oberfläche und einer Vielzahl von Analysefunktionen wurde Mac Monitor für ein breites Spektrum an Fähigkeitsstufen und Hintergründen entwickelt, um macOS-Bedrohungen zu erkennen, die sonst unbemerkt bleiben würden.
Einführung der nächsten Generation von Mac Monitor:
Apple Silicon-Rechner, aber Intel funktioniert auch!4GB+ wird empfohlen13.1+ (Ventura)☕️ (Empfohlen) Homebrew
brew install --cask mac-monitor📦 Installationspaket
Installation
Mac Monitor.appVollzugriff auf die Festplatte -- Sie müssen den Schalter umlegen, um dies für die Mac Monitor Security Extension zu aktivieren. Der Vollzugriff auf die Festplatte ist eine Anforderung von Endpoint Security.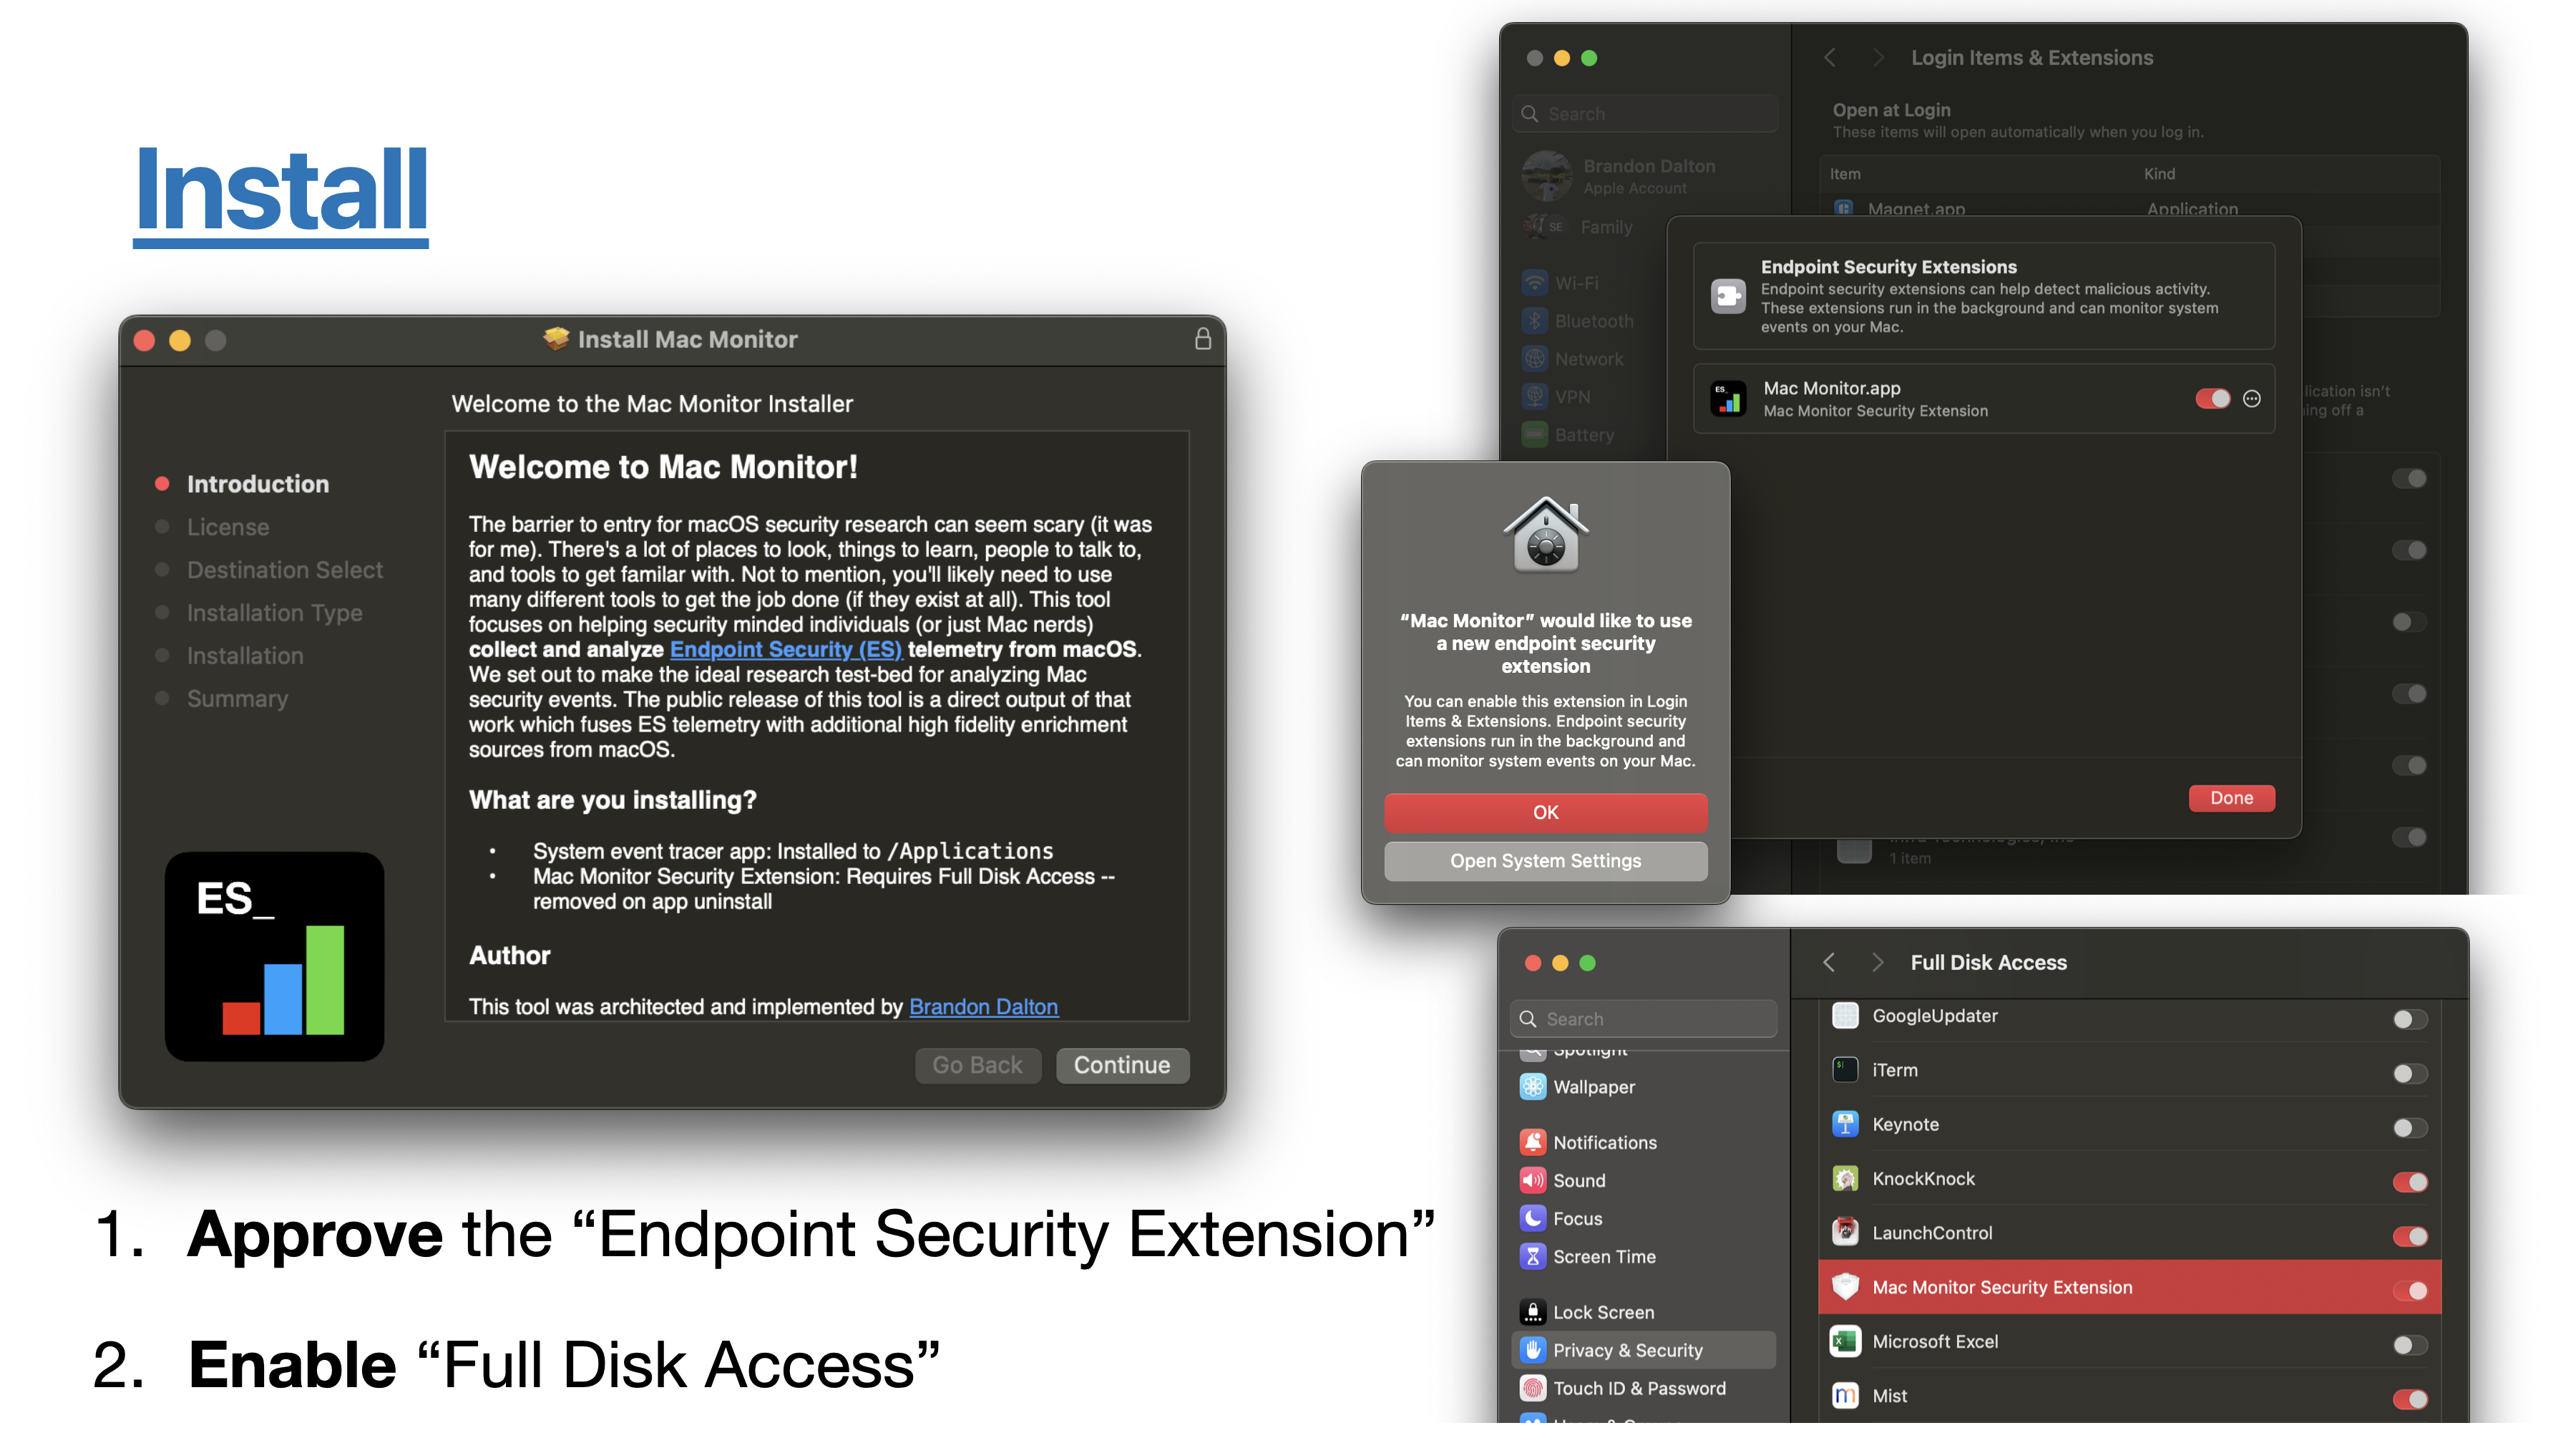
/Applications/Mac Monitor.app mit der Signierkennung com.swiftlydetecting.agent./Library/SystemExtensions/../com.swiftlydetecting.agent.securityextension.systemextension mit der Signierkennung com.swiftlydetecting.agent.securityextension.systemextension.1.0.3+) Unterstützt die Entfernung mit dem Skript ../Contents/SharedSupport/uninstall.sh.Hochauflösende ES-Ereignisse modelliert und angereichert, wobei einige Ereignisse weitere Anreicherungen enthalten. Zum Beispiel ein Prozess, der Datei-Quarantäne-bewusst ist, eine Datei, die unter Quarantäne gestellt wurde, Codesignaturzertifikate usw.
Dynamische Laufzeit-ES-Ereignisabonnements. Sie haben die Möglichkeit, Ihre Ereignisabonnements spontan zu ändern – so können Sie Rauschen reduzieren, während Sie Spuren durcharbeiten.
Pfad-Stummschaltung auf API-Ebene – Das Endpoint Security-Team von Apple hat in letzter Zeit viel Arbeit in die fortschrittlichen Pfad-Stummschaltungs- / Inversionsfähigkeiten gesteckt. Hier decken wir die Mehrheit der API-Funktionen ab: es_mute_path und es_mute_path_events zusammen mit den Typen ES_MUTE_PATH_TYPE_PREFIX, ES_MUTE_PATH_TYPE_LITERAL, ES_MUTE_PATH_TYPE_TARGET_PREFIX und ES_MUTE_PATH_TYPE_TARGET_LITERAL. Derzeit unterstützen wir keine Inversion. Ich würde es lieben, wenn das ES-Team die Inversion pro Ereignis statt pro Client hinzufügen würde.

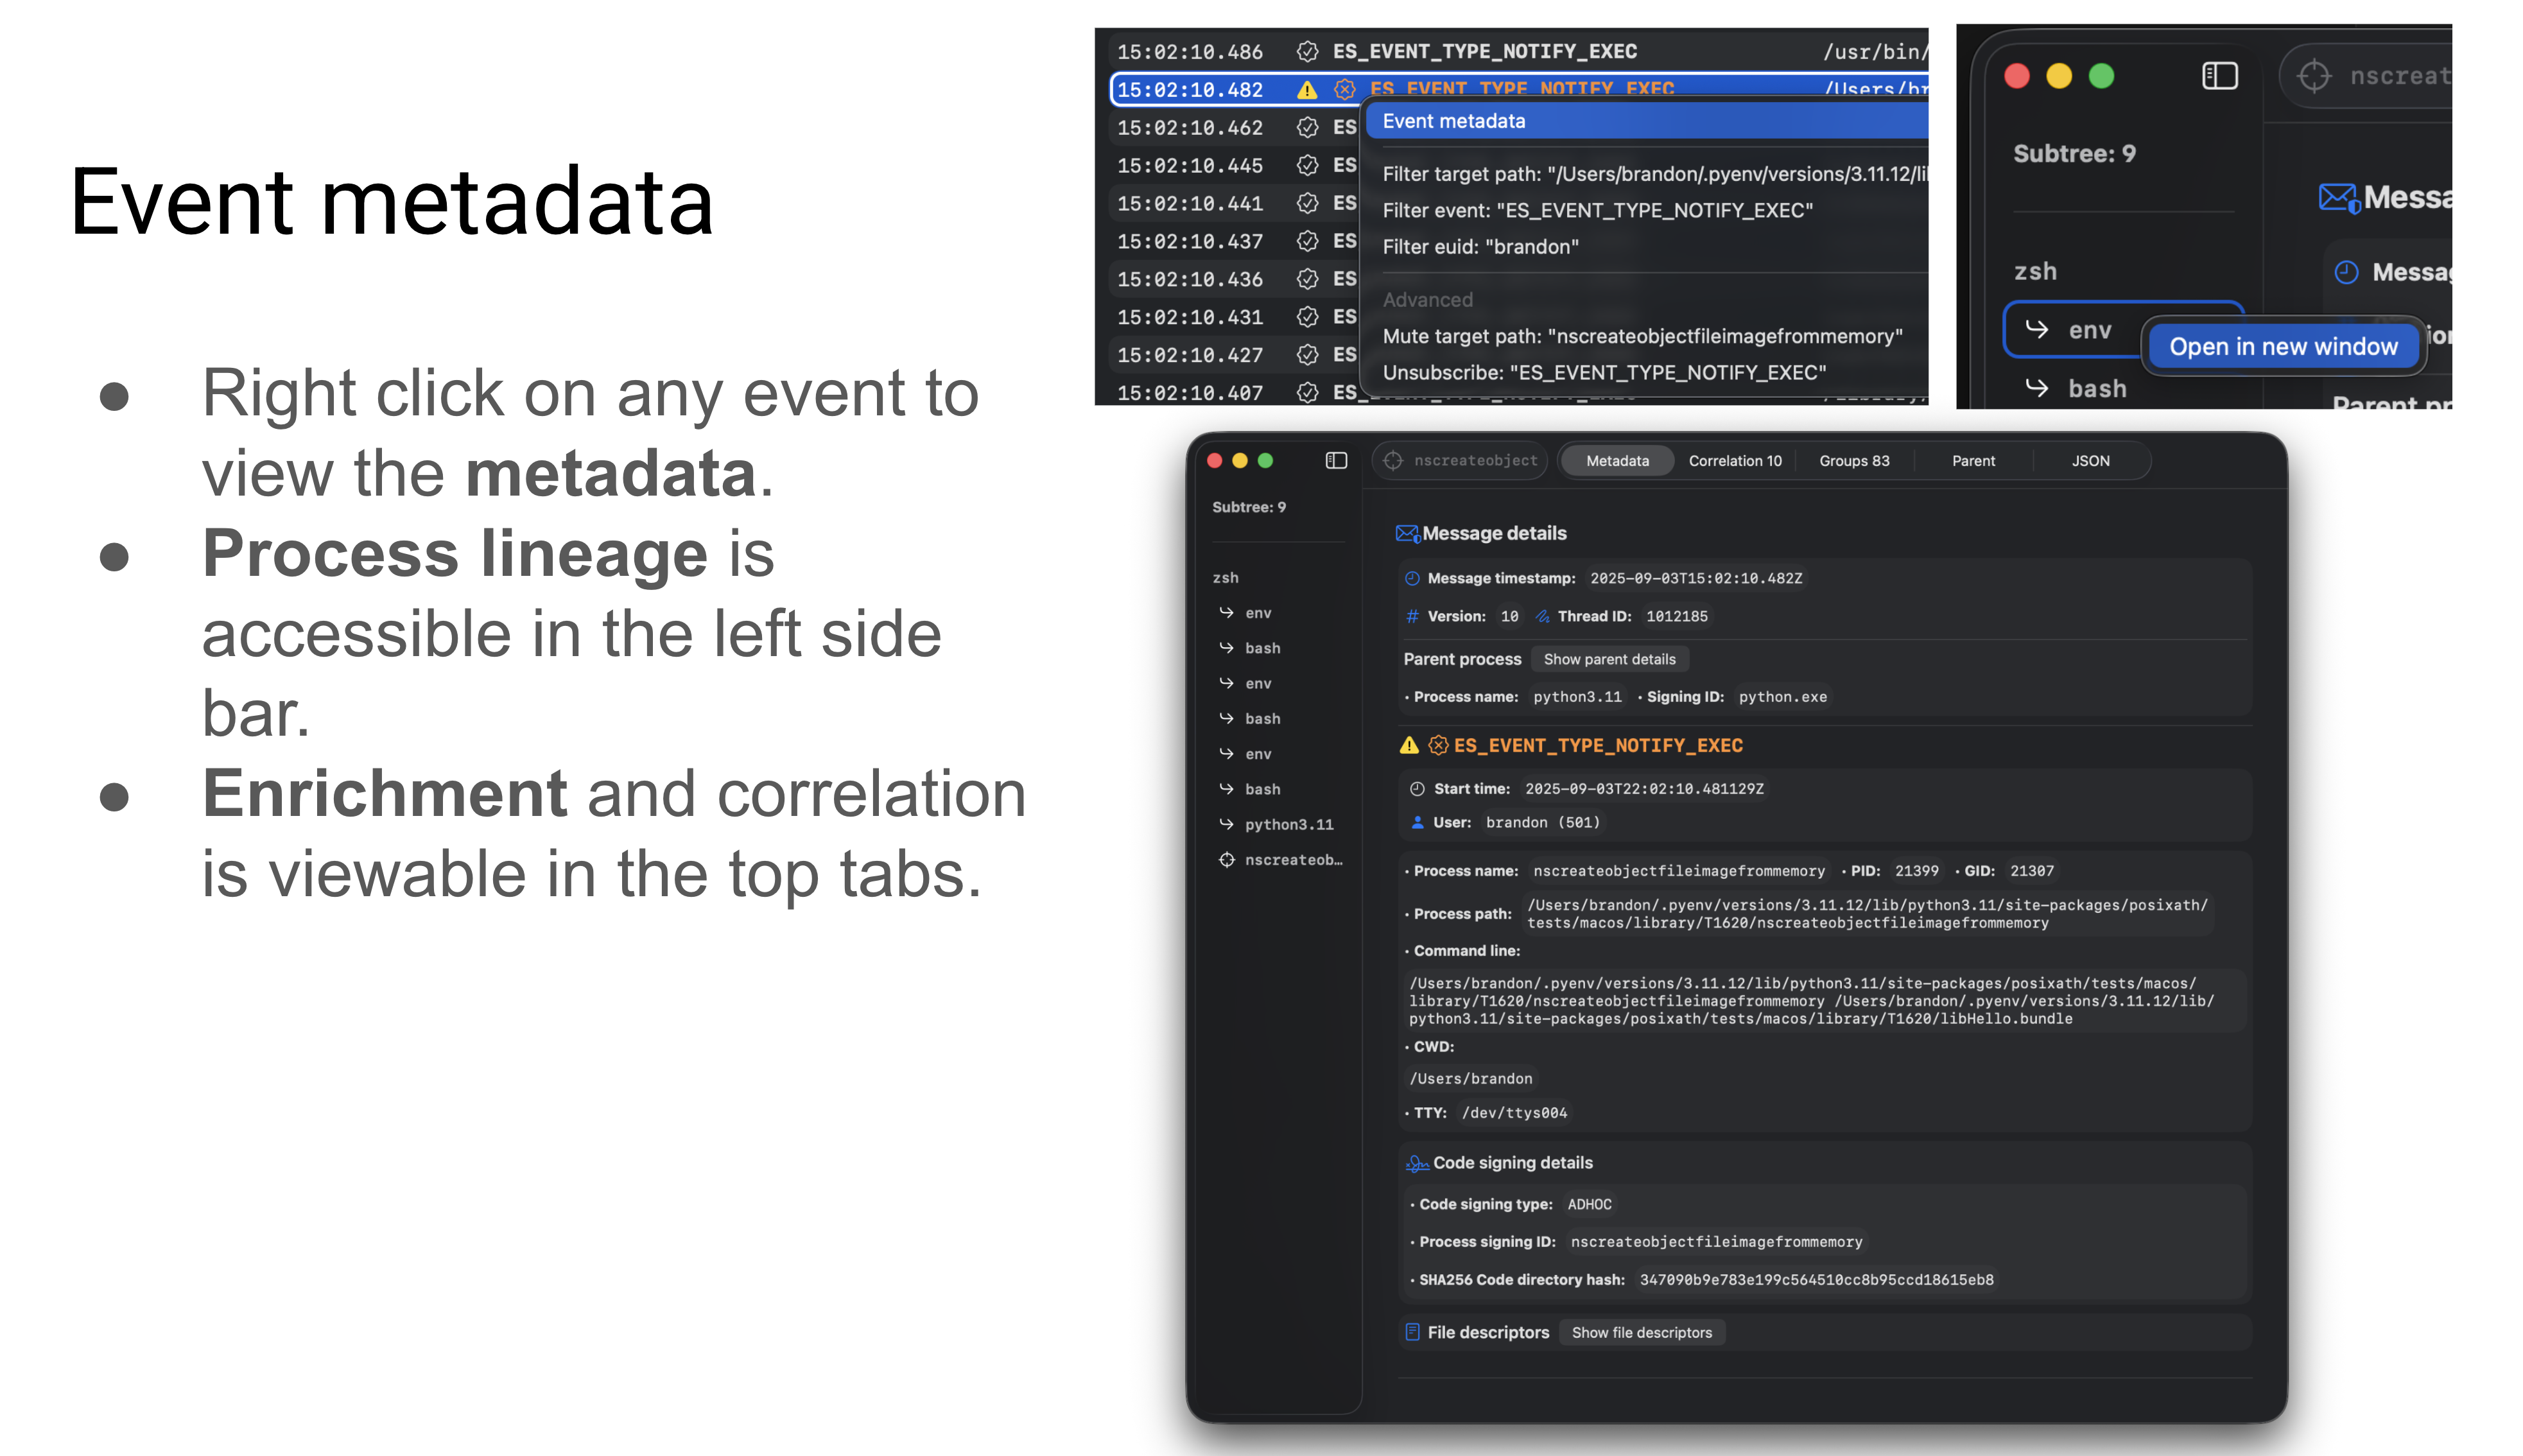
Detaillierte Ereignisfakten. Rechtsklicken Sie auf ein beliebiges Ereignis in einer Tabellenzeile, um auf Ereignismetadaten, Filterung, Stummschaltung und Abmeldeoptionen zuzugreifen. Kern der Benutzererfahrung ist die Möglichkeit, in ein bestimmtes Ereignis oder eine Gruppe von Ereignissen einzutauchen. Um diese Funktionalität zu ermöglichen, haben wir „Ereignisfakten"-Fenster entwickelt, die Metadaten / zusätzliche Anreicherungen zu einem bestimmten Ereignis enthalten. Jedes Ereignis hat einen kuratierten Satz von Metadaten, die angezeigt werden. Beispielsweise enthalten Prozessausführungsereignisse in der Regel Codesignaturinformationen, Umgebungsvariablen, korrelierte Ereignisse usw. Unten sehen Sie Beispiele für Dateierstellungs- und BTM-Launch-Item-hinzugefügt-Ereignisfakten.
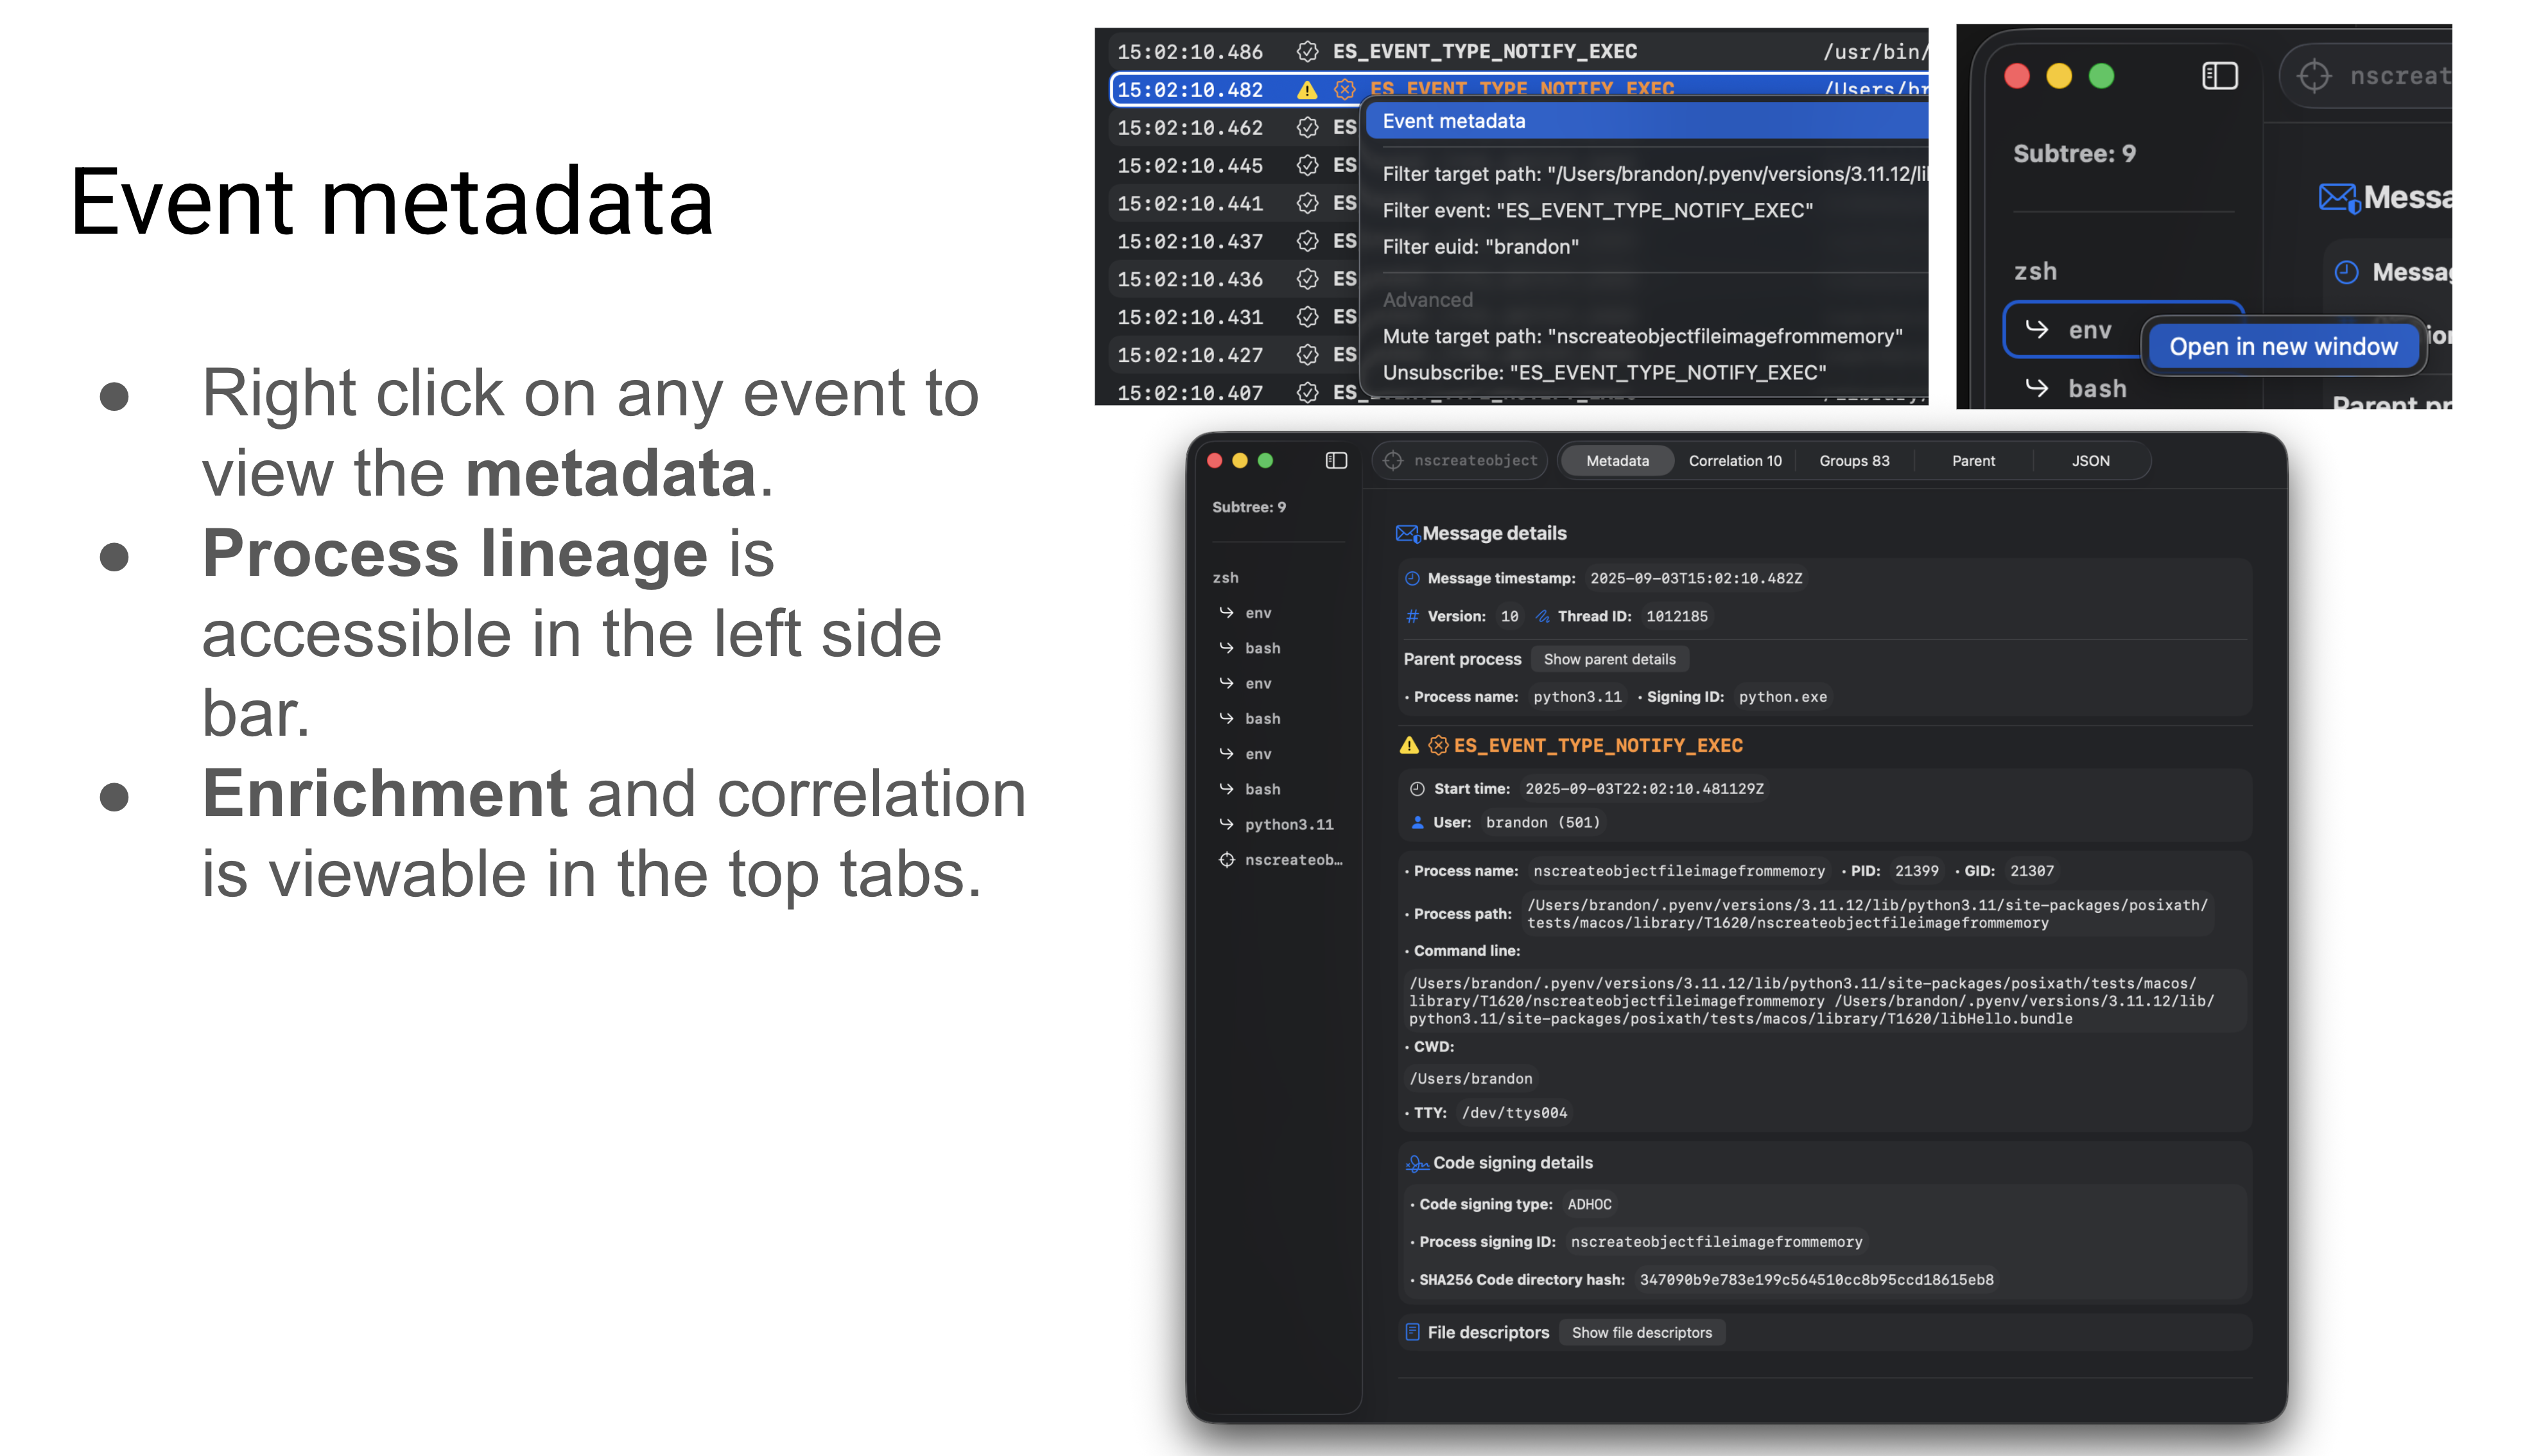
Ereigniskorrelation ist eine außergewöhnlich wichtige Komponente im Werkzeugkasten eines jeden Analysten. Die Fähigkeit zu sehen, welche Ereignisse miteinander „verwandt" sind, ermöglicht es Ihnen, die Telemetrie sinnvoll zu manipulieren (anders als einfach nur in JSON zu exportieren oder ein einzelnes Ereignis darzustellen). Wir führen Ereigniskorrelation auf Prozessebene durch – das bedeutet, dass wir für jedes gegebene Ereignis (das einen initiierenden und/oder Zielprozess hat) die Ereignisse, die ein bestimmter Prozess ausgelöst hat, tief verlinken können.
Prozessgruppierung ist eine weitere hilfreiche Möglichkeit, Prozess-Telemetrie um ein bestimmtes ES_EVENT_TYPE_NOTIFY_EXEC- oder ES_EVENT_TYPE_NOTIFY_FORK-Ereignis herum darzustellen. Durch die Gruppierung von Prozessen auf diese Weise können Sie leicht die Aktivitätskette identifizieren.
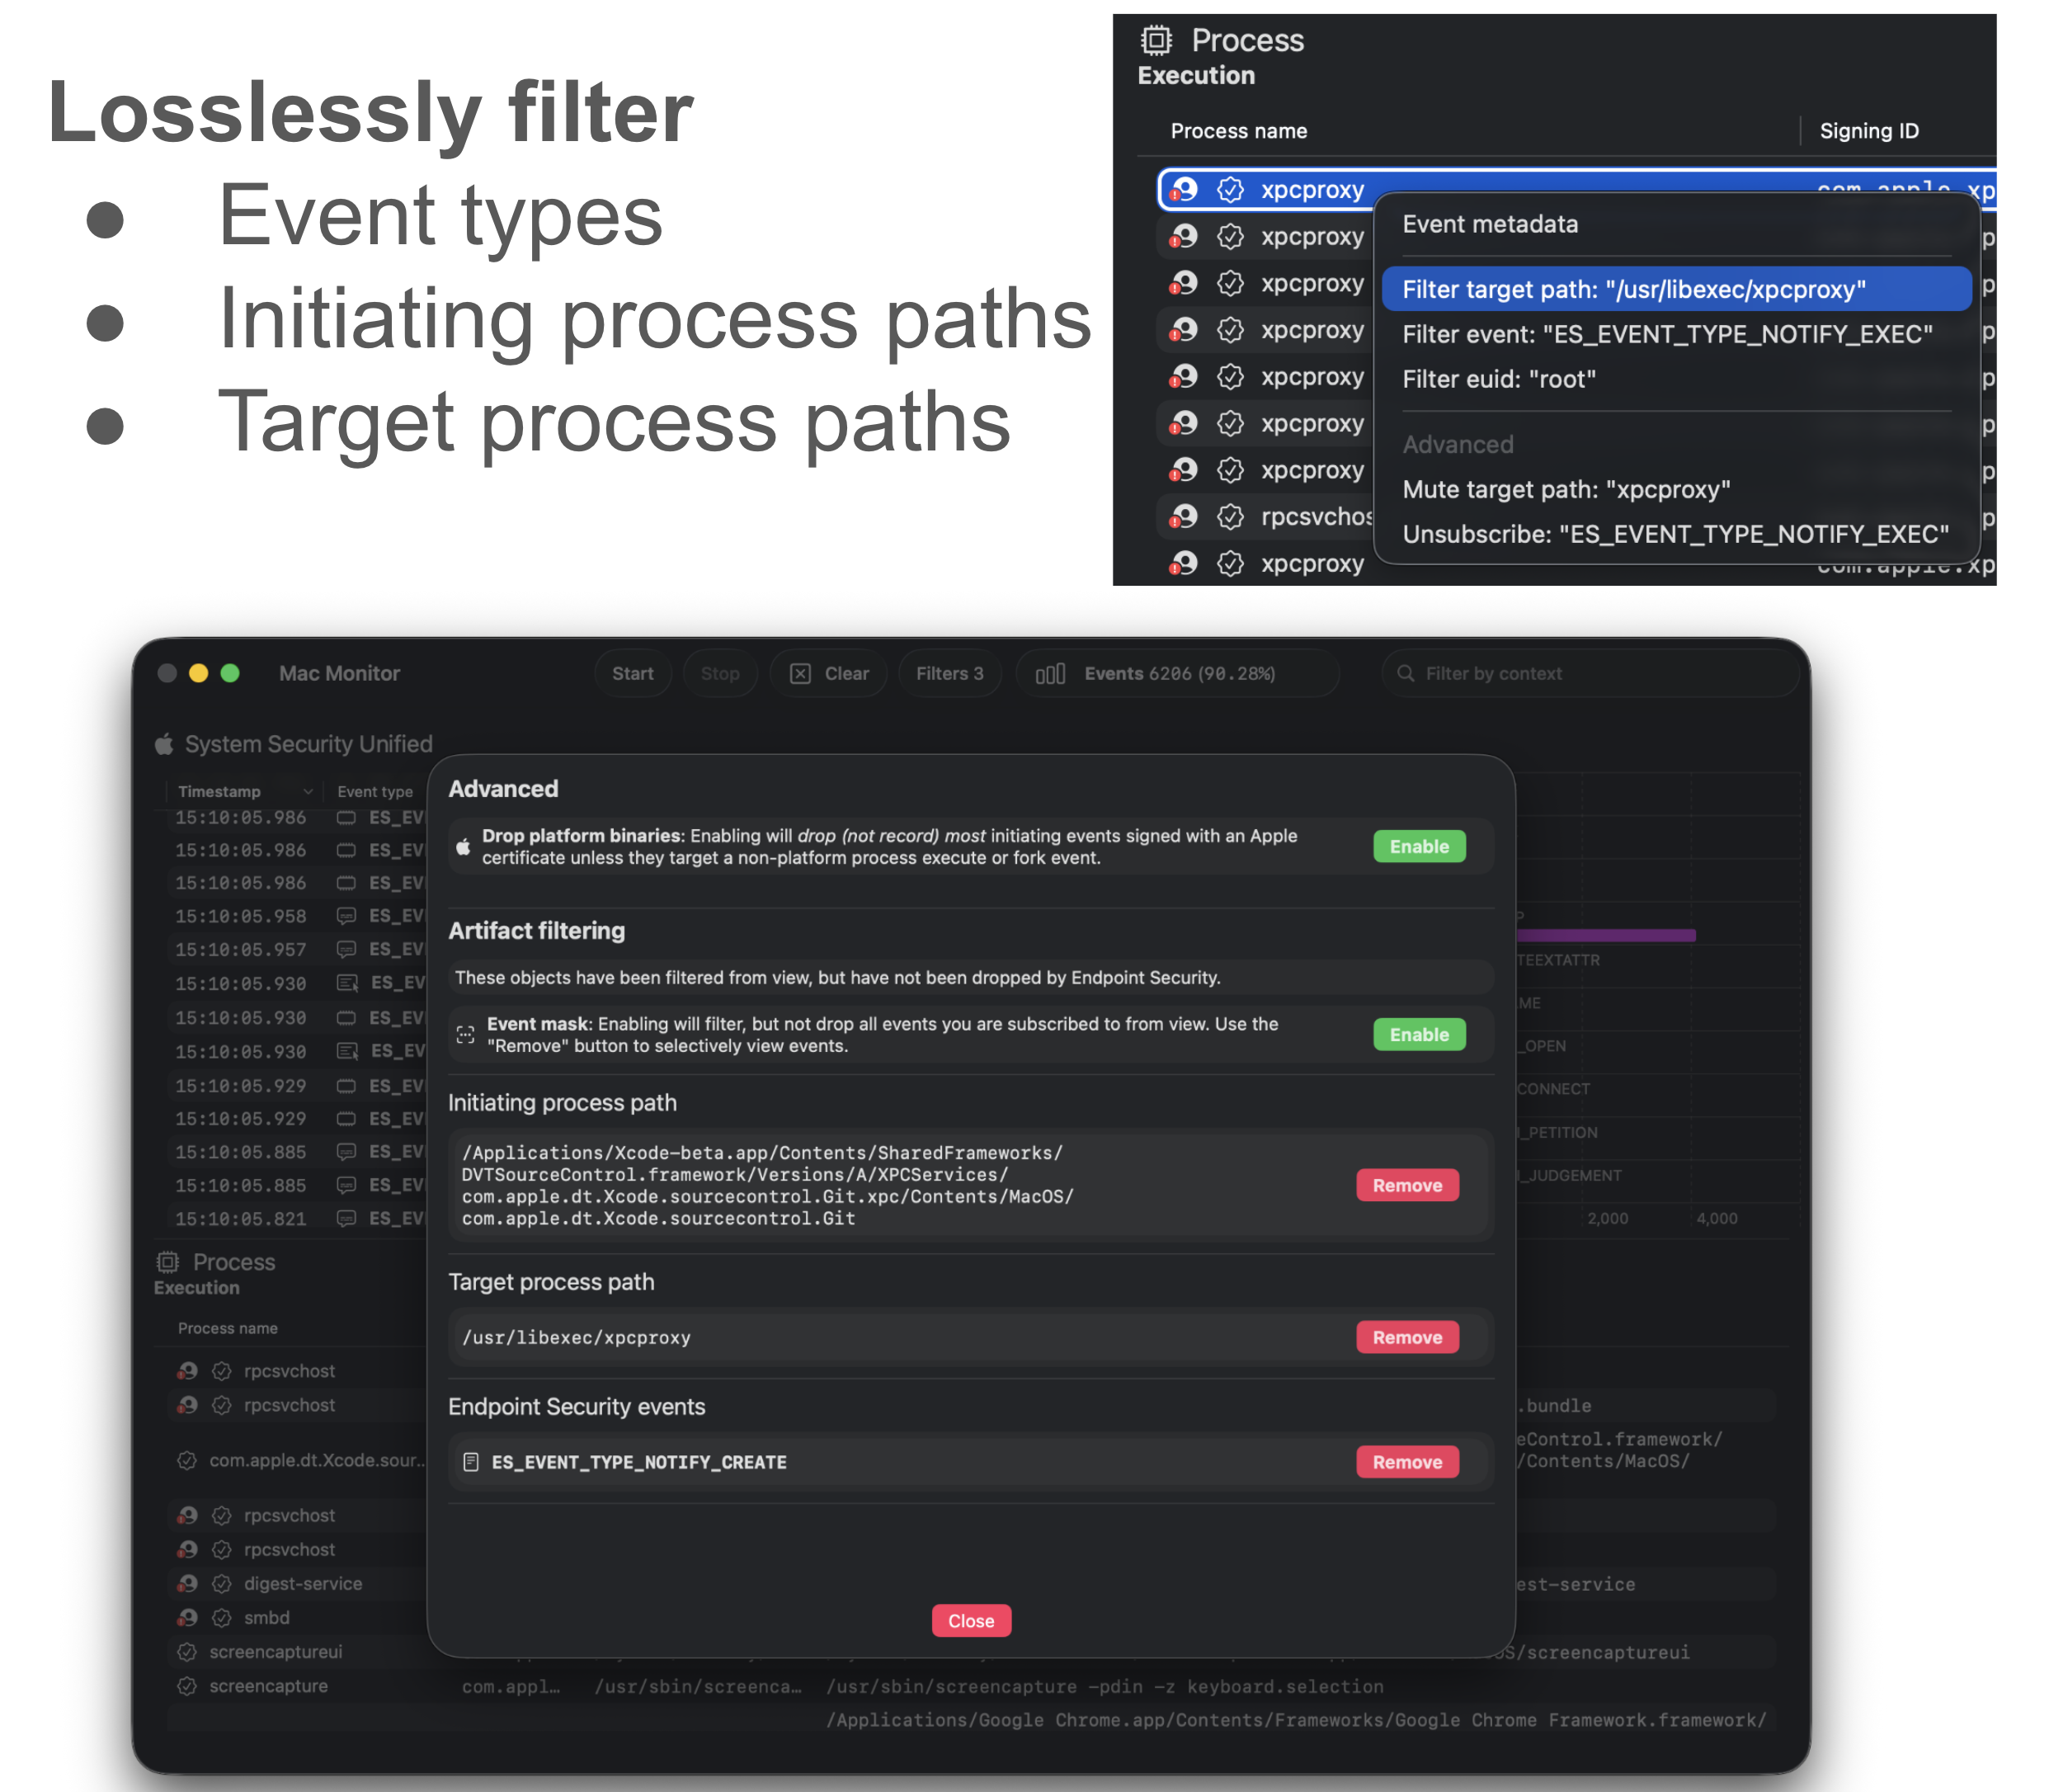
Artefaktfilterung ermöglicht es Benutzern, Ereignisse aus der Ansicht zu entfernen (aber nicht zu zerstören), basierend auf: Ereignistyp, Pfad des initiierenden Prozesses oder Pfad des Zielprozesses. Diese herausragende Funktion ermöglicht es Analysten, schnell durch das Rauschen zu schneiden, während alle Daten erhalten bleiben.