
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-24576-PoC-Python — Proof-of-Concept, das Befehlsinjektion über manipulierte Argumente bei der Ausführung von Windows-BAT-Dateien demonstriert und CVE-2024-24576 ausnutzt, um beliebige Befehlsausführung zu erreichen. | Kitploit
Tools/GitHubGitHub/brains93/cve-2024-24576-poc-python
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungPayload-Entwicklung
GitHubbrains93/cve-2024-24576-poc-python

CVE-2024-24576-PoC-Python

Proof-of-Concept, das Befehlsinjektion über manipulierte Argumente bei der Ausführung von Windows-BAT-Dateien demonstriert und CVE-2024-24576 ausnutzt, um beliebige Befehlsausführung zu erreichen.

Repository anzeigen
9317vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    407
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    270

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-24576-Poc-Python

Ein schneller POC für die Schwachstelle, die hier offengelegt wurde: https://flatt.tech/research/posts/batbadbut-you-cant-securely-execute-commands-on-windows/

Nachdem Sie das Skript ausführen, werden Sie nach einem Argument gefragt, das an die BAT-Datei übergeben werden soll. Auf dem Screenshot sehen Sie, dass durch Hinzufügen von " die zugrunde liegende API, die Windows zum Aufrufen von cmd verwendet, umgangen werden kann, was eine beliebige Befehlsausführung ermöglicht. In diesem Fall haben wir calc.exe geöffnet. image
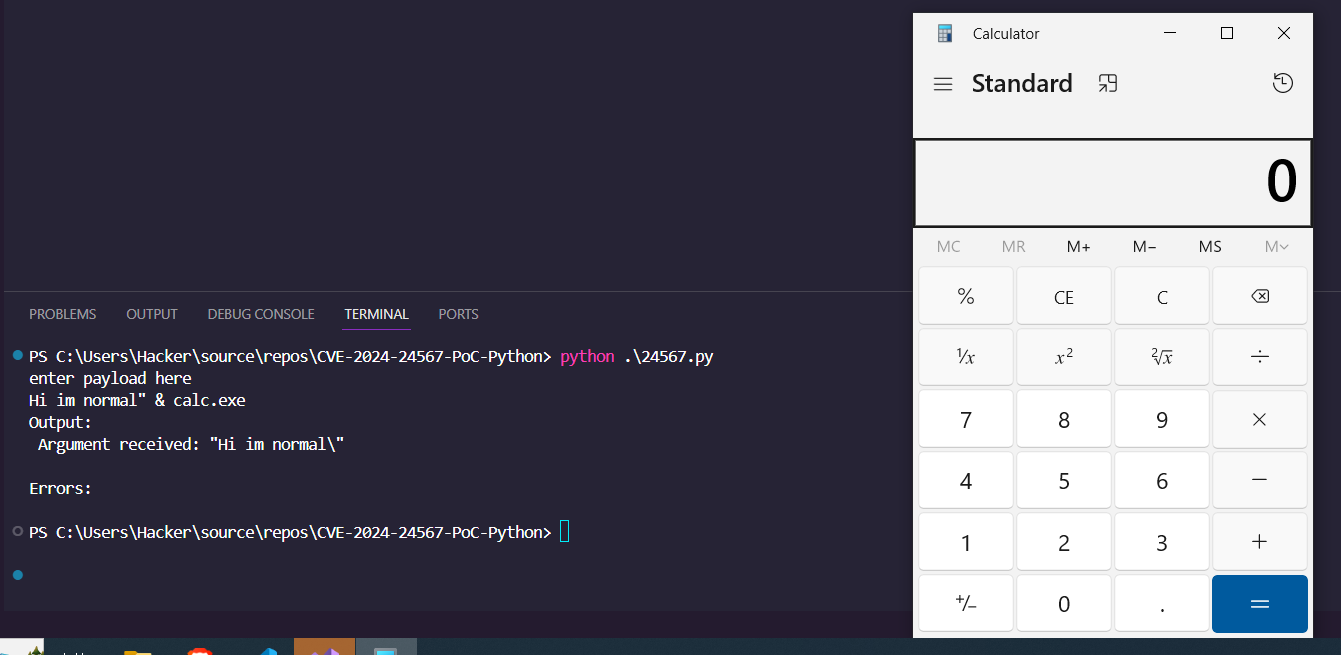
Offensichtlich ist dieser Code an sich nicht bösartig. Er dient nur dazu zu demonstrieren, dass selbst bereinigte Eingaben (es sei denn, Sie entfernen alle "-Zeichen), wenn sie eine BAT-Datei aufrufen, auf diese Weise missbraucht werden können, was möglicherweise öffentlich zugängliche Webanwendungen betrifft.

Video-Walkthrough: https://youtu.be/xjL4pdf7pJ0

WIP Es gibt andere Sprachen, die als mit denselben Problemen behaftet markiert sind. Ich habe Ruby getestet, aber es scheint nicht betroffen zu sein. Ich werde weitere Tests durchführen, um zu sehen, wo Probleme liegen.

Golang-Code muss noch getestet werden. Ruby-Code scheint vom selben Exploit-Pfad nicht betroffen zu sein.

Danksagungen:

  • @Frostb1te für Rust-POC https://github.com/frostb1ten/CVE-2024-24576-PoC
  • RyotaK Erste Offenlegung
Tool herunterladen




