boostsecurityio/smokedmeat
Ein CI/CD Red Team Framework zur Demonstration von Sicherheitsrisiken in der Build-Pipeline.

CI/CD Red Team Framework
Wie Metasploit, aber für CI/CD-Pipelines.
Von den Machern des poutine Build Pipeline SAST Scanners bei BoostSecurity Labs.
Warnung: Dieses Tool ist nur für autorisierte Sicherheitstests bestimmt.
SmokedMeat existiert, weil CI/CD-Pipeline-Bedrohungen stark unterschätzt werden. Traditionelle Sicherheitsschulungen decken selten Supply-Chain-Angriffe ab, sodass Verteidiger unvorbereitet gegenüber Techniken sind, die Angreifer aktiv in freier Wildbahn ausnutzen.
Wir haben dies entwickelt, um Sicherheitsteams die Möglichkeit zu geben, Abwehrmaßnahmen gegen fortgeschrittene CI/CD-Angriffstechniken durch realistische Red-Team-Übungen zu erlernen, zu üben und zu validieren.
Verwenden Sie es nur gegen Systeme, die Ihnen gehören oder für die Sie eine ausdrückliche schriftliche Genehmigung zum Testen haben.
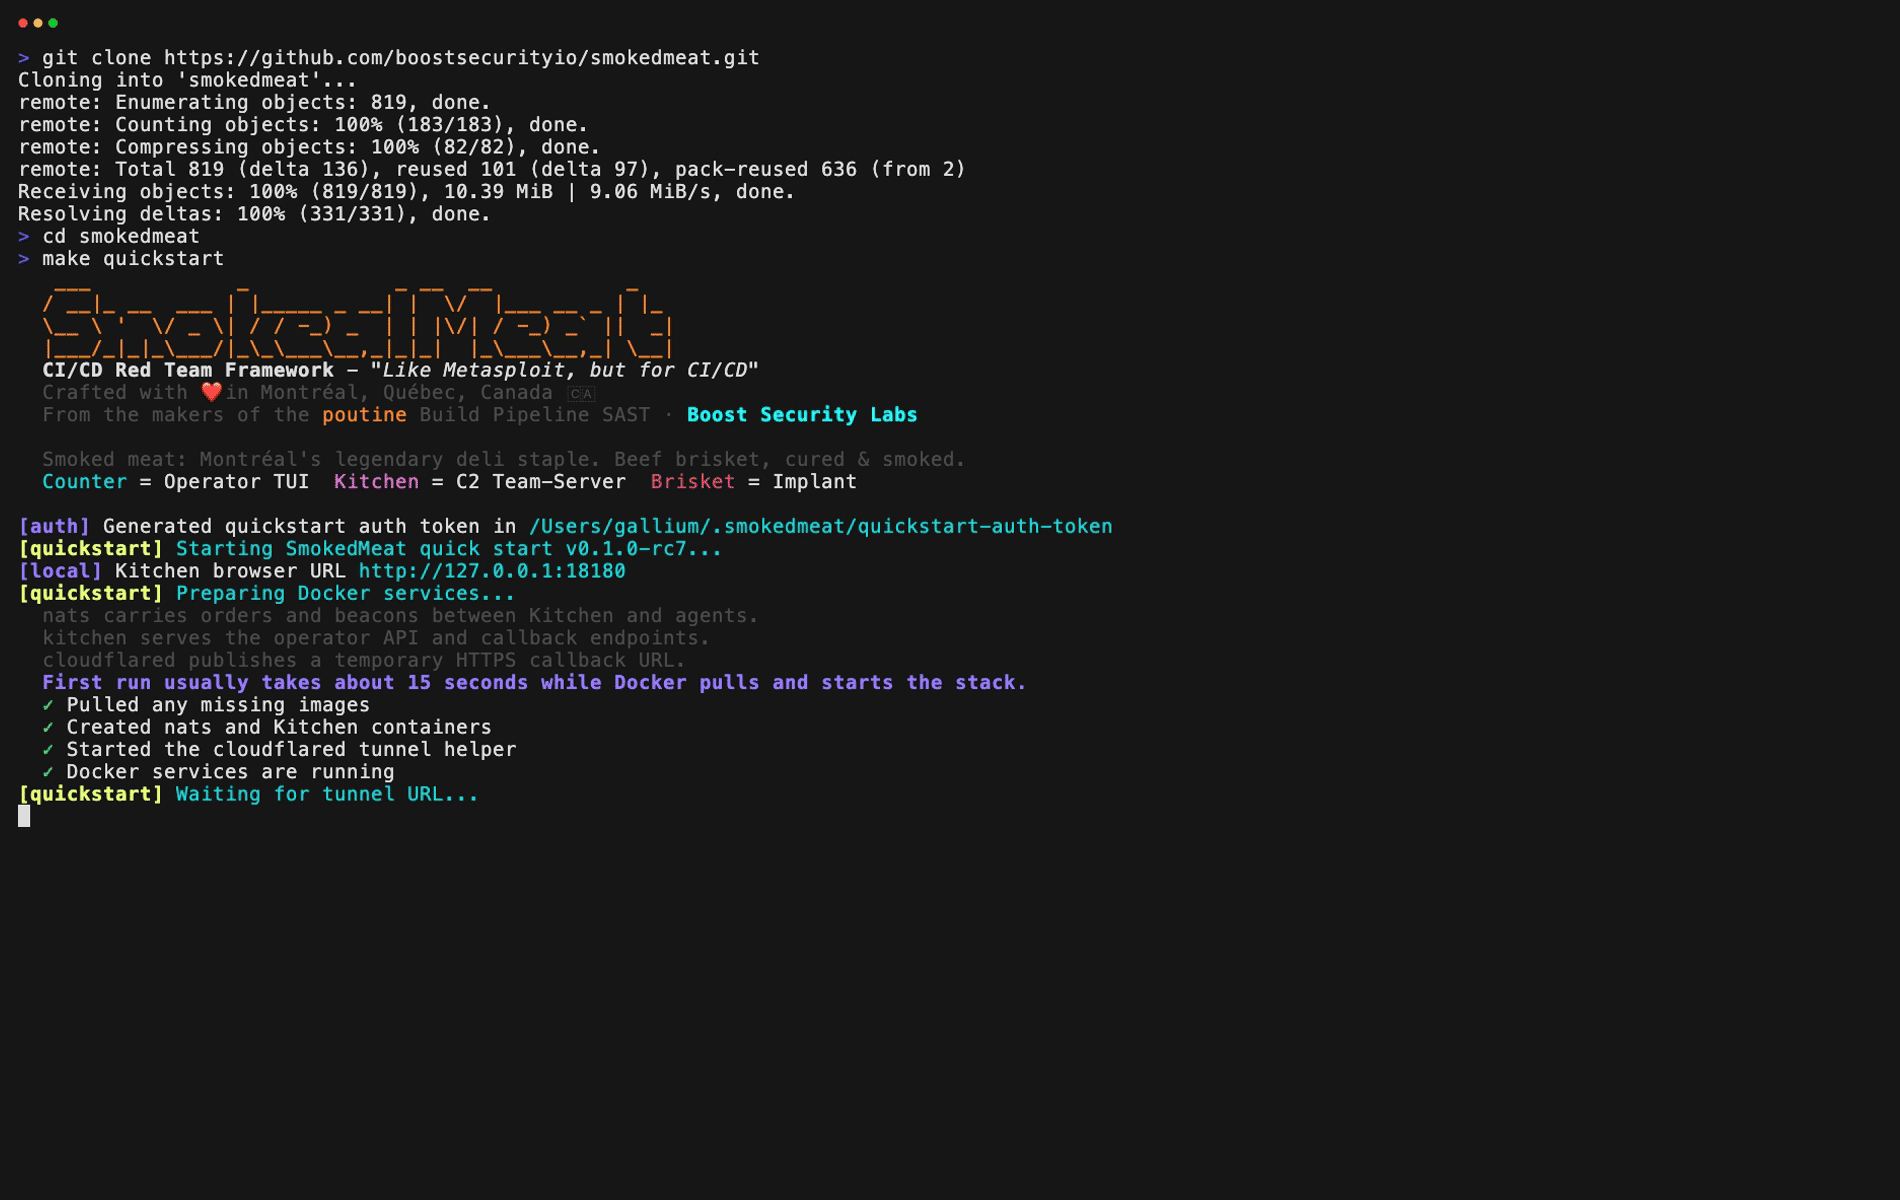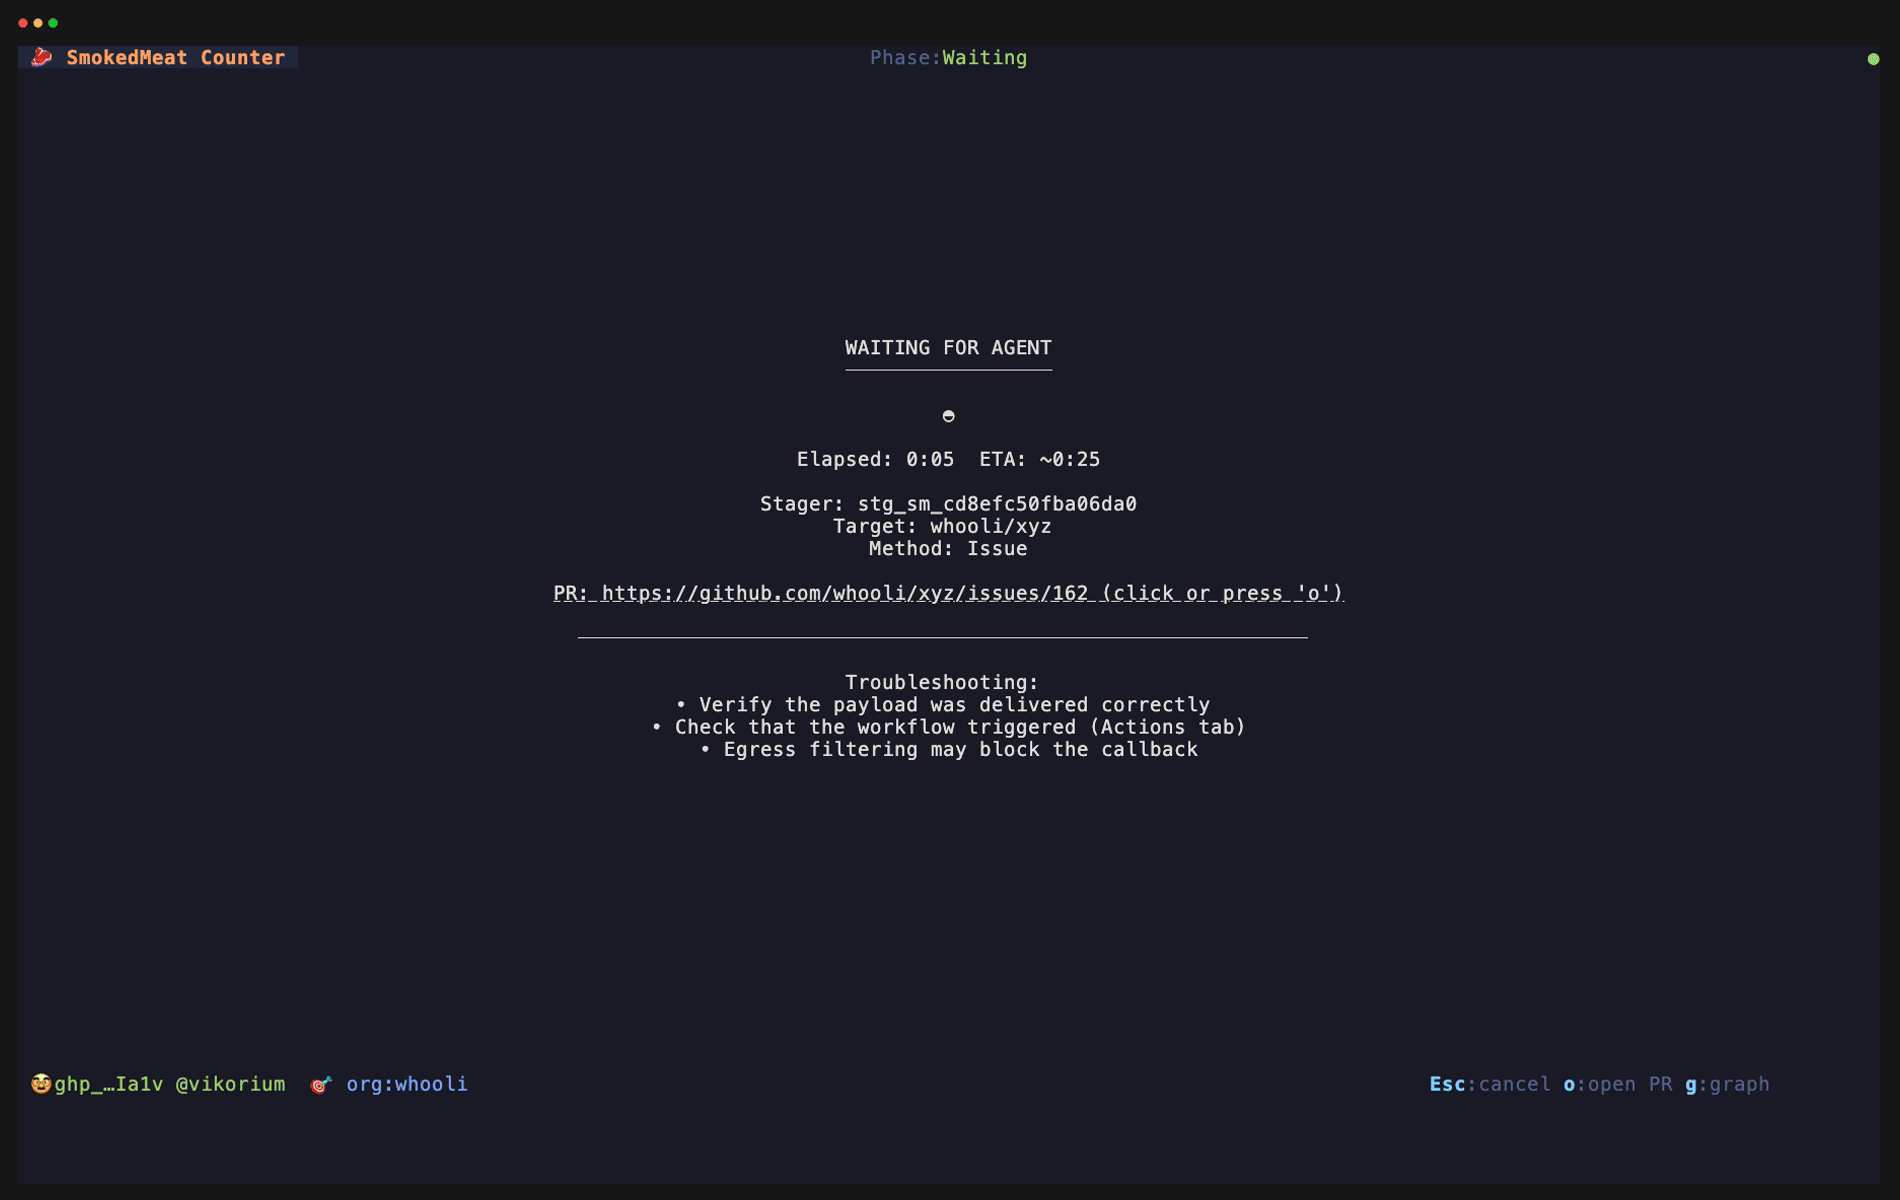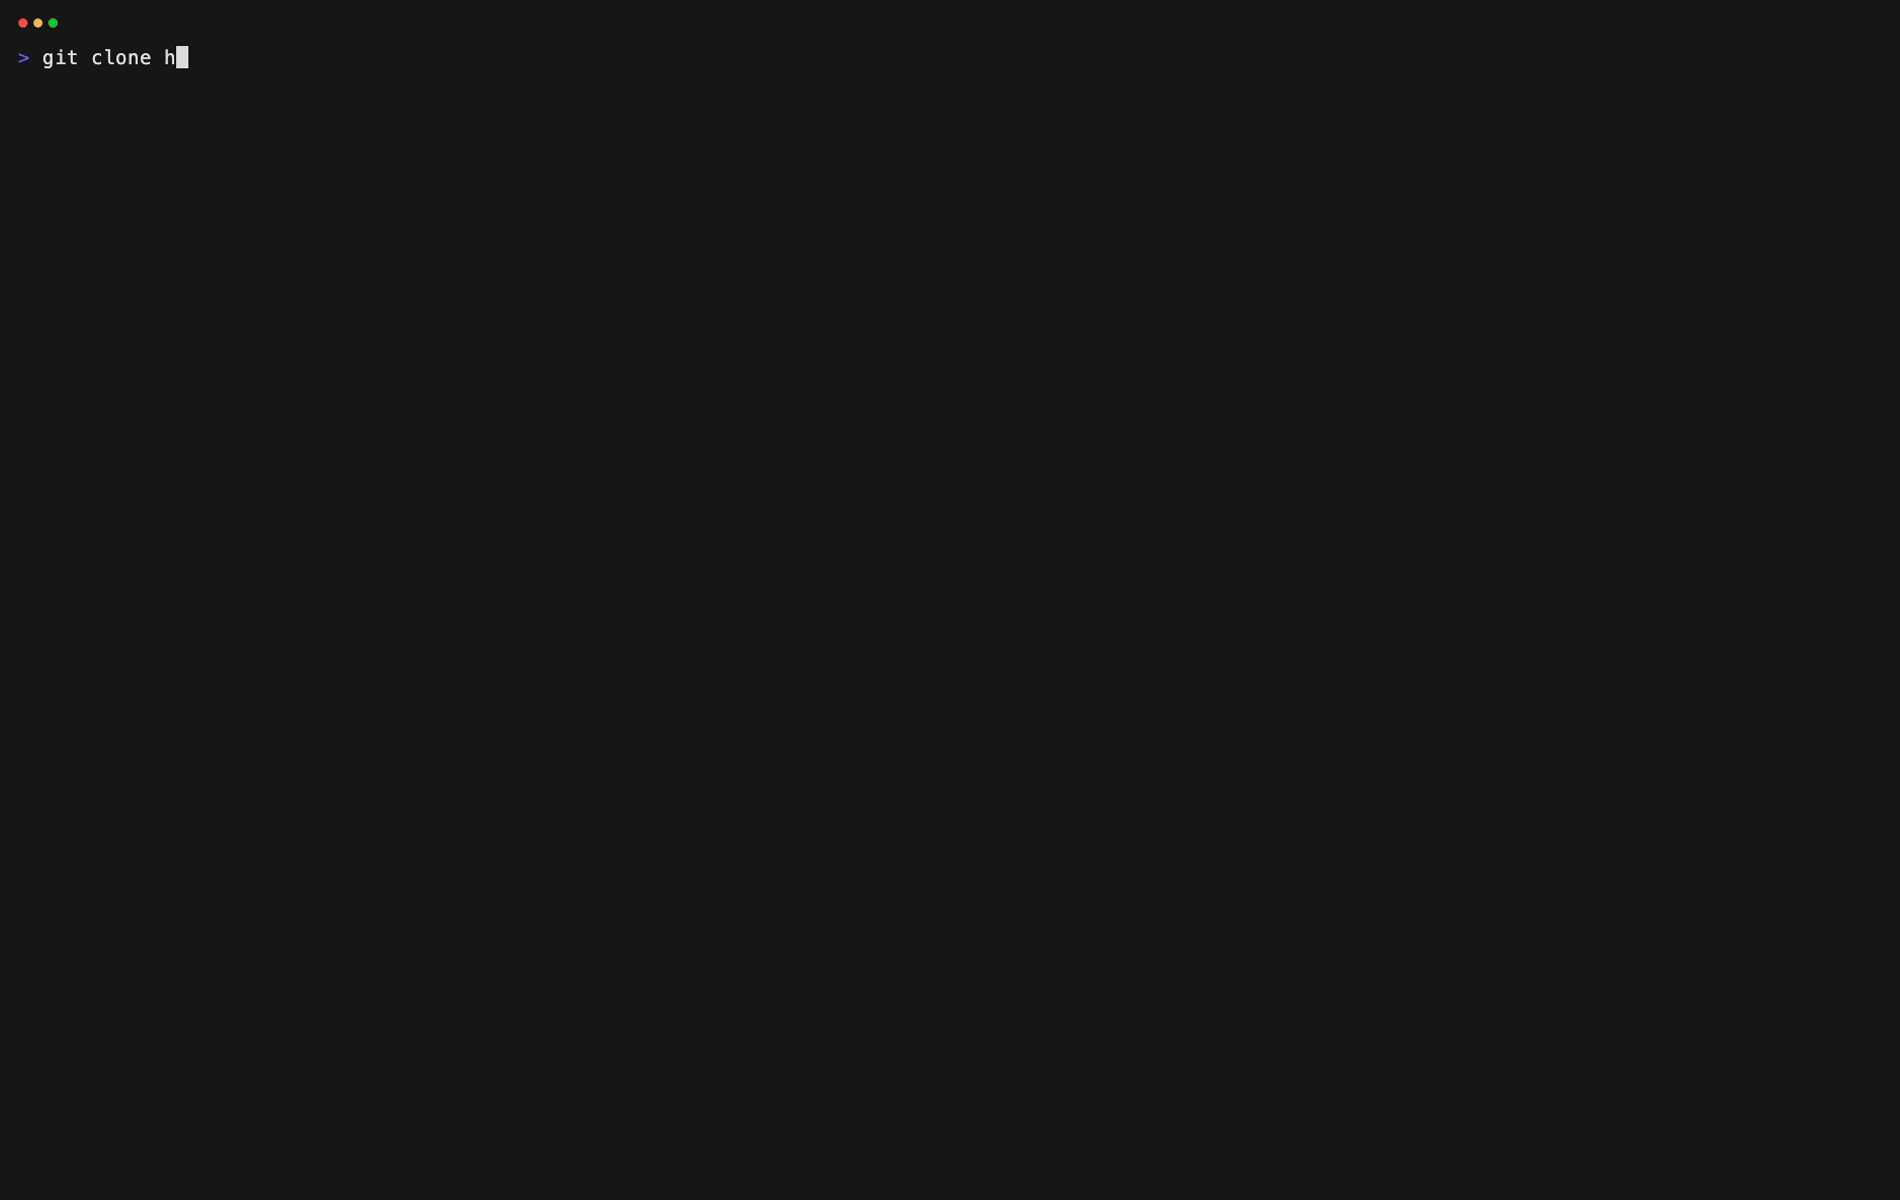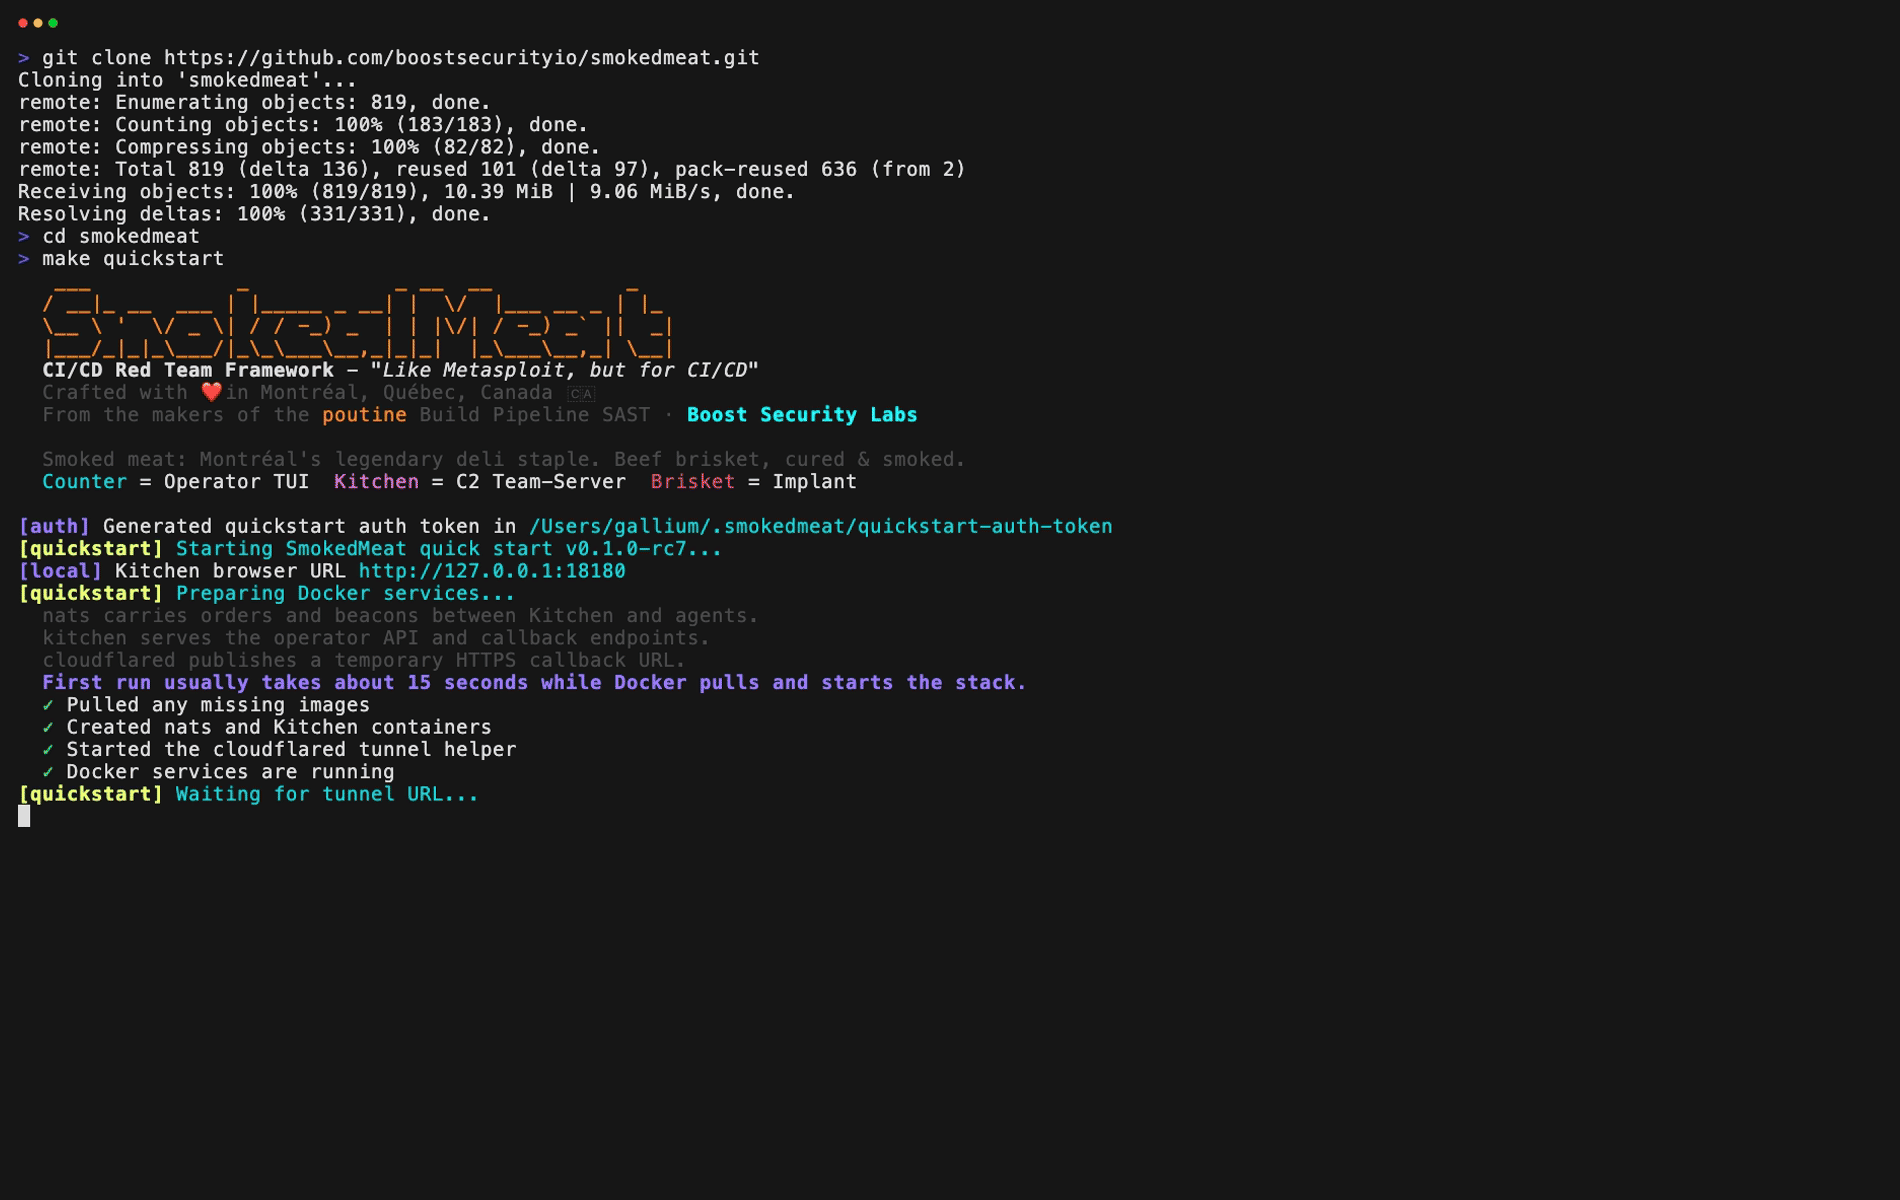
SmokedMeat ist ein Post-Exploitation-Framework für CI/CD-Pipelines. Richten Sie es auf eine GitHub-Organisation, lassen Sie es anfällige Workflows finden, setzen Sie einen Implant auf einem kompromittierten Runner ein, navigieren Sie dann durch Cloud-Anbieter, extrahieren Sie Geheimnisse und kartieren Sie den Explosionsradius – alles über eine Terminal-Benutzeroberfläche.
Was es tut:
Philosophie: Kühn und laut. Dies ist kein EDR-Umgehungstool. Es ist ein Demonstrations-Framework, das zeigt, wie tief eine CI/CD-Kompromittierung reicht, bevor etwas einen Alarm auslöst.
Für wen ist es gedacht:
Um SmokedMeat zum ersten Mal auszuprobieren, installieren Sie Docker und make. Go ist nicht erforderlich.
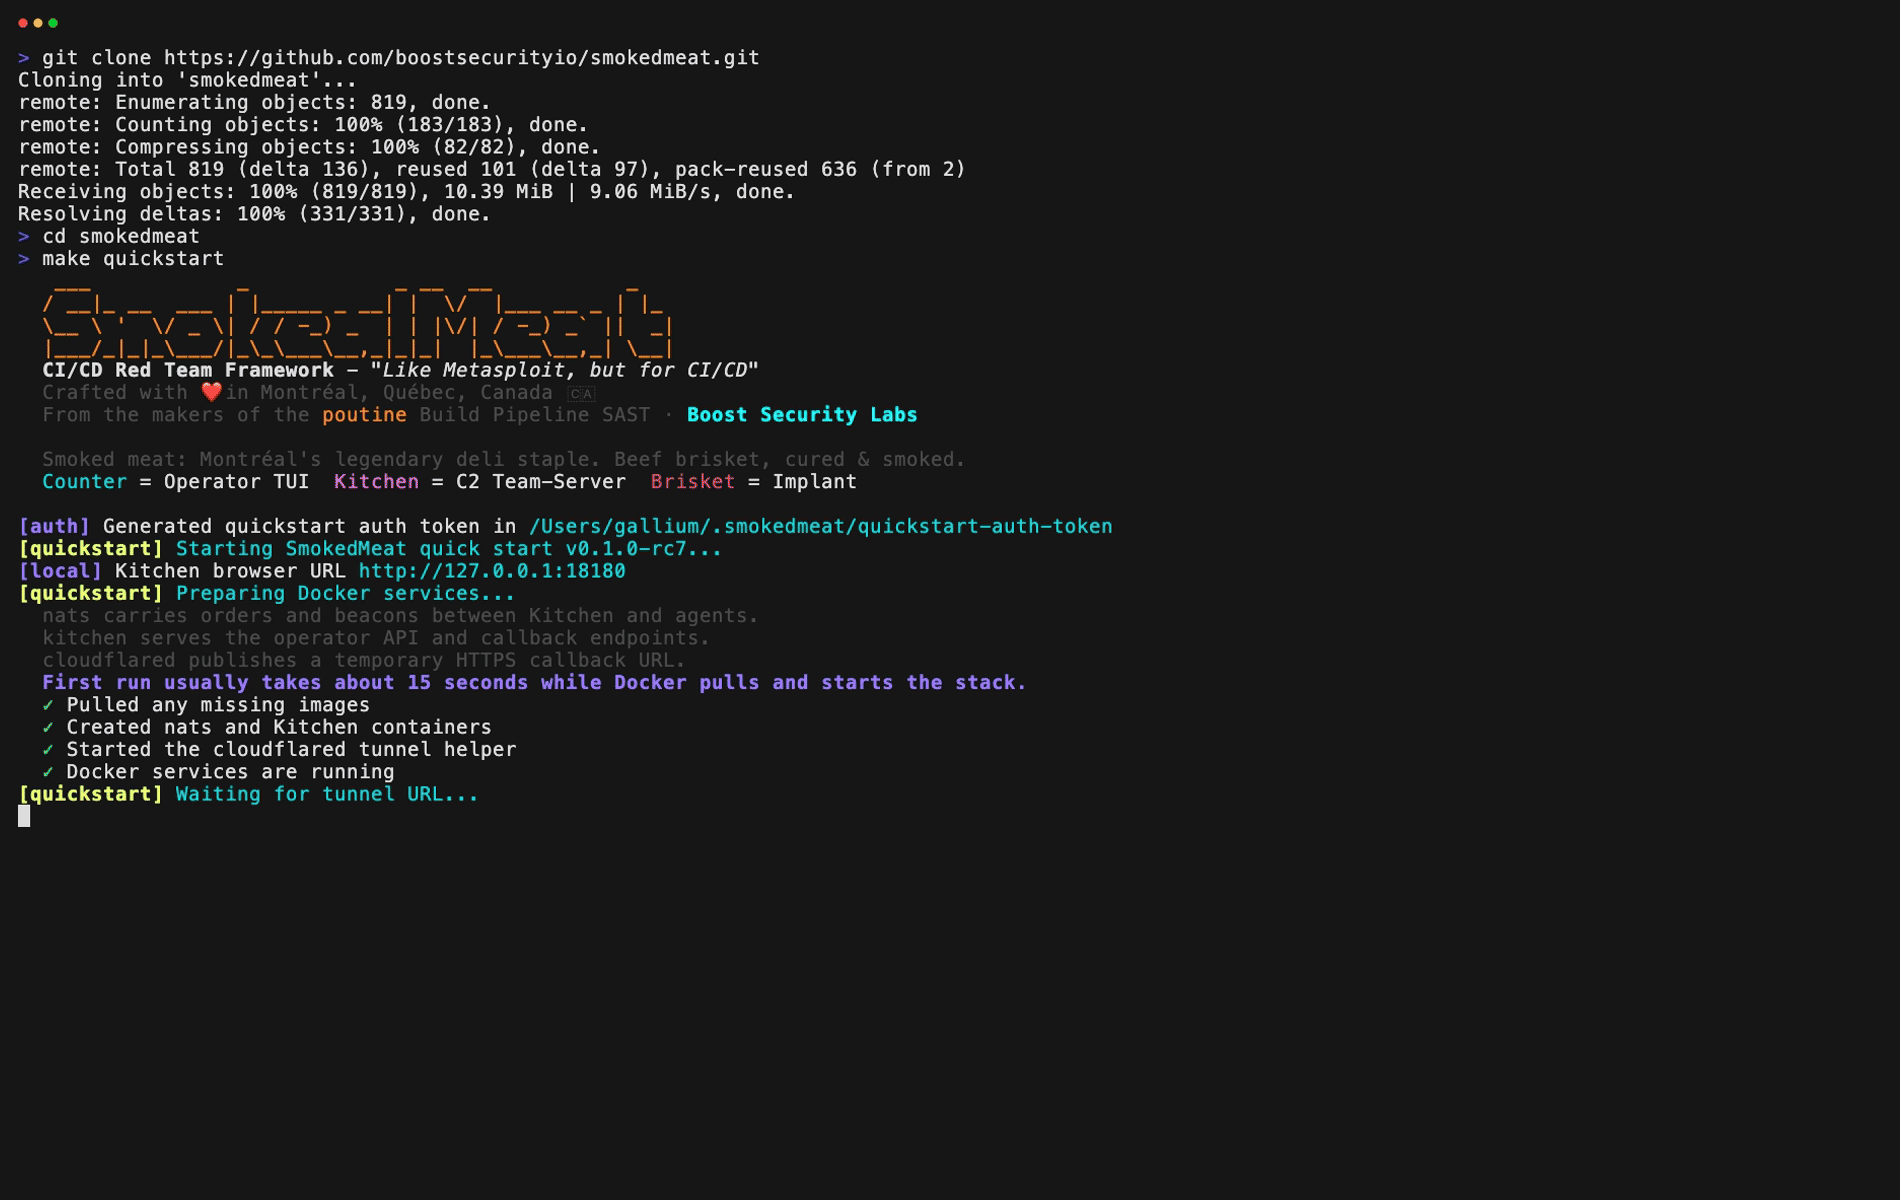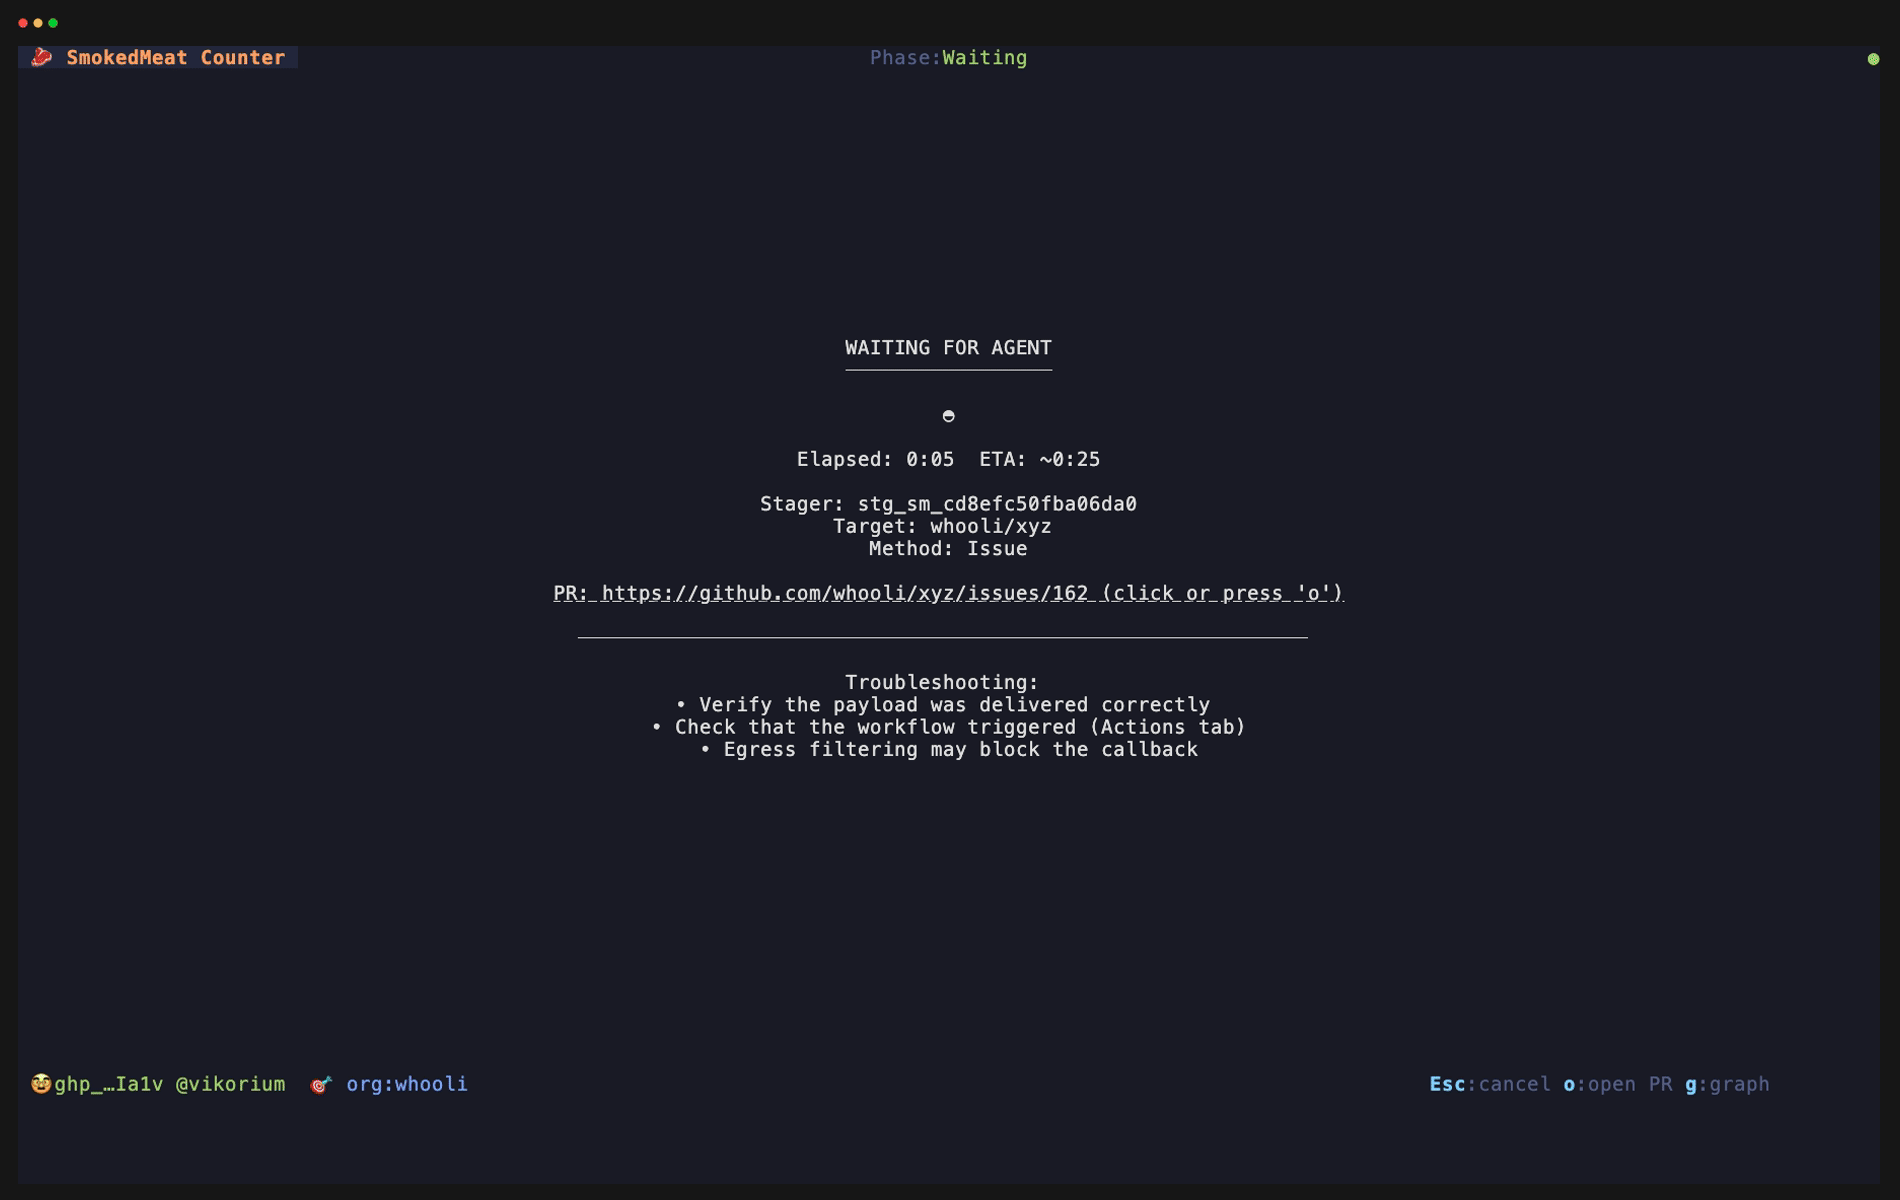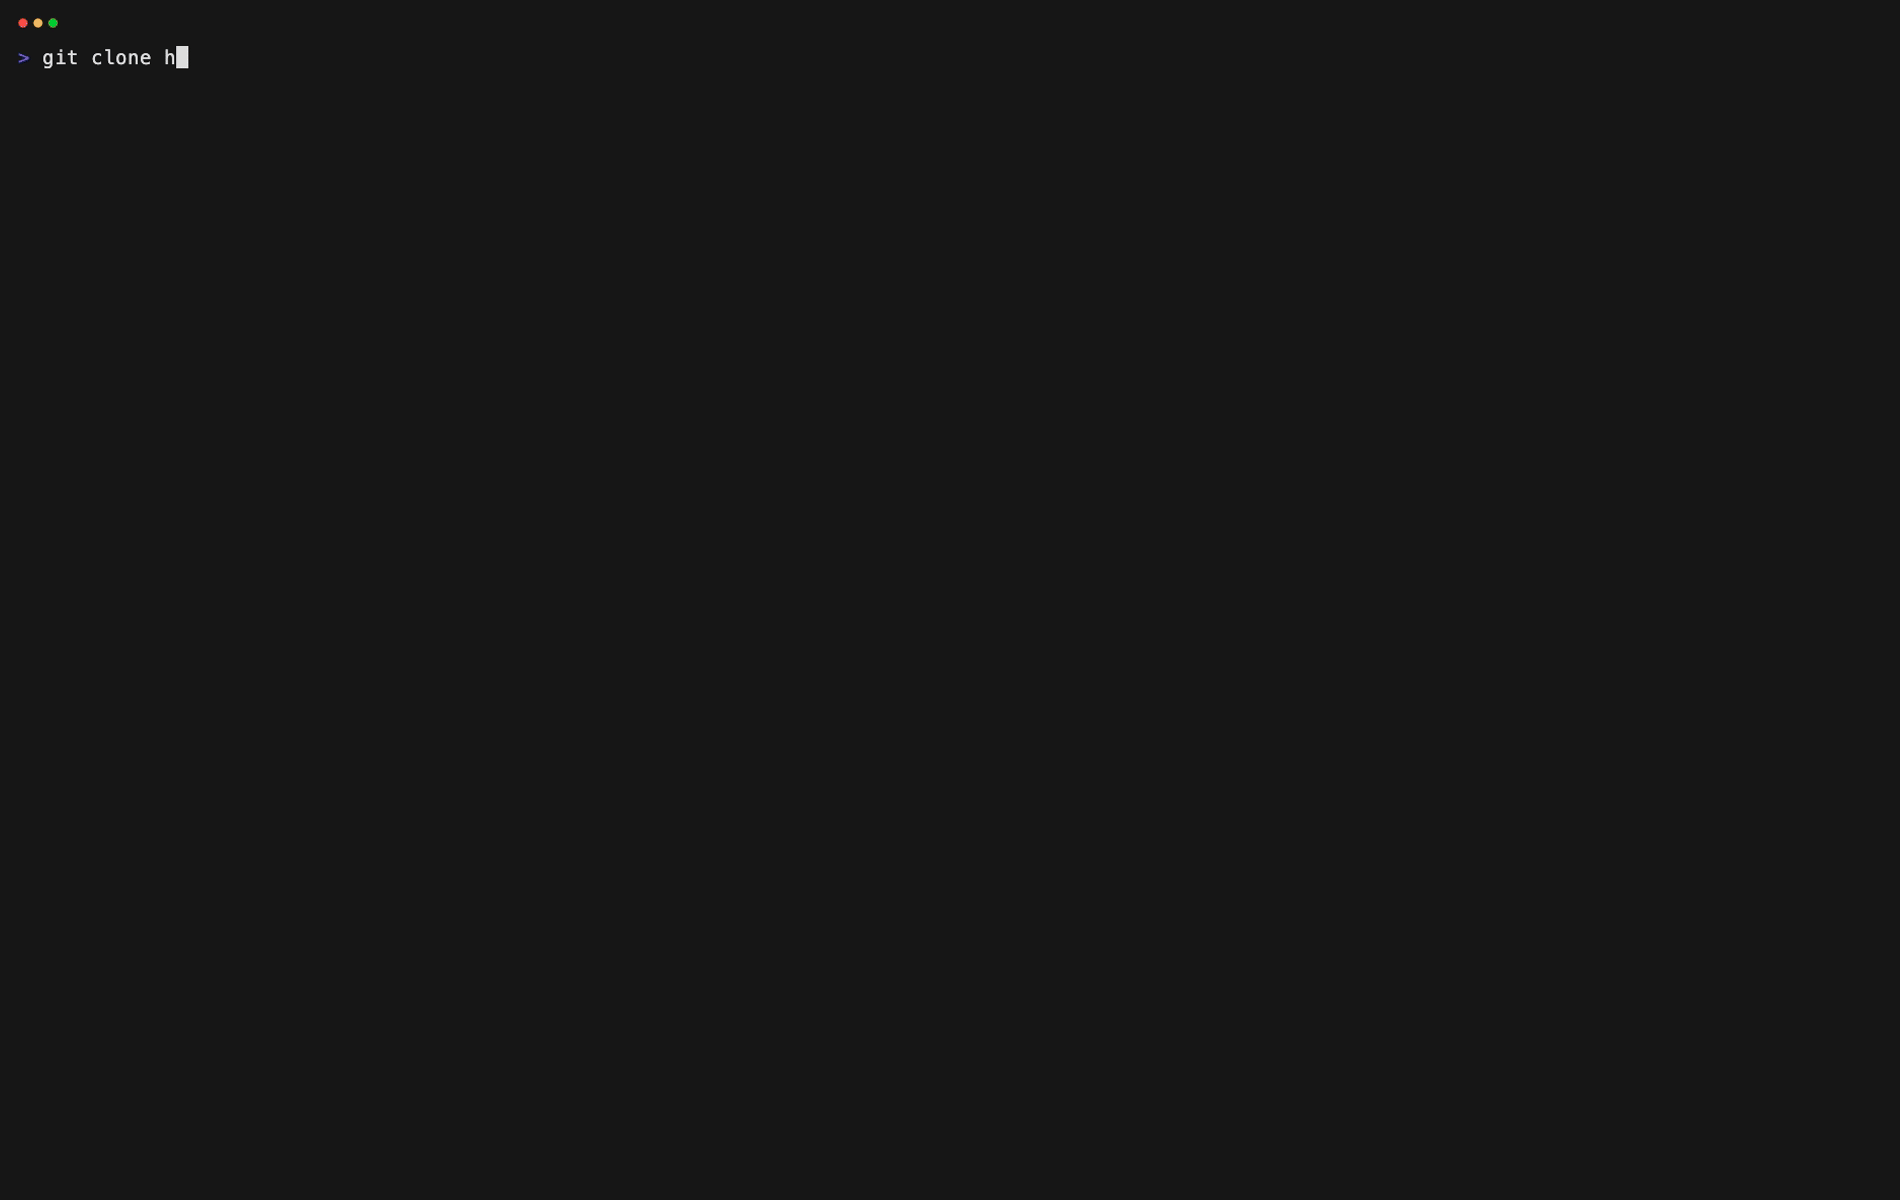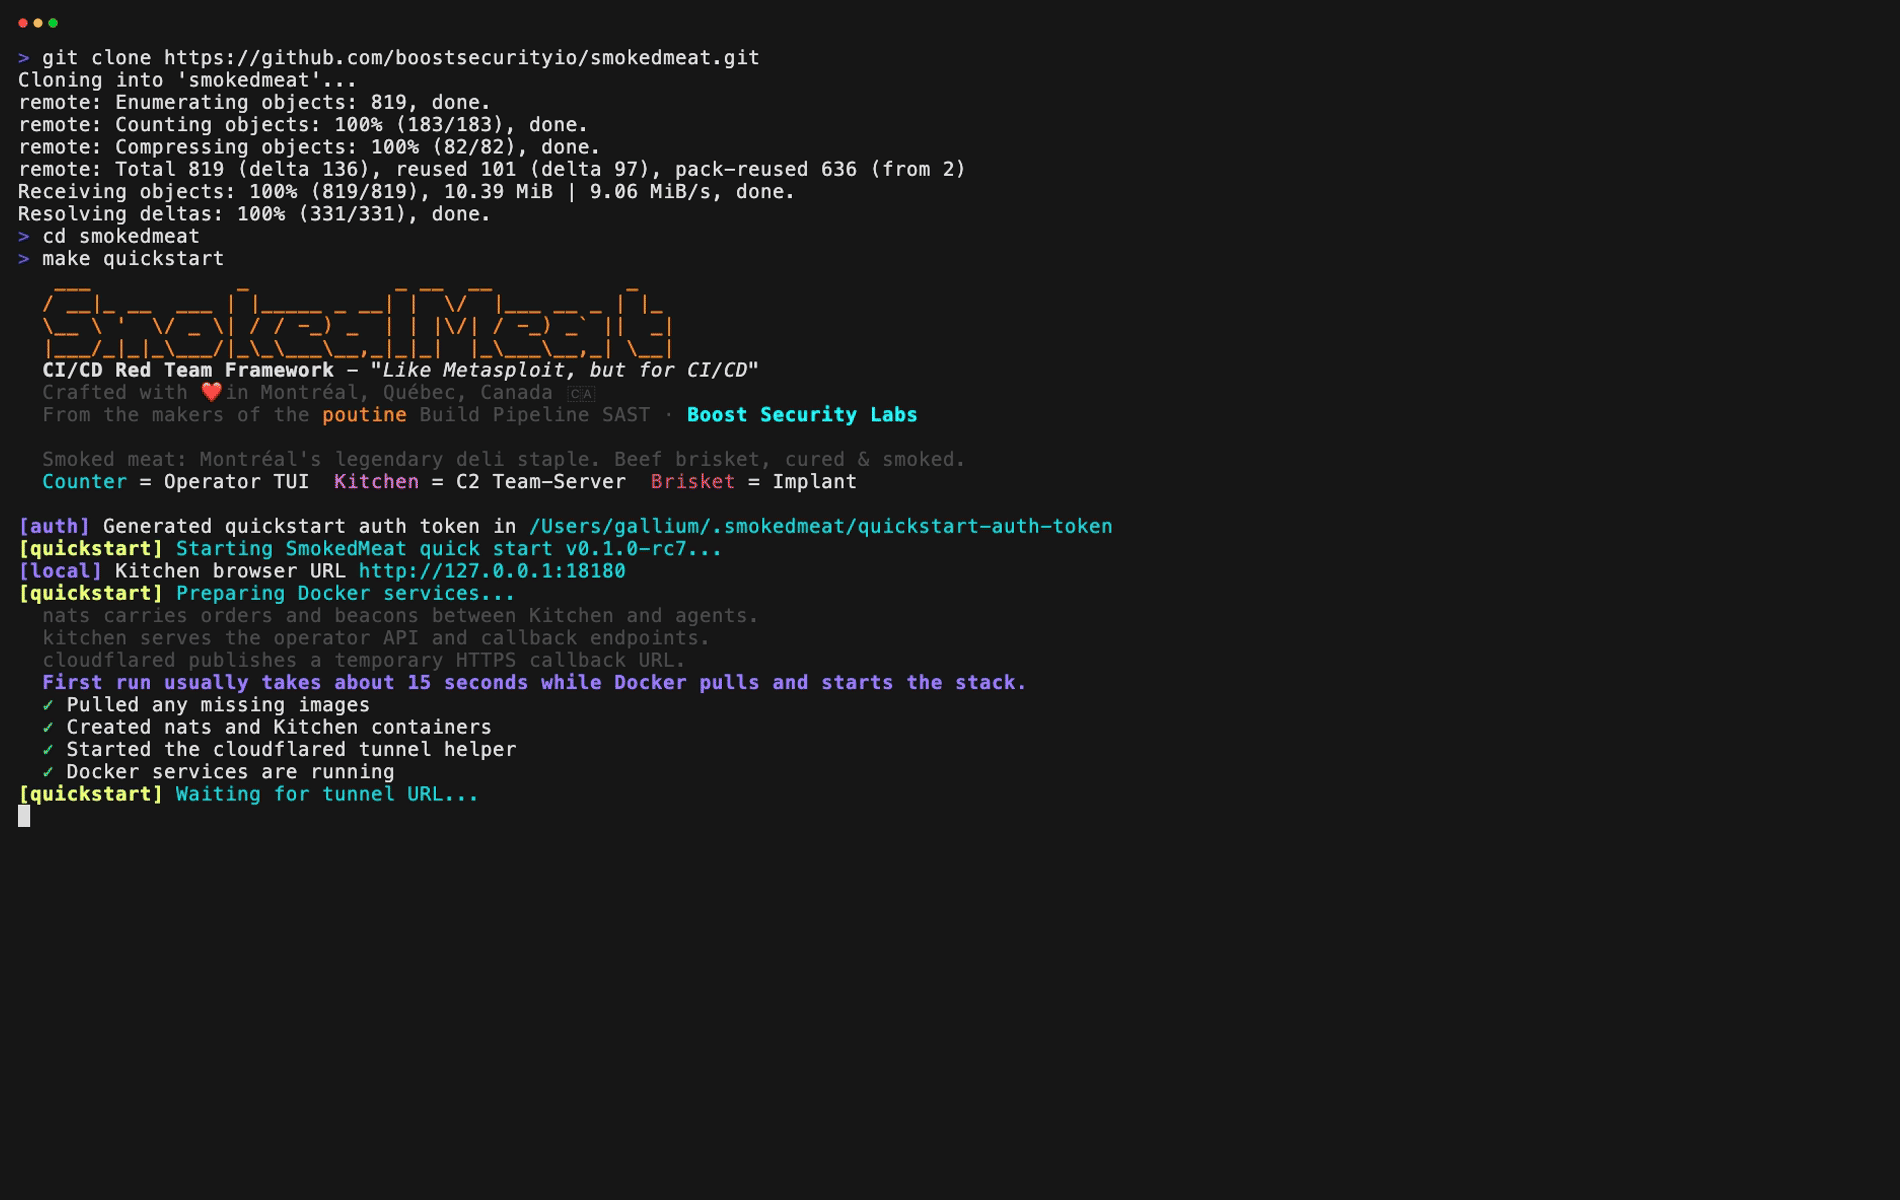
git clone https://github.com/boostsecurityio/smokedmeat.git
cd smokedmeat
make quickstart
make quickstart wird als erster Lauf empfohlen. Es startet den stabilen Quickstart-Stack lokal und startet die Operator-TUI (Counter) gegen den lokalen C2-Teamserver (Kitchen).
Empfohlener erster Lauf:
whoolipublic_repo⚠ Bevorzugen Sie ein klassisches PAT. Fein granulierte PATs können zu restriktiv sein und das Testen öffentlicher Ziele in anderen Organisationen, einschließlich whooli, blockieren.
whooli ist SmokedMeats bewusst anfälliger CI/CD-Angriffs-Spielplatz. Es ist das empfohlene erste Ziel für den öffentlichen Pfad.
Der Setup-Assistent führt Sie durch:
repo.whooli oder Ihre eigene Org./Repo ein.Den vollständigen Challenge-Ablauf finden Sie im whooli-Leitfaden oder gehen Sie direkt zur whooli-GitHub-Org.
Wenn Sie fertig sind:
make quickstart-down       # Stop containers
make quickstart-purge      # Stop and delete all data
Wenn Sie stattdessen aus dem Quellcode arbeiten möchten, siehe Entwicklung.
Wenn Sie lokal zum Quellbaum beitragen oder daran iterieren, installieren Sie Go 1.26+ und verwenden Sie den Dev-Quickstart:
make dev-quickstart
make dev-quickstart baut das lokale smokedmeat-cloud-shell-Image, startet cloudflared, nats und den C2-Teamserver (Kitchen), und startet dann die Operator-TUI aus dem Quellcode.
Wenn Sie zuerst die Infrastruktur und später die Operator-TUI möchten:
make dev-quickstart-up
make dev-quickstart-counter
Wenn Sie fertig sind:
make dev-quickstart-down   # Stop containers
make dev-quickstart-purge  # Stop and delete all data
Weitere Bereitstellungsmodi und Details zur lokalen Entwicklung finden Sie in docs/deployment.md.
Counter prüft beim Start auf neuere SmokedMeat-Versionen. Dies kann durch Setzen der Umgebungsvariable SMOKEDMEAT_DISABLE_VERSION_CHECK deaktiviert werden.
| Standardbegriff | SmokedMeat-Name | Beschreibung |
|---|---|---|
| Operator TUI | Counter | Terminal-Oberfläche für Analyse, Payload-Bereitstellung und Post-Exploitation-Workflow. |
| C2 teamserver | Kitchen | API- und WebSocket-Server für Operator-Sitzungen, Stager, Callbacks und Graph-Status. |
| Implant | Brisket | Agent, der auf kompromittierten CI-Runnern bereitgestellt wird, für Beaconing, Befehlsausführung und Pivotierung. |
| Browser graph view | Browser View | Live-Angriffsgraph, der vom C2-Teamserver unter /graph bereitgestellt wird. |
| Modus | Verwenden Sie es, wenn | Einstiegspunkt |
|---|---|---|
| Quickstart | Schnellster erster Lauf mit der festgelegten Version | make quickstart |
| Dev Quickstart | Am Quellbaum lokal arbeiten | make dev-quickstart |
| Hosted Teamserver | Führen eines echten Einsatzes mit einer stabilen Domain | docs/deployment.md |
Der Hosted Teamserver führt den C2-Teamserver auf einem dedizierten Host und die Operator-TUI nativ auf jeder Operator-Workstation aus.
Auf hoher Ebene kommuniziert die Operator-TUI (Counter) mit dem C2-Teamserver (Kitchen), der Implants (Brisket) auf kompromittierten CI-Runnern verwaltet und den Live-Angriffsgraph bereitstellt.