
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/billyv4/id-entify
OSINT (Open-Source-Intelligence)AufklärungInformationsbeschaffungWebsicherheitSubdomain-EnumerationE-Mail-SammlungDNS-Analyse
GitHubbillyv4/id-entify

ID-entify

Suche nach Informationen in Bezug auf die Domain: E-Mails - IP-Adressen - Subdomains - Informationen zur WEB-Technologie - Firewall-Typ - NS- und MX-Einträge.

Repository anzeigen
1163135vor 6 JahrenVon Kitploit geprüft
Teilen

alt tag

Von Carlos Ramírez L. | BillyV4 | V 1.0

ÜBER

ID-entify ist ein Tool, das es ermöglicht, auf passive Weise Informationen zu einer Domain zu suchen.

SUCHEN NACH INFORMATIONEN ZU EINER DOMAIN:

  • E-Mails
  • IP-Adressen
  • Subdomains
  • Informationen über WEB-Technologie
  • Firewall-Typ
  • NS- und MX-Einträge

DIE VERWENDETEN WERKZEUGE FÜR DIE INFORMATIONSSUCHE SIND:

  • Fierce
  • Dnsrecon
  • Dnsenum
  • Dig
  • Blindcrawl
  • OWASP Amass
  • Nslookup
  • Whatweb
  • Wafw00f
  • Nmap http-waf-detect http-waf-fingerprint
  • Whois
  • TheHarvester

UM DIESES SKRIPT AUSZUFÜHREN

Das Skript herunterladen

git clone https://github.com/BillyV4/ID-entify.git
cd ID-entify
chmod +x id-entify.sh

Das Skript ausführen

Schritt 1:

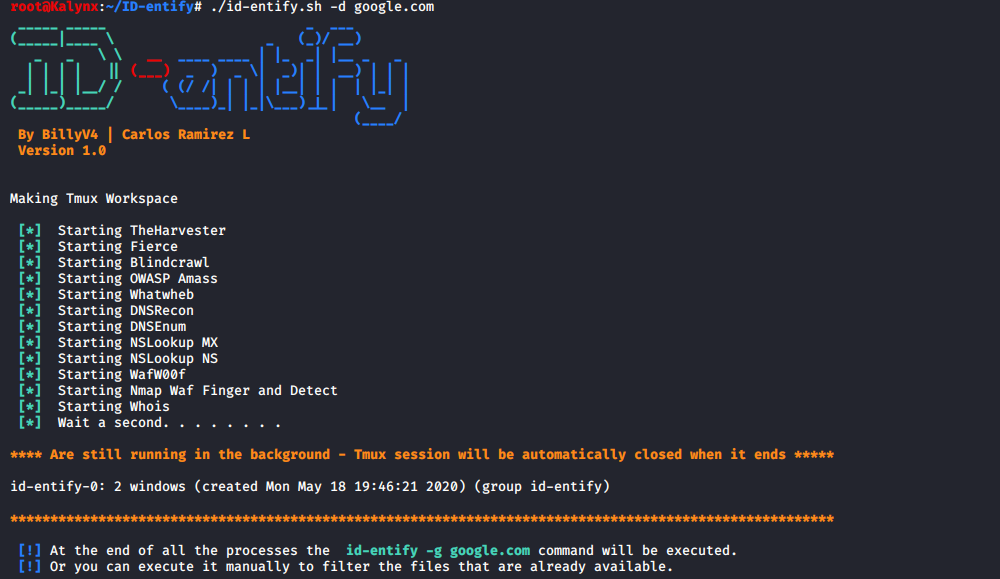
Der folgende Befehl erstellt mit tmux einen Arbeitsbereich, in dem Programme im Hintergrund ausgeführt werden und die Informationen im Ordner ./id-domain/Raw_Data/ gespeichert werden.

id-entify -d google.com
Schritt 2:

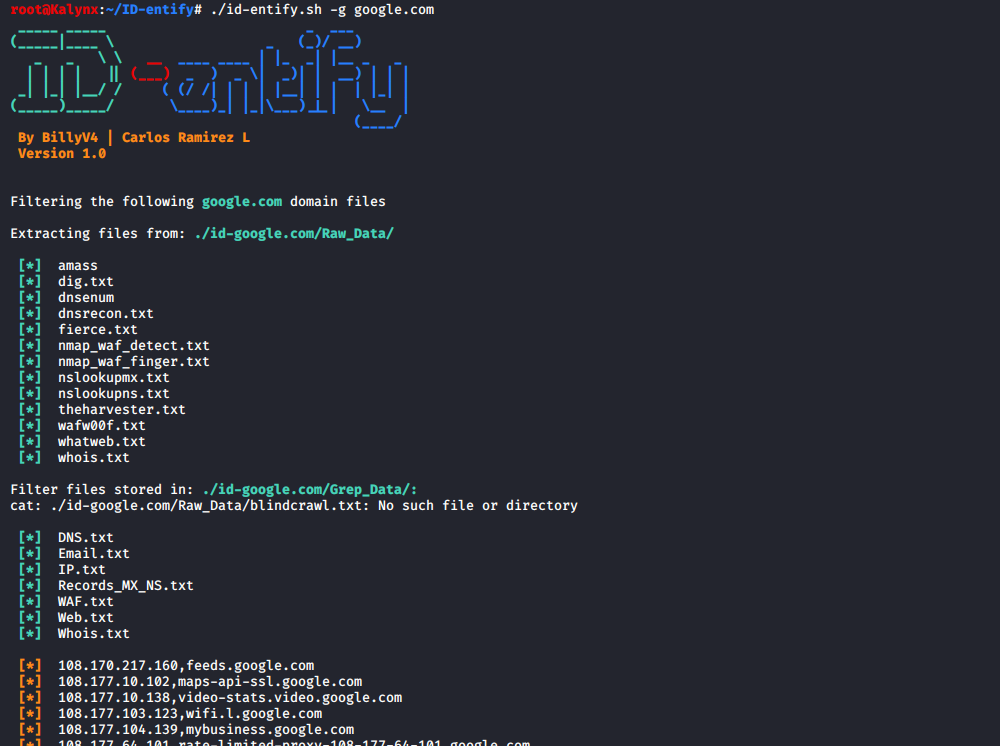
Wenn die Programme beendet sind, wird der tmux-Arbeitsbereich automatisch geschlossen. Die gefilterten Informationen werden in ./id-domain/Greep_Data/ gespeichert. Um die Informationen manuell zu filtern, führen Sie den folgenden Befehl aus:

id-entify -g google.com
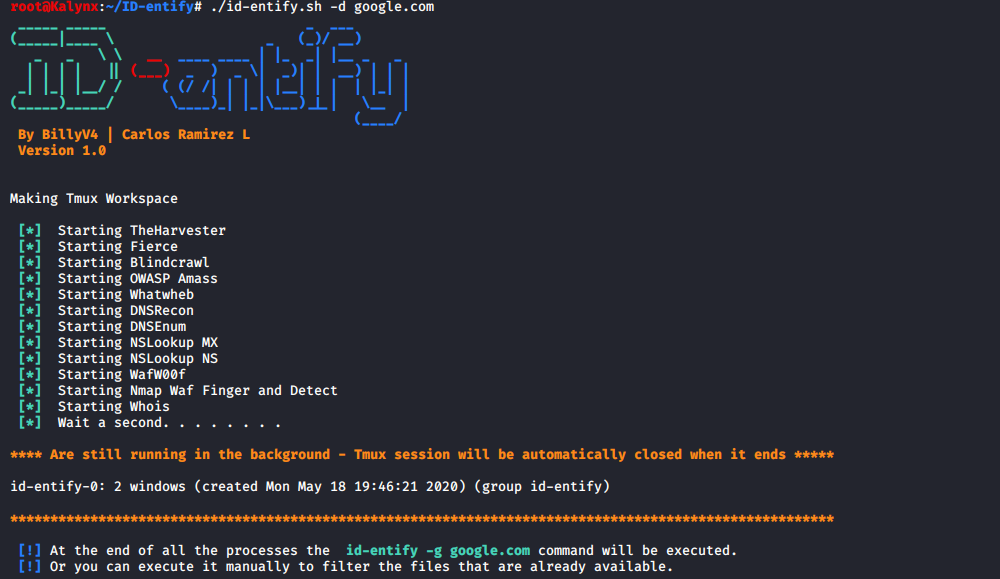
BILDSCHIRMAUFNAHME

Schritt 1:

alt tag

Schritt 2:

alt tag

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →