 ashrafzaryouh/cve-2026-33017
Advisory- und Proof-of-Concept-Material für CVE-2026-33017, eine nicht authentifizierte Remote-Code-Execution-Schwachstelle in Langflow ≤1.8.2 über den build_public_tmp-Flow-Endpunkt.



Langflow-Versionen ≤ 1.8.2 enthalten eine schwerwiegende Sicherheitslücke, die es nicht authentifizierten Angreifern ermöglicht, Remote Code Execution (RCE) auf dem Server zu erreichen.
| Attribut | Details |
|---|---|
| CVE-ID | CVE-2026-33017 |
| Schweregrad | Kritisch (CVSS 9.8) |
| Betroffene Versionen | Langflow ≤ 1.8.2 |
| Behobene Version | Langflow 1.9.0 und höher |
| Schwachstellentyp | Nicht authentifizierte Code-Injection (exec()) |
| Angriffsvektor | /api/v1/build_public_tmp/{flow_id}/flow |
| Authentifizierung | Keine erforderlich |
Der Endpunkt /api/v1/build_public_tmp/{flow_id}/flow wurde für öffentliche Flows konzipiert. Wenn jedoch vom Angreifer kontrollierte Flow-Daten übergeben werden, führt die Anwendung beliebigen Python-Code mittels exec() ohne jegliche Sandboxing oder Validierung aus.
Dies ermöglicht es jedem nicht authentifizierten Angreifer im Internet, die vollständige Kontrolle über den Server zu erlangen.
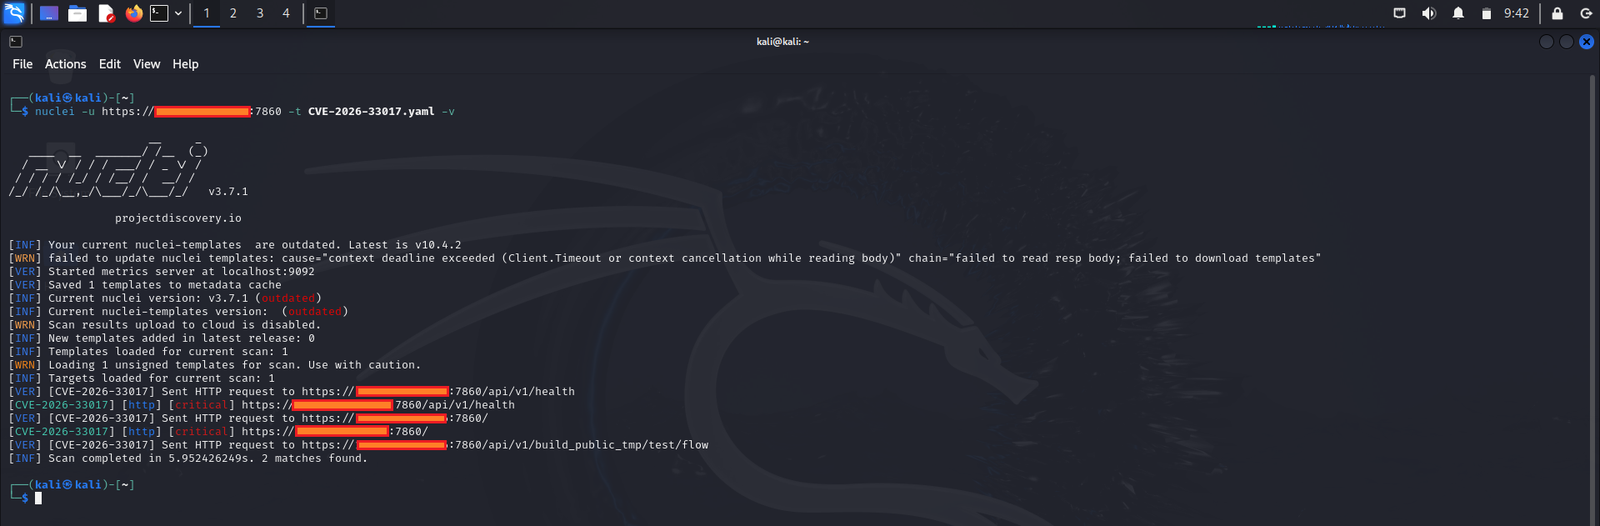
Dieses Repository wird ausschließlich zu Bildungs- und Sicherheitsforschungszwecken bereitgestellt.
Die hier enthaltenen Informationen und Tools sollen Systemadministratoren und Sicherheitsforschern helfen, die Schwachstelle zu verstehen und ihre Systeme zu schützen.
Unbefugte Ausnutzung gegen Systeme, die Ihnen nicht gehören, ist illegal und unethisch.
Erstellt für Sicherheitsbewusstsein & verantwortungsvolle Forschung
⭐ Wenn dieses Repository Ihnen geholfen hat, ziehen Sie bitte in Betracht, es mit einem Stern zu markieren!
