
 ashrafzaryouh/cve-2026-2699
Erkennungsskripte, technische Analyse und Proof-of-Concept für CVE-2026-2699, eine kritische Pre-Auth-Authentifizierungsumgehung im Progress ShareFile Storage Zones Controller.


Kritische Authentifizierungsumgehung (CVSS 9.8) im kundenverwalteten Progress ShareFile Storage Zones Controller (SZC) ≤ 5.12.3.
CVE-2026-2699 ist eine schwerwiegende Schwachstelle zur Umgehung der Authentifizierung, die die Weboberfläche des Progress ShareFile Storage Zones Controller (kundenverwaltete Bereitstellungen) betrifft.
Ein nicht authentifizierter Angreifer aus der Ferne kann auf eingeschränkte Konfigurationsseiten zugreifen, was zu Änderungen der Systemkonfiguration führen kann und, in Kombination mit CVE-2026-2701, zu vollständiger Pre-Auth-Remote-Code-Execution (RCE).
Dieses Repository enthält Erkennungsskripte, technische Analysen und Proof-of-Concept-Materialien (soweit rechtlich und ethisch zulässig).
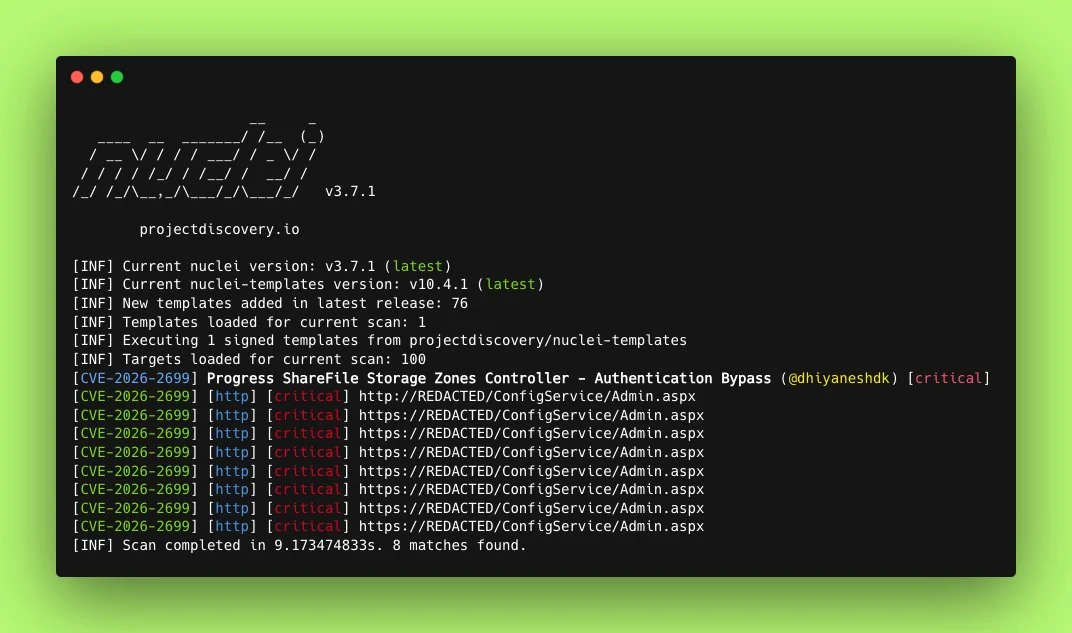
Die Schwachstelle resultiert aus unzureichender Zugriffskontrolle und fehlerhafter Weiterleitungsbehandlung in der SZC-Webverwaltungsschnittstelle, wodurch nicht authentifizierte Benutzer auf sensible Konfigurationsfunktionen zugreifen können.
detection/ — Nicht-destruktive Erkennungsskripte (Python)analysis/ — Detaillierte technische Ausarbeitung und Erklärung der Ursachepoc/ — Proof-of-Concept (nur zu Bildungszwecken / autorisierten Tests)exploit-chain/ — Demonstration der Verkettung mit CVE-2026-2701 (RCE)assets/ — Screenshots, Diagramme und Protokolle| Version | Status |
|---|---|
| ≤ 5.12.3 | Anfällig |
| 5.12.4+ | Gepatcht |
| 6.x | Nicht betroffen |
Hinweis: Nur kundenverwaltete (On-Premises) Storage Zones Controller-Bereitstellungen sind betroffen.
/Configuration/ oder ähnliche Endpunkte.Offizielle Sicherheitsmitteilung:
Progress ShareFile Security Vulnerability – February 2026
Dieses Repository enthält ein leichtgewichtiges Erkennungsskript:
python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com
Inspiriert vom offiziellen watchTowr-Erkennungsartefakt.
Alle Materialien in diesem Repository werden ausschließlich für Bildungs-, Forschungs- und defensive Sicherheitszwecke bereitgestellt.
Unbefugte Ausnutzung gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testgenehmigung haben, ist illegal und unethisch.
Beiträge, verbesserte Erkennungen oder zusätzliche Write-ups sind über Pull Requests willkommen.
Mit ❤️ für die Sicherheitscommunity erstellt
