 ashrafzaryouh/cve-2026-114595
Sicherheitshinweis zu CVE-2026-114595, einem kritischen Integer-Overflow in EPICS Base (≤7.0.10), der Speicherbeschädigung, DoS und potenziell unauthentifizierte RCE ermöglicht; enthält CVSS-Details und Fixes.

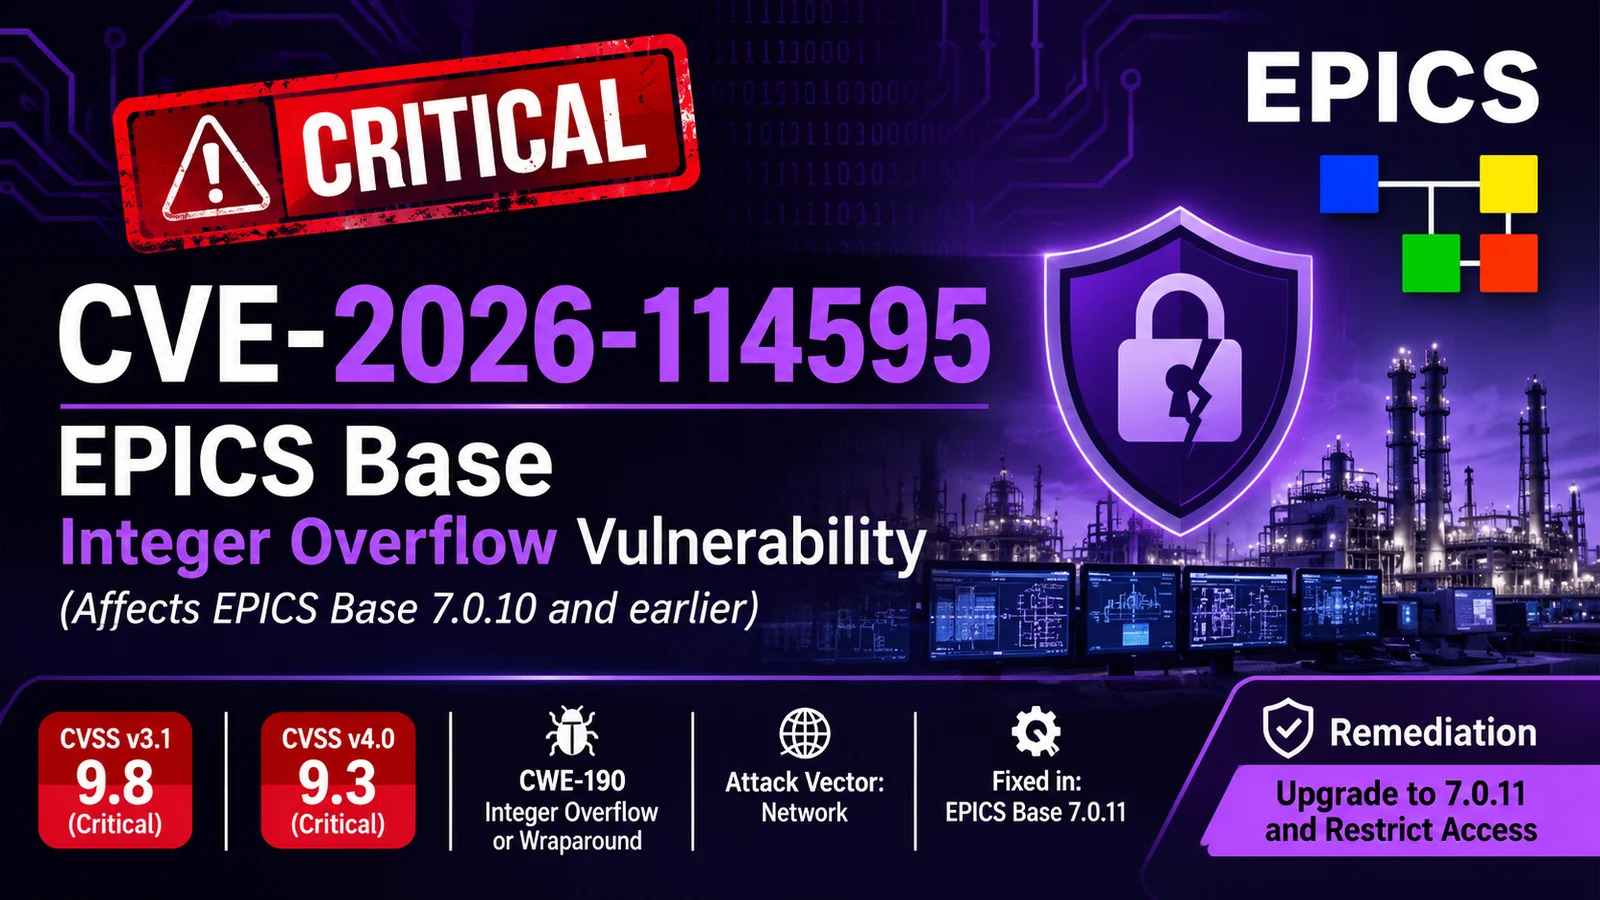


Ein Überblick, Hinweise zur Sicherheitswarnung und Richtlinien zur Schadensbegrenzung für CVE-2026-114595, eine kritische Integer-Overflow-Schwachstelle in EPICS Base (Experimental Physics and Industrial Control System).
In der EPICS-Base-Version 7.0.10 und früher kann ein Integer-Overflow bei der Verarbeitung von Netzwerkanfragen dazu führen, dass Speicher mit einer falschen Größe zugewiesen wird. Die anschließende Verarbeitung von vom Angreifer bereitgestellten Daten kann zu Speicherbeschädigung, Denial of Service oder potenzieller Remote-Codeausführung führen.
Diese Schwachstelle ist über das Netzwerk aus der Ferne ausnutzbar, ohne dass eine Authentifizierung oder Benutzerinteraktion erforderlich ist.
| Hersteller | Produkt | Betroffene Versionen | Behobene Version |
|---|---|---|---|
| The EPICS Community | EPICS Base | ≤ 7.0.10 (alle früheren) | 7.0.11 |
EPICS (Experimental Physics and Industrial Control System) ist ein weit verbreitetes Open-Source-Toolkit zum Aufbau verteilter Steuerungssysteme. Es treibt weltweit bedeutende wissenschaftliche Einrichtungen an, darunter Teilchenbeschleuniger, Synchrotrons und Fusionsexperimente (z. B. ITER).
Ein Angreifer, der präparierte Netzwerkanfragen an einen EPICS-Base-Prozess senden kann, kann bei der Berechnung der Anforderungsgröße einen Integer-Overflow auslösen. Dies führt zu einer zu klein bemessenen Speicherzuweisung, wodurch anschließend Out-of-Bounds-Schreibvorgänge ermöglicht werden, wenn vom Angreifer kontrollierte Daten verarbeitet werden.
| Version | Bewertung | Schweregrad | Vektorzeichenfolge |
|---|---|---|---|
| 3.1 | 9.8 | Kritisch | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | Kritisch | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
Eine erfolgreiche Ausnutzung kann es einem nicht authentifizierten Angreifer aus der Ferne ermöglichen:
Da EPICS in kritischen wissenschaftlichen und industriellen Steuerungsumgebungen eingesetzt wird, könnten erfolgreiche Angriffe Experimente stören oder die Betriebssicherheit beeinträchtigen.
Aktualisieren Sie auf EPICS Base 7.0.11 oder höher.
Die EPICS Community hat Korrekturen in den offiziellen Repositories veröffentlicht:
Für weitere Informationen wenden Sie sich bitte an das EPICS Controls-Supportteam.
Diese CVE gehört zu einer Gruppe von vier Schwachstellen, die im CISA-Advisory ICSA-26-300-01 veröffentlicht wurden:
| CVE | Schweregrad | Beschreibung |
|---|---|---|
| CVE-2026-114595 | Kritisch (9.8) | Integer-Überlauf → potenzielle RCE |
| CVE-2026-114596 | Hoch (8.2) | Unzureichende Validierung der Nachrichtenlänge |
| CVE-2026-114597 | Hoch (7.5) | Unzureichende Grenzwertprüfung |
| CVE-2026-114598 | Hoch (7.5) | Typverwechslung |
Alle sind in EPICS Base 7.0.11 behoben.
| Datum | Ereignis |
|---|---|
| 2026-10-27 | CISA veröffentlicht ICSA-26-300-01 |
| 2026-10-27 | EPICS Base 7.0.11 mit Fehlerbehebungen veröffentlicht |
| 2026-10-27 | CVE-2026-114595 veröffentlicht |
Dieses Dokument wird zu Informations- und Bildungszwecken bereitgestellt. Überprüfen Sie die Details stets anhand offizieller Quellen (CISA, NVD, EPICS Community), bevor Sie in Produktionsumgebungen Maßnahmen ergreifen.
Zuletzt aktualisiert: 28. Oktober 2026






