arpsyndicate/kenzer
automatisierte Aufzählung und Scannen von Web-Assets [VERALTET]


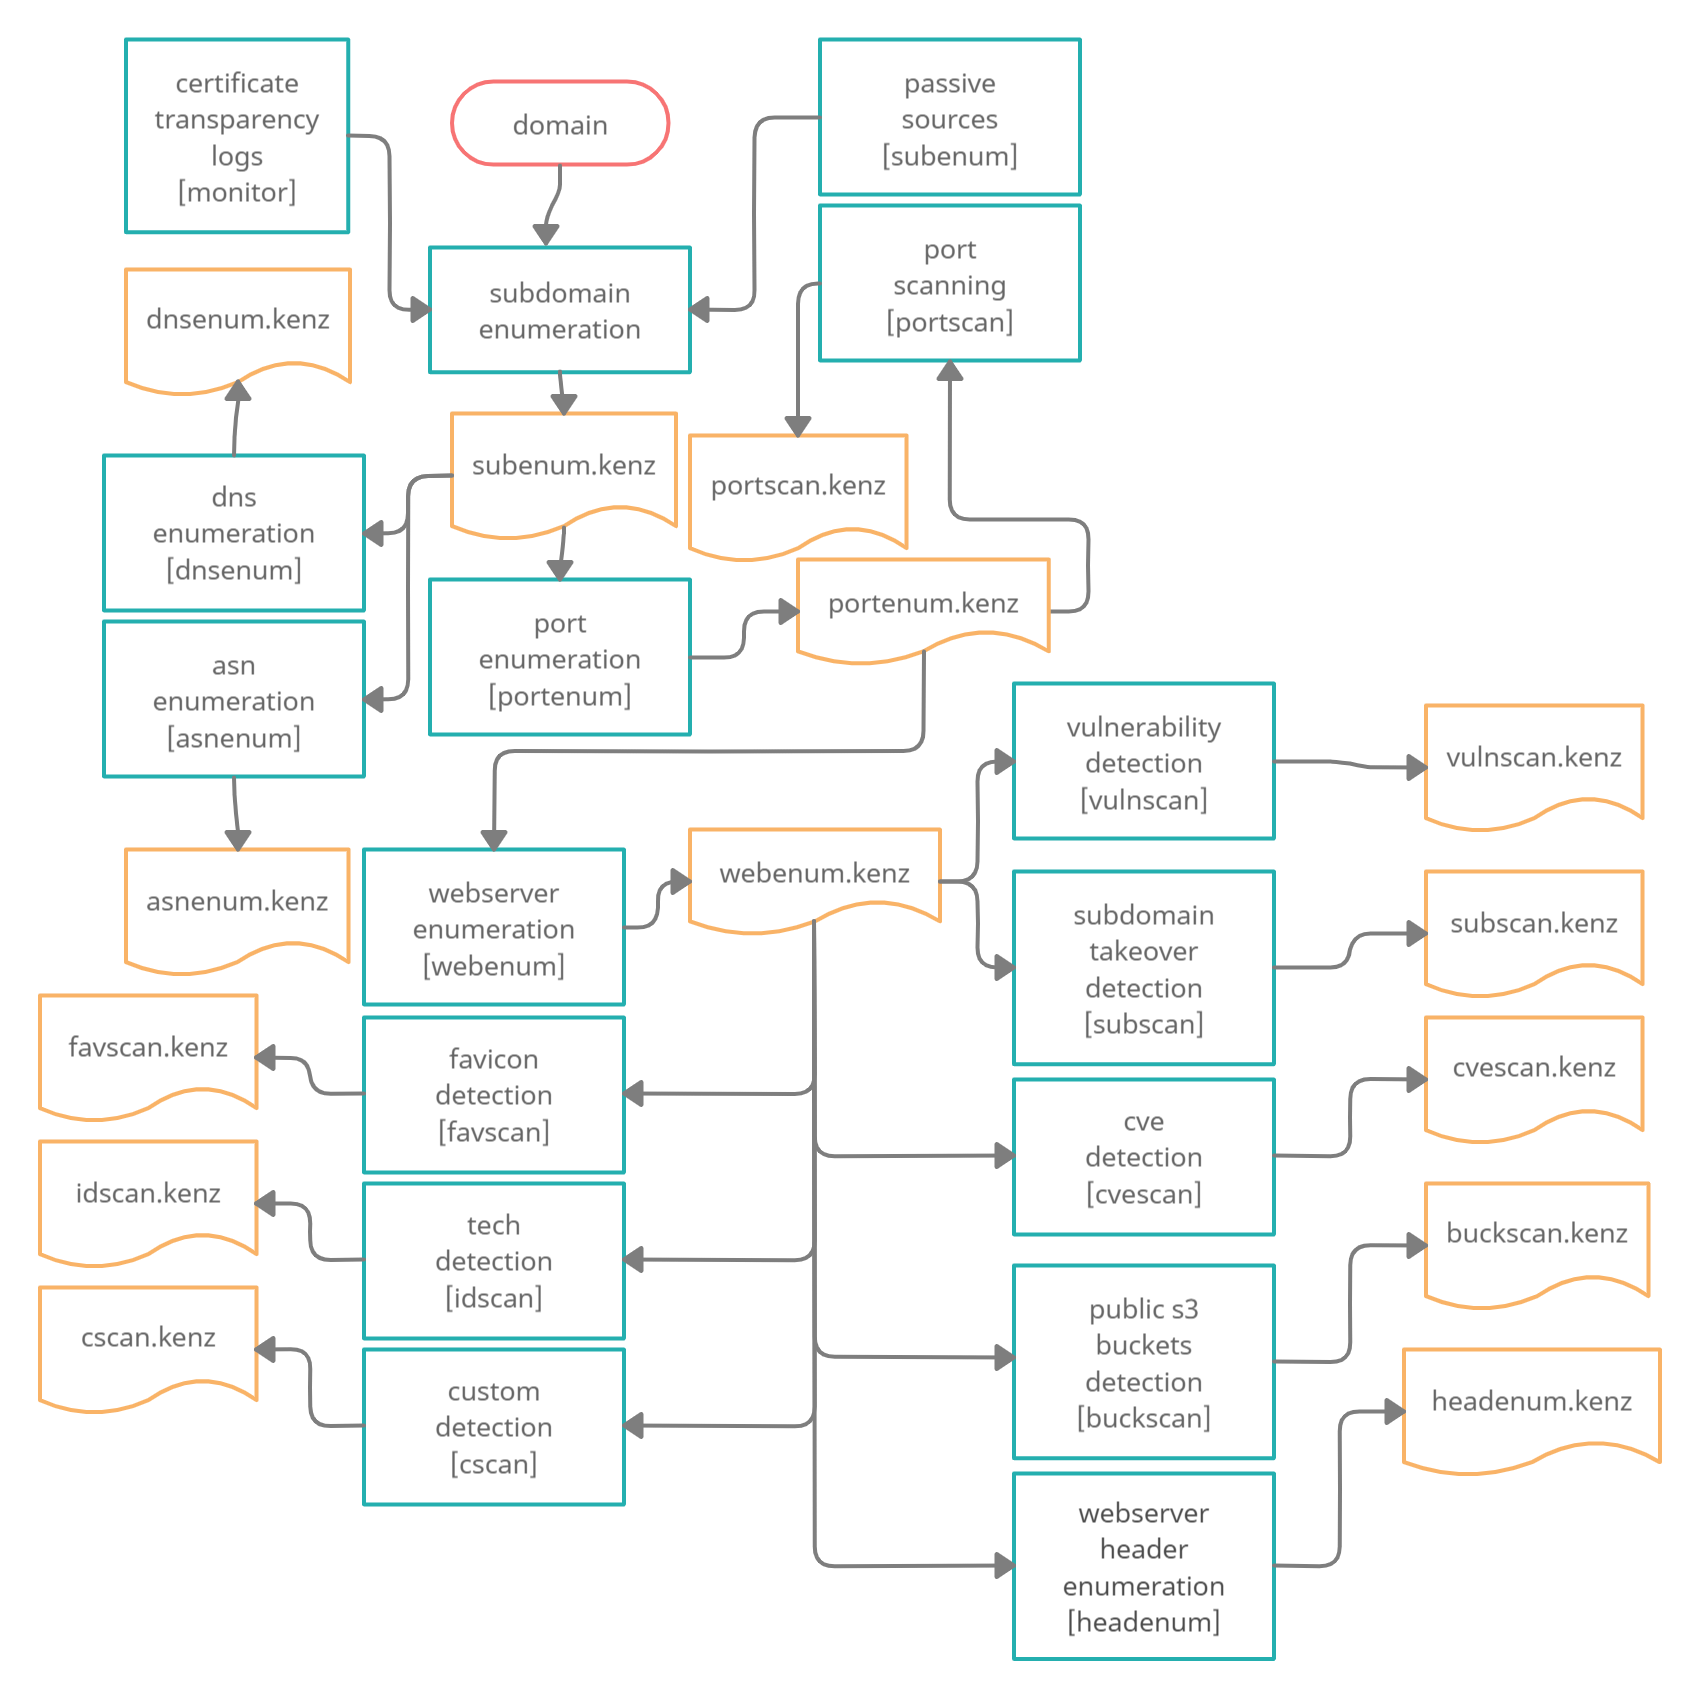
Eine konzeptionelle Einführung in die Automatisierung von Bug Bounties


git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer aus (bevorzugt)Einstellungen > Deine Bots > Neuen Bot hinzufügenkenzerconfigs/kenzer.conf hinzu./install.sh -b [falls du kenzer-kompatible Binärdateien installieren möchtest] (bevorzugt)./install.sh [falls du keine kenzer-kompatiblen Binärdateien installieren möchtest]./run.sh [falls du überhaupt keine Installation möchtest]./service.sh [als Dienst nach der Installation initialisieren] (bevorzugt)bash swap.sh [falls du Speicherprobleme hast]kenzer über den Zulip-Client, indem du den Bot zu einem Stream hinzufügst oder per DM.@**kenzer** man als Zulip-Eingabe, um verfügbare Befehle anzuzeigen.@**kenzer** (Name deines Chatbots) verwendet werden.
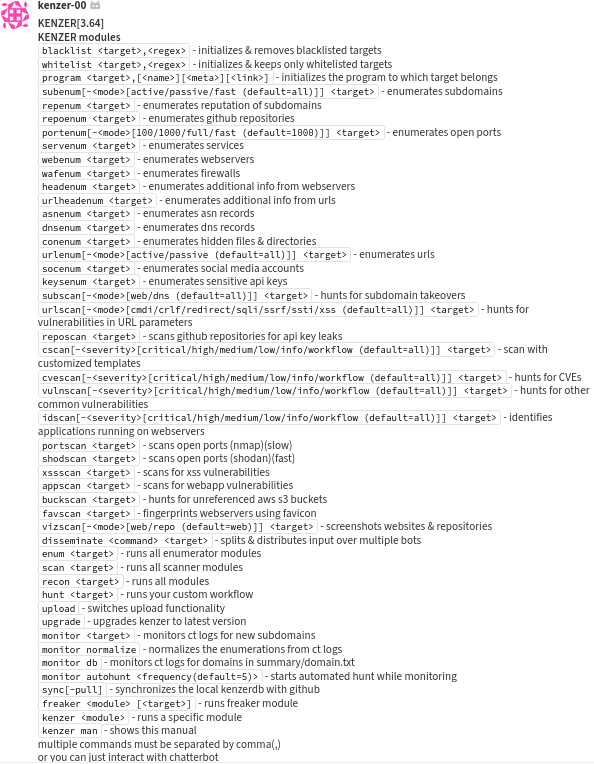
blacklist <target>,<regex>- initialisiert & entfernt blacklistierte Zielewhitelist <target>,<regex>- initialisiert & behält nur whitelistierte Zieleprogram <target>,[<name>][<meta>][<link>]- initialisiert das Programm, zu dem das Ziel gehörtsubenum[-<mode>[active/passive (Standard=all)]] <target>- zählt Subdomains aufrepenum <target>- zählt die Reputation von Subdomains aufrepoenum <target>- zählt GitHub-Repositories aufportenum[-<mode>[100/1000/full/fast (Standard=1000)]] <target>- zählt offene Ports aufservenum <target>- zählt Dienste aufwebenum <target>- zählt Webserver aufheadenum <target>- zählt zusätzliche Informationen von Webservern aufurlheadenum <target>- zählt zusätzliche Informationen von URLs aufasnenum <target>- zählt ASN-Einträge aufdnsenum <target>- zählt DNS-Einträge aufconenum <target>- zählt versteckte Dateien & Verzeichnisse aufurlenum[-<mode>[active/passive (Standard=all)]] <target>- zählt URLs aufsocenum <target>- zählt Social-Media-Konten aufkeysenum <target>- zählt sensible API-Schlüssel aufwafscan <target>- scannt nach Firewallssubscan[-<mode>[web/dns (Standard=all)]] <target>- jagt nach Subdomain-Übernahmenurlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (Standard=all)]] <target>- jagt nach Schwachstellen in URL-Parameternreposcan <target>- scannt GitHub-Repositories auf API-Schlüsselleaksbakscan <target>- scannt nach Backup-Dateiencscan[-<severity>[critical/high/medium/low/info/workflow (Standard=all)]] <target>- Scan mit angepassten Vorlagencvescan[-<severity>[critical/high/medium/low/info/workflow (Standard=all)]] <target>- jagt nach CVEsvulnscan[-<severity>[critical/high/medium/low/info/workflow (Standard=all)]] <target>- jagt nach anderen häufigen Schwachstellenidscan[-<severity>[critical/high/medium/low/info/workflow (Standard=all)]] <target>- identifiziert Anwendungen, die auf Webservern laufenportscan <target>- scannt offene Ports (nmap)(langsam)shodscan <target>- scannt offene Ports (shodan)(schnell)xssscan <target>- scannt nach XSS-Schwachstellenappscan <target>- scannt nach Webapp-Schwachstellenbuckscan <target>- jagt nach nicht referenzierten AWS S3-Bucketsfavscan <target>- nimmt Fingerabdrücke von Webservern mittels Faviconvizscan[-<mode>[web/repo (Standard=web)]] <target>- erstellt Screenshots von Websites & Repositoriesenum <target>- führt alle Enumerator-Module ausscan <target>- führt alle Scanner-Module ausrecon <target>- führt alle Module aushunt <target>- führt deinen benutzerdefinierten Workflow ausdisseminate <command> <target>- teilt & verteilt die Eingabe auf mehrere Botsupload- schaltet Upload-Funktionalität umwaf- schaltet WAF-Vermeidungsfunktionalität umproxy- schaltet Proxy-Funktionalität umupgrade- aktualisiert kenzer auf die neueste Versionmonitor <target>- überwacht CT-Protokolle auf neue Subdomainsmonitor normalize- normalisiert die Aufzählungen aus CT-Protokollenmonitor db- überwacht CT-Protokolle für Domains in summary/domain.txtmonitor autohunt <frequency(Standard=5)>- startet automatisierte Jagd während der Überwachungsync- synchronisiert die lokale kenzerdb mit GitHubfreaker <module> [<target>]- führt das Freaker-Modul auskenzer <module>- führt ein bestimmtes Modul auskenzer man- zeigt dieses Handbuch an