
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-38856 — Massiver Apache OFBiz Zero-Day Scanner & RCE | Kitploit

Tools/GitHubGitHub/ap0dexme0/cve-2024-38856
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubap0dexme0/cve-2024-38856

CVE-2024-38856

Massiver Apache OFBiz Zero-Day Scanner & RCE

Repository anzeigen
2220vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-38856 Apache Ofbiz RCE-Scanner

Beschreibung

Dieses Skript dient zum Scannen nach der CVE-2024-38856-Sicherheitslücke in Apache Ofbiz-Anwendungen, die Remote-Code-Ausführung ermöglichen kann. Es sendet HTTP-POST-Anfragen an bestimmte Pfade innerhalb der Ofbiz-Anwendung mit schädlichen Payloads, um die Schwachstelle auszunutzen.
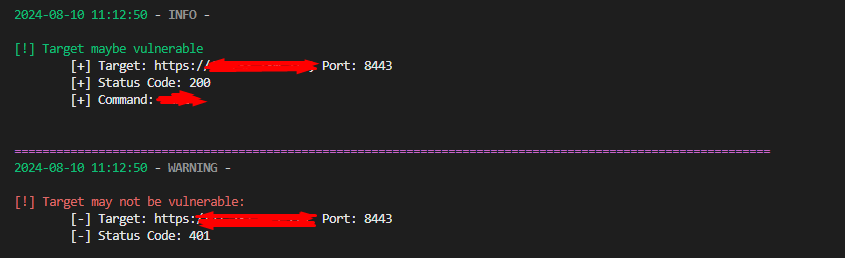
Screenshot_1

Funktionen

  • Scannt Ziele auf Schwachstellen unter Verwendung verschiedener Pfade
  • Unterstützt Multithreading für schnellere Verarbeitung
  • Verwendet coloredlogs für farblich codierte, leicht lesbare Logs
  • Unterstützt Eingabe aus einer Datei, die eine Liste von Zielen enthält

Voraussetzungen

  • Python 3.x
  • Python-Module:
    • requests
    • coloredlogs
    • colorama
    • argparse
    • urllib3

Sie können die erforderlichen Abhängigkeiten mit pip installieren:

pip install requests coloredlogs colorama argparse urllib3

Verwendung

Ausführen des Skripts

Um das Skript auszuführen, verwenden Sie den folgenden Befehl:

python script_name.py [Optionen]

Optionen

  • -t, --threads: Anzahl der zu verwendenden Threads (Standard: 1)
  • -p, --port: Zielport
  • -c, --command: Auszuführender Befehl
  • -s, --scan: Führen Sie einen Scan mit ping, curl und wget durch
  • -d, --domain: Domain (Angreifer-Domain) zum Scannen mit ping, curl und wget
  • -f, --file: Datei, die eine Liste von Zielen im Format http(s)://target,port enthält

Beispiele

  • Scannen von Zielen mit einem Befehl:

    python script_name.py -f targets.txt -c "whoami"
    

Führen Sie einen Scan mit einer Domain durch:

python script_name.py -s -d example.com -p 80

Verwenden Sie eine Datei, die eine Liste von Zielen enthält:

python script_name.py -f targets.txt -c "uname -a"

Fehlerbehandlung

  • Wenn Zielen das Präfix http:// oder https:// fehlt, werden Sie vom Skript aufgefordert, ein hinzuzufügendes Präfix auszuwählen.
  • Wenn bei einer HTTP-Anfrage ein Fehler auftritt, protokolliert das Skript den Fehler.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    333
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




