
 anee769/conduit
On-Prem API-Gateway für KI-Coding-Agenten mit Kostenverteilung pro Entwickler, harten Budgets, Egress-Governance (Scannen von Geheimnissen/Entitäten), Context-Rot-Beobachtbarkeit und prüfbereiten Exporten. Läuft innerhalb Ihrer VPC.

Die On-Prem-Steuerungsebene für KI-Codierungsagenten. Kostenverursachung pro Entwickler · harte Budgets · Egress-Governance · Context-Rot-Beobachtbarkeit · prüfungsbereite Exporte – alles in Ihrer VPC.


Conduit sitzt zwischen Ihren KI-Codierungsagenten (Claude Code, Cursor, Codex, Aider) und dem Provider, den Sie bereits verwenden (Anthropic, OpenAI, Bedrock, Azure – oder Ihrem bestehenden LiteLLM / Portkey-Deployment). Eine Umgebungsvariable zur Übernahme, null Client-Änderungen, Prompts und Completions werden nie gespeichert.
[Claude Code / Cursor / Codex]
         │  ANTHROPIC_BASE_URL=https://conduit.yourco.dev
         ▼
[Conduit]  vk_live_… (per-engineer)
         │  metering · budgets · governance · audit · context-rot
         ▼
[LiteLLM / Portkey / direct providers]
         │
         ▼
[Anthropic / OpenAI / Bedrock / Azure]
Übersicht – Ausgaben, Cache-Ersparnisse, Tokens, blockierte Anfragen und Governance-Flags auf einen Blick.

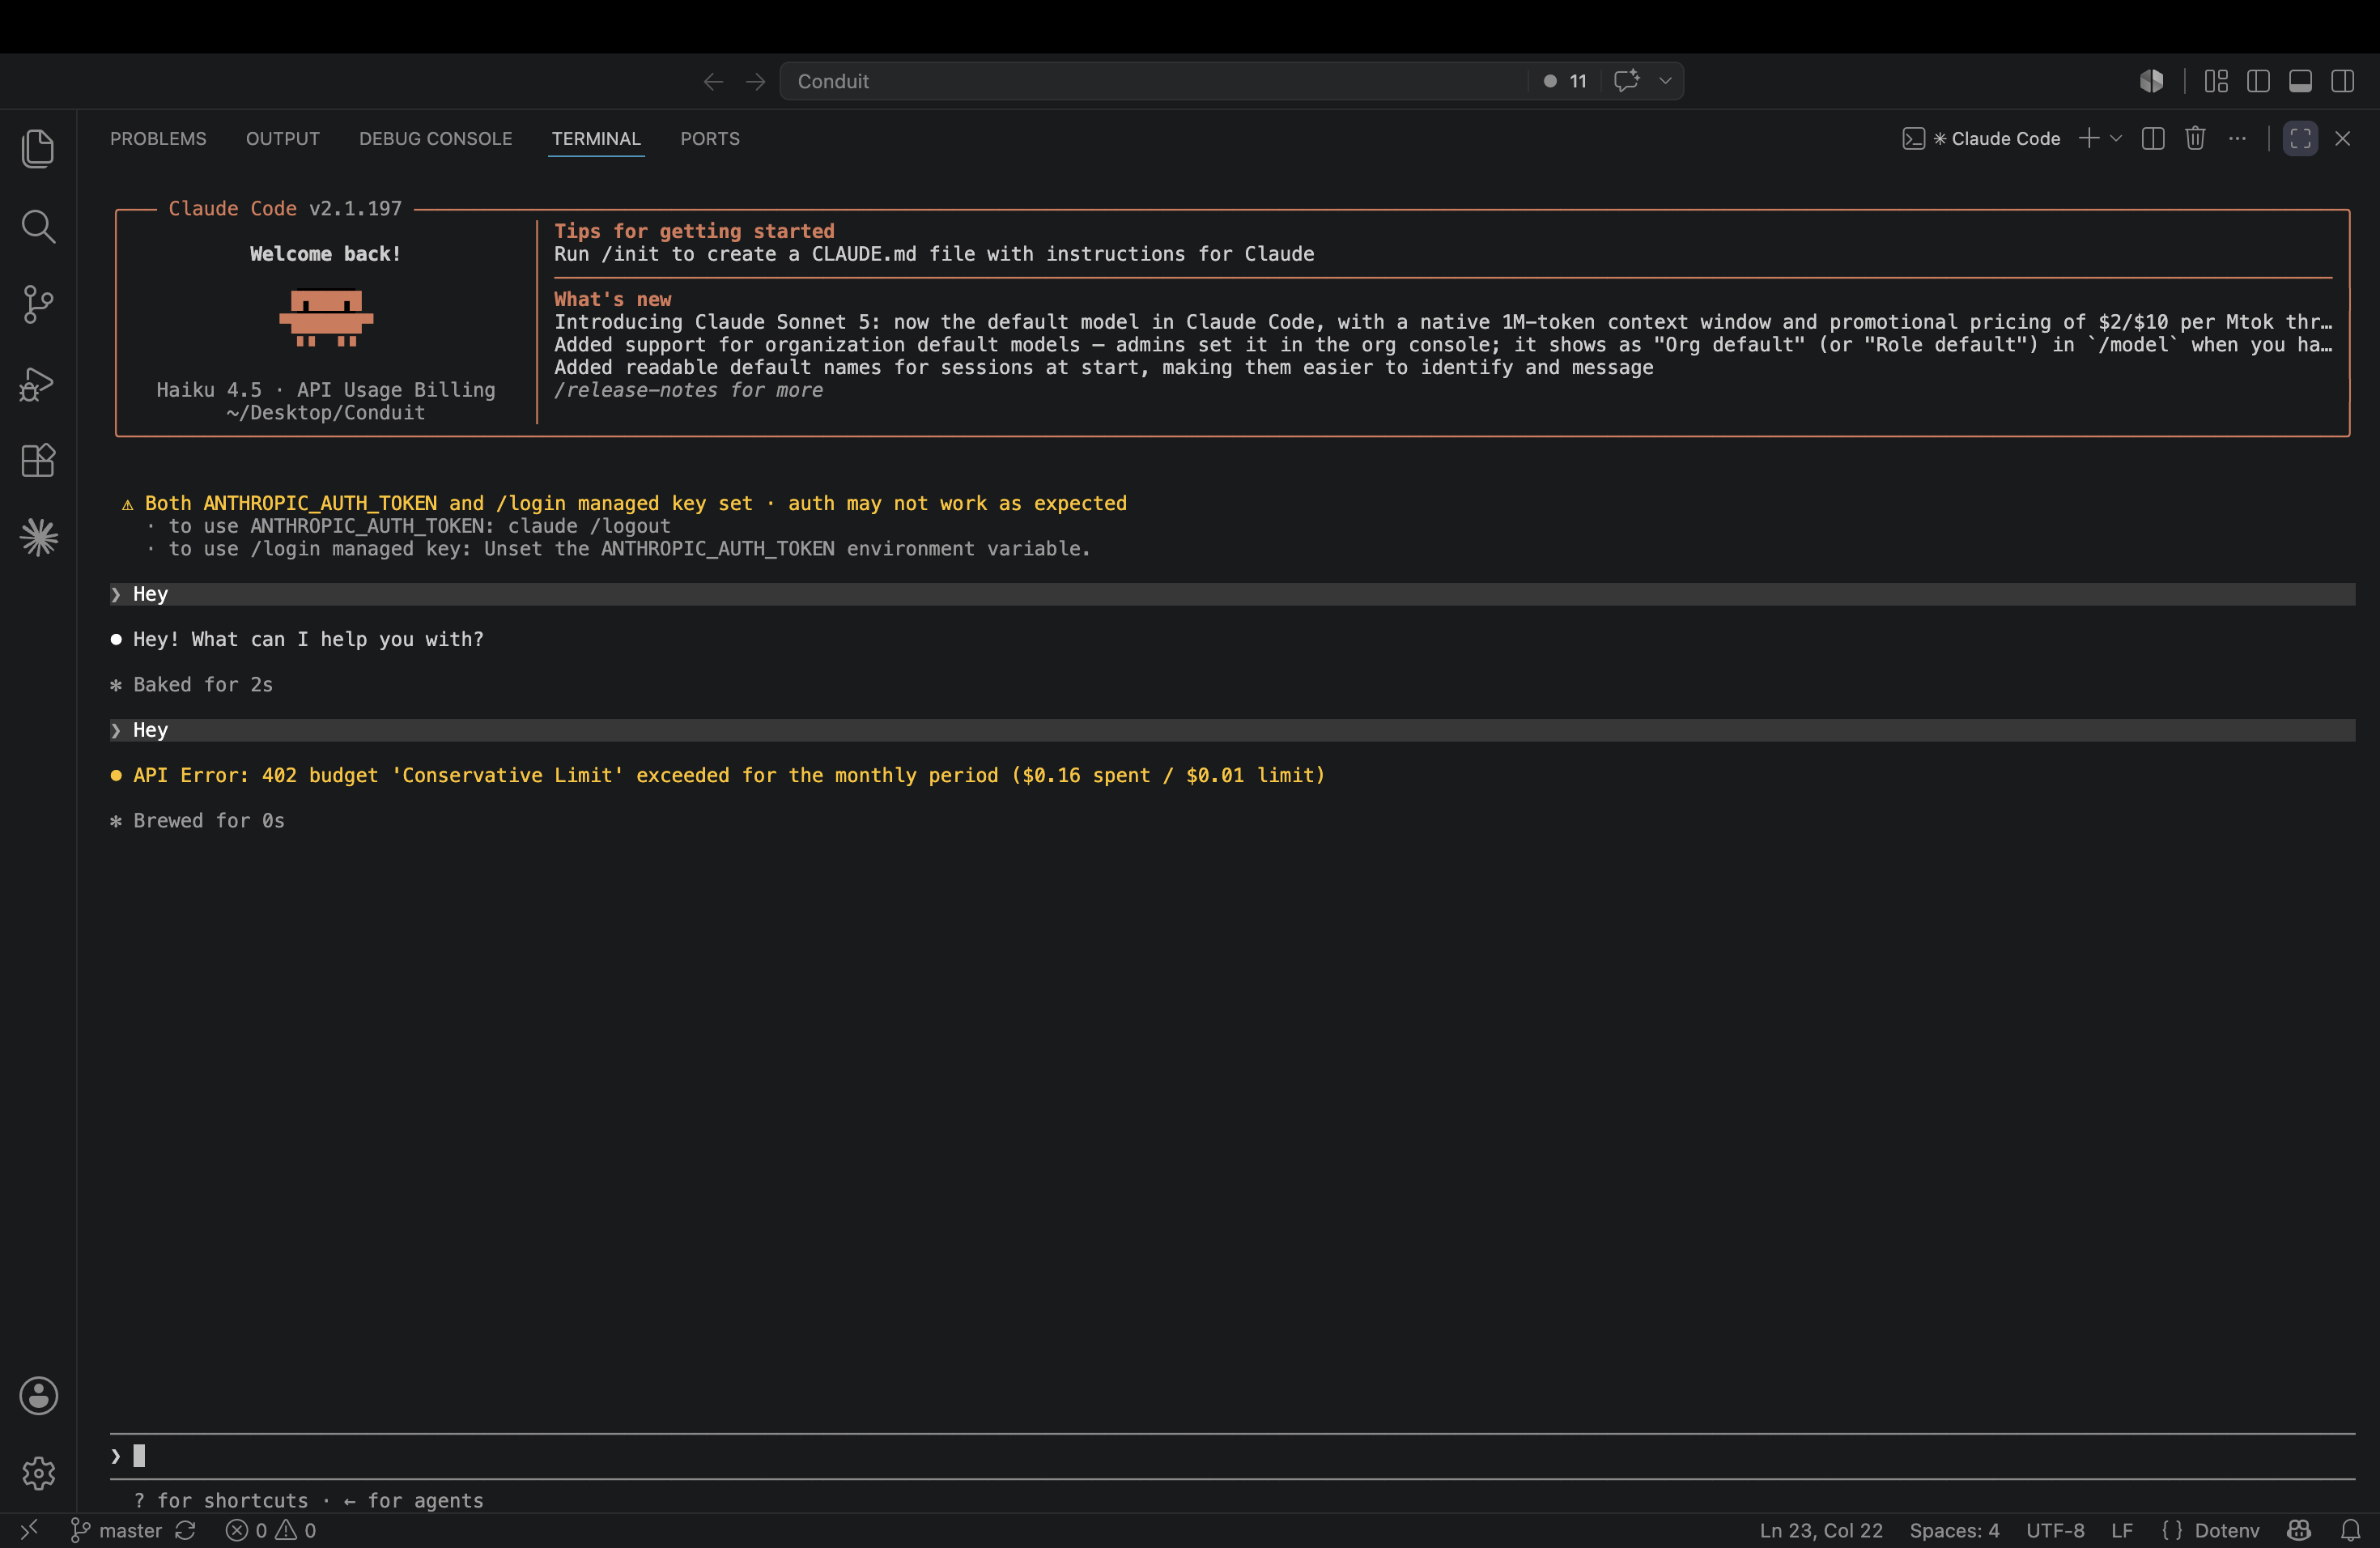
Harte Budgetdurchsetzung – bei Überschreitung des Limits wird am Gateway ein 402 zurückgegeben, bevor die Anfrage den Provider erreicht.
Egress-Governance – eine Anfrage mit einem AWS-Key wird mit einem 451 blockiert; nur die Kategorie wird aufgezeichnet, niemals der Wert.

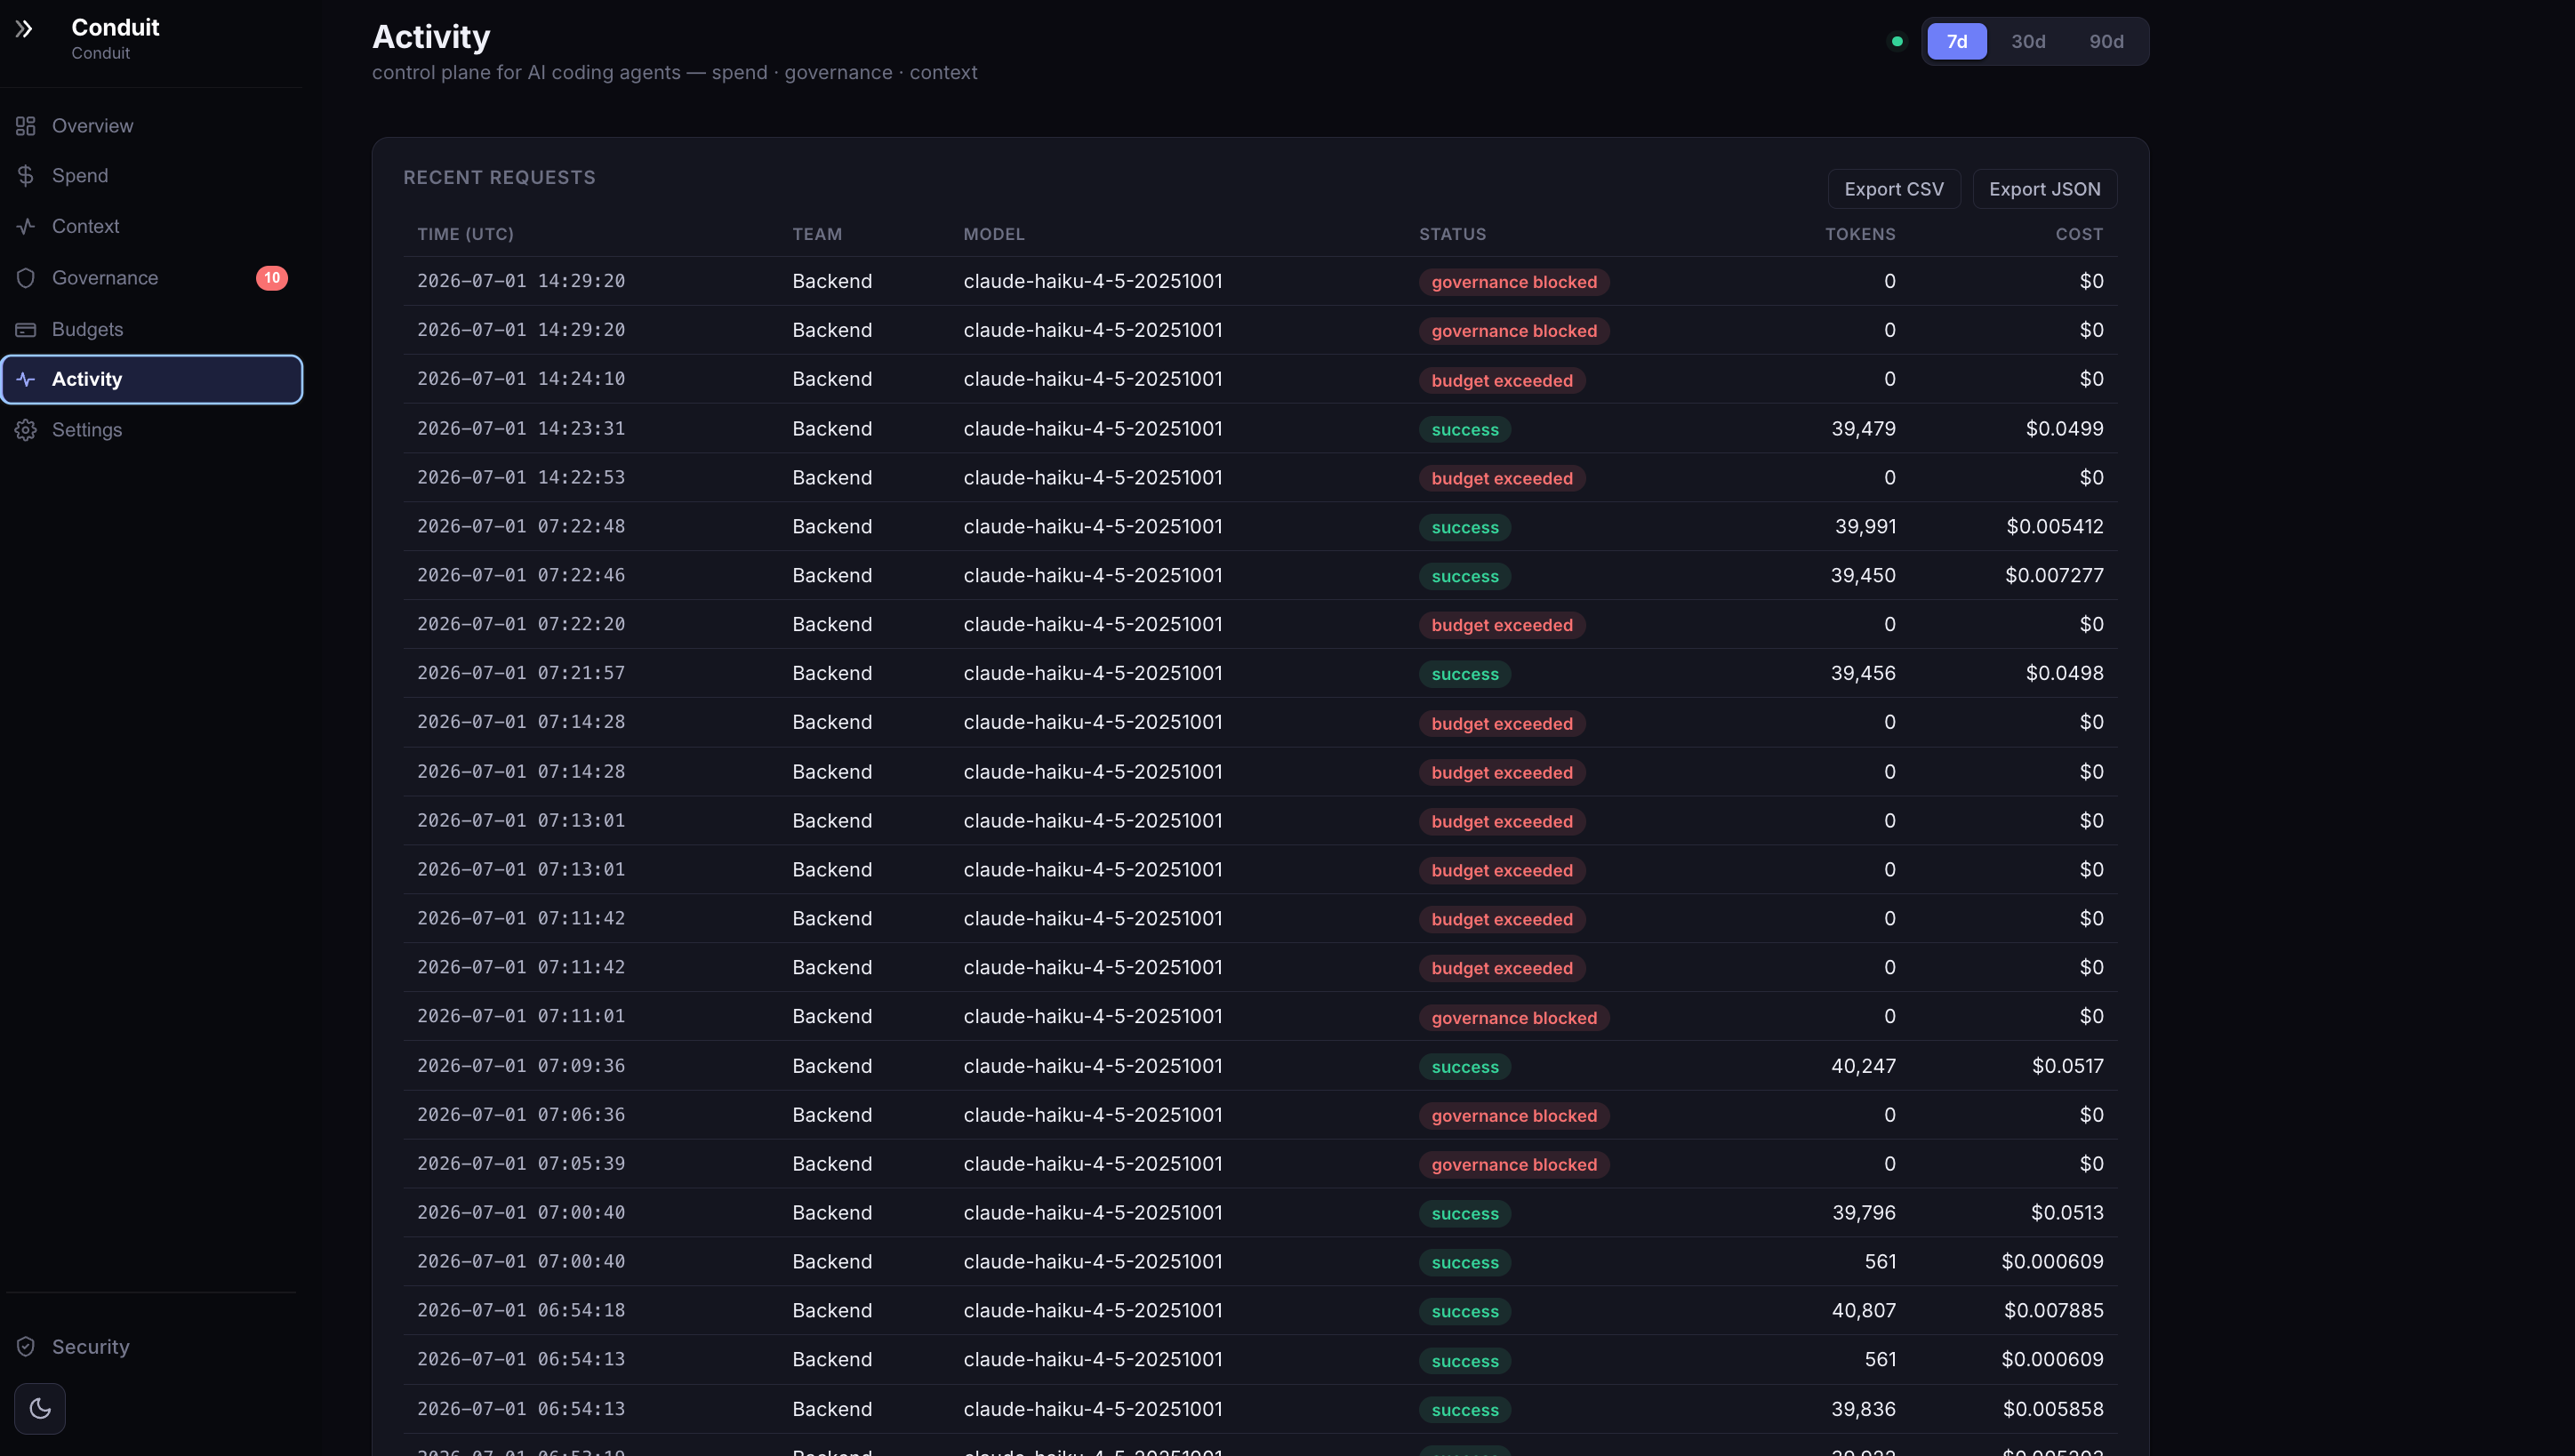
Aktivität – jede Anfrage mit einem eindeutigen Status: Erfolg · Cache-Treffer · Ratenbegrenzung · Modell blockiert · Budget überschritten · Governance blockiert.
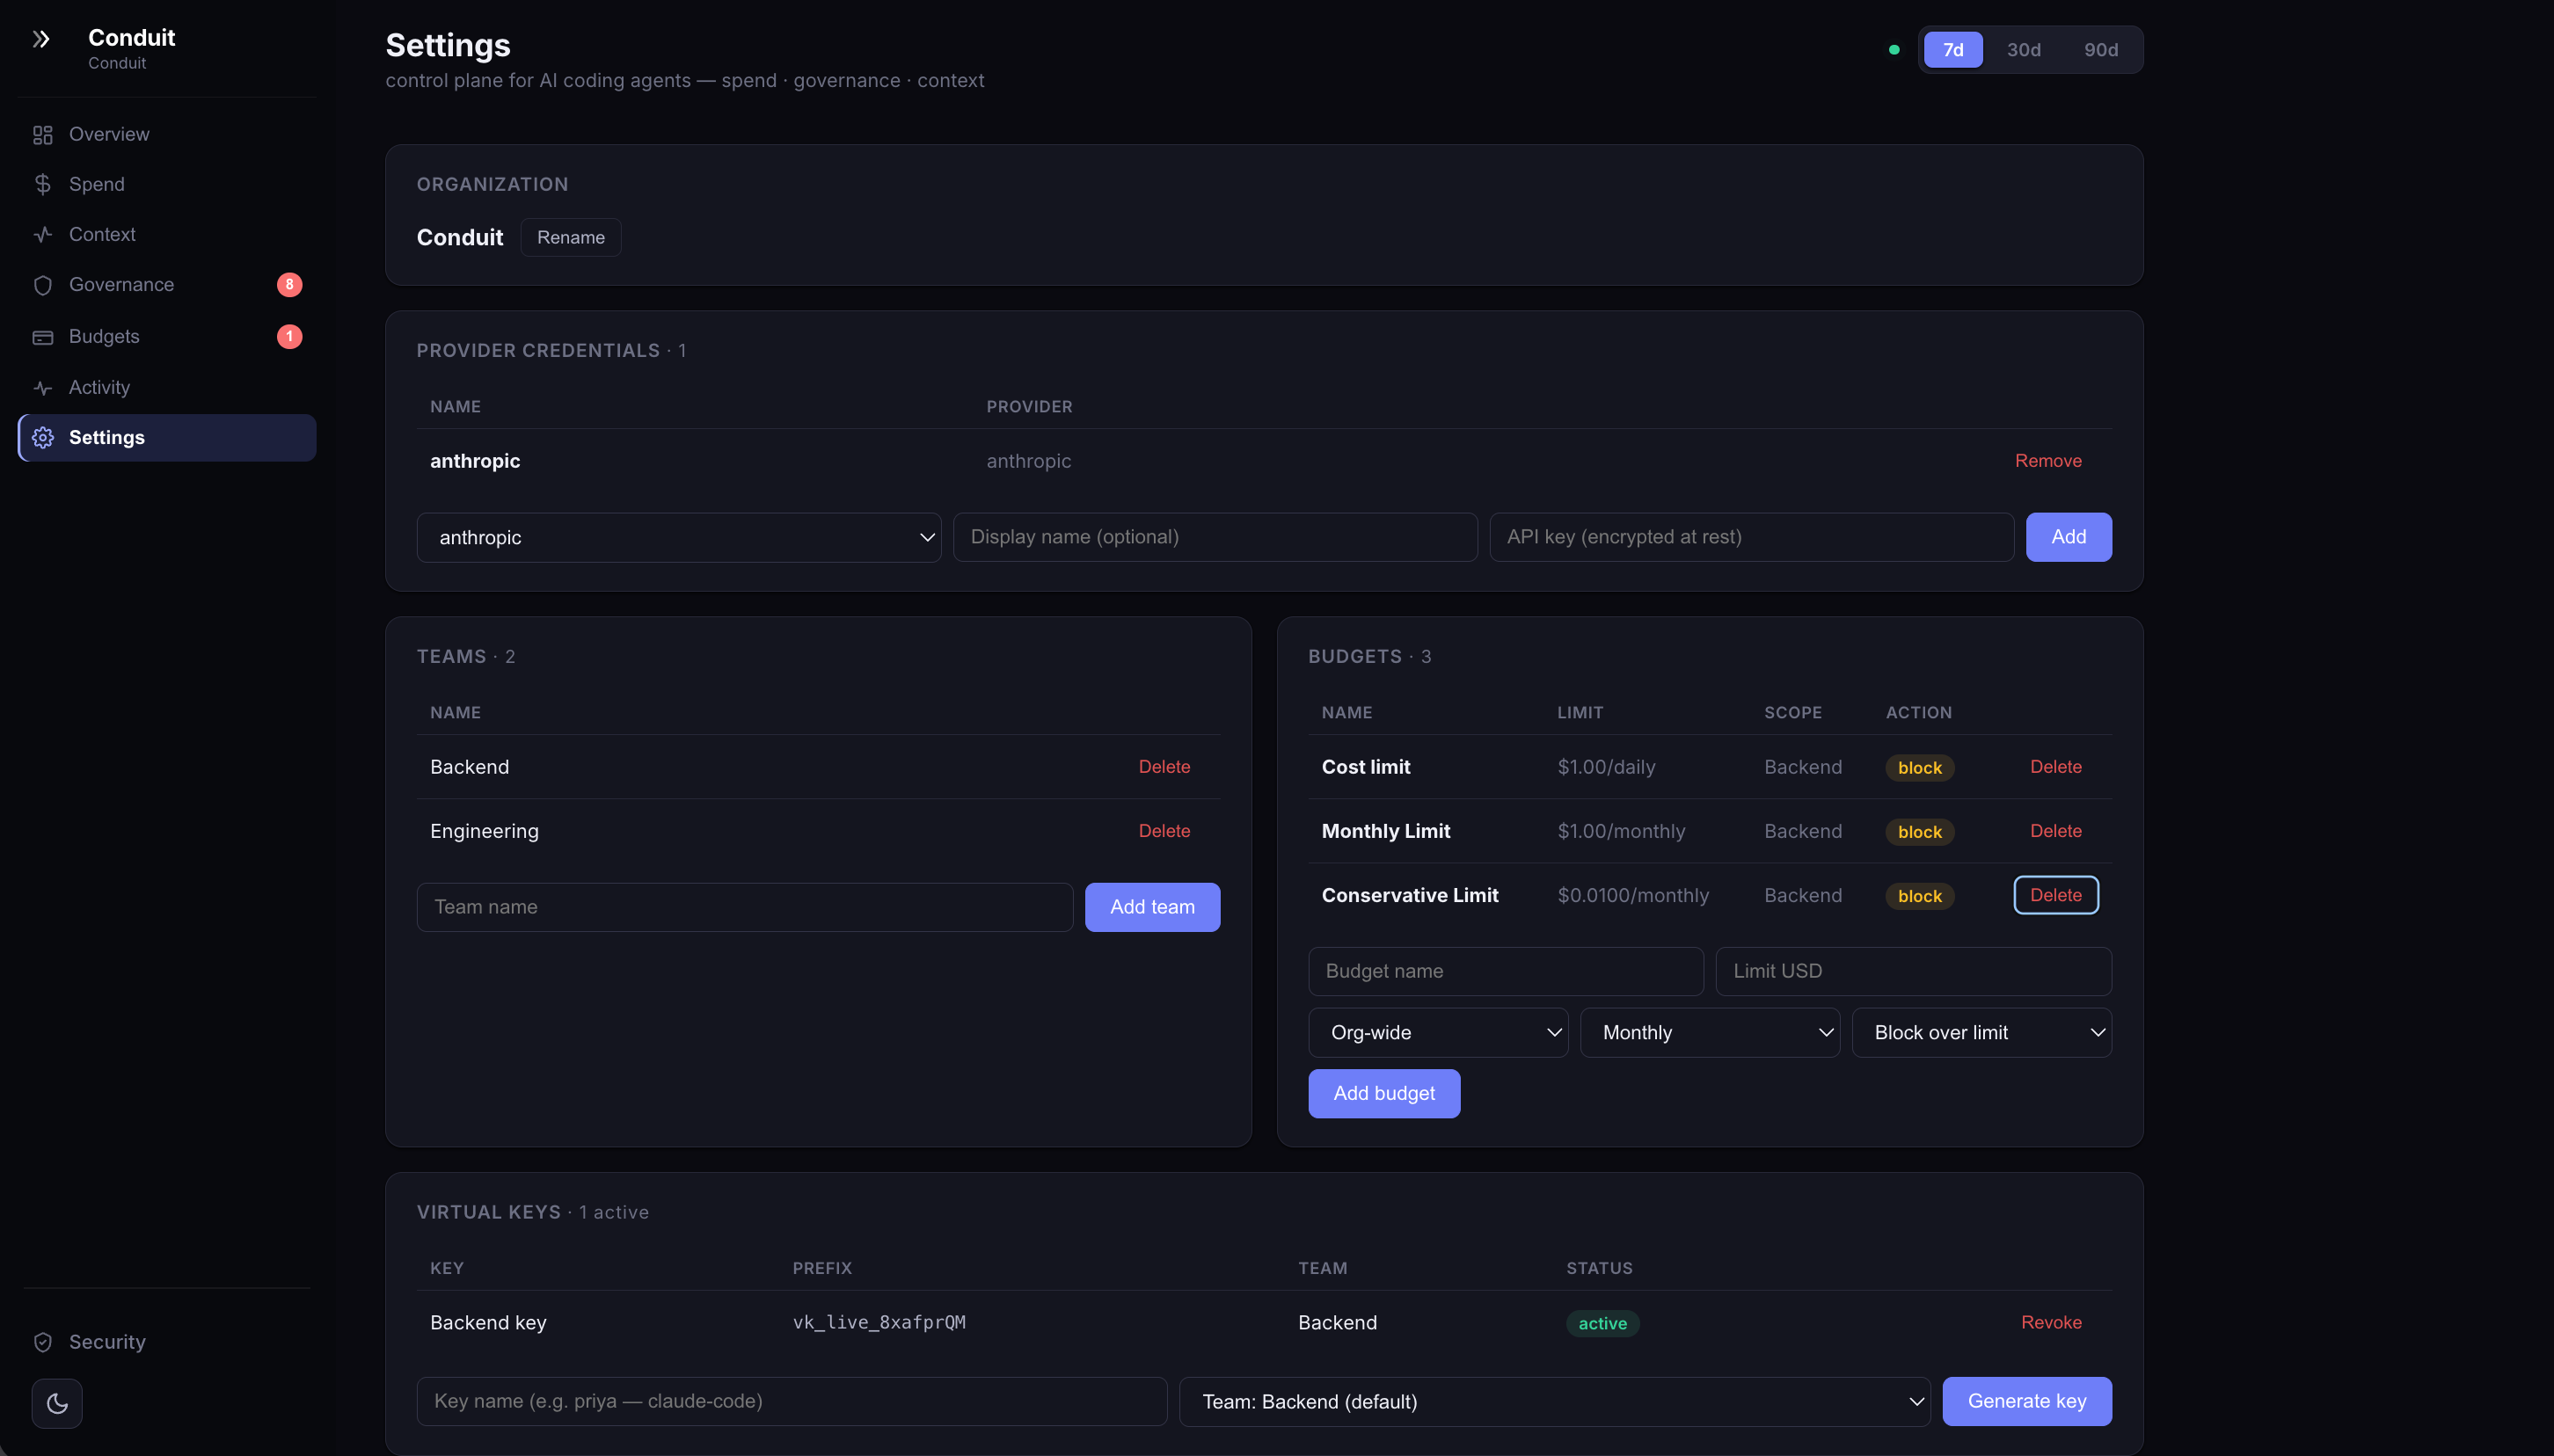
Einstellungen – vollständiges CRUD für Organisation, Provider-Anmeldeinformationen, Teams, Budgets und virtuelle Schlüssel.
Bedrock / Vertex / Azure Private Endpoints + No-Train-BAAs lösen den Kanal zum Anbieter. Sie sagen der Finanzabteilung nicht, wer die 40.000 $ ausgegeben hat, fangen keine Geheimnisse beim Egress ab, geben Prüfern keinen Nachweis und zeigen nicht, wo Context Rot Ihr Token-Budget verbrennt. Das ist die Lücke, die Conduit schließt – ohne jemals Ihre Prompts zu sehen.
Zieht die neuesten signierten Images von GHCR (überprüfbar mit cosign verify, siehe Sicherheitslage).
# 1. Get the compose file + env template (no full clone needed)
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/docker-compose.yml -o docker-compose.yml
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/.env.example -o .env

# 2. Generate a real master encryption key
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

# 3. Pull the signed images + start
docker compose --profile app pull
docker compose --profile app up -d

# 4. Run migrations + seed the pricing book (one-time)
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing

# → open http://localhost:3000/setup → create org / credential / team / virtual key
Auf eine bestimmte Version festlegen, indem Sie GATEWAY_IMAGE und CONTROL_PLANE_IMAGE vor up exportieren:
export GATEWAY_IMAGE=ghcr.io/anee769/conduit-gateway:v0.1.0
export CONTROL_PLANE_IMAGE=ghcr.io/anee769/conduit-control-plane:v0.1.0
git clone https://github.com/anee769/conduit && cd conduit
cp .env.example .env
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

docker compose --profile app up -d --build
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing
export ANTHROPIC_BASE_URL=http://localhost:4000
export ANTHROPIC_AUTH_TOKEN=vk_live_…       # virtual key from /setup
claude                                       # or cursor / codex / aider
Vollständige Schritt-für-Schritt-Anleitung in INSTALL.md.
| Sie betreiben heute | Konfigurieren Sie Conduits Upstream als |
|---|---|
| LiteLLM (jedes Modell, jeder Provider) | UPSTREAM_ANTHROPIC_URL=http://litellm:4000 → vollständige Anleitung: docs/run-with-litellm.md |
| Portkey | Richten Sie UPSTREAM_OPENAI_URL / UPSTREAM_ANTHROPIC_URL auf Ihre Portkey-Basis-URL |
| Direct Anthropic / OpenAI | Standard – nichts zu konfigurieren |
| AWS Bedrock | Konfigurieren Sie eine Bedrock-Anmeldeinformation in /setup; Conduit signiert Anfragen mit SigV4 |
| Azure OpenAI | Konfigurieren Sie eine Azure-Anmeldeinformation (Deployment-Name + api-version) in /setup |

