eMudhra-CA-Kompromittierung CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
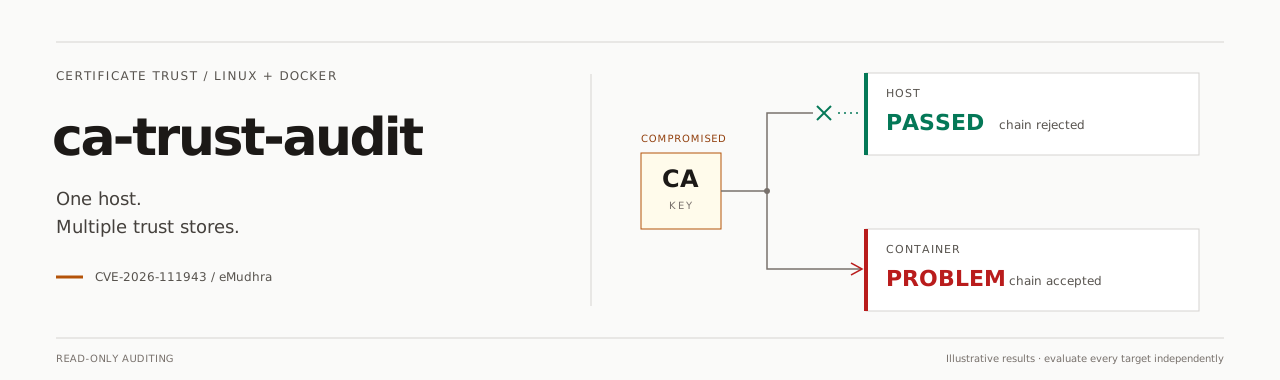


Schreibgeschützte Prüfung des Zertifikatsvertrauens für Linux-Hosts und laufende Docker-Container. Ein eigenständiges Go-Binary für AMD64 / ARM64, einschließlich WSL; auch als wiederverwendbare Go-Bibliothek verfügbar.
Installation · Verwendung · Ergebnisse · Abdeckung · Go-API · Technische Referenz
[!IMPORTANT] Kompromittierung der eMudhra Intermediate CA — CVE-2026-111943 (Oktober 2026). Die Incident-Advisory meldet kompromittierte Signaturschlüssel für sechs TLS-Intermediate-CAs und zwei Code-Signing-CAs, einschließlich kreuzsignierter Ketten. Systeme, die eine betroffene TLS-Kette weiterhin akzeptieren, vertrauen möglicherweise von Angreifern ausgestellten HTTPS-Zertifikaten.
| Risiko | Warum sofort handeln? |
|---|---|
| HTTPS-Identitätsdiebstahl / MITM | Ein Angreifer, der Datenverkehr abfangen oder umleiten kann, könnte Dienste imitieren, Anmeldedaten/Session-Tokens stehlen oder Datenverkehr lesen und verändern. |
| Neue betrügerische Zertifikate | Ein kompromittierter CA-Schlüssel kann neue Zertifikate signieren. Die Erneuerung des eigenen Website-Zertifikats beseitigt dieses Vertrauen nicht. |
| Veraltete Container- oder Anwendungs-Bundles | Die Aktualisierung des Hosts ersetzt keine CA-Bundles, die in bestehende Images eingebettet sind. PHP, curl, Python/certifi und Node.js können unterschiedliche Vertrauensquellen verwenden. |
Empfohlene Reaktion:
Incident-Schlagwörter: CVE-2026-111943 · eMudhra · emSign · Sectigo-Kreuzsignierung · kompromittierte CA · Intermediate CA · TLS/SSL-Zertifikatsvalidierung · Trust-Store-Audit · Linux · Docker-Sicherheit.
Installieren Sie die neueste Version mit automatischer Auswahl von AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
Dann den Host und jeden laufenden Container scannen:
ca-trust-audit
| Installation | Verhalten |
|---|---|
| Zielverzeichnis | /usr/local/bin; sudo wird nur bei Bedarf verwendet. |
| Anforderungen an den Installer | curl und gängige POSIX-Werkzeuge; verifiziertes HTTPS, keine Checksummen-Downloads. |
| Anforderungen an den Scanner | Für die Ausführung der Binärdatei sind keine Installationen von Go, Python, OpenSSL, curl oder Java erforderlich. Installierte Clients liefern optionale Laufzeitnachweise. |
| Fehlgeschlagenes Update | Abgeschlossene Downloads werden bereitgestellt; die Ersetzung erfolgt atomar. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
Fügen Sie $HOME/.local/bin zu PATH hinzu für eine benutzerlokale Installation. Siehe Installationsdetails oder prüfen Sie install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self und selfupdate sind Aliase für self-update mit denselben Optionen (--check, --force, --timeout, --color). Vorgeschlagene Befehle in Berechtigungsfehlern werden auf Terminals in Cyan hervorgehoben; NO_COLOR, Umleitungen oder --color never lassen sie schlicht. Dieser explizite Befehl ersetzt die ausführbare Datei; gewöhnliche Scans bleiben schreibgeschützt. Er wählt die passende Architektur aus, validiert eigenständige Go/ELF-Metadaten und installiert atomar über verifiziertes HTTPS. Es sind keine externen Tools oder Prüfsummendateien erforderlich. Update-Optionen und Vertrauensgrenze.
| Aufgabe | Befehl |
|---|---|
| Host + laufende Container | ca-trust-audit |
| Nur Host | ca-trust-audit --host (--host-only ist gleichwertig) |
| Nur laufende Container | ca-trust-audit --containers-only |
| Ein laufender Container | ca-trust-audit --container webapp |
| Offline-Analyse gebündelter Ketten | ca-trust-audit --offline |
| Zusätzliche öffentliche CA-Dateien/-Verzeichnisse | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (wiederholbar) |
| Terminal + JSON-Datei | ca-trust-audit --json report.json |
| Nur JSON auf stdout | ca-trust-audit --json - |
| Ausreichende Abdeckung erfordern | ca-trust-audit --strict |
| Detaillierte Ergebnisse pro Kette | ca-trust-audit --verbose |
| Standard / Steuerung | Bedeutung |
|---|---|
--workers | Verfügbare logische CPUs (nproc gleichwertig, unter Verwendung von Go); mit einer beliebigen positiven Ganzzahl überschreiben. Begrenzt gleichzeitige Container und die Gesamtzahl gleichzeitiger TLS-Prüfungen über alle Ziele hinweg. |
--timeout 10s | Frist pro Vorgang, Bereich 1ms–5m; Signale brechen den Scan ab. |
--progress auto | Fortschritt auf stderr des Terminals; always aktiviert schlichte CI-Protokolle, never deaktiviert ihn. |
--color auto | Aussagekräftige Terminalfarben; NO_COLOR, Umleitungen und TERM=dumb deaktivieren automatische Farben. always / never überschreiben die Erkennung. |
Fortschritt: Zähler und Zeiten bleiben zuerst, das Ziel bleibt zuletzt. Terminal-Neuzeichnungen sind auf vier pro Sekunde begrenzt und an die Terminalbreite angepasst.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
Parallele Prüfungen: Zuerst wird der Host gescannt, dann laufen die Container parallel. Innerhalb jedes Clients laufen auch Kettenanfragen parallel; ihr gemeinsames globales Limit ist --workers, sodass auch ein einzelnes Ziel profitiert. Clients innerhalb eines Ziels werden nacheinander getestet, jeweils mit einer eigenen Positivkontrolle.