 alperenugurlu/ad_enumeration_hunt
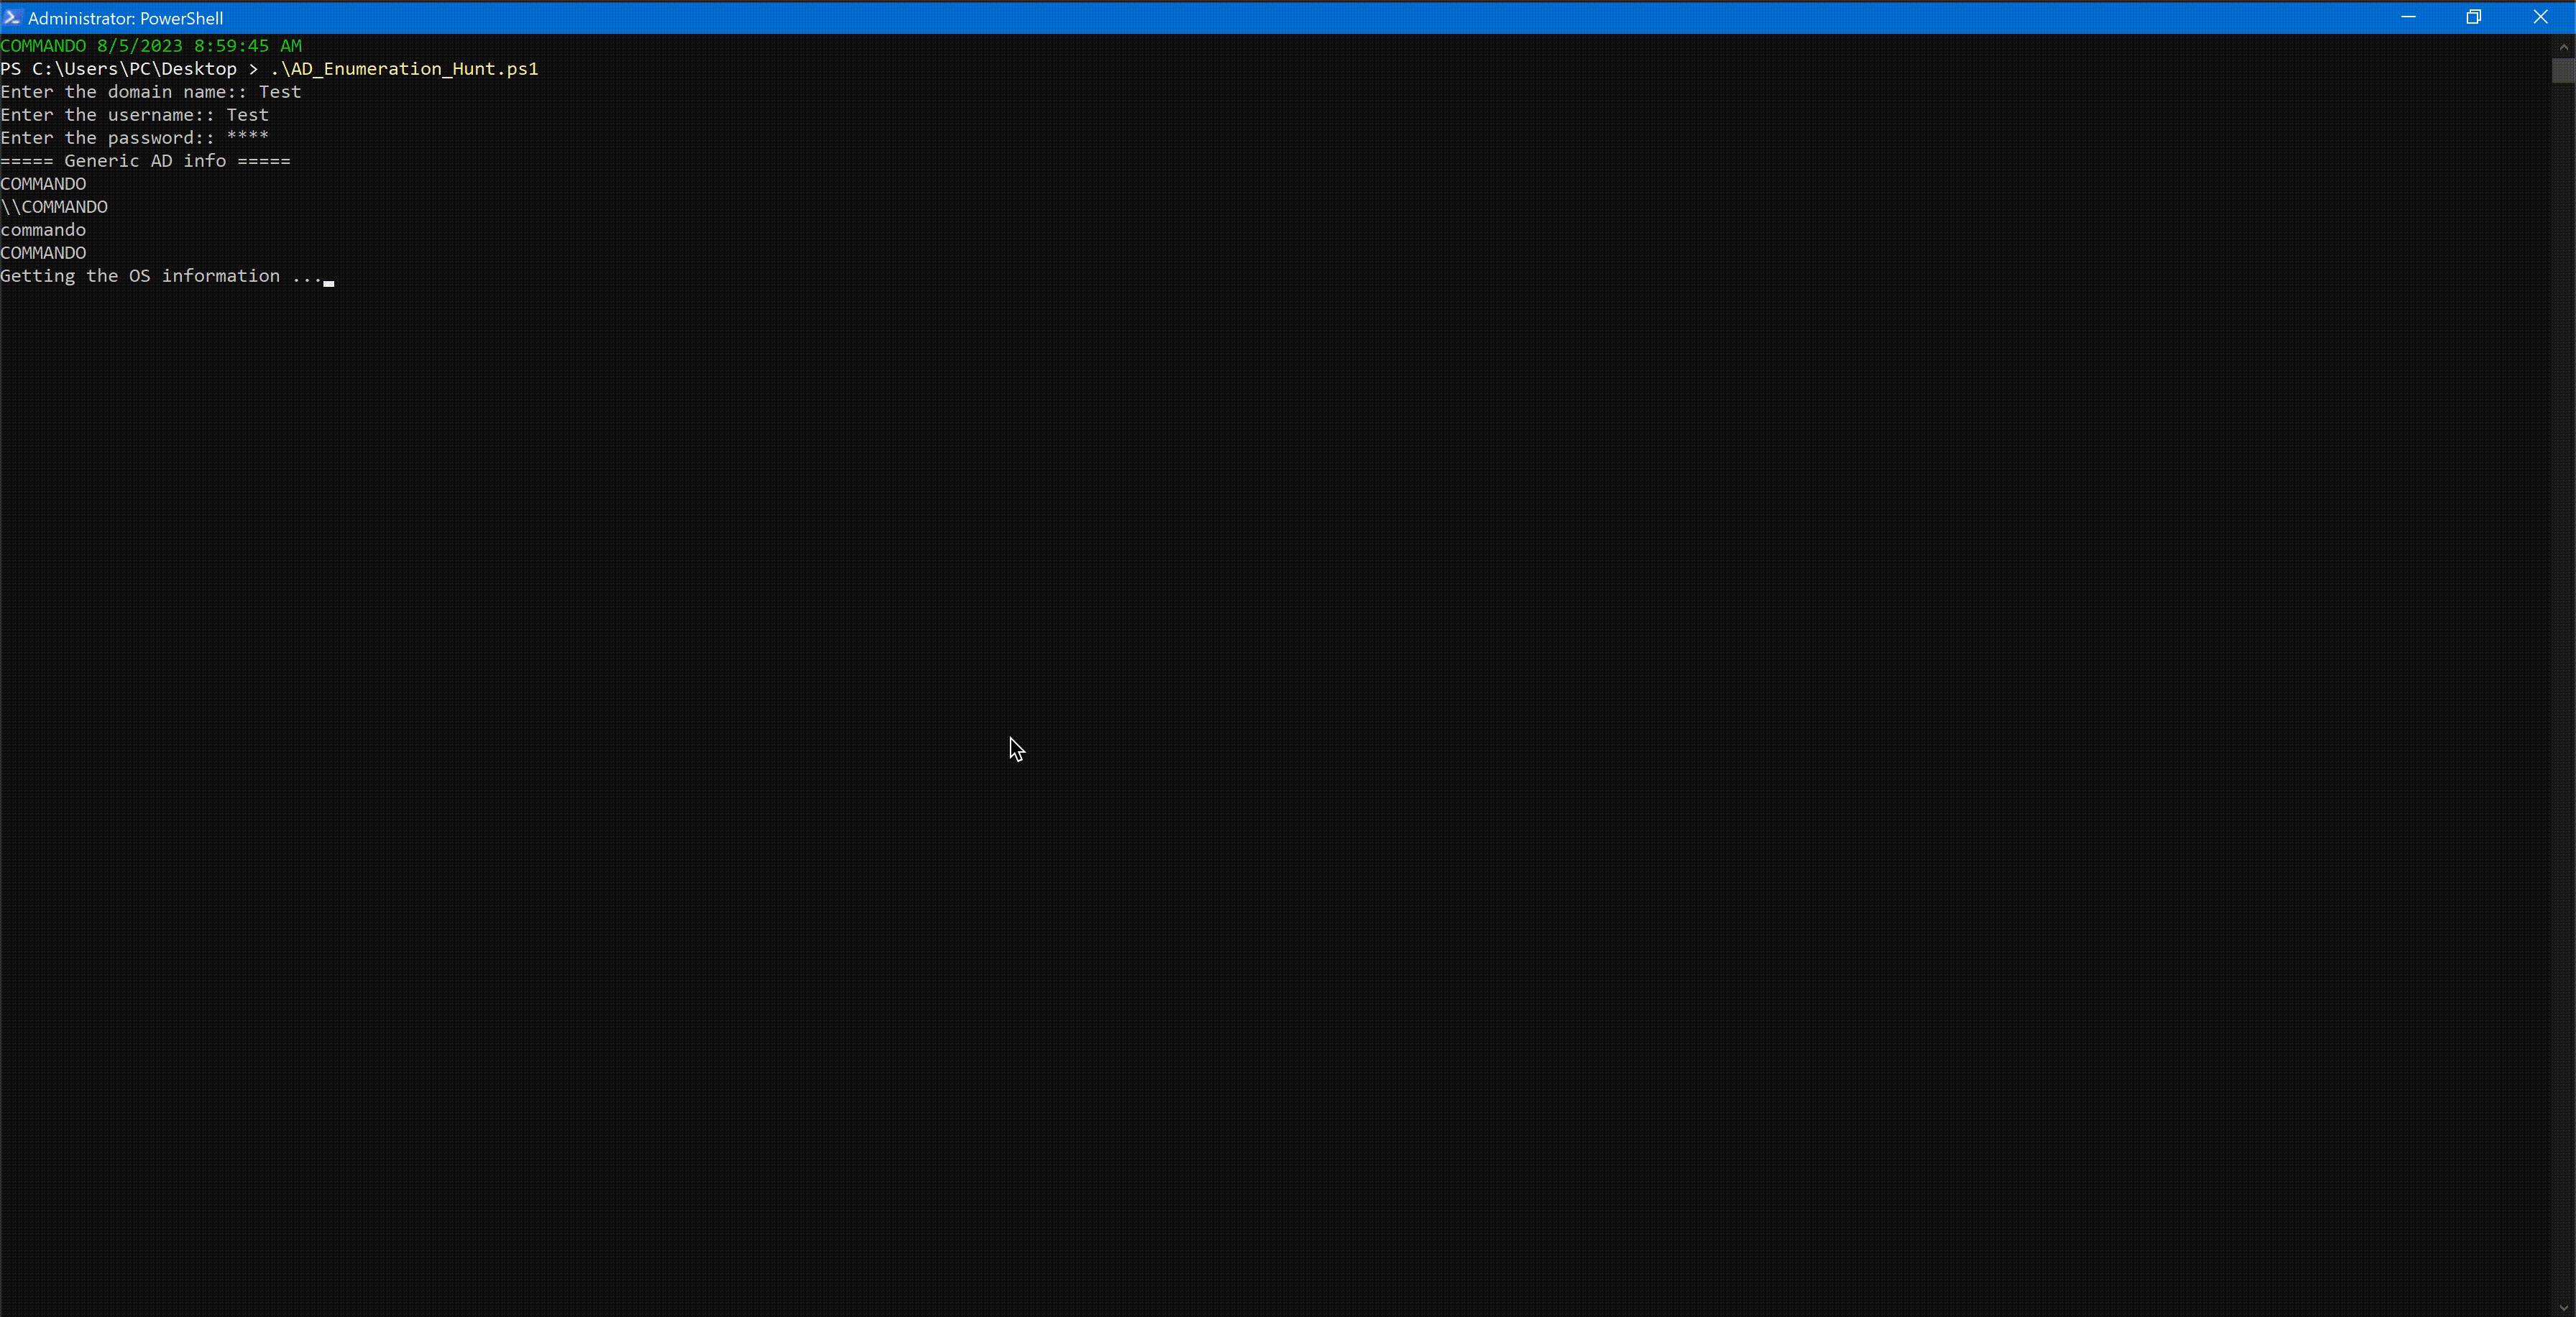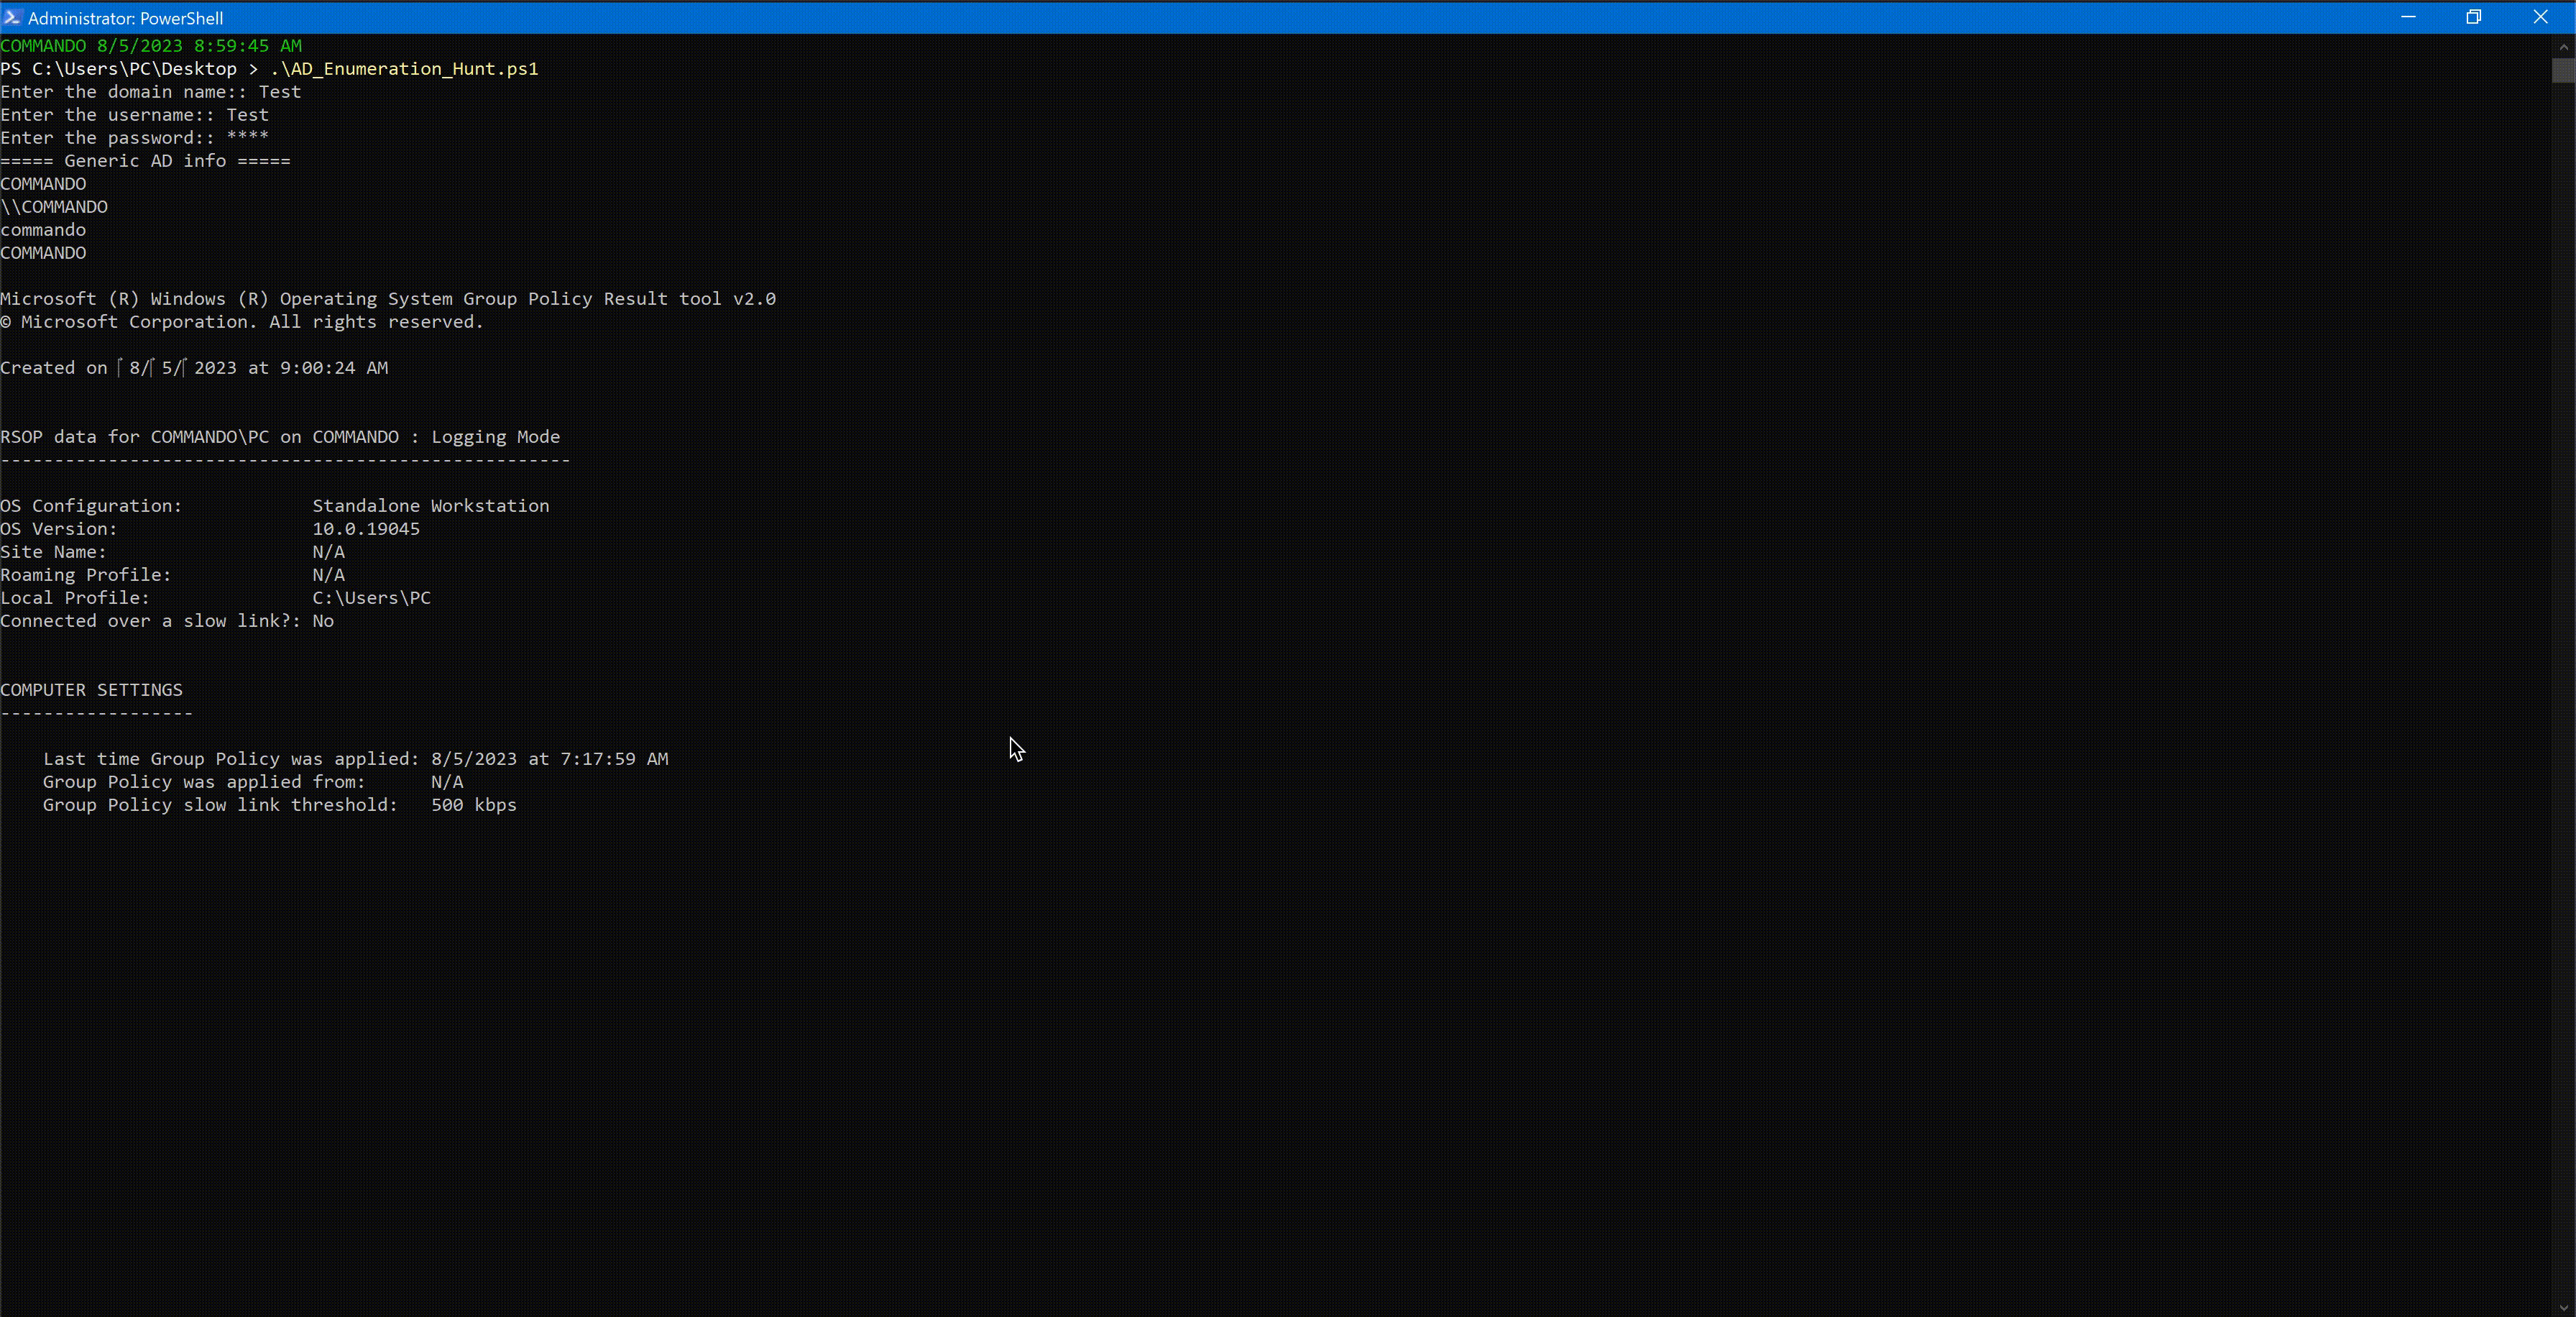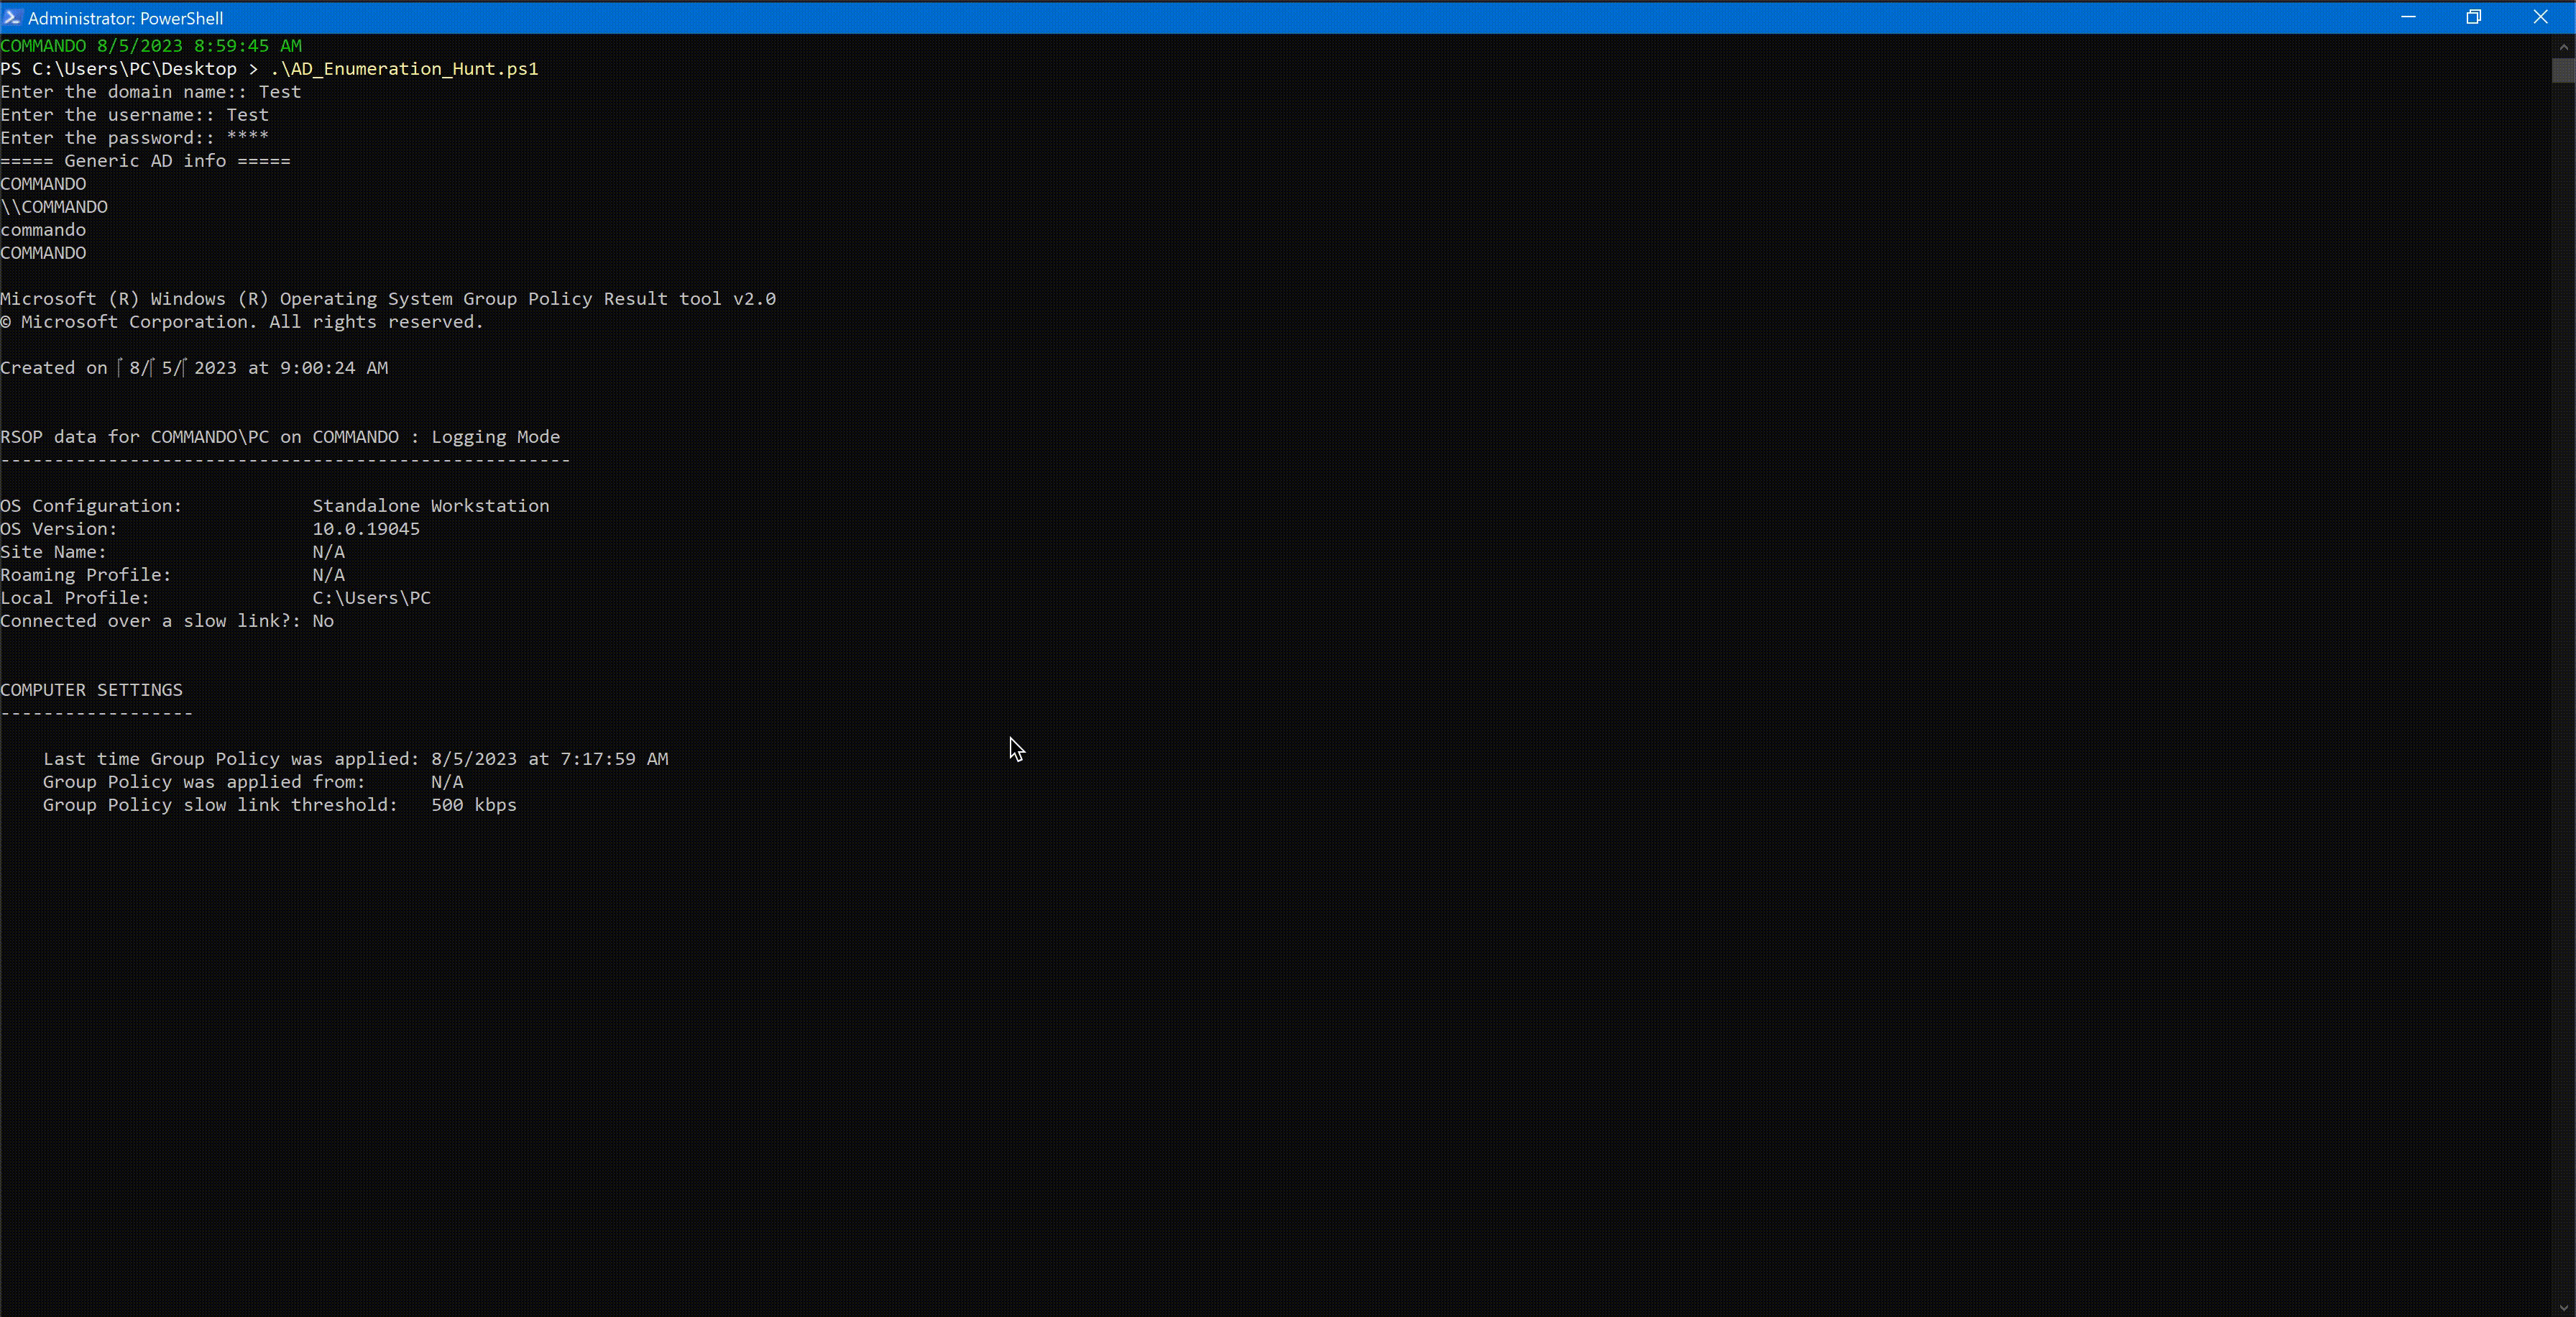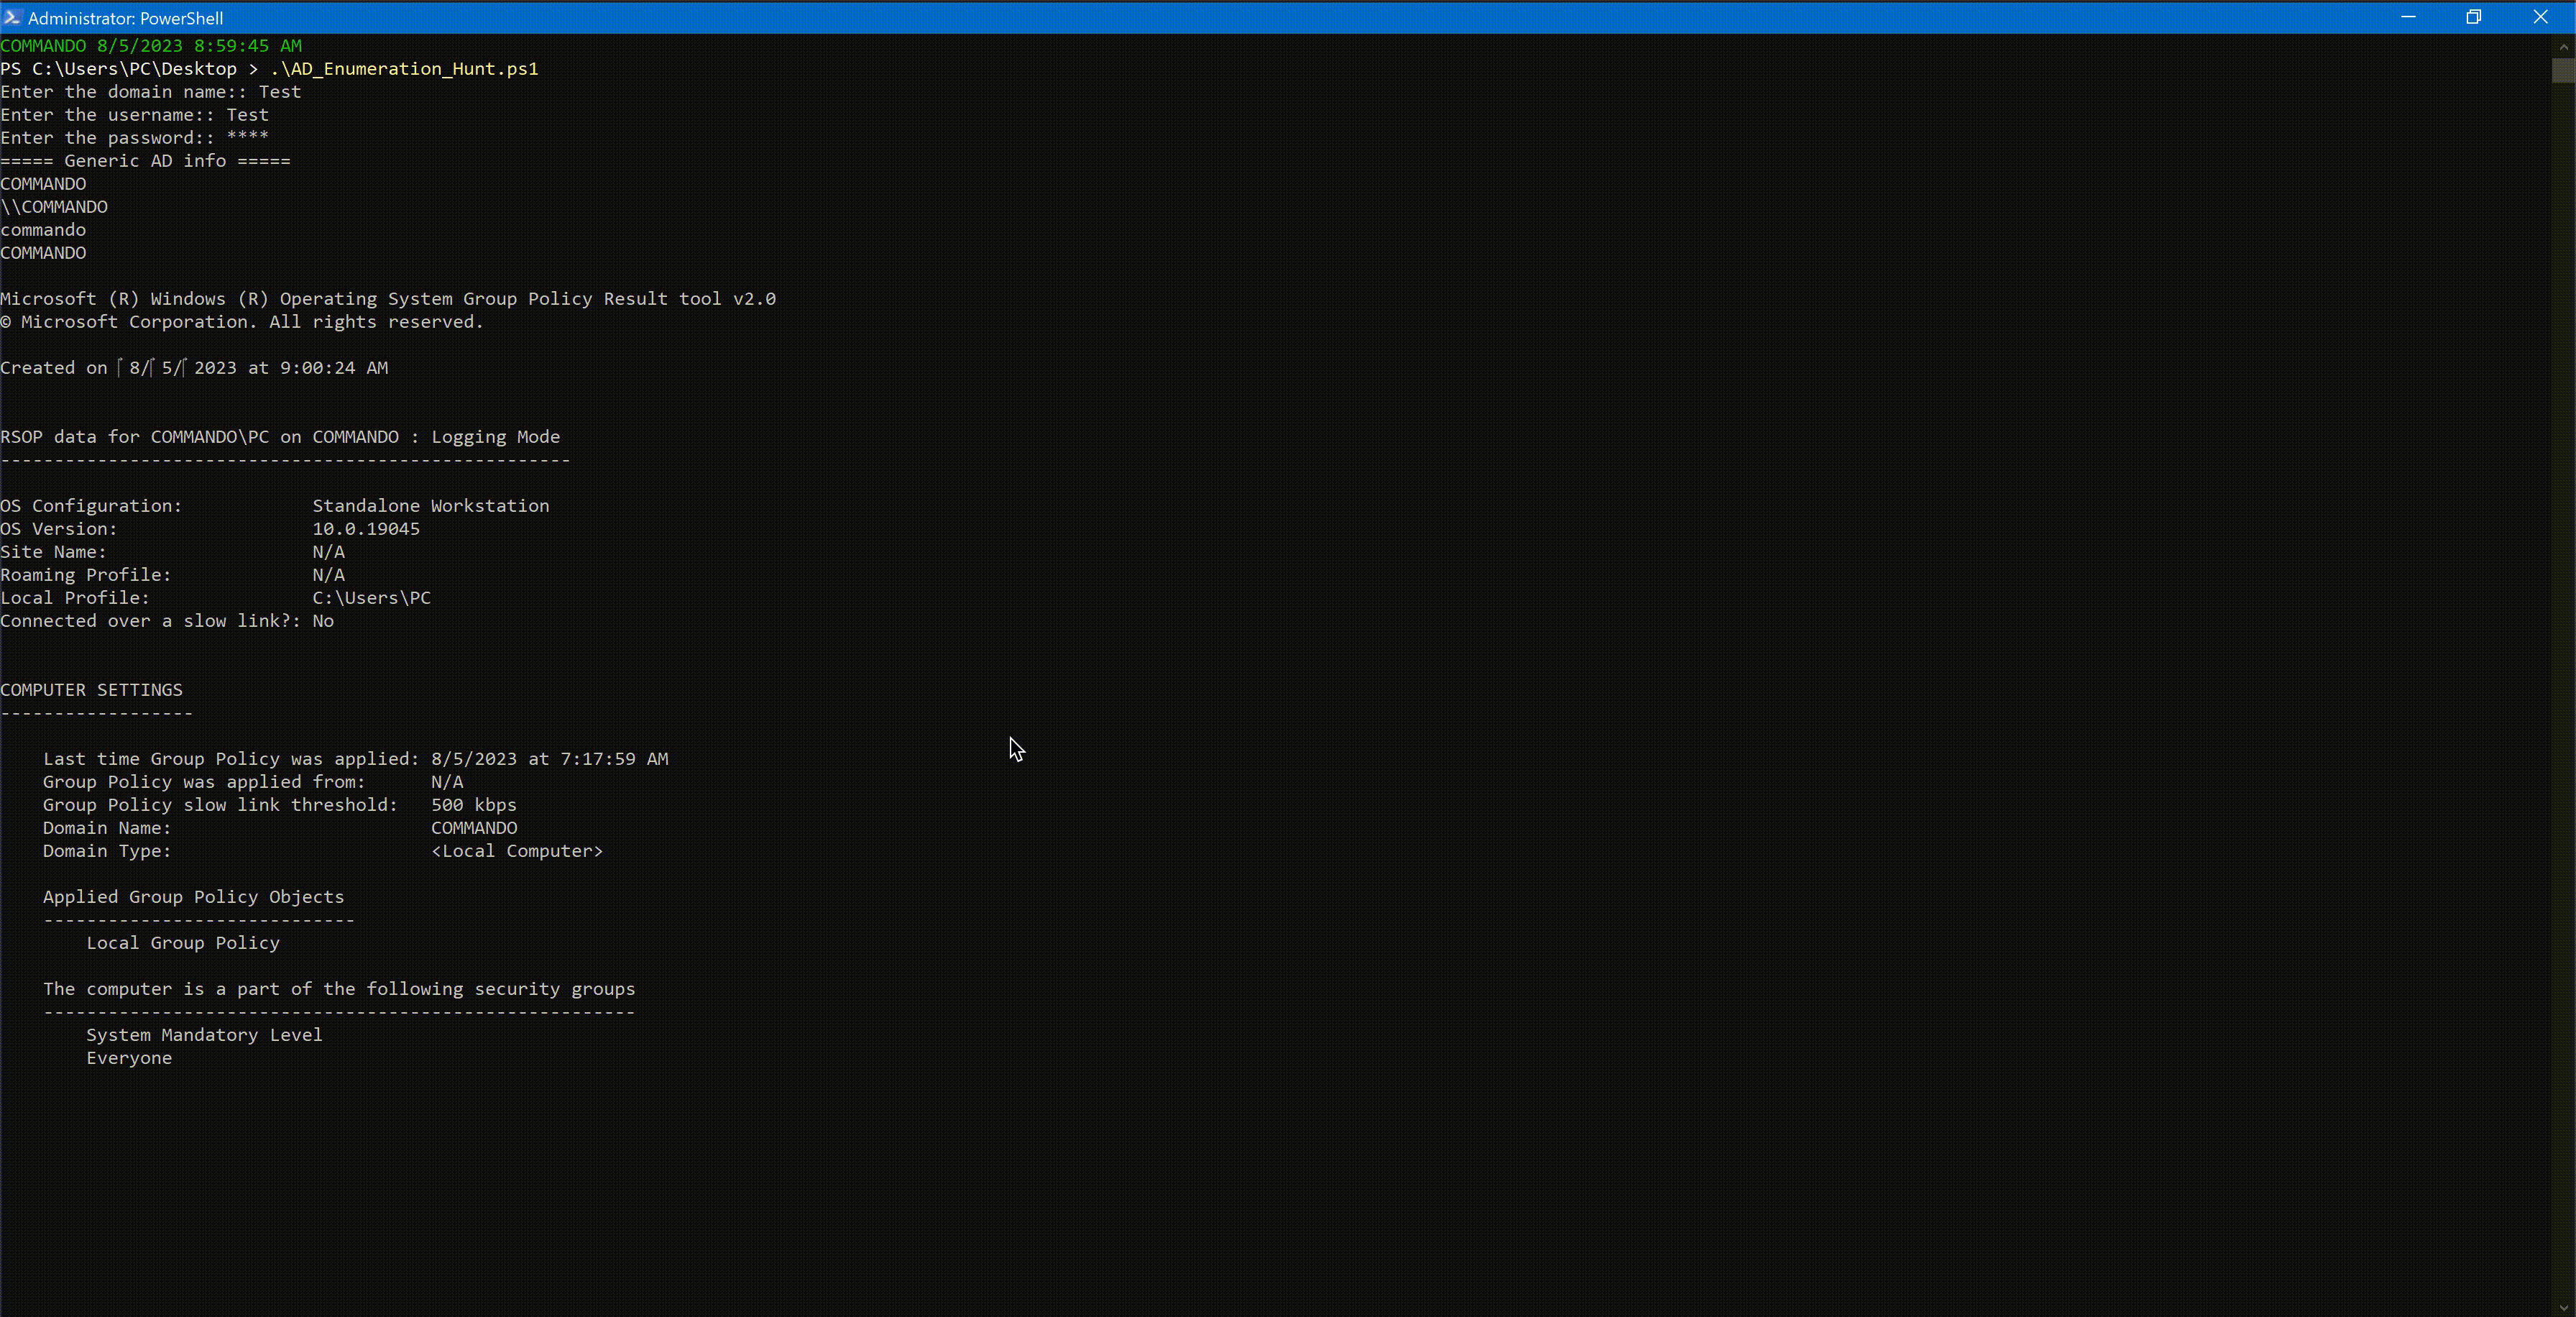
PowerShell-Toolkit für Active-Directory-Penetrationstests, mit Domänen-/Benutzer-/Gruppenaufzählung, Vertrauensbeziehungsanalyse, RDP-Konfiguration und Sicherheitsbewertungsautomatisierung.

Willkommen zum AD Pentesting Toolkit! Dieses Repository enthält eine Sammlung von PowerShell-Skripten und -Befehlen, die für Active Directory (AD)-Penetrationstests und Sicherheitsbewertungen verwendet werden können. Die Skripte decken verschiedene Aspekte der AD-Enumeration, Benutzer- und Gruppenverwaltung, Computerenumeration, Netzwerk- und Sicherheitsanalyse und mehr ab.
Das Toolkit richtet sich an Penetrationstester, Red Teamer und Sicherheitsexperten, die die Sicherheit von Active Directory-Umgebungen testen und bewerten möchten. Stellen Sie sicher, dass Sie vor der Verwendung dieser Skripte in einer Produktionsumgebung über die entsprechende Autorisierung und Erlaubnis verfügen.
Jeder schaut darauf, worauf du schaust; aber kann jeder sehen, was er sehen kann? Du bist der einzige Unterschied zwischen ihnen… Von Mevlânâ Celâleddîn-i Rûmî
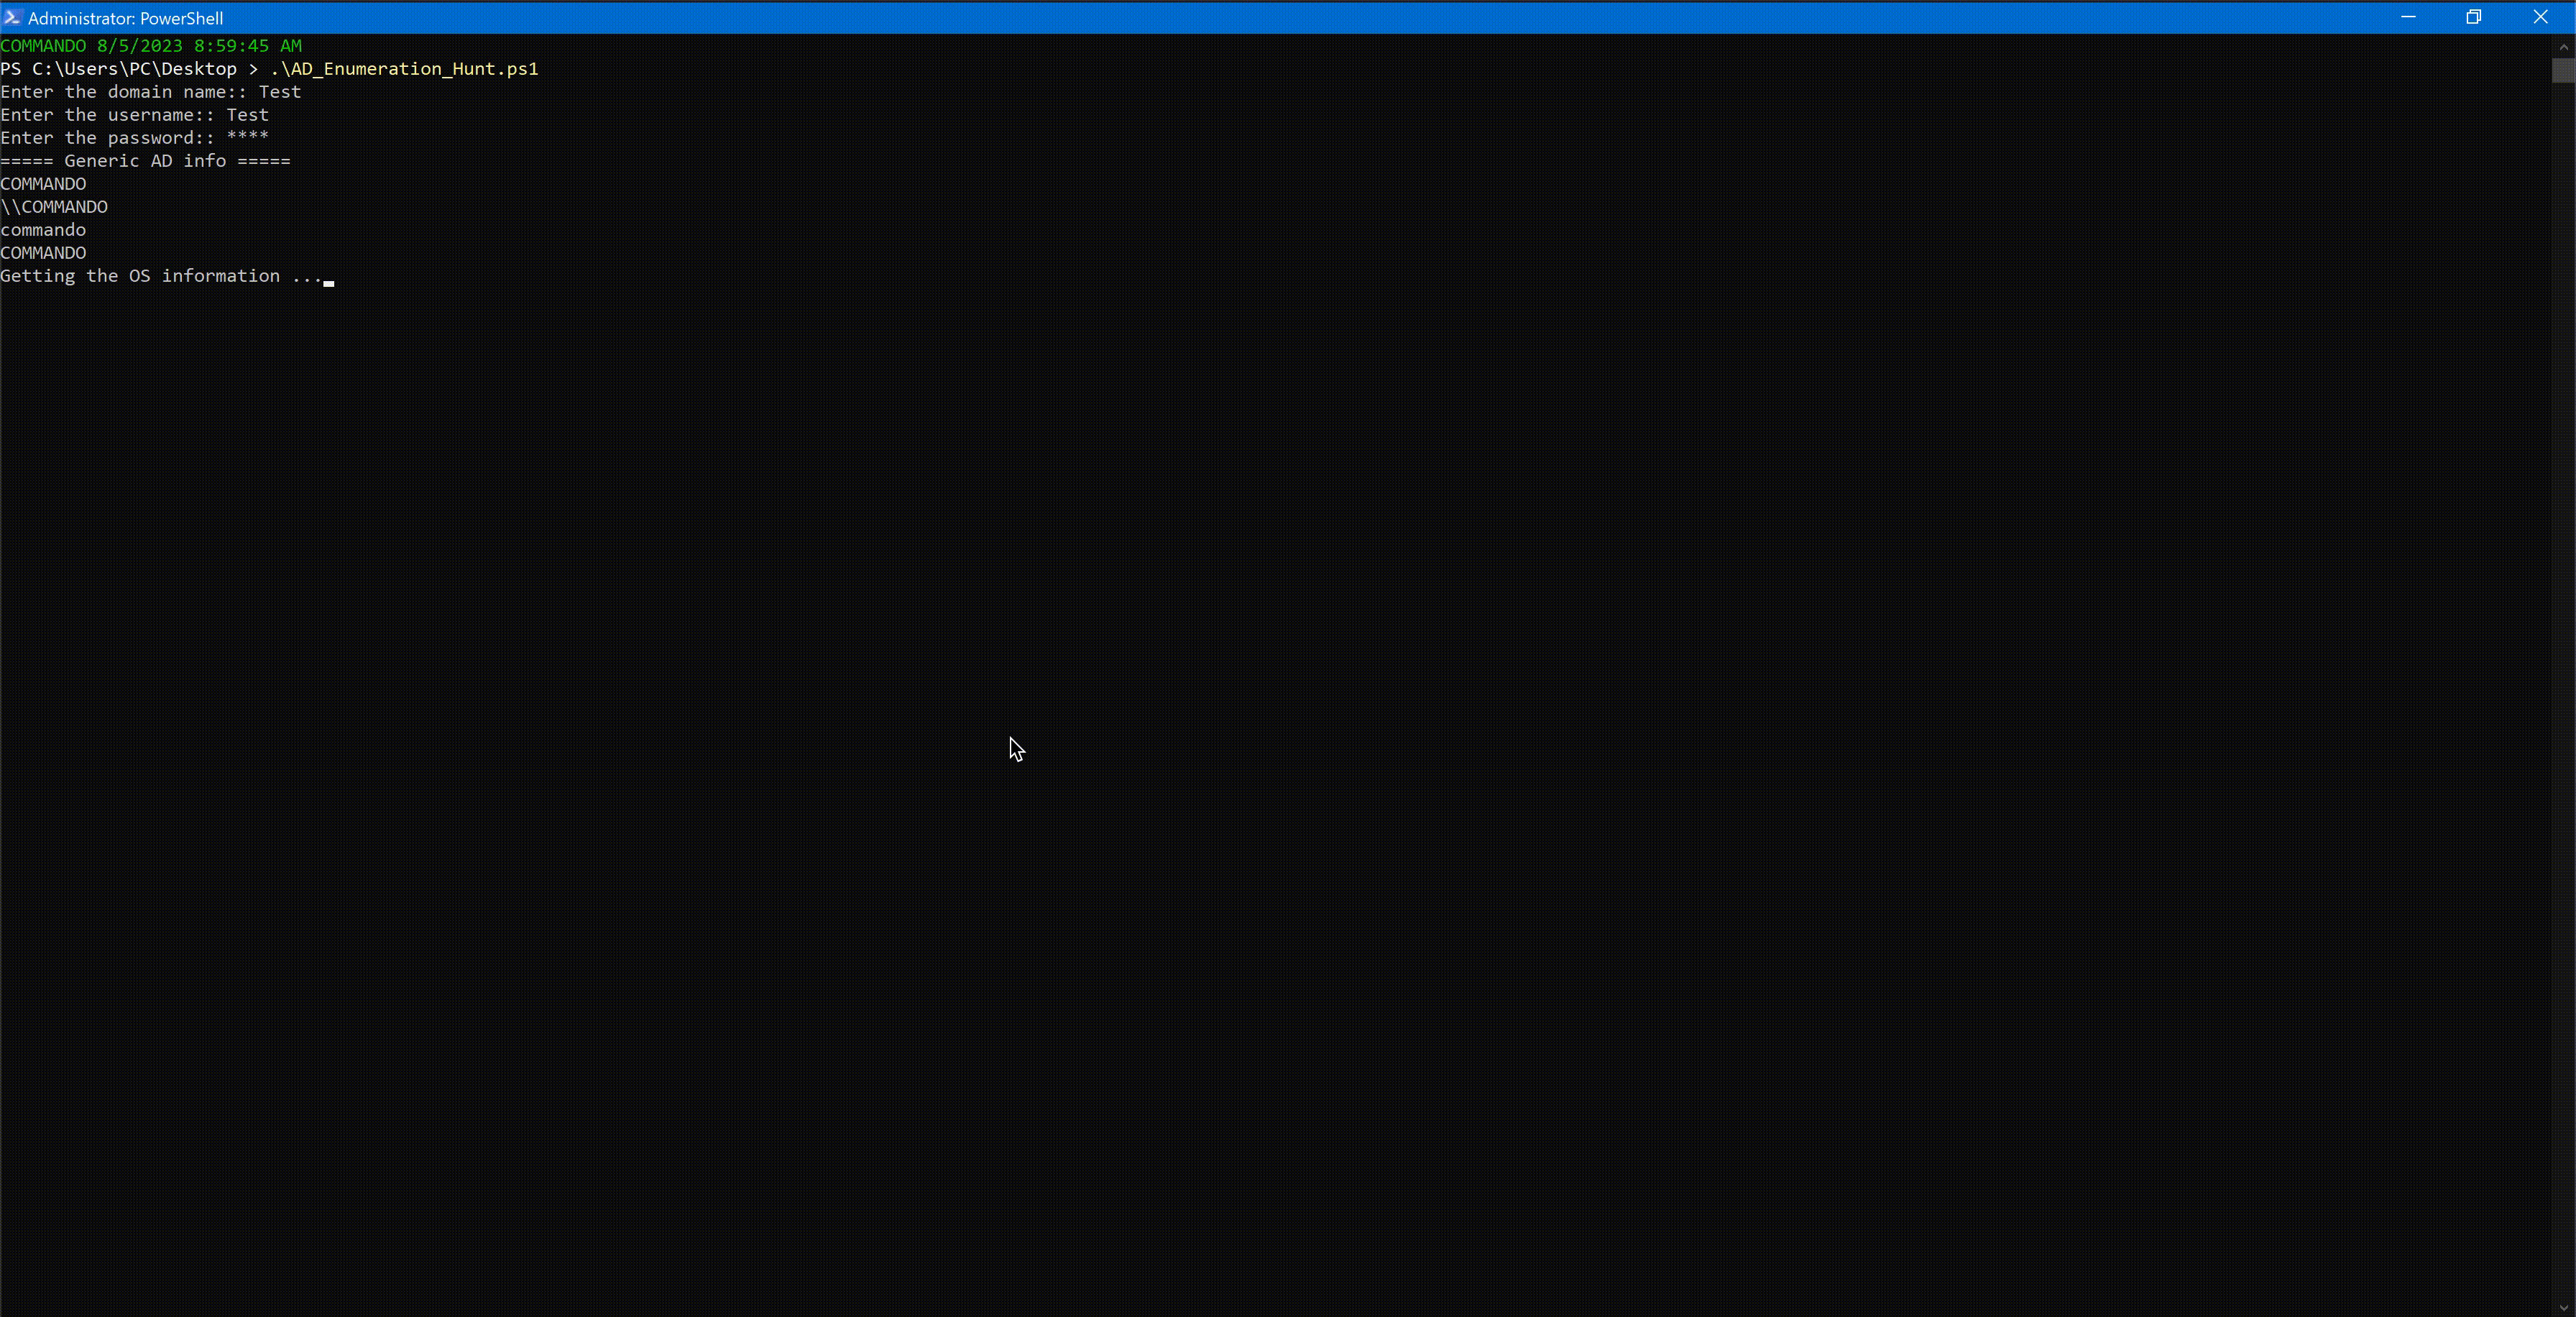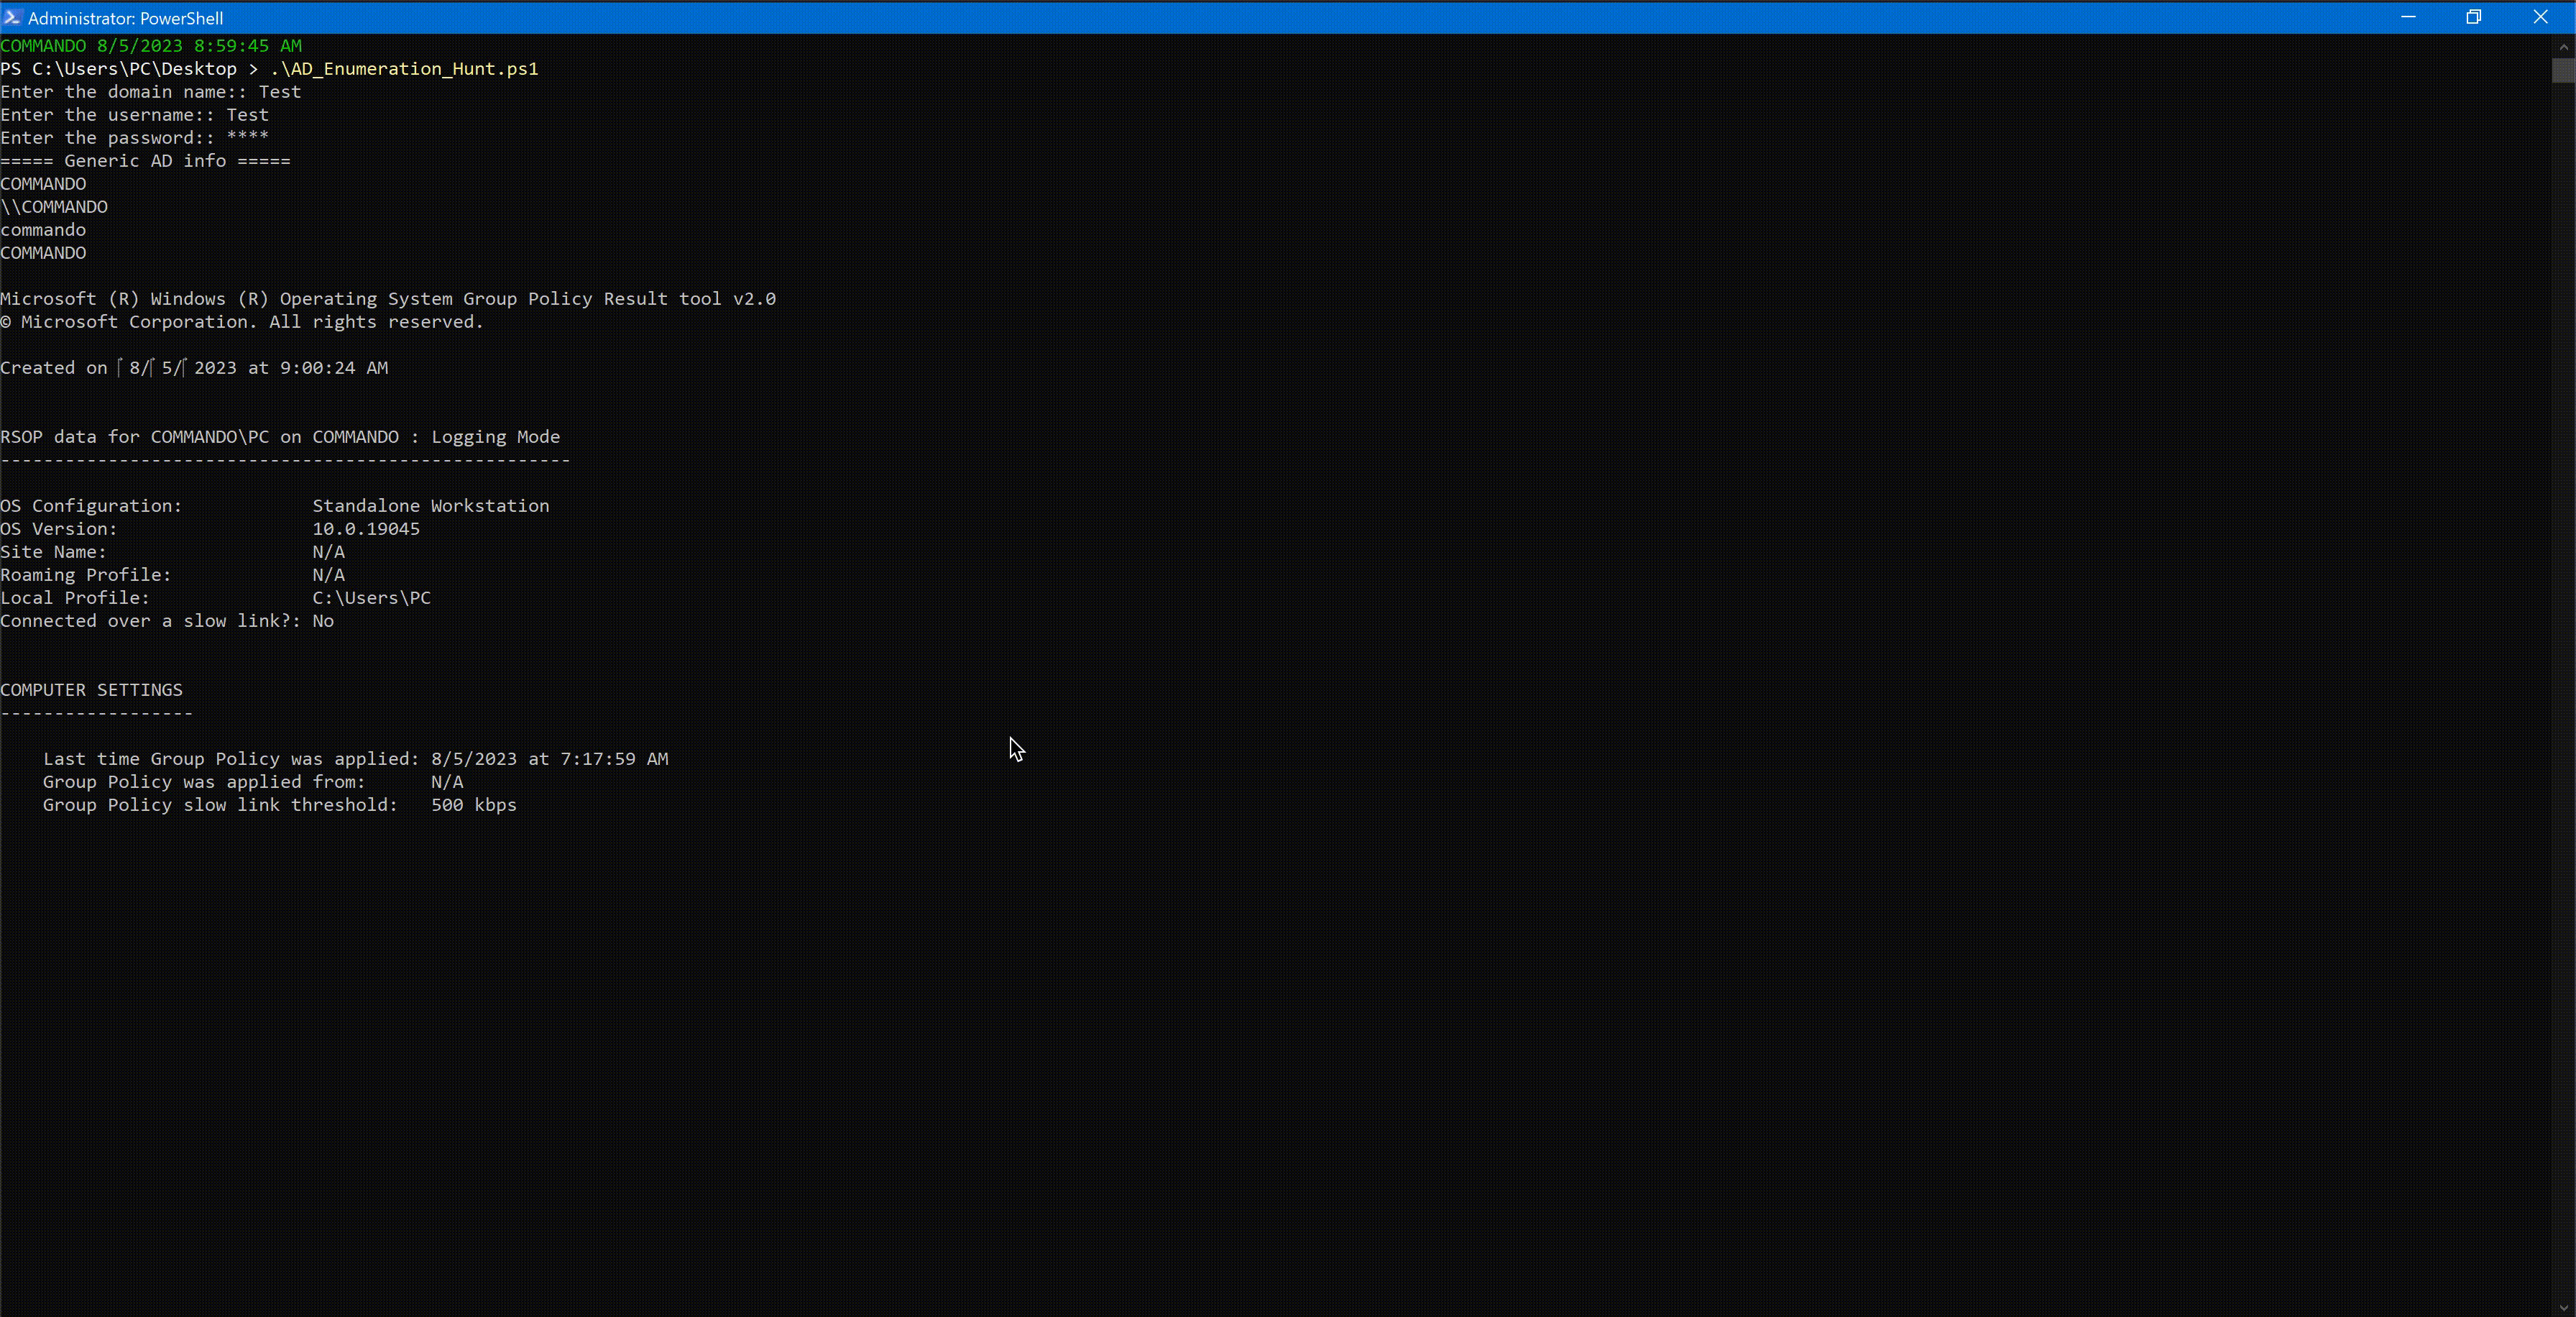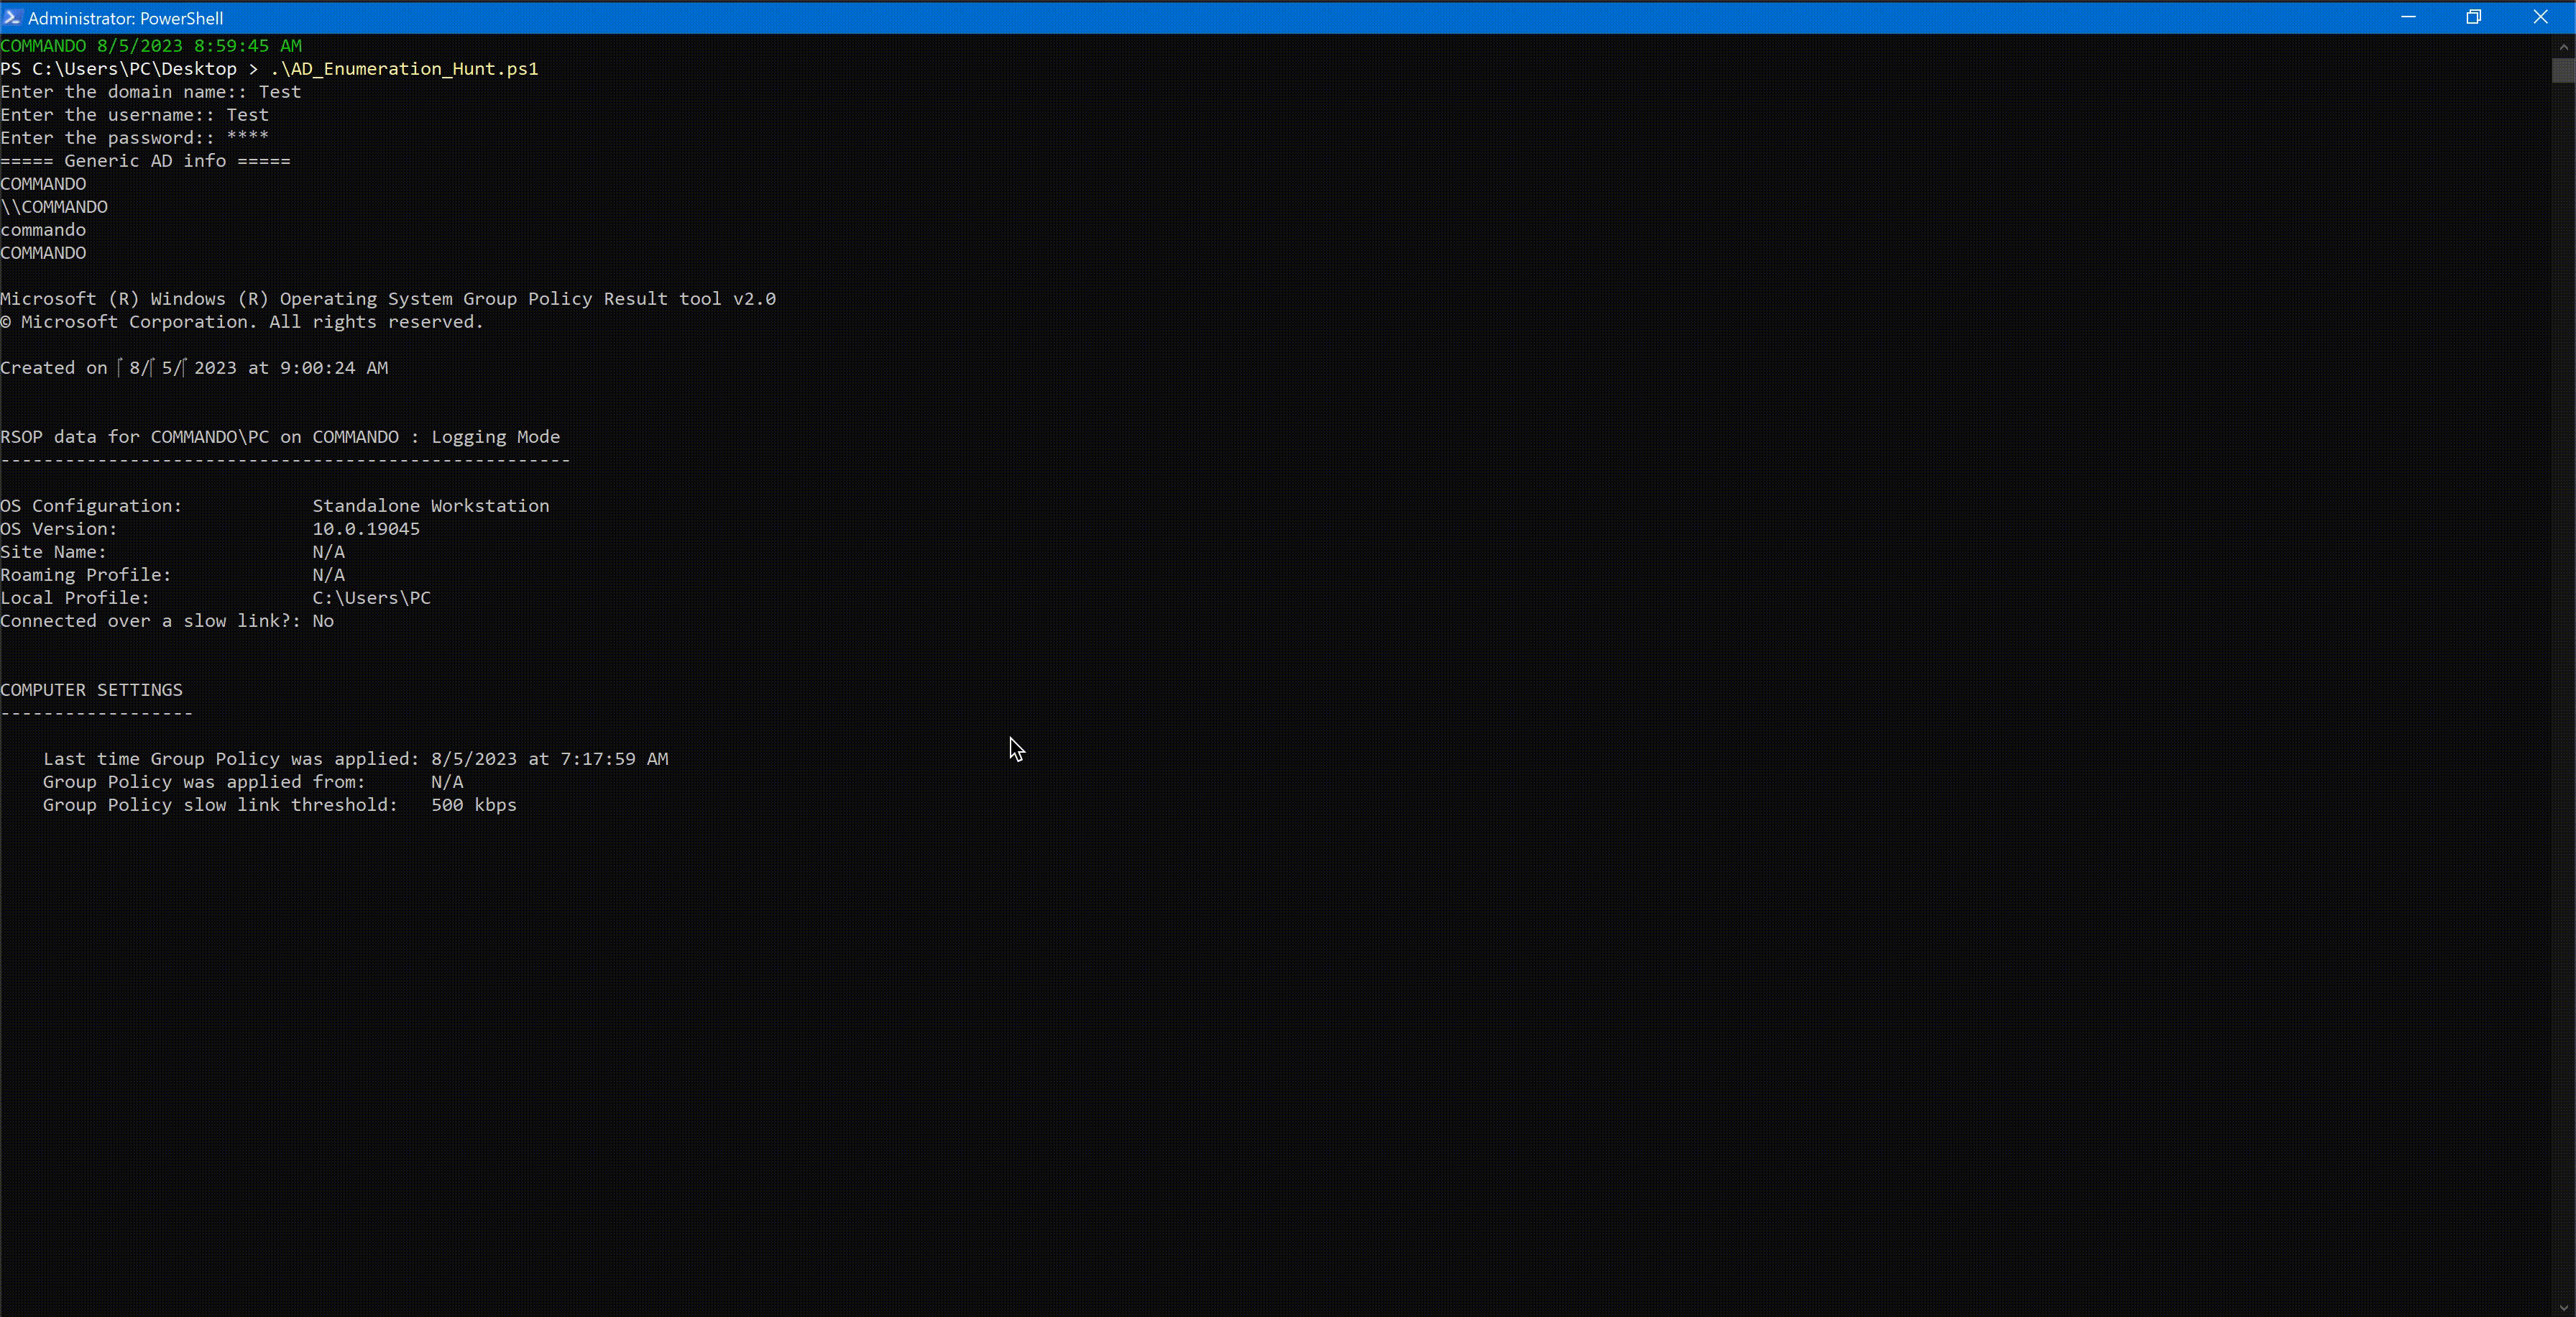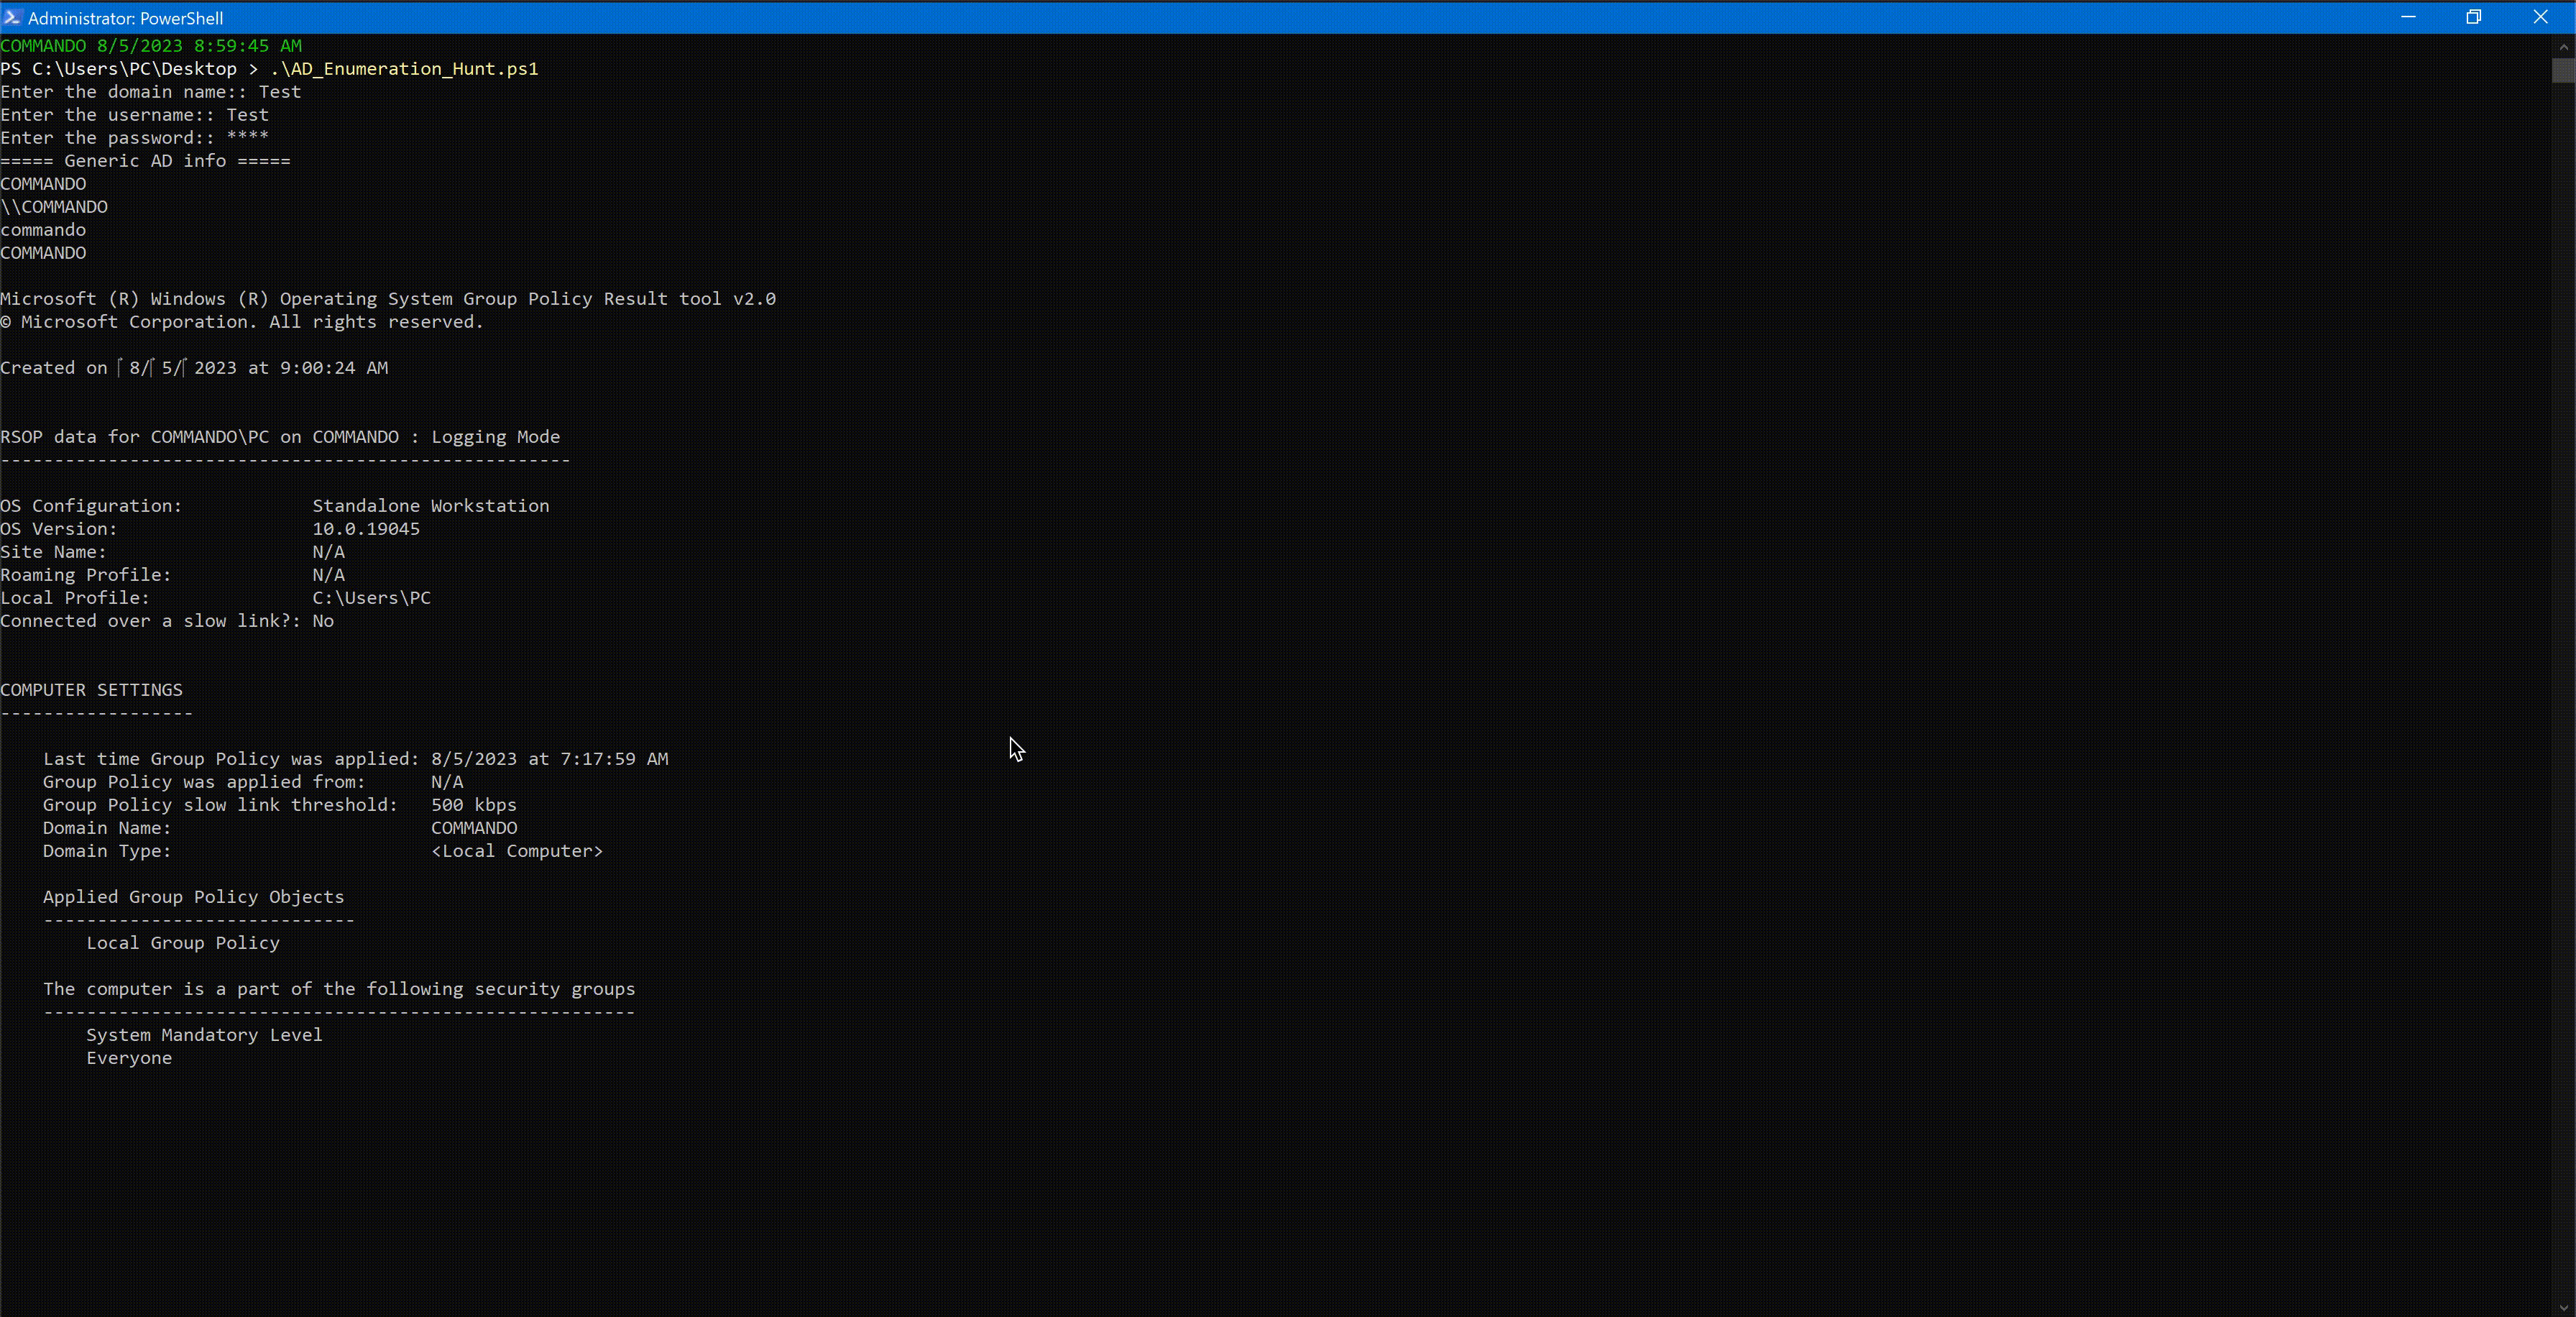
Das AD Pentesting Toolkit dient nur zu Bildungs- und Testzwecken. Die Autoren und Mitwirkenden sind nicht für Missbrauch oder Schäden verantwortlich, die durch die Verwendung dieser Skripte entstehen. Stellen Sie immer sicher, dass Sie vor der Durchführung von Penetrationstests oder Sicherheitsbewertungen auf einem System oder Netzwerk über die entsprechende Autorisierung und Erlaubnis verfügen.
Dieses Projekt ist unter der MIT-Lizenz lizenziert. Die Mewtwo ASCII-Kunst ist Eigentum von Alperen Ugurlu. Alle Rechte vorbehalten.

