Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/alk601/root-my-galaxy
Android-SicherheitExploitationMobile SicherheitHardware- & IoT-SicherheitPayload-Entwicklung
GitHubalk601/root-my-galaxy

Root-My-Galaxy

KSU-Installer für unterstützte Samsung-Galaxy-Firmware mit CVE-2026-43499

Repository anzeigen
359vor 2 MonatenNoch nicht geprüft
Teilen

Root My Galaxy

sprout_icon_108

Root My Galaxy ist ein Ein-Klick-Installationsprogramm für ausdrücklich unterstützte Samsung-Modell- und Kernel-Kombinationen. Die Anwendung selbst ist getrennt von Geräte-Offsets, nativen Exploit-Payloads und KernelSU-Build-Artefakten gehalten.

Neueste Version

Der Geräte-Feed und die nativen Payloads werden in Root-My-Galaxy-Payloads gepflegt.
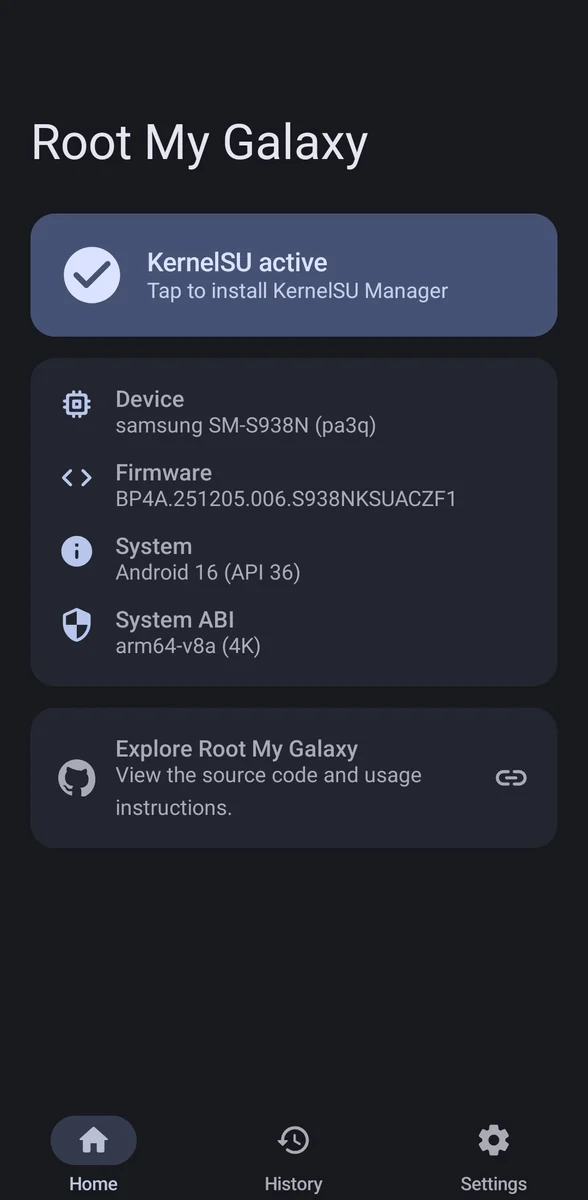
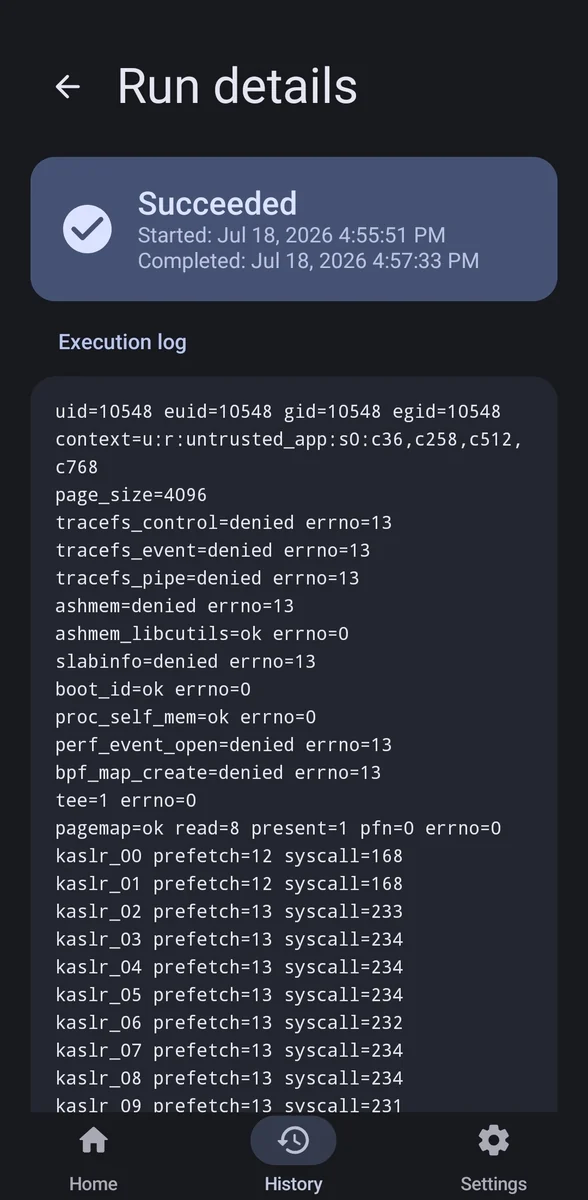
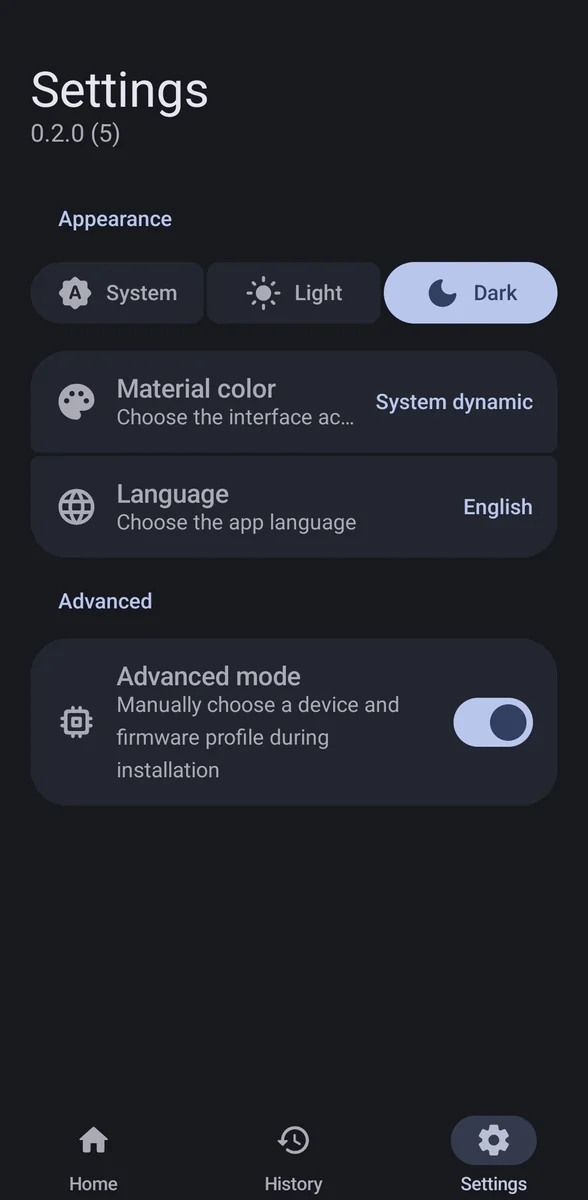
Anwendung

KakaoTalk_20260718_170922353 KakaoTalk_20260718_171127319 KakaoTalk_20260718_171030202

Die App wählt einen Payload aus, dessen Modellliste und dreiteilige Kernel-Version zum Telefon passen. Beispielsweise passt 6.6.98-android15-8-... zu 6.6.98. Der erweiterte Modus filtert den Katalog nach beiden Werten und ermöglicht die manuelle Auswahl mit Warnungen zu Modell und Kernel-Version.

Build

Anforderungen:

  • Android Studio JBR 21
  • Android SDK 37
  • Android NDK 28 oder neuer
  • CMake 3.22.1
$env:JAVA_HOME='C:\Program Files\Android\Android Studio\jbr'
.\gradlew.bat :app:assembleDebug

Ausgabe:

app/build/outputs/apk/debug/app-debug.apk

Nur auf Geräten verwenden, die dir gehören oder für die du ausdrücklich zum Testen autorisiert bist.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    379
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →