 aleksamcode/wifi-password-stealer
Einfaches Tool zur Tastatureingabe-Injektion für Windows und Linux, das gespeicherte WiFi-Daten (SSID und Passwort) exfiltriert.



Hast du jemals einen Film gesehen, in dem ein Hacker einen scheinbar gewöhnlichen USB-Stick an einen Computer anschließt und sofort Daten stiehlt? Heute wirst du ein Gerät bauen, das genau das tut.
⚠️ Haftungsausschluss:
Alle Inhalte dieses Projekts dienen ausschließlich Forschungszwecken im Bereich der Sicherheit.
Im Sommer 2022 machte ich mich daran, ein Gerät zu bauen, das Daten von einem Zielcomputer extrahieren kann. Aber wie genau setzt man Malware ein und exfiltriert Informationen? In den folgenden Abschnitten gehe ich auf die wesentlichen Schritte, die zugrundeliegenden Konzepte und die technischen Nuancen ein, die bei der Erstellung eines benutzerdefinierten Tastatureingabe-Injektionswerkzeugs eine Rolle spielen. Auch wenn dieses Projekt speziell auf WLAN-Anmeldeinformationen abzielt, kann das Payload leicht für fortgeschrittenere oder bösartige Zwecke modifiziert werden – die einzigen wirklichen Grenzen sind deine Kreativität und dein technisches Fachwissen.
Im Laufe der Zeit ist das Projekt um eine Vielzahl von Skripten und Werkzeugen gewachsen. Es wurde ursprünglich entwickelt, um die Fähigkeiten eines Rubber Ducky zu demonstrieren – insbesondere eine kostengünstige Version mit dem Raspberry Pi Pico (RPi Pico). Derzeit bestehen die beiden Hauptkomponenten des Projekts aus:
Physischer Zugriff auf den entsperrten Computer des Opfers.
Der Computer muss über Internetzugang verfügen, um die gestohlenen Daten mittels SMTP zur Exfiltration über ein Netzwerkmedium senden zu können.
Kenntnis des Passworts des Opfercomputers für den Linux-Exploit.
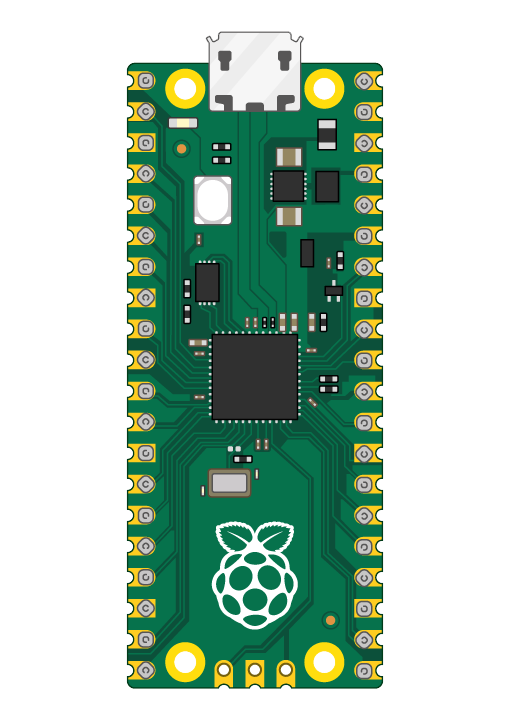
Nach der Erstellung eines pico-ducky musst du nur das modifizierte Payload (angepasst für deine SMTP-Details für den Windows-Exploit und/oder angepasst für das Linux-Passwort und einen USB-Stick-Namen) auf den RPi Pico kopieren.
[!NOTE]
Es ist möglich, dieses Werkzeug mit dem Rubber Ducky zu bauen, bedenke jedoch, dass der RPi Pico etwa 4,00 $ und der Rubber Ducky 80,00 $ kostet.
Allerdings, während pico-ducky eine gute und budgetfreundliche Lösung ist, bietet der Rubber Ducky Dinge wie Tarnung und die Verwendung der neuesten DuckyScript-Version.
Um Ducky Script zum Schreiben des Payloads auf deinem RPi Pico zu verwenden, musst du ihn zuerst in ein pico-ducky umwandeln. Folge diesen einfachen Schritten, um ein pico-ducky zu erstellen.
Ein Tastatureingabe-Injektionswerkzeug führt nach dem Anschluss an einen Host-Computer bösartige Befehle aus, indem es Code ausführt, der von einem Benutzer eingegebene Tastatureingaben nachahmt. Während es wie ein USB-Stick aussieht, verhält es sich wie eine Tastatur, die ein vorprogrammiertes Payload eintippt. Werkzeuge wie der Rubber Ducky können über 1.000 Wörter pro Minute tippen. Einmal erstellt, kann jeder mit physischem Zugriff dieses Payload problemlos einsetzen.
Das Payload verwendet den Befehl STRING, um Injektions-Tastatureingaben zu verarbeiten. Es akzeptiert ein oder mehrere alphanumerische/Satzzeichen und gibt den Rest der Zeile genau so in die Zielmaschine ein, wie er ist. Die Befehle ENTER/SPACE simulieren das Drücken von Tastaturtasten.
Wir verwenden den Befehl DELAY, um die Ausführung des Payloads vorübergehend anzuhalten. Dies ist nützlich, wenn ein Payload darauf warten muss, dass ein Element, z. B. eine Eingabeaufforderung, geladen wird. Eine Verzögerung ist besonders zu Beginn sinnvoll, wenn ein neues USB-Gerät an einen Zielcomputer angeschlossen wird. Zunächst muss der Computer eine Reihe von Aktionen ausführen, bevor er Eingabebefehle akzeptieren kann. Bei HIDs ist die Einrichtungszeit sehr kurz. In den meisten Fällen dauert es nur einen Bruchteil einer Sekunde, da die Treiber integriert sind. In einigen Fällen kann ein langsamerer PC jedoch länger brauchen, um das pico-ducky zu erkennen. Die allgemeine Empfehlung ist, die Verzögerungszeit entsprechend deines Ziels anzupassen.
