 accenture/spartacus
# Spartacus DLL/COM-Hijacking-Toolkit

[!CAUTION] Dieses Repository wird nicht mehr gewartet. Besuchen Sie https://github.com/sadreck/Spartacus für die neueste Version.

Wenn Sie den Film Spartacus aus dem Jahr 1960 gesehen haben, erinnern Sie sich an die Szene, in der die Römer verlangen, dass Spartacus sich ergibt. In dem Moment, als der echte Spartacus aufstand, standen auch viele andere auf und behaupteten, er zu sein, mit dem Satz „ICH BIN SPARTACUS“.
Wenn ein Prozess, der anfällig für DLL-Hijacking ist, nach dem Laden einer DLL fragt, ist es, als würde er fragen: „WER IST VERSION.DLL?“ und zufällige Verzeichnisse beginnen zu behaupten: „ICH BIN VERSION.DLL“ und „NEIN, ICH BIN VERSION.DLL“. Und daher der Name Spartacus.
DllMain laufen zu lassen. Diese Technik wurde inspiriert und implementiert aus der Anleitung unter https://www.redteam.cafe/red-team/dll-sideloading/dll-sideloading-not-by-dllmain, von Shantanu Khandelwal.[Abwehr] Überwachungsmodus, der versucht, laufende Anwendungen zu identifizieren, die Aufrufe weiterleiten, also „DLL-Hijacking im Gange“. Dies dient nur dazu, einfache Funde zu machen, und sollte nicht als zuverlässig angesehen werden.Finden und laden Sie die neueste Version von Spartacus unter Releases herunter. Klonen Sie andernfalls einfach dieses Repository und bauen Sie aus dem Quellcode.
Nachfolgend wird jeder der Modi beschrieben, die Spartacus unterstützt.
Hinweis: Die Kommandozeilenargumente haben sich von v1 zu v2 erheblich geändert.
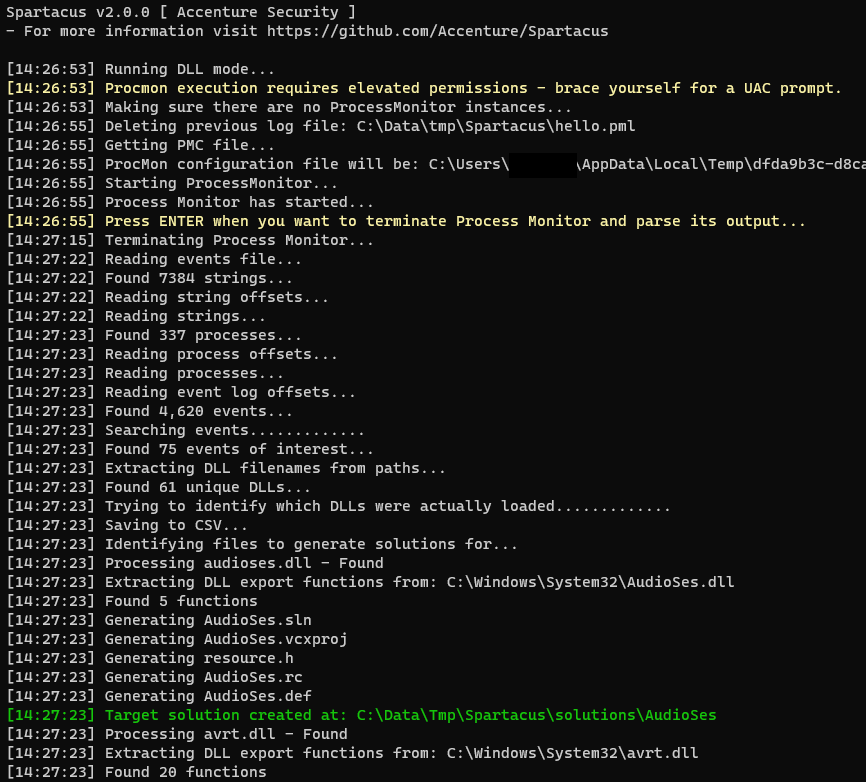
Die ursprüngliche Funktionalität von Spartacus war ausschließlich das Auffinden von DLL-Hijacking-Schwachstellen. Die Funktionsweise ist:
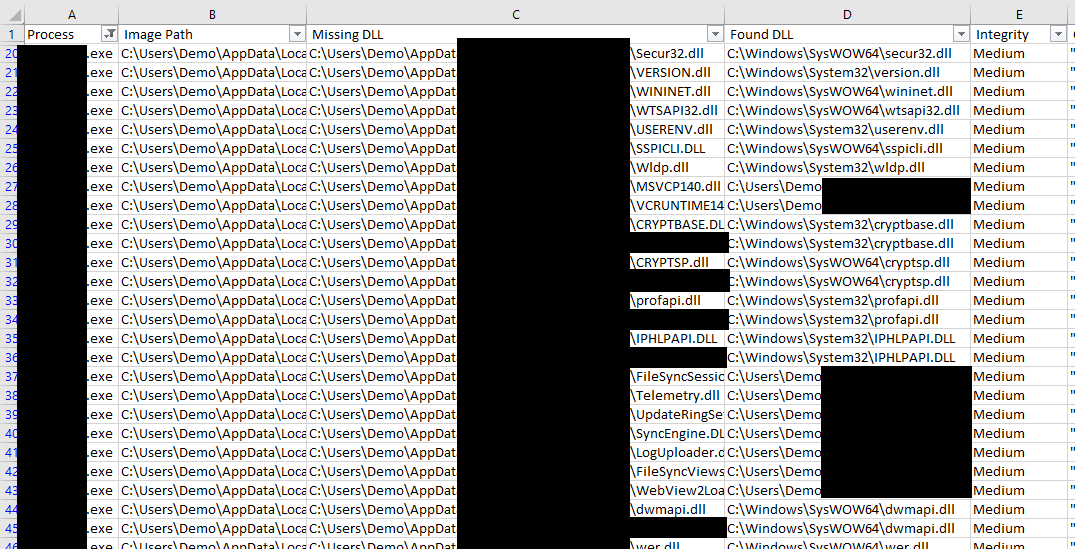
CreateFile..dll.procmon.exe oder procmon64.exe.Drop Filtered Events aktivieren, um eine minimale PML-Ausgabegröße zu gewährleisten.Auto Scroll deaktivieren.ENTER drückt.ENTER drückt.NAME_NOT_FOUND oder PATH_NOT_FOUND auftritt, erstellen.Sammeln Sie alle Ereignisse und speichern Sie sie in C:\Data\logs.pml. Alle anfälligen DLLs werden in C:\Data\VulnerableDLLFiles.csv gespeichert und alle Proxy-DLL-Projektmappen in C:\Data\Solutions.
--mode dll --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
Ein vorhandenes PML-Ereignisprotokoll parsen, die Ausgabe in CSV speichern und Proxy-Visual-Studio-Projektmappen generieren.
--mode dll --existing --pml C:\MyData\SomeBackup.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
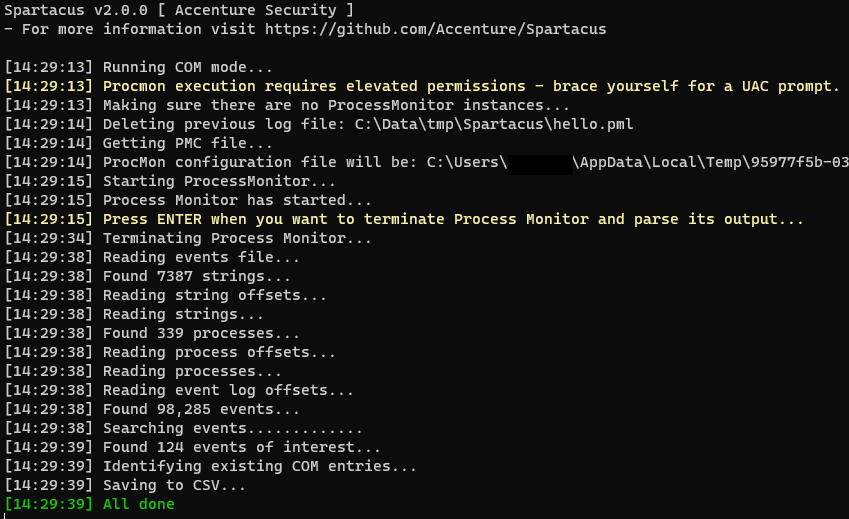
Eine neue Funktionalität von Spartacus ist die Identifizierung lokaler COM-Hijacking-Schwachstellen. Die Funktionsweise ist:
RegOpenKey.procmon.exe oder procmon64.exe.Drop Filtered Events aktivieren, um eine minimale PML-Ausgabegröße zu gewährleisten.Auto Scroll deaktivieren.ENTER drückt.ENTER drückt.InprocServer32 enden und deren Ergebnis NAME_NOT_FOUND ist.HKEY_CURRENT_USER liegt, nach seiner GUID unter HKEY_CLASSES_ROOT suchen und deren Details (falls gefunden) in die CSV-Exportdatei aufnehmen.proxy verwenden.Für COM-Hijacking unterstützt Spartacus auch das Scannen des lokalen Systems nach falsch konfigurierten COM-Einträgen:
HKEY_CLASSES_ROOT, HKEY_CURRENT_USER und HKEY_LOCAL_MACHINE aufzählen.InProcServer, InProcServer32, LocalServer oder LocalServer32 suchen.Sammeln Sie alle Ereignisse und speichern Sie sie in C:\Data\logs.pml. Alle anfälligen COM-Informationen werden in C:\Data\VulnerableCOM.csv gespeichert.
