
 abraxas/veneficus-implant-public
Spicy Malware 0day. Vollständige Kill-Chain-Malware: Exploit, Pivot, C2, Persistenz. Rust in Pseudo-Code umgewandelt – wenn du schlau bist, kannst du es selbst bauen.

Vollständige Kill-Chain-Malware-0day: Exploit, LPE, Pivot, C2, Persistenz
Öffentliche technische Skizze · nur Pseudo-Code · nicht ausführbar
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini ist Vollständige Kill-Chain-Malware-0day: Exploit, LPE, Pivot, C2, Persistenz.
Dieses Repository ist ein Dokumentations-Klon jenes Windows-x64-Kits – skizziert als modularer Agent, der die gesamte Kette abdeckt: Host-Bewertung, Verschleierung, ein Pool signierter Treiber als Helfer (Exploit / LPE), laterale Erzwingung plus ein Loopback-Relay (Pivot), eine HTTPS-Edge-Kontrollschicht (C2) und WMI / Task / Run-Key als Dauerresident (Persistenz), plus Ernte.
Jedes Modul hier ist Pseudo-Code. Es ist kein baubares Projekt, kein Dropper und kein detektor-freundlicher Auszug aus einem privaten Baum.
| Beibehalten | Entfernt / aliasiert |
|---|---|
| Produktname Veneficus | Private Funktionsnamen, Typen, Umgebungsvariablen |
| Öffentliche CVE-Bezeichner | Herstellerproduktnamen, Exploit-Spitznamen |
| Design, einschließlich Defekte | Treiberdateinamen, Gerätepfade, Steuercodes |
| Host-Artefakte, XOR-Schlüssel, Patch-Bytes, Regexe | |
| Private Relay-Pfadstrings |
Bezeichner in diesem Paket sind Aliase. Eine Kopie dieser Dateien sollte nicht zu einer YARA-Regel kompilieren, die eine private Implementierung trifft.
| Phase | Was sie in dieser Skizze abdeckt |
|---|---|
| Exploit | Dropper, Pool signierter Treiber als Helfer, In-Process-Patches |
| LPE | Primitive verwundbarer Treiber, Debug-Privileg, PPL-naher Dump-Pfad |
| Pivot | Auth-Erzwingung / Relay-Skizze, Loopback-SOCKS-ähnlicher Proxy |
| C2 | HTTPS-Edge-Relay, versiegelte Beacons, Operator-Job-Queue |
| Persistenz | WMI-Puls, On-Logon-Task, Maschinen-Run-Key |
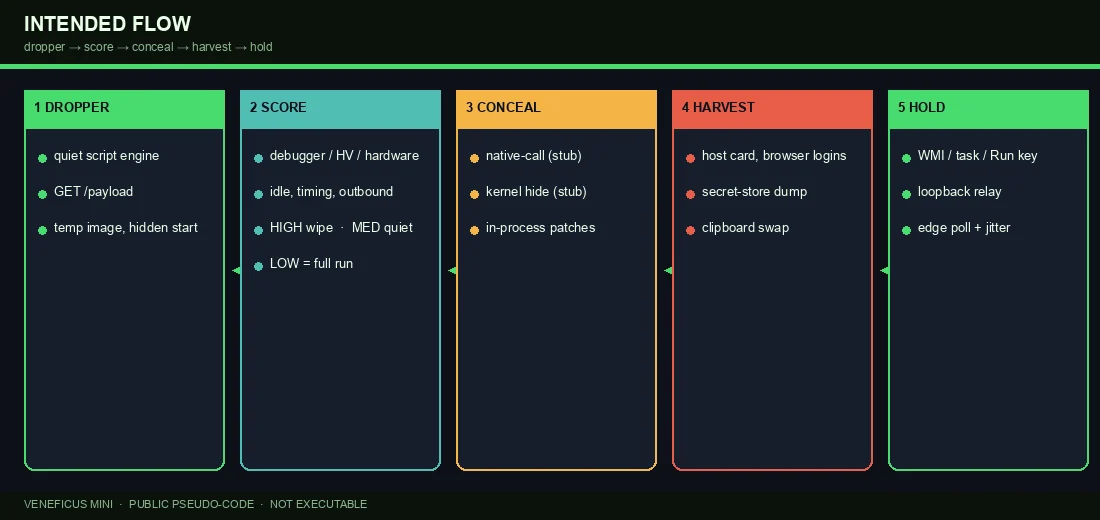
GET /payload, ein Image mit Wegwerf-Namen unter dem Benutzer-Temp-Verzeichnis schreiben, es versteckt starten.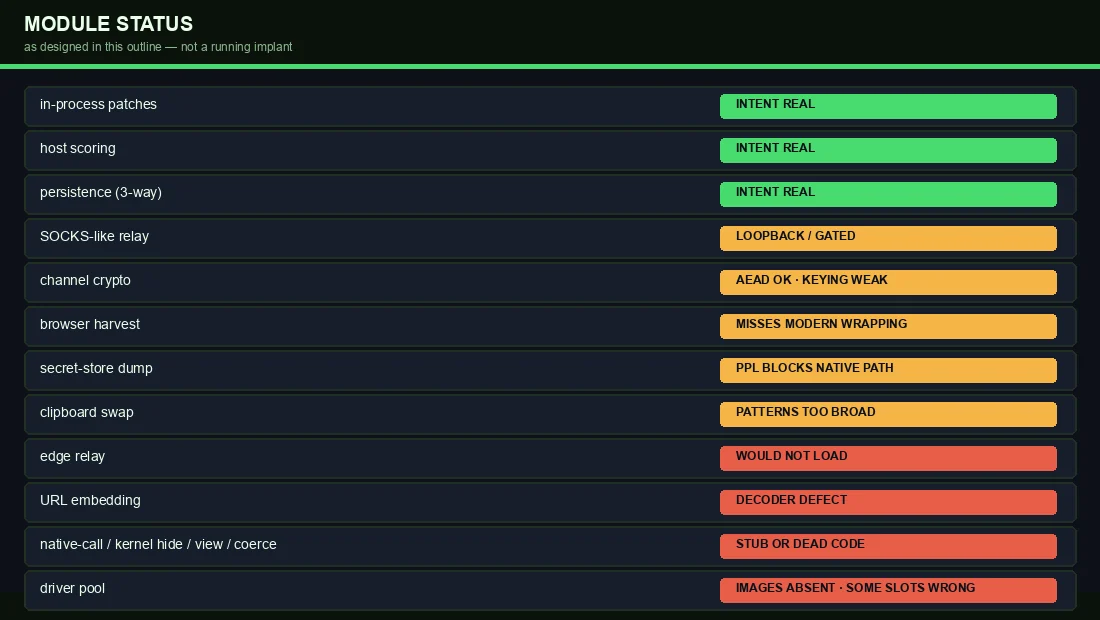
Der private Baum ist unvollendet. Diese Skizze hält die Defekte absichtlich sichtbar.
Herstellernamen zurückgehalten. Rollennamen sind Aliase.
| CVE | Rolle im Pool | Hinweis |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | AV-Kernel-Scanner | Prozess-Kill-Steuercode |
| CVE-2024-51324 | Drittanbieter-AV-Utility-Treiber | Prozess-Kill-Steuercode |
| CVE-2025-7771 | CPU-Tuning-Treiber | Reales Primitiv ist Physmem-R/W, nicht pid-kill |
| CVE-2025-70795 | DLP-Prozess-Monitor-Treiber | Prozess-Kill-Steuercode |
| CVE-2019-16098 | GPU-Overlay-Treiber | Virtuelles R/W; privater Baum verwendete den falschen Code |
| CVE-2025-33073 | SMB-Client (laterale Skizze) | Zitiert, nicht implementiert; toter Code |
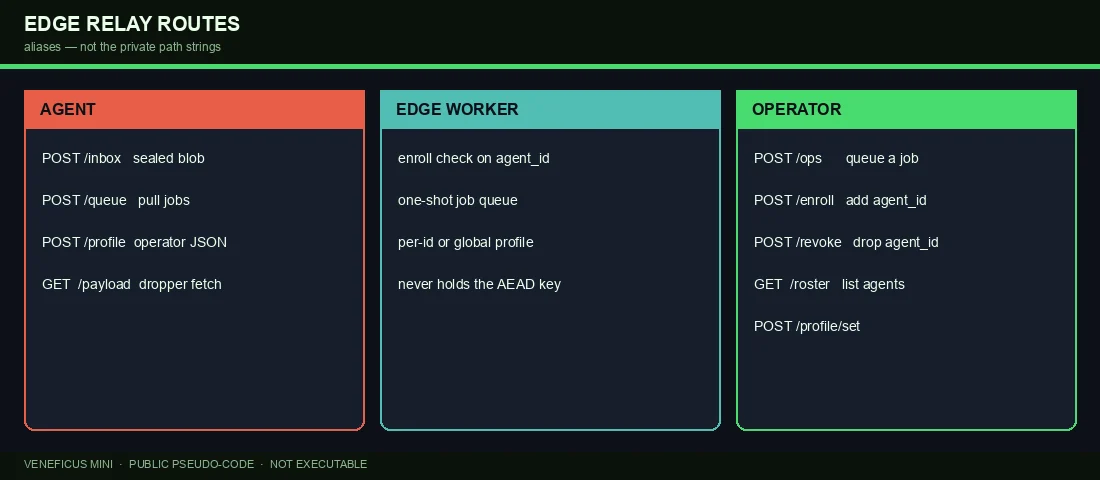
Öffentliche Pfad-Aliase: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
Versiegelte Blobs verwenden AES-256-GCM. Der Kanal-Schlüssel wird aus der Compile-Zeit-Agent-ID ohne Salt abgeleitet — Besitz der Binärdatei impliziert Besitz des Schlüssels. Der Worker entschlüsselt nie. Jobs reisen im Klartext.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Beginnen Sie bei Veneficus_Mini/src/entry.pseudo und Veneficus_Mini/NOTICE.txt.
.pseudo-Dateien werden nicht bauen.Für operator-orientierte Write-ups siehe abraxaslabs.tech.
