 1n3/attacksurfacemanagement
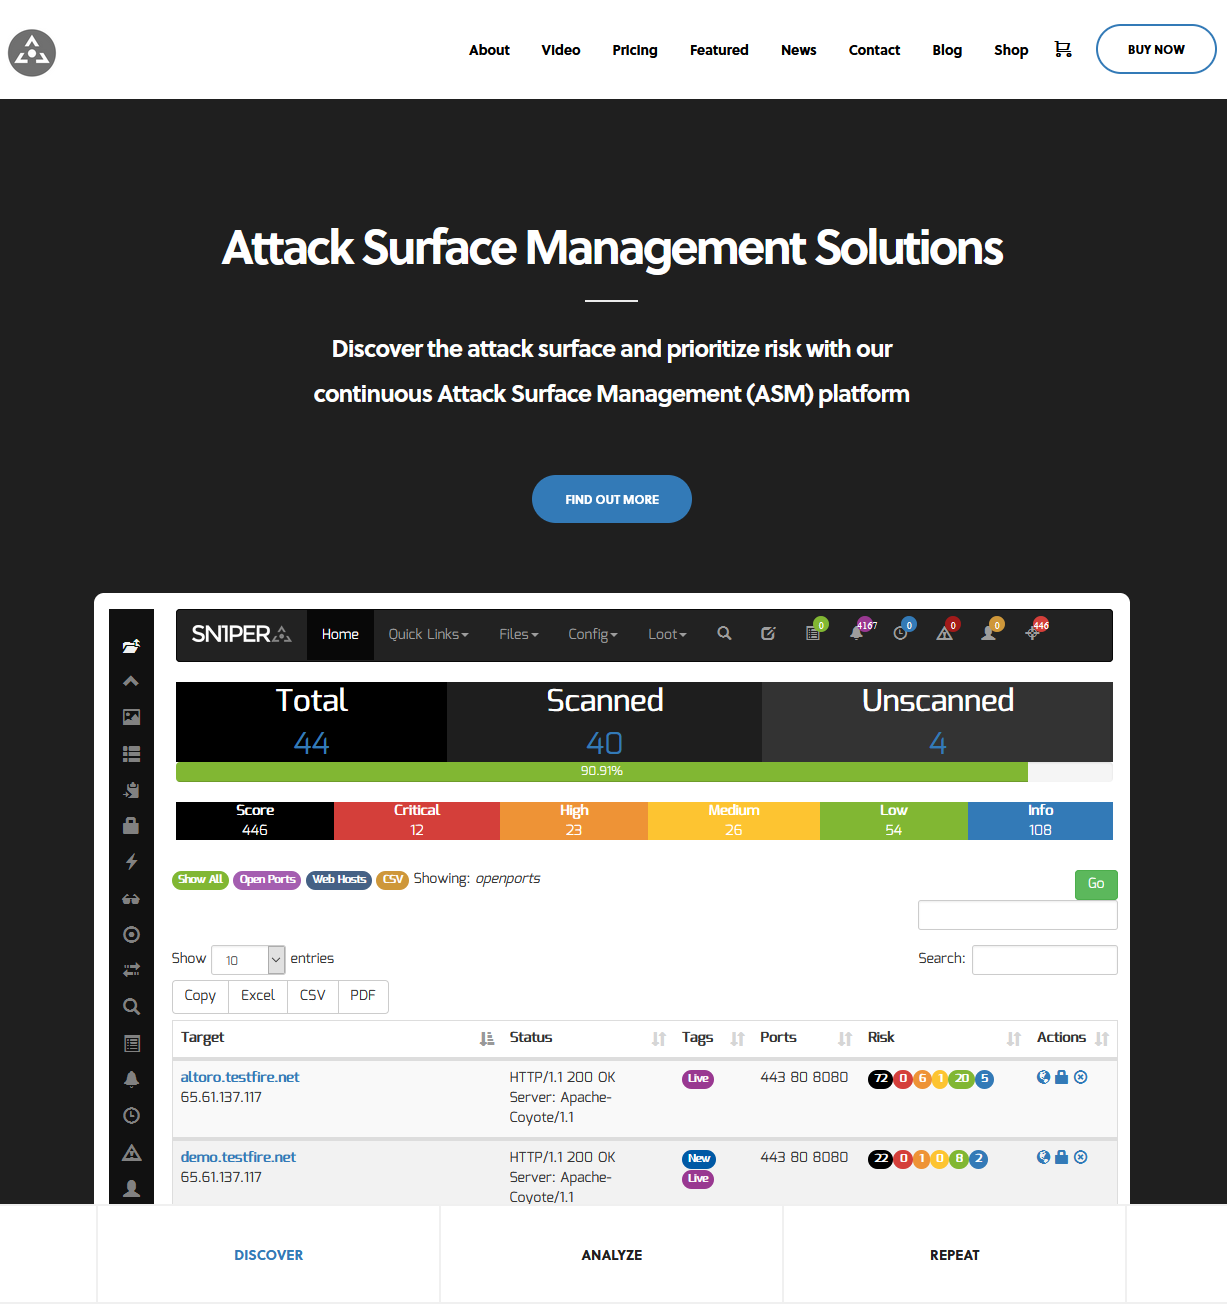
Entdecken Sie die Angriffsfläche und priorisieren Sie Risiken mit unserer kontinuierlichen Plattform für das Angriffsflächenmanagement (ASM) - Sn1per Professional #pentest #redteam #bugbounty



Entdecken Sie die Angriffsfläche und priorisieren Sie Risiken mit unserer kontinuierlichen Plattform für Angriffsflächenmanagement (ASM) - Sn1per Professional. Weitere Informationen finden Sie unter https://sn1persecurity.com.
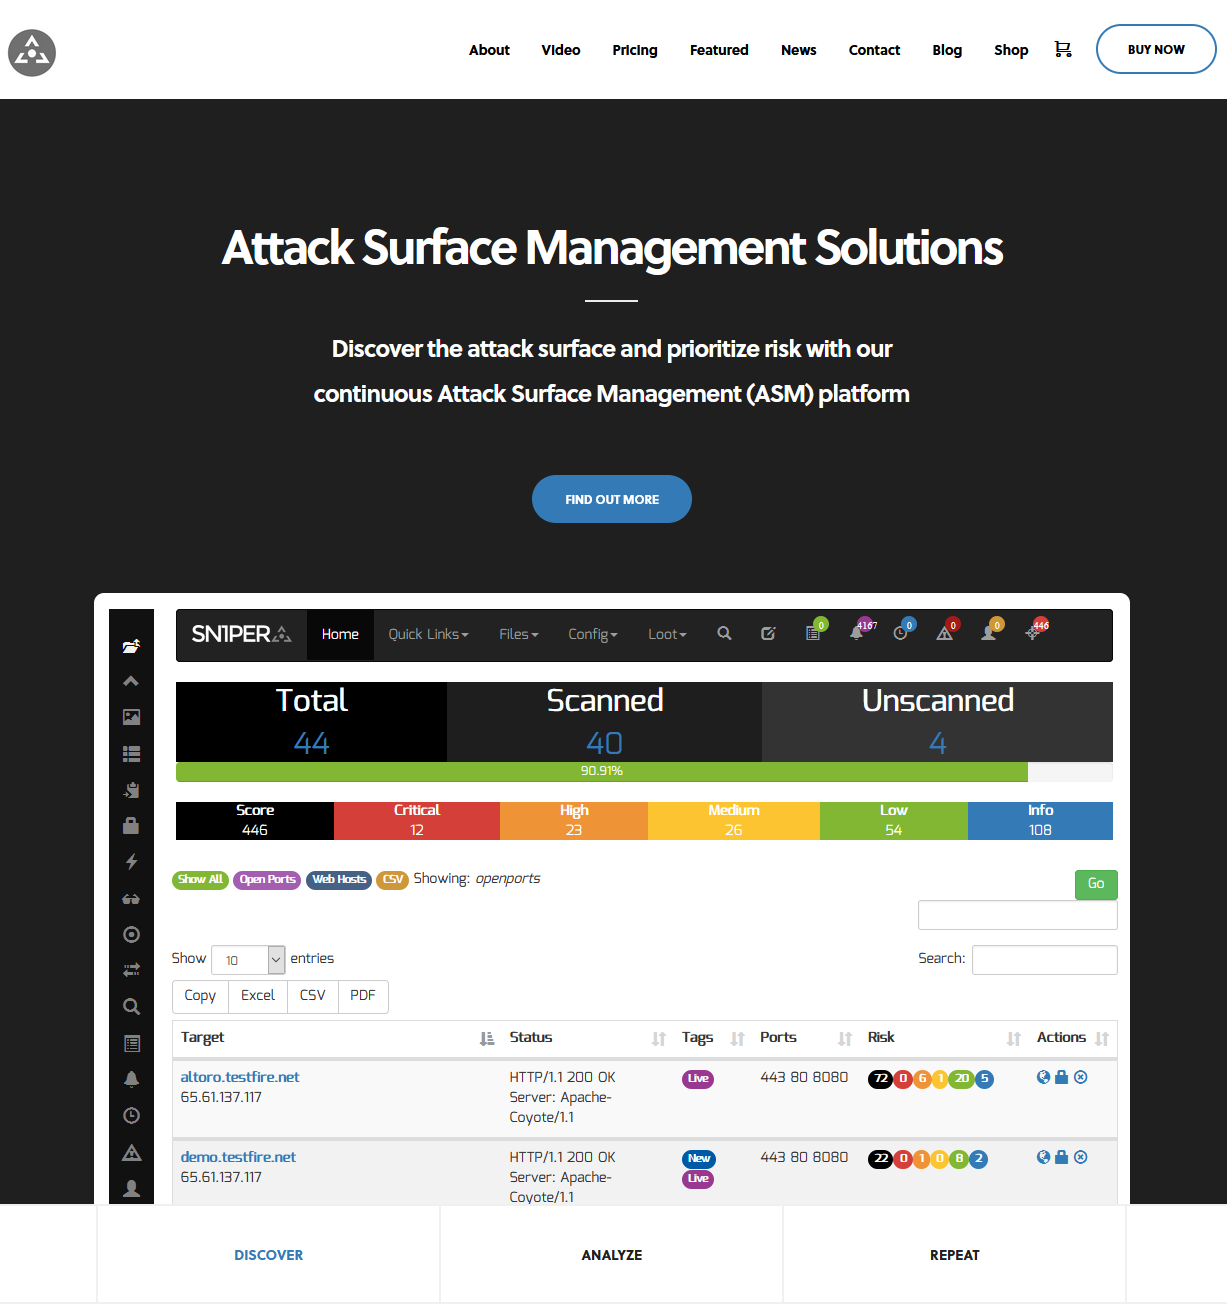
Einfaches Erkennen der Angriffsfläche (IPs, Domainnamen, offene Ports, HTTP-Header usw.).
Automatisieren Sie die Erkennung von Schwachstellen und die ethische Ausnutzung mit den neuesten Hacking- und Open-Source-Sicherheitstools.
Führen Sie visuelle Aufklärung gegen alle Hosts in Ihrem Arbeitsbereich durch, indem Sie das Slideshow-Widget und Miniaturansichten verwenden.
Durchsuchen, sortieren und filtern Sie nach DNS, IP, Titel, Status, Server-Headern, WAF und offenen TCP/UDP-Ports des gesamten Angriffsflächeninventars.
Stärken Sie die Reaktions- und Erkennungsfähigkeiten des 'Blue Teams' gegen automatisierte Penetrationstesttechniken.
Speichern und greifen Sie auf mehrere Notizen an einem einzigen Ort zu, um Ihre Daten zu verwalten und organisiert zu halten.
Schnelles Scannen nach den neuesten Schwachstellen und CVEs mit den neuesten kommerziellen und Open-Source-Schwachstellenscannern.
Starten Sie Webanwendungsscans über Burpsuite Professional 2.x, Arachni und Nikto.
Exportieren Sie die gesamte Hostliste der Angriffsfläche und Schwachstellenberichte in das CSV-, XLS- oder PDF-Format, um alle Angriffsflächendaten zu filtern, zu sortieren und anzuzeigen.
Sammeln Sie automatisch Online-Dokumente, Metadaten, E-Mail-Adressen und Kontaktinformationen.
Planen Sie Scans täglich, wöchentlich oder monatlich für eine kontinuierliche Abdeckung von Änderungen.
Automatisieren Sie die Erkennung der Angriffsfläche und scannen Sie einfach nach den neuesten Schwachstellen und CVEs.
Erhalten Sie Benachrichtigungen über Scan- und Host-Statusänderungen, URL- und Domainänderungen sowie neu entdeckte Schwachstellen.
Listen Sie alle DNS-Einträge auf, die anfällig für Domain-Entführung und -Übernahme sind.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
Führen Sie die folgenden Befehle in einer neuen Docker-Konsole aus.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update
