
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-6473-PoC — Proof of Concept (Exploit) für CVE-2024-6473 | Kitploit

Tools/GitHubGitHub/12345qwert123456/cve-2024-6473-poc
SchwachstellenanalyseExploitationPenetrationstestsBinary-ExploitationArchived
GitHub12345qwert123456/cve-2024-6473-poc

CVE-2024-6473-PoC

Proof of Concept (Exploit) für CVE-2024-6473

Repository anzeigen
119vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-6473 PoC

Yandex Browser für den Desktop vor 24.7.1.380 hat eine DLL-Hijacking-Sicherheitslücke, da ein nicht vertrauenswürdiger Suchpfad verwendet wird.

Anfällige Browserversion

[!IMPORTANT] Das Internet muss während der Installation ausgeschaltet sein, da der Browser sonst aktualisiert wird.

Sie können die anfällige Version von download.cdn.yandex.net herunterladen

Oder Nutzung aus dem Archiv

  1. Laden Sie Yandex_Browser_24.4.5.498.zip herunter und entpacken Sie es.
  2. Starten Sie Setup.exe

PoC

Ich habe den „LolNope“-Ansatz von hier verwendet: https://github.com/advancedmonitoring/ProxyDll

Sie müssen lediglich die DLL-Datei kompilieren und in den Pfad %LOCALAPPDATA%\Yandex\YandexBrowser\Application legen und den Browser starten
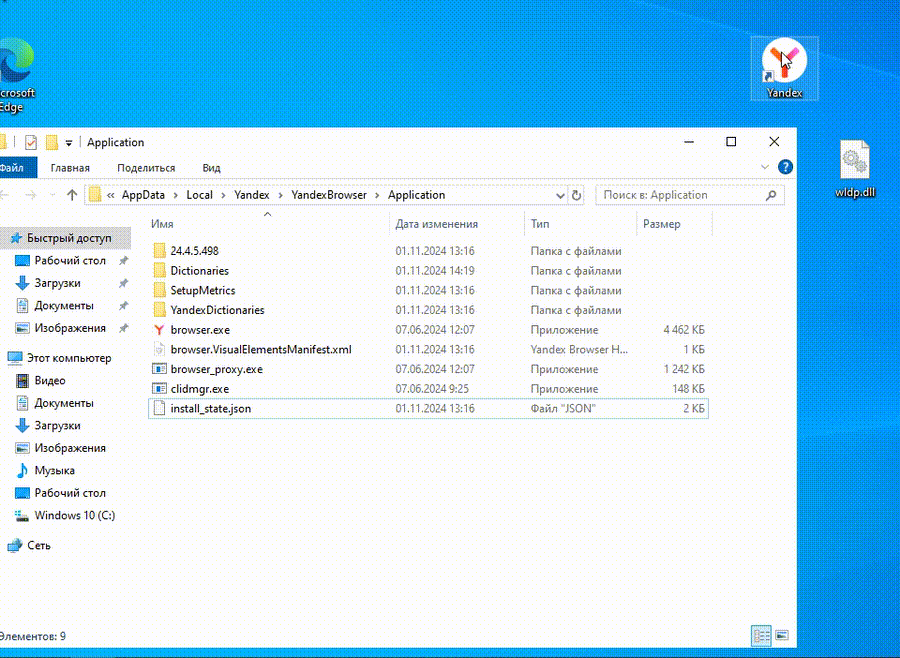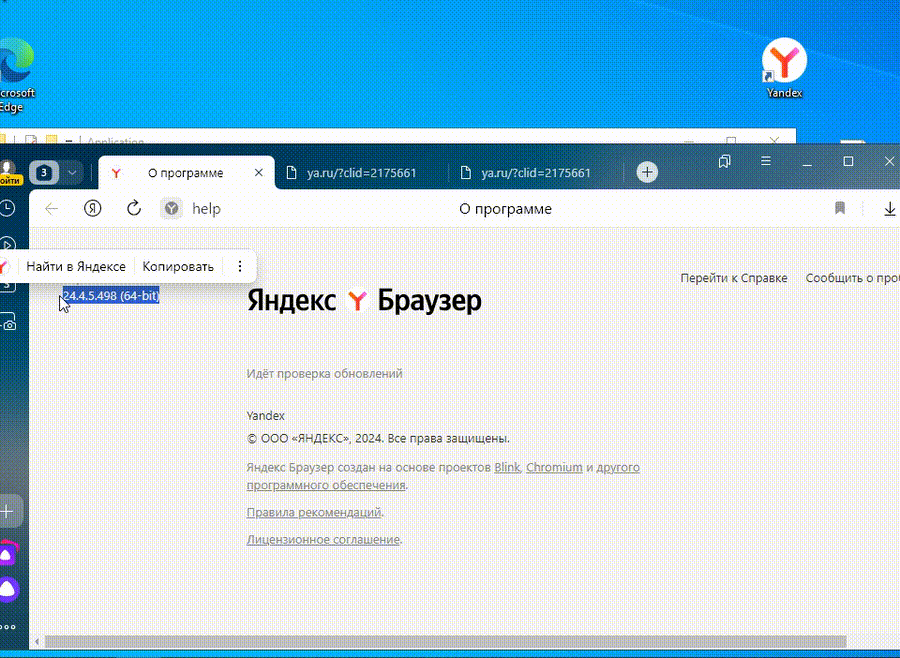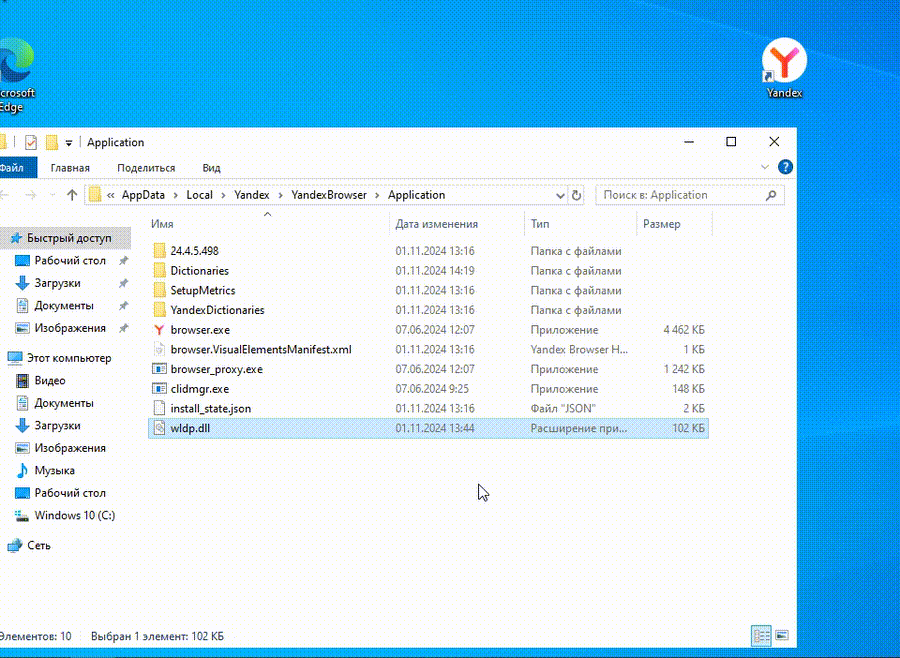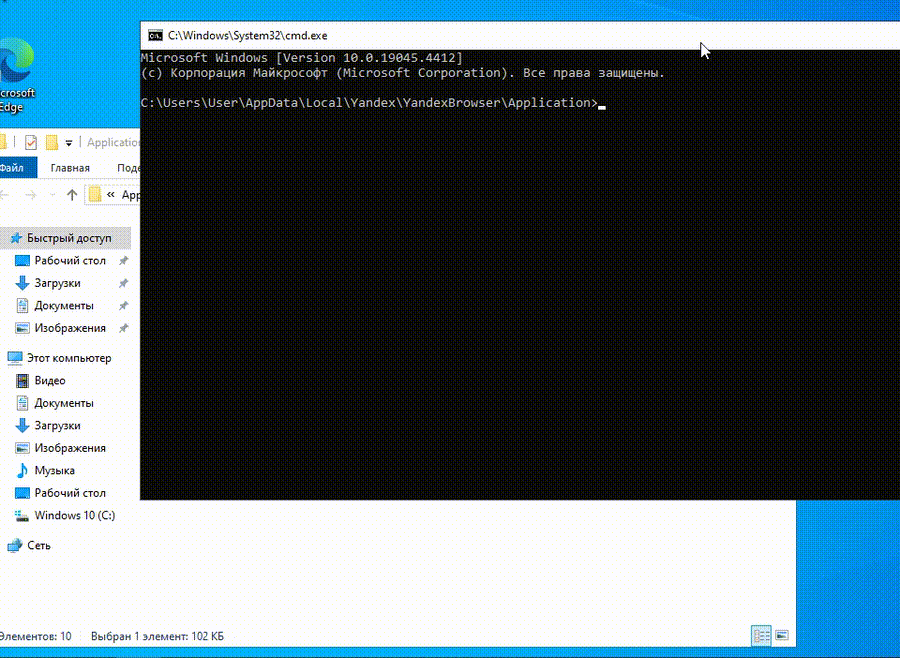

PoC

Referenzen

  • https://github.com/advisories/GHSA-p7m8-prjf-m93h
  • https://nvd.nist.gov/vuln/detail/CVE-2024-6473
  • https://bdu.fstec.ru/vul/2024-06704
  • https://xakep.ru/2024/09/05/ya-browser-malware/
Tool herunterladen



