CVE-2024-2997 Scanner


Überblick
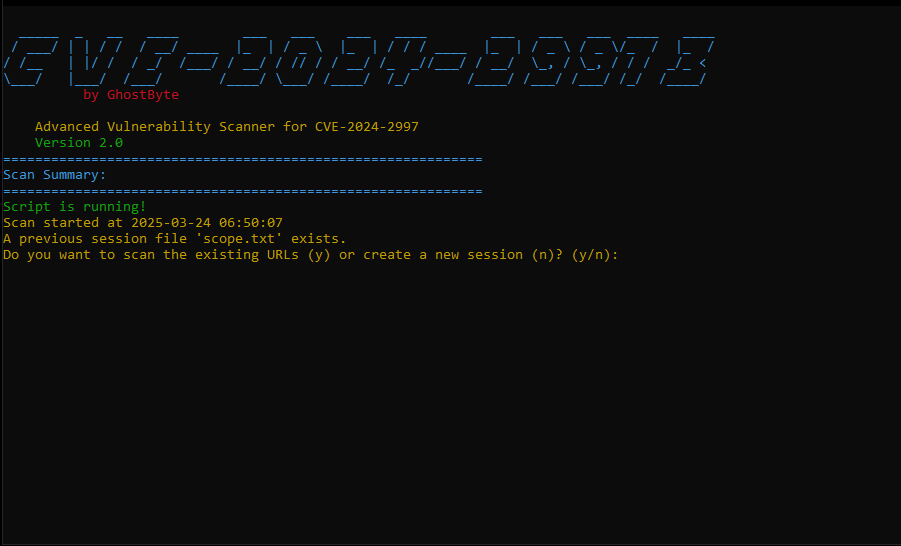
CVE-2024-2997 Scanner ist ein fortschrittlicher Schwachstellenscanner, der darauf ausgelegt ist, die Command Injection-Schwachstelle in Webanwendungen zu erkennen. Dieses Tool hilft Sicherheitsexperten, potenzielle Sicherheitsrisiken in ihren Anwendungen zu identifizieren.
Haftungsausschluss
Dieses Tool dient ausschließlich zu Bildungszwecken. Verwenden Sie es nur auf Anwendungen, die Ihnen gehören oder für die Sie eine Testberechtigung haben. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Tool verursacht werden.
Funktionen
- Hochleistungs-Scanning: Nutzt Multi-Threading (bis zu 20 Threads) für schnelles Scannen
- Umfassende URL-Generierung: Erzeugt eine Vielzahl potenziell verwundbarer URLs
- Echtzeit-Fortschrittsverfolgung: Zeigt den Scanfortschritt mit einer dynamischen Fortschrittsanzeige
- Detaillierte Berichterstattung: Erzeugt sowohl Text- als auch HTML-Berichte der Scanergebnisse
- Schwachstellenklassifizierung: Kategorisiert Funde nach Vertrauensstufe (Niedrig, Mittel, Hoch, Kritisch)
- Intelligente Erkennung: Identifiziert sowohl CVE-2024-2997 als auch ähnliche Schwachstellen
- Stapelverarbeitung: Verarbeitet URLs in Stapeln, um Systemüberlastung zu vermeiden
- Anpassbare Einstellungen: Einstellbare Threads, Timeouts, Verzögerungen und Stapelgrößen
- Dunkles HTML-Theme für Berichte: Professionelle, moderne Berichte mit detaillierten Schwachstelleninformationen
- Sitzungsverwaltung: Möglichkeit, Scansitzungen zu speichern und fortzusetzen
Installation
- Repository klonen:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- Skript mit Befehlszeilenoptionen ausführen:
python CVE-2024-2997.py -u http://example.com -v
- Oder interaktiv ausführen und den Bildschirmanweisungen folgen:
python CVE-2024-2997.py
Befehlszeilenoptionen
Der Scanner unterstützt die folgenden Befehlszeilenoptionen:
| Option | Beschreibung |
|---|
-u, --url | Basis-URL zum Scannen |
-p, --proxy | Proxy-URL (z. B. http://127.0.0.1:8080) |
-v, --verbose | Ausführlichen Modus aktivieren |
-o, --output | Ausgabedatei für verwundbare URLs (Standard: sus.txt) |
-d, --details | Ausgabedatei für Schwachstellendetails (Standard: vulnerable_details.txt) |
-s, --scan-delay | Scanverzögerung in Sekunden (Standard: 0.1) |
-t, --threads | Anzahl der zu verwendenden Threads (Standard: 20) |
-r, --resume | Scan von vorhandener scope.txt fortsetzen |
--timeout | Zeitüberschreitung der Anfrage in Sekunden (Standard: 5) |
--user-agent | Benutzerdefinierte User-Agent-Zeichenfolge |
--batch-size | Anzahl der URLs pro Stapel (Standard: 50) |
Funktionsweise
- Das Skript gibt ein ASCII-Art-Banner aus und startet den Scanvorgang.
- Es prüft, ob eine frühere Sitzungsdatei
scope.txt existiert:
- Wenn sie existiert, kann der Benutzer wählen, ob er das Scannen der URLs aus der vorherigen Sitzung fortsetzen oder eine neue Sitzung starten möchte.
- Wenn sie nicht existiert, wird eine neue Sitzung gestartet.
- Der Benutzer gibt die Basis-URL ein (oder stellt sie über die Befehlszeile bereit).
- Das Skript erzeugt eine breite Palette von URLs basierend auf der Basis-URL, einschließlich:
- Admin-Pfaden
- API-Endpunkten
- Authentifizierungspfaden
- Content-Management-Pfaden
- Allgemeinen CMS-Pfaden
- Bekannten verwundbaren Pfaden
- Der Scan beginnt mit einer Echtzeit-Fortschrittsanzeige, die den Abschlussstatus zeigt.
- Das Skript scannt jede URL auf die Command Injection-Schwachstelle und zeigt die Ergebnisse in einem farbcodierten Format an:
- Verwundbare URLs werden in Rot mit Vertrauensstufe angezeigt.
- Sichere URLs werden in Grün angezeigt (wenn der ausführliche Modus aktiviert ist).
- Nach dem Scannen wird ein umfassender HTML-Bericht erstellt mit:
- Zusammenfassung der Scanstatistiken
- Schwachstellendetails mit Vertrauensstufen
- Visuellen Indikatoren für den Schweregrad der Schwachstelle
- Responsivem dunklem Design
Ergebnisse verstehen
Der Scanner klassifiziert Schwachstellen nach Vertrauensstufen:
- Kritisch: Schwachstelle mit mehreren Payloads bestätigt
- Hoch: Starke Indikatoren für eine gefundene Schwachstelle
- Mittel: Potenzielle Schwachstelle oder ähnliches Problem entdeckt
- Niedrig: Schwache Indikatoren, die weitere Untersuchungen erfordern
Ausgabedateien
- sus.txt: Enthält eine Liste verwundbarer URLs
- vulnerable_details.txt: Enthält detaillierte Informationen zu jeder Schwachstelle
- report.html: Interaktiver HTML-Bericht mit umfassenden Scanergebnissen
- scope.txt: Enthält alle generierten URLs für die aktuelle/vorherige Sitzung
- response_*.txt: Enthält Rohantworten von verwundbaren Endpunkten (für bestätigte Schwachstellen)
Treten Sie unserer Discord-Community bei für Updates, Support und Diskussionen:
Lizenz
Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die LICENSE-Datei für Details.
 0xuho/cve-2024-2997

