Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-46817 — CVE-2026-46817 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-46817
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHub0xblackash/cve-2026-46817

CVE-2026-46817

CVE-2026-46817

Repository anzeigen
1127vor 4 MonatenNoch nicht geprüft
Teilen

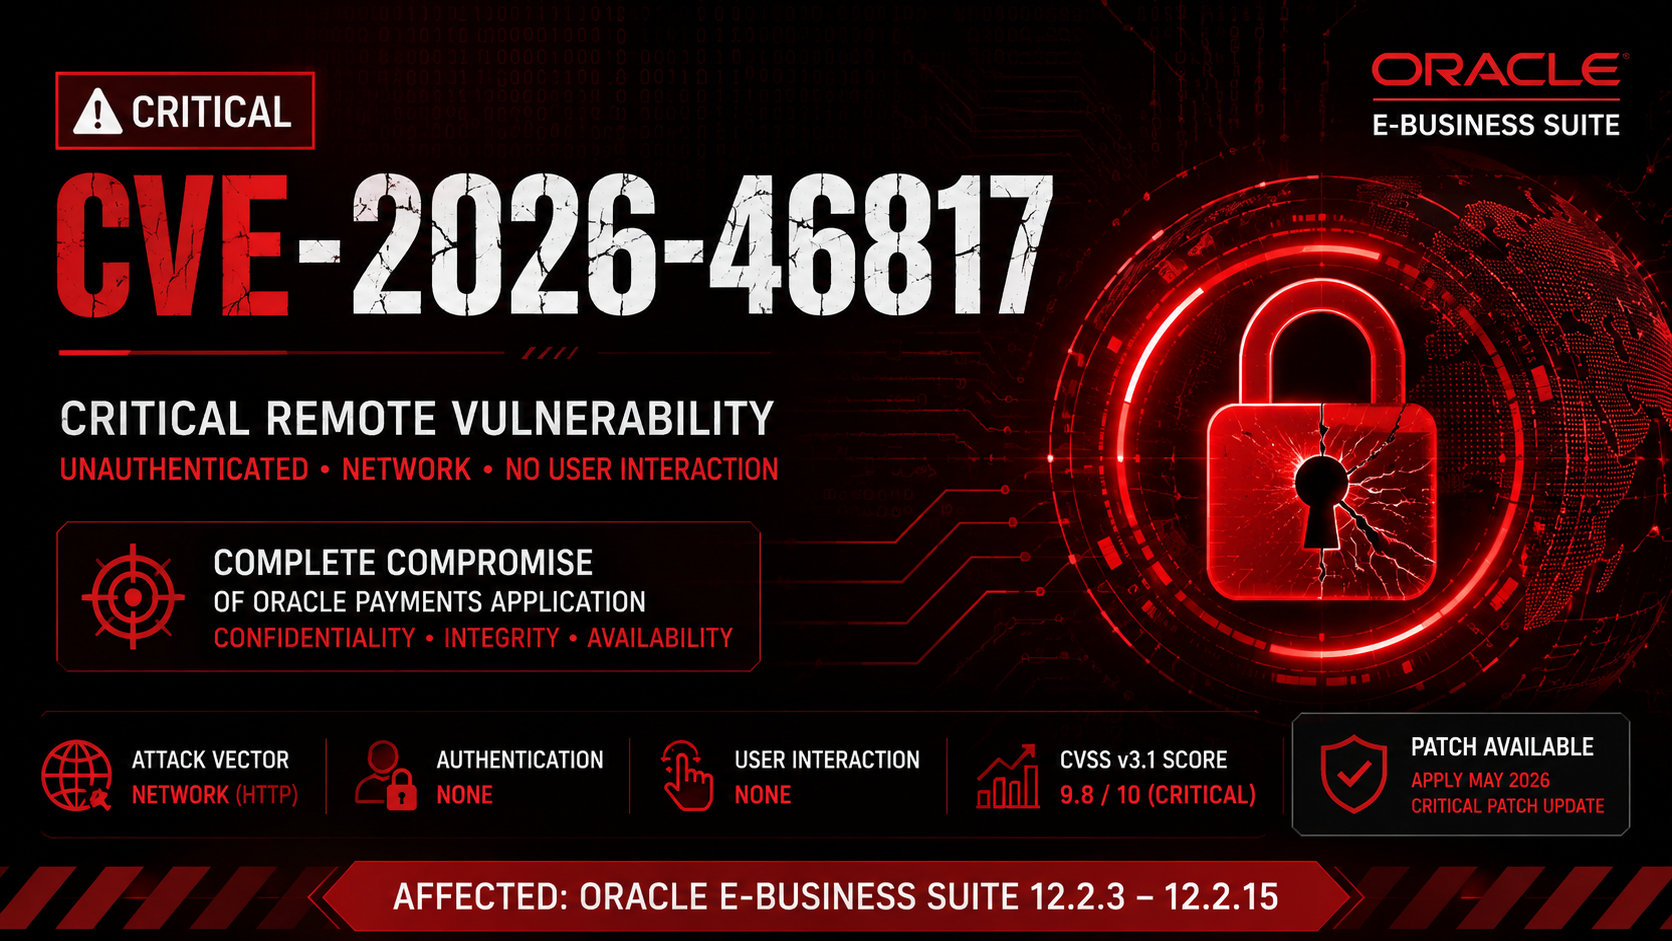
🚨 CVE-2026-46817 - Kritische Remote-Codeausführung

ChatGPT Image Jun 30, 2026, 12_56_18 AM

Oracle E-Business Suite – Oracle Payments (Dateiübertragung)

CVE CVSS Vendor Product Status

Kritische nicht authentifizierte Remote-Sicherheitslücke, die Oracle Payments (Dateiübertragung) betrifft und eine vollständige Kompromittierung der Anwendung über HTTP ermöglichen kann.


📌 Übersicht

CVE-2026-46817 ist eine kritische Sicherheitslücke im Oracle Payments-Komponente von Oracle E-Business Suite. Der Fehler betrifft die Dateiübertragungs-Funktionalität und kann aus der Ferne über HTTP ohne Authentifizierung ausgenutzt werden.

Ein erfolgreicher Angriff kann es einem Angreifer ermöglichen, die anfällige Oracle Payments-Anwendung vollständig zu kompromittieren, was zu einem vollständigen Verlust führt von:

  • 🔓 Vertraulichkeit
  • ✏️ Integrität
  • 🚫 Verfügbarkeit

📊 Schweregrad

MetrikWert
CVE-IDCVE-2026-46817
CVSS v3.19.8 (Kritisch)
AngriffsvektorNetzwerk
AngriffskomplexitätNiedrig
Erforderliche BerechtigungenKeine
BenutzerinteraktionKeine
UmfangUnverändert

CVSS-Vektor

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

🎯 Betroffene Produkte

ProduktBetroffene Versionen
Oracle E-Business Suite12.2.3 – 12.2.15
KomponenteOracle Payments – Dateiübertragung

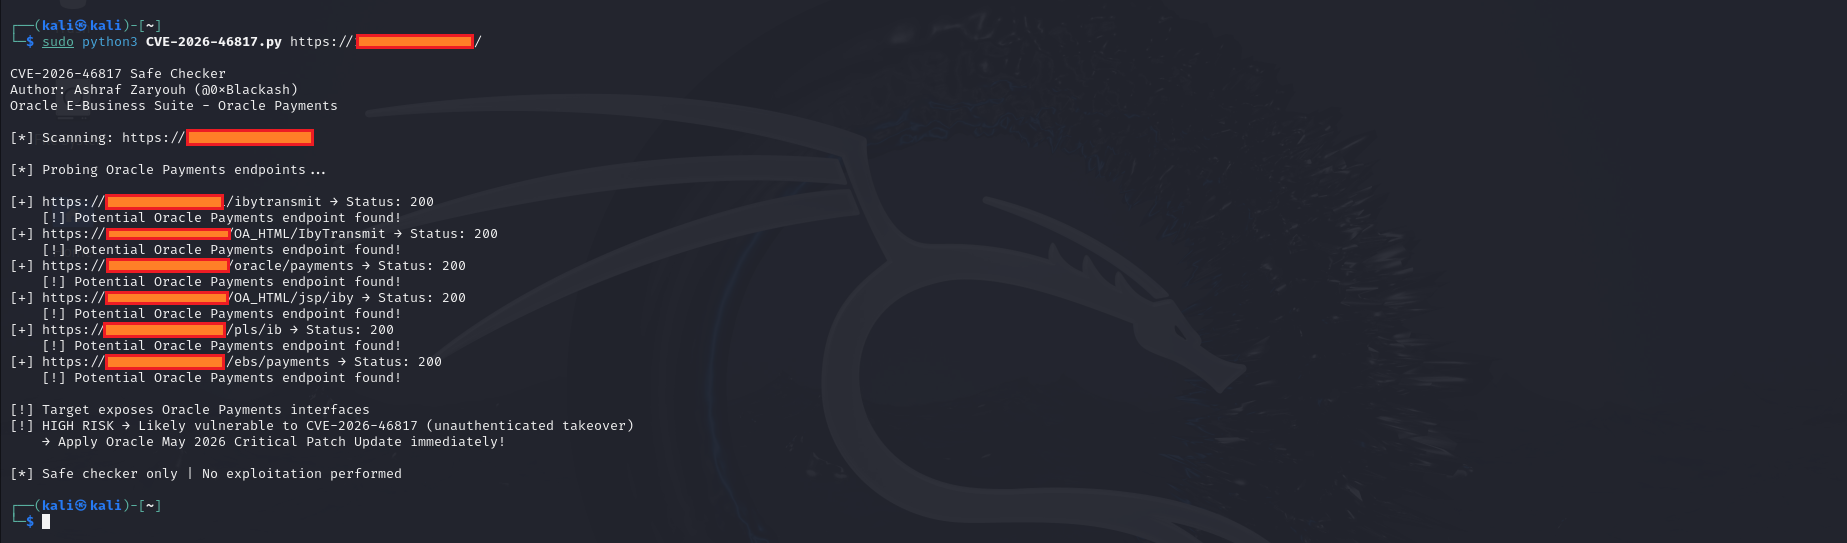
📸 Demo

CVE-2026-46817

⚠️ Potenzielle Auswirkungen

Ein erfolgreicher Angriff könnte es einem Angreifer ermöglichen:

  • Unbefugte Operationen auszuführen
  • Auf sensible zahlungsbezogene Informationen zuzugreifen
  • Anwendungsdaten zu ändern
  • Zahlungsdienste zu stören
  • Die Oracle Payments-Anwendung vollständig zu kompromittieren

🛡️ Gegenmaßnahmen

Oracle empfiehlt, das neueste Critical Patch Update (CPU) sofort anzuwenden.

Zusätzliche Schutzmaßnahmen umfassen:

  • Externen HTTP-Zugriff einschränken
  • Zugriff über VPN oder vertrauenswürdige Netzwerke beschränken
  • Webserver- und Anwendungsprotokolle überwachen
  • Eine Web Application Firewall (WAF) bereitstellen
  • Kontinuierliches Sicherheitsmonitoring aktivieren
  • Das Prinzip der geringsten Privilegien befolgen

🔍 Erkennung

Sicherheitsteams sollten auf Folgendes achten:

  • Unerwartete HTTP-Anfragen, die auf Oracle Payments abzielen
  • Verdächtige Dateiübertragungsaktivitäten
  • Umgehungsversuche der Authentifizierung
  • Ungewöhnliche Anwendungsfehler
  • Unerwartete administrative Aktionen

📖 Referenzen

  • Oracle Critical Patch Update (Mai 2026)
  • National Vulnerability Database (NVD)

⚡ Wichtige Erkenntnisse

PunktStatus
Schweregrad🔴 Kritisch
CVSS9.8
Remote✅ Ja
Authentifizierung erforderlich❌ Nein
Benutzerinteraktion❌ Nein
Patch verfügbar✅ Ja

⭐ Bleiben Sie auf dem neuesten Stand • Patchen Sie frühzeitig • Überwachen Sie kontinuierlich

Sicherheit ist ein Prozess, kein Produkt.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →