 0tsystemspublicrepos/ifritproxy

IFRIT ist ein KI-gestützter Reverse Proxy, der eingehende Anfragen in Echtzeit abfängt und jede als legitim oder bösartig klassifiziert. Legitimer Traffic wird an das Backend weitergeleitet; bösartiger Traffic erhält eine maßgeschneiderte, KI-generierte Honeypot-Antwort, die die angeforderte Ressource mit erfundenen Daten nachahmt und Angreifer dazu verleitet, Zeit damit zu verschwenden.
Verwandeln Sie Angreifer mit adaptiven Honeypot-Antworten in Intelligenzquellen


📦 Schnellstart • ✨ Funktionen • 🔄 So funktioniert's • 📚 Dokumentation • 🔌 API
IFRIT ist ein intelligenter Reverse Proxy, der zwischen dem Internet und Ihren Anwendungen sitzt und jede Anfrage in Echtzeit analysiert. Legitimer Datenverkehr fließt nahtlos durch. Bösartiger Datenverkehr? Er erhält KI-generierte Honeypot-Antworten, die die Zeit der Angreifer verschwenden, während Sie Informationen sammeln.
subgraph "IFRIT Proxy Layer"
    B[🛡️ IFRIT Proxy]

    subgraph "AI Detection Engine"
        C1[🤖 Claude Sonnet 4]
        C2[🤖 Gemini 2.0 Flash]
    end

    subgraph "Threat Intelligence"
        D1[📊 AbuseIPDB]
        D2[🦠 VirusTotal]
        D3[🌍 IPInfo]
    end
end

subgraph Backend
    E[🎯 Your Application]
end

subgraph "Attacker Receives"
    F[🍯 Fake Data<br/>Honeypot Response]
end

subgraph "User Receives"
    G[📦 Real Data<br/>Protected]
end

A -->|Malicious Request| B
L -->|Normal Request| B

B --> C1
B --> C2

B --> D1
B --> D2
B --> D3

B -->|Attack Detected| F
B -->|Legitimate| E
E -->|Response| G

F -.->|Wasted Time| A
G -->|Secure Access| L

style A fill:#ff6b6b,stroke:#c92a2a,stroke-width:2px,color:#fff
style L fill:#51cf66,stroke:#2f9e44,stroke-width:2px,color:#fff
style B fill:#4c6ef5,stroke:#364fc7,stroke-width:3px,color:#fff
style C1 fill:#845ef7,stroke:#5f3dc4,stroke-width:2px,color:#fff
style C2 fill:#845ef7,stroke:#5f3dc4,stroke-width:2px,color:#fff
style D1 fill:#ff922b,stroke:#e8590c,stroke-width:2px,color:#fff
style D2 fill:#ff922b,stroke:#e8590c,stroke-width:2px,color:#fff
style D3 fill:#ff922b,stroke:#e8590c,stroke-width:2px,color:#fff
style E fill:#20c997,stroke:#12b886,stroke-width:2px,color:#fff
style F fill:#fa5252,stroke:#c92a2a,stroke-width:2px,color:#fff
style G fill:#51cf66,stroke:#2f9e44,stroke-width:2px,color:#fff
</details>

**Vereinfachter Ablauf:**

<div align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/9318/20428ce8d35f40faaa17f7f8c313021a74af35675f384b2db7a60034dbfdcdf2.png" alt="IFRIT Einfaches Ablaufdiagramm" width="650">
</div>

</div>

---


## 🚀 Schnellstart

> **In unter 2 Minuten einsatzbereit**

### 📦 Installation

<table>
<tr>
<td width="50%">

**macOS (Apple Silicon)**```bash
curl -L -o ifrit-v0.3.2-darwin-arm64.tar.gz \
  https://github.com/0tSystemsPublicRepos/IfritProxy/releases/download/v0.3.2/ifrit-v0.3.2-darwin-arm64.tar.gz


tar -xzf ifrit-v0.3.2-darwin-arm64.tar.gz
cd ifrit-v0.3.2-darwin-arm64
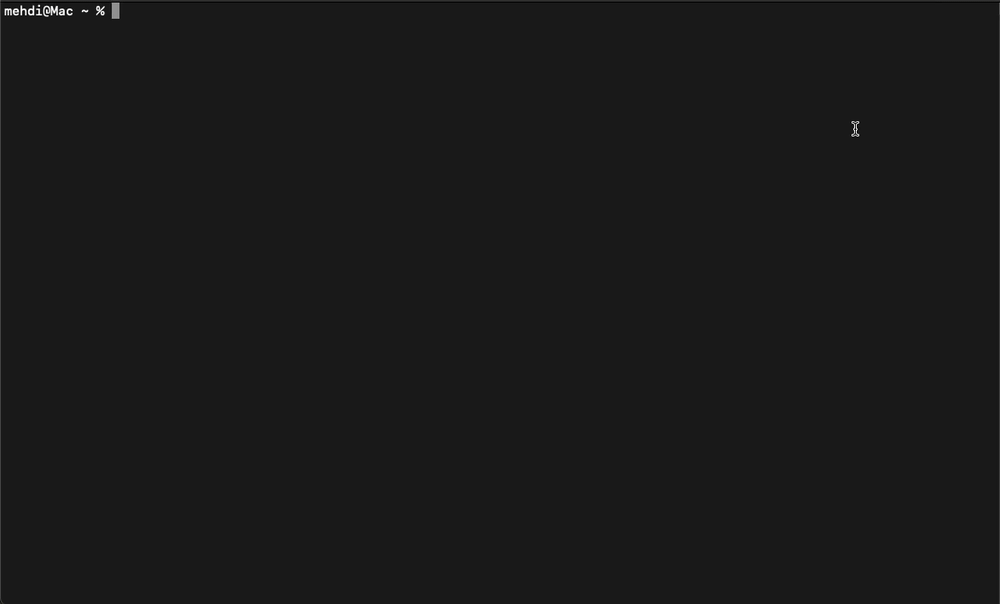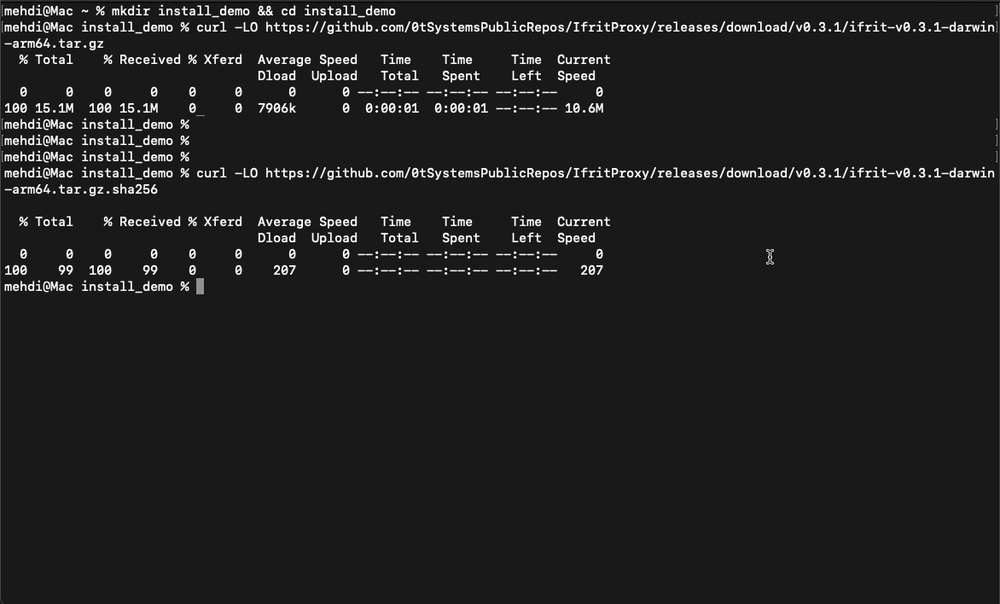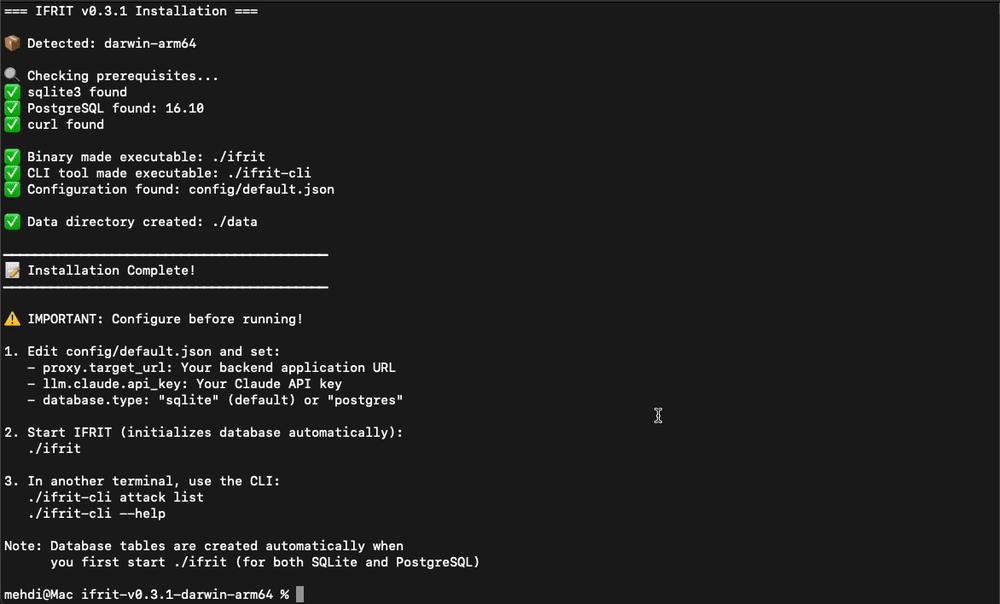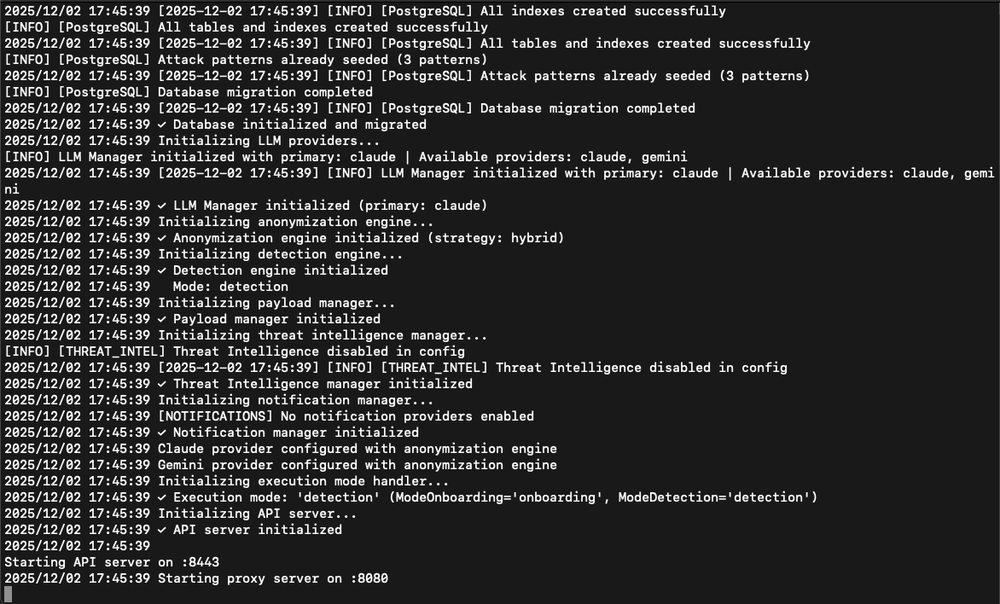
./install.sh
Linux (x64)```bash
curl -LO https://github.com/0tSystemsPublicRepos/\
IfritProxy/releases/download/v0.3.2/
ifrit-v0.3.2-linux-amd64.tar.gz
tar -xzf ifrit-v0.3.2-linux-amd64.tar.gz cd ifrit-v0.3.2-linux-amd64 ./install.sh
</td>
</tr>
</table>
<div align="center">
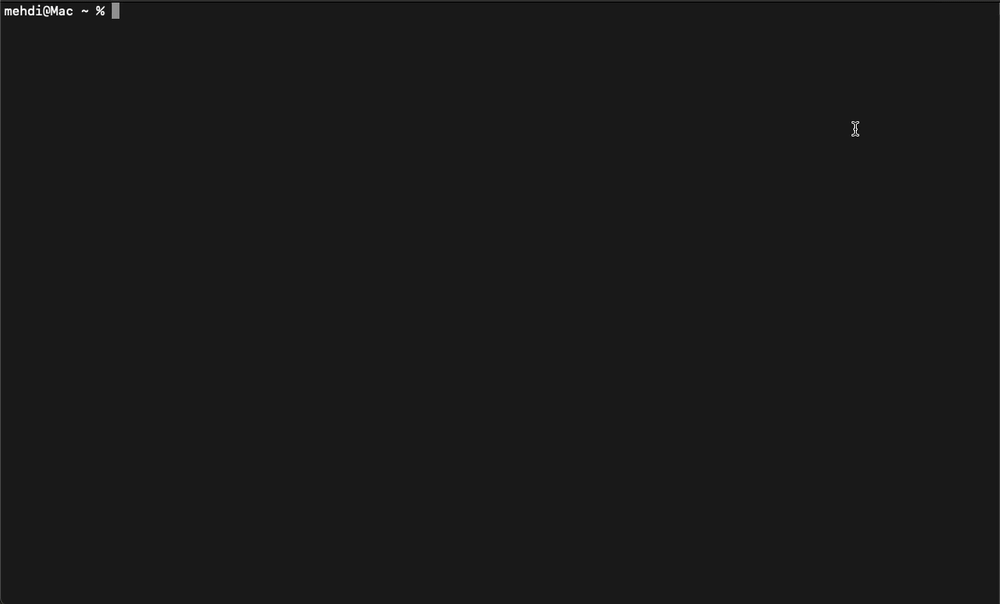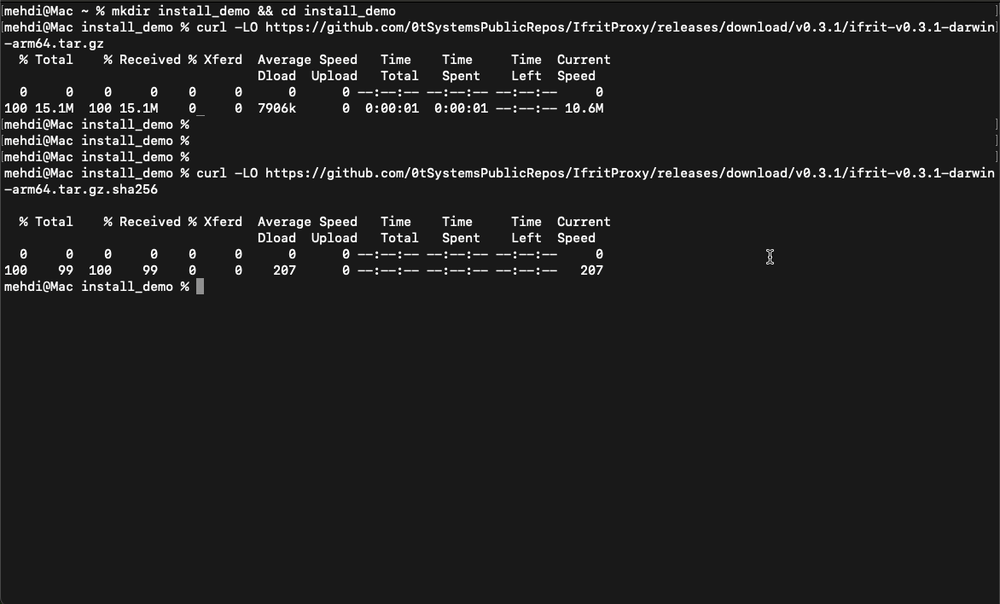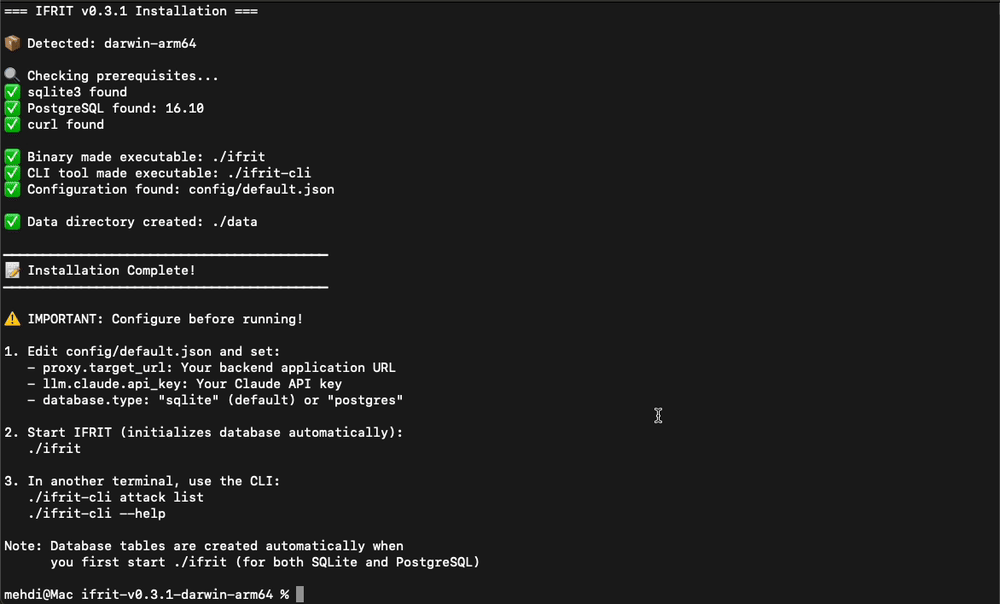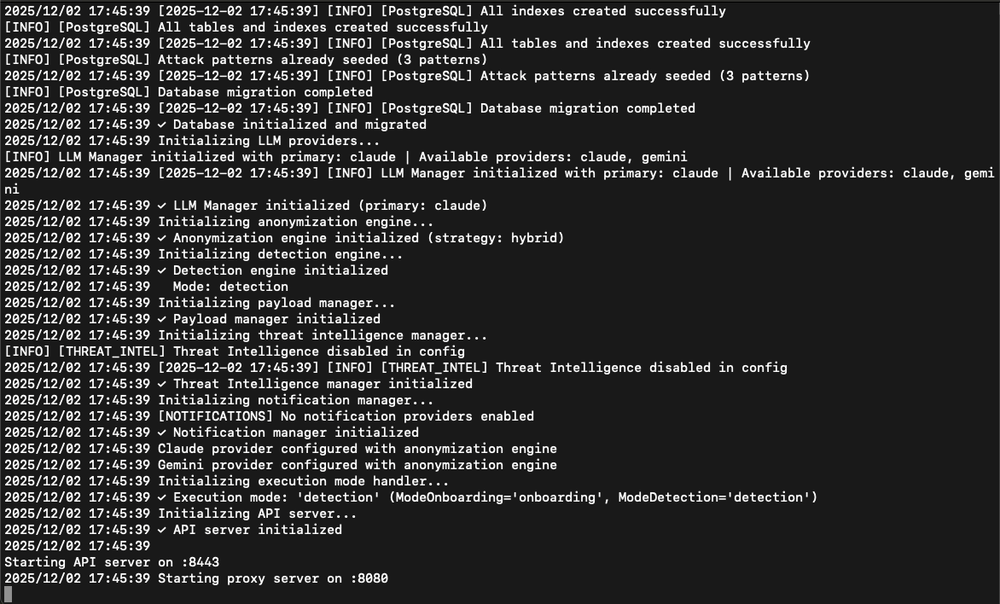
*Installation in Aktion – so einfach ist das!*
</div>
### ⚙️ Konfiguration (Schnelleinrichtung)```bash
# 1. Copy template
cp config/default.json.example config/default.json
# 2. Add your API keys
nano config/default.json # or use your favorite editor
Minimale Konfiguration für den Einstieg:```json { "llm": { "provider": "claude", // 👈 Choose: "claude" or "gemini" "claude": { "api_key": "sk-ant-..." // 🔑 Get from console.anthropic.com } }, "proxy": { "listen_port": 8080, "backend_url": "http://localhost:3000" // 🎯 Your app } }
### 🎬 Start

Erstelle den Quellcode oder installiere aus den verfügbaren Binärdateien.```bash
# Build the binary
go build -o ifrit ./cmd/ifrit
(optional: build ifrit-cli as well)

# Start IFRIT (runs in background)
./ifrit &

# 🎉 You're protected! Access dashboard:
open http://localhost:8443
Das war's! IFRIT schützt jetzt Ihre Anwendung.
🧠 Multi-KI-IntelligenzWählen Sie Ihren KI-Anbieter oder lassen Sie IFRIT automatisch zurückfallen:
|
|
🎭 Adaptive Täuschungs-EngineIntelligente Honigtopf-Antworten, die lernen:
Beispiel: SQL-Injection erhält eine gefälschte Benutzerdatenbank, Path-Traversal erhält gefälschte Dateilisten. |
🔍 Threat Intelligence HubEchtzeitanreicherung aus mehreren Quellen:
|

