
zizmor v1.30.0-rc1
Statisches Analysetool für CI/CD-Systeme, das Sicherheitsprobleme in GitHub-Actions-, Dependabot- und pre-commit-Konfigurationen erkennt und behebt, einschließlich Template-Injection, Offenlegung von Anmeldedaten und Fehlkonfigurationen von Berechtigungen.
🌈 zizmor




zizmor ist ein Static-Analysis-Tool für CI/CD-Systeme.
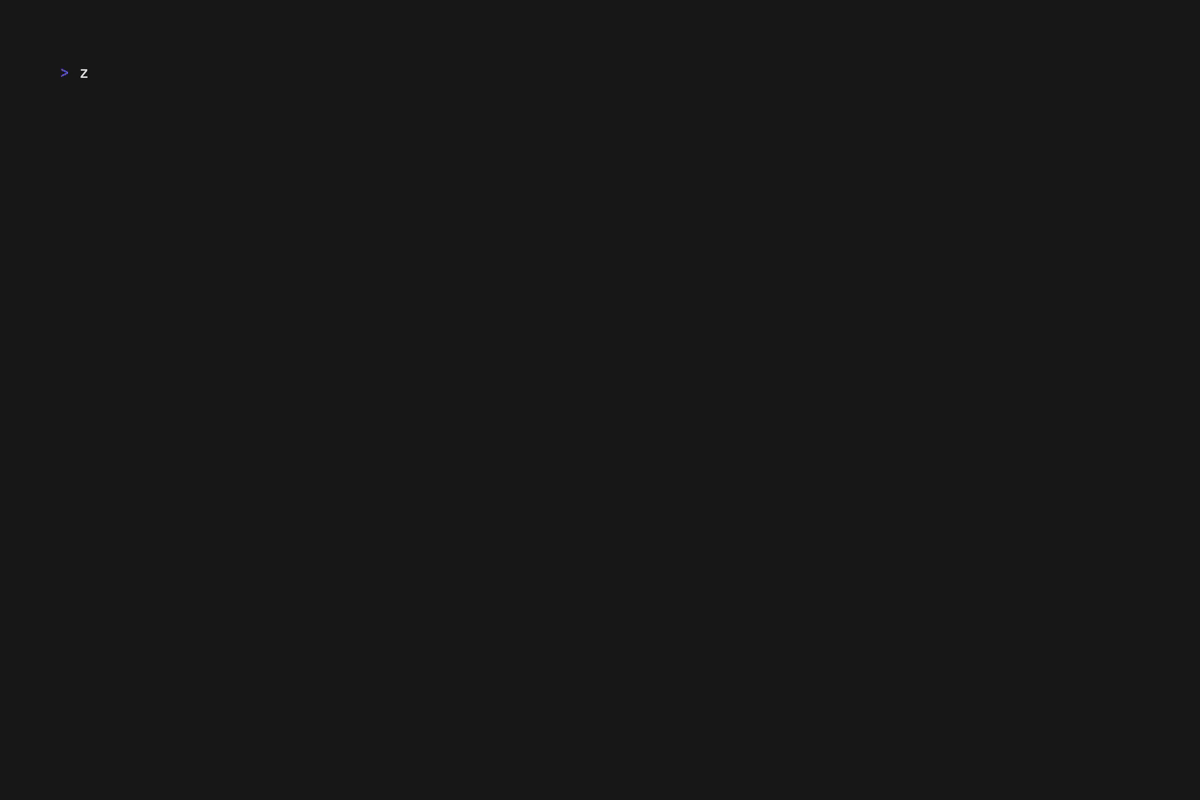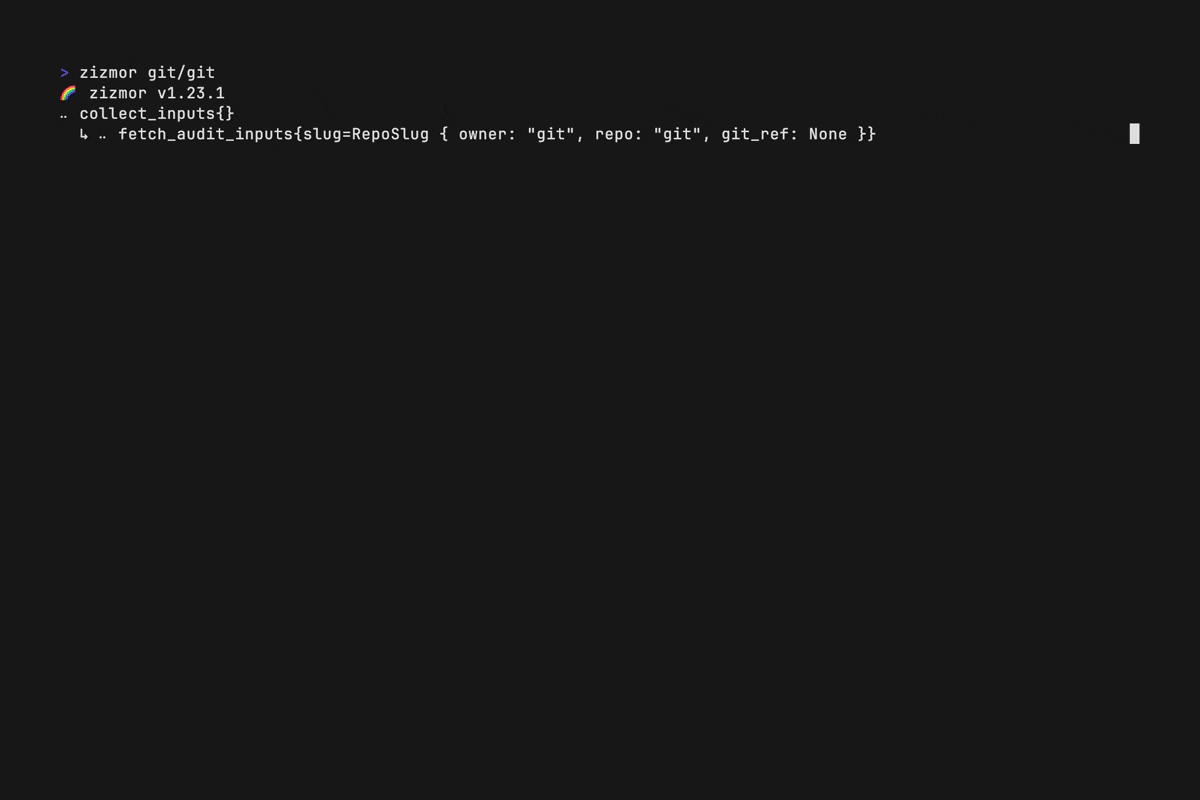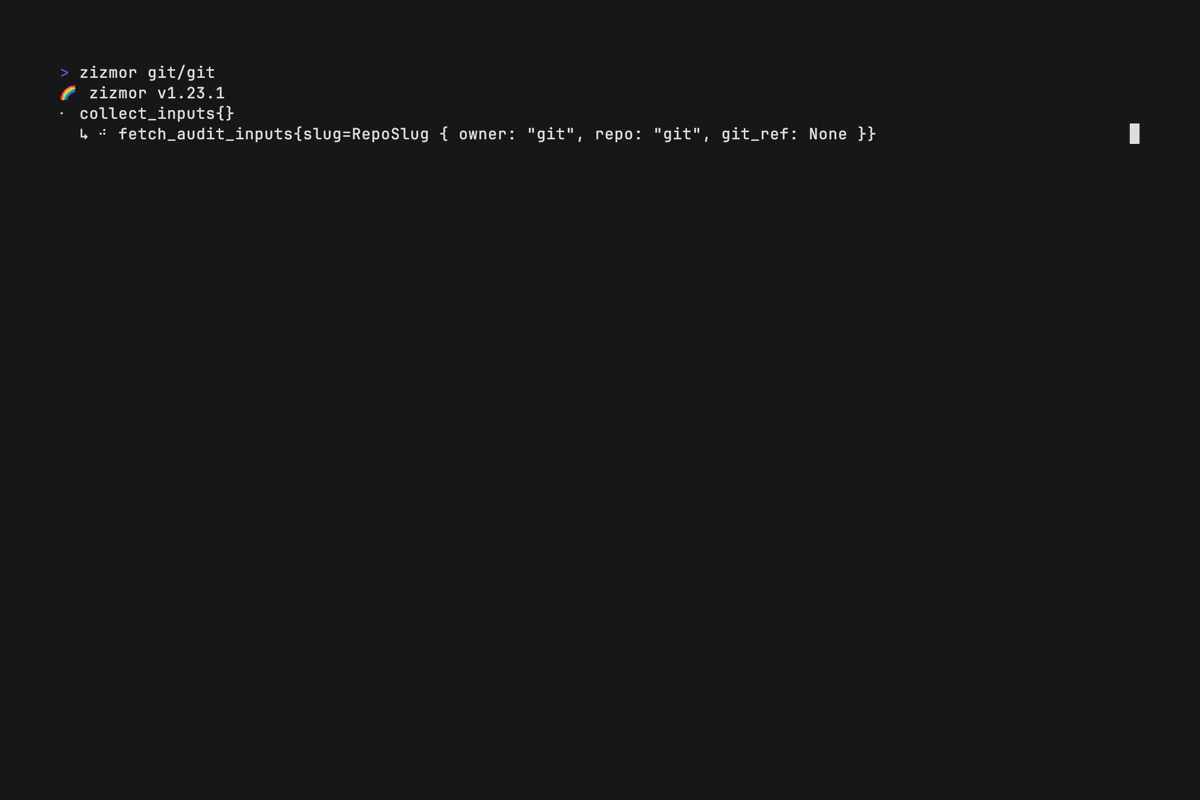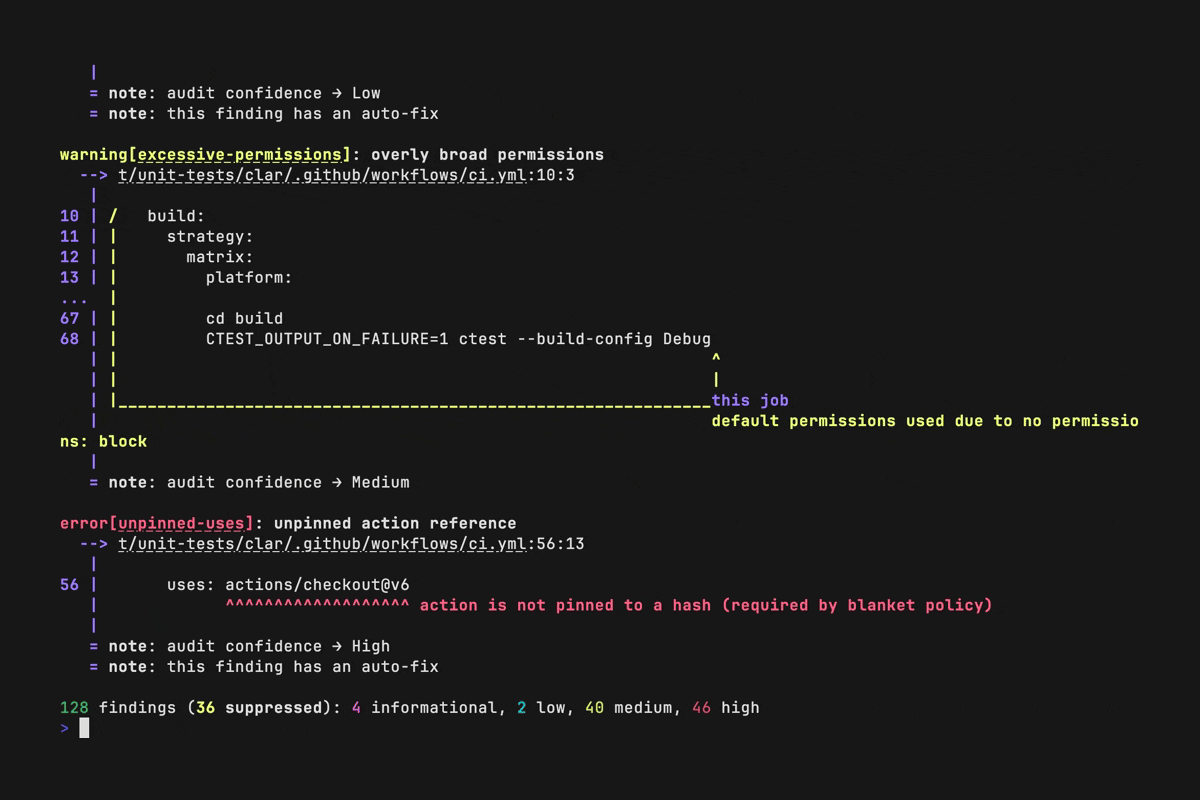
Es kann Sicherheitsprobleme in gängigen CI/CD-Setups finden und beheben, einschließlich GitHub Actions, Dependabot und pre-commit. Einige der Dinge, die zizmor findet:
- Template-Injection-Schwachstellen, die zu angreifergesteuerter Codeausführung führen
- Versehentliche Persistenz und Offenlegung von Anmeldeinformationen
- Übermäßige Berechtigungsbereiche und Credential-Gewährungen an Runner
- Impostor-Commits und verwechselbare
git-Referenzen - ...und vieles mehr!

Siehe die Dokumentation von zizmor
für Installationsschritte, sowie einen Quickstart und
ausführliche Anwendungsrezepte.
Lizenz
zizmor ist unter der MIT-Lizenz lizenziert.
Mitwirken
Siehe unseren Leitfaden für Mitwirkende!
Der Name?
Jetzt können Sie wunderschöne, saubere Workflows haben!
Sponsoren
Die Entwicklung von zizmor wird von diesen großartigen Sponsoren unterstützt!

Grafana Labs |

Trail of Bits |

Kusari |
Tracebit |
||||

Coder |

glueckkanja AG |

prospex |
|||||
| Alexander Riccio | Carol Willing |
Möchten Sie Ihren Namen oder Ihr Logo oben sehen? Ziehen Sie in Betracht, Sponsor zu werden über einen der folgenden Wege:
- GitHub Sponsors (bevorzugt)
- thanks.dev
- ko-fi