
xalgorix v4.6.78
Autonome KI-Pentesting-Agenten — Echtzeit-Aufklärung, Schwachstellenerkennung und Exploit-Orchestrierung. Go + TypeScript.





Xalgorix — Open-Source-KI-Pentester, der Schwachstellen beweist
Die meisten Scanner erkennen. Xalgorix beweist. Ein autonomer LLM-Agent arbeitet eine vollständige Pentest-Methodik ab, dann re-exploitet ein unabhängiger Verifizierer jeden Fund, bevor er gemeldet wird — so erhalten Sie Beweise statt eines Haufens von Vielleichts zum Triagieren. Selbst gehostet, privat und Bring-Your-Own-LLM. Entwickelt in Go + TypeScript.
🚀 Schnellstart · 💡 Warum Xalgorix · ✨ Funktionen · 🎯 Anwendungsfälle · ☁️ Hosted Cloud · 📖 Docs
🎬 Launch-Überblick
▶️ Sehen Sie das 50-sekündige Launch-Video — Xalgorix in Aktion: autonomes Scannen und exploit-verifizierte Funde in unter einer Minute.
📸 Screenshots
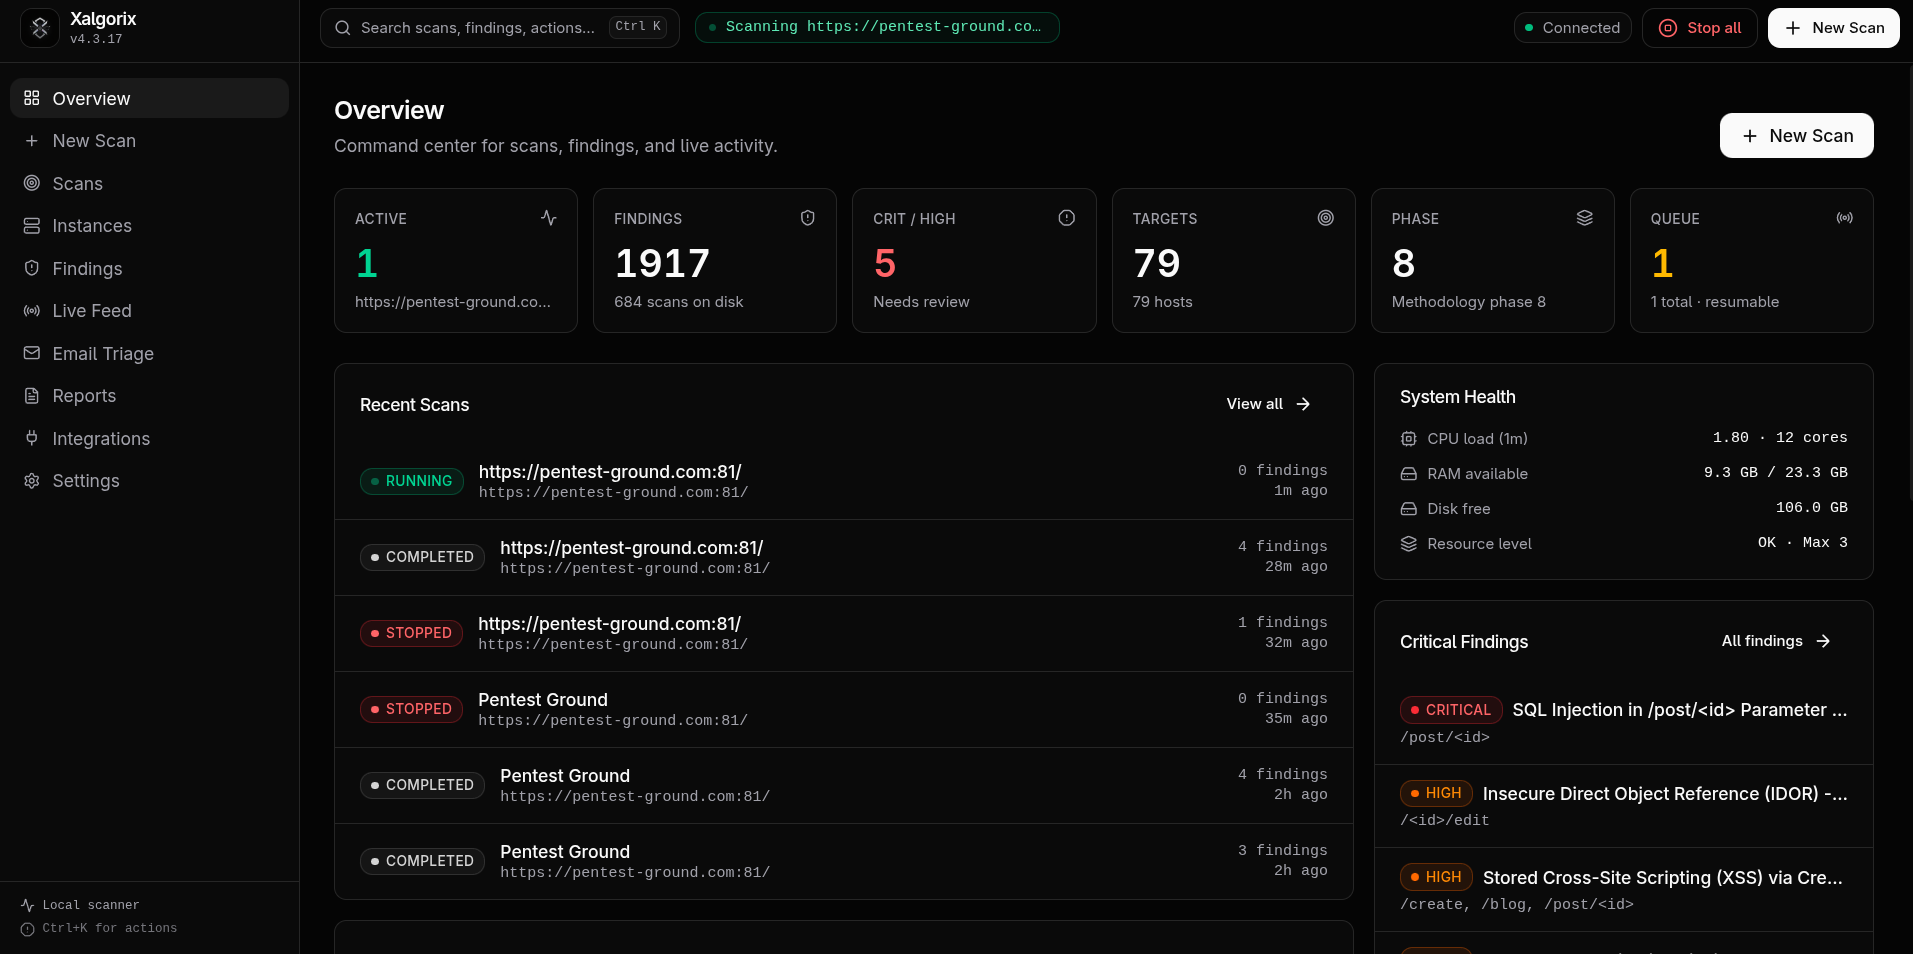
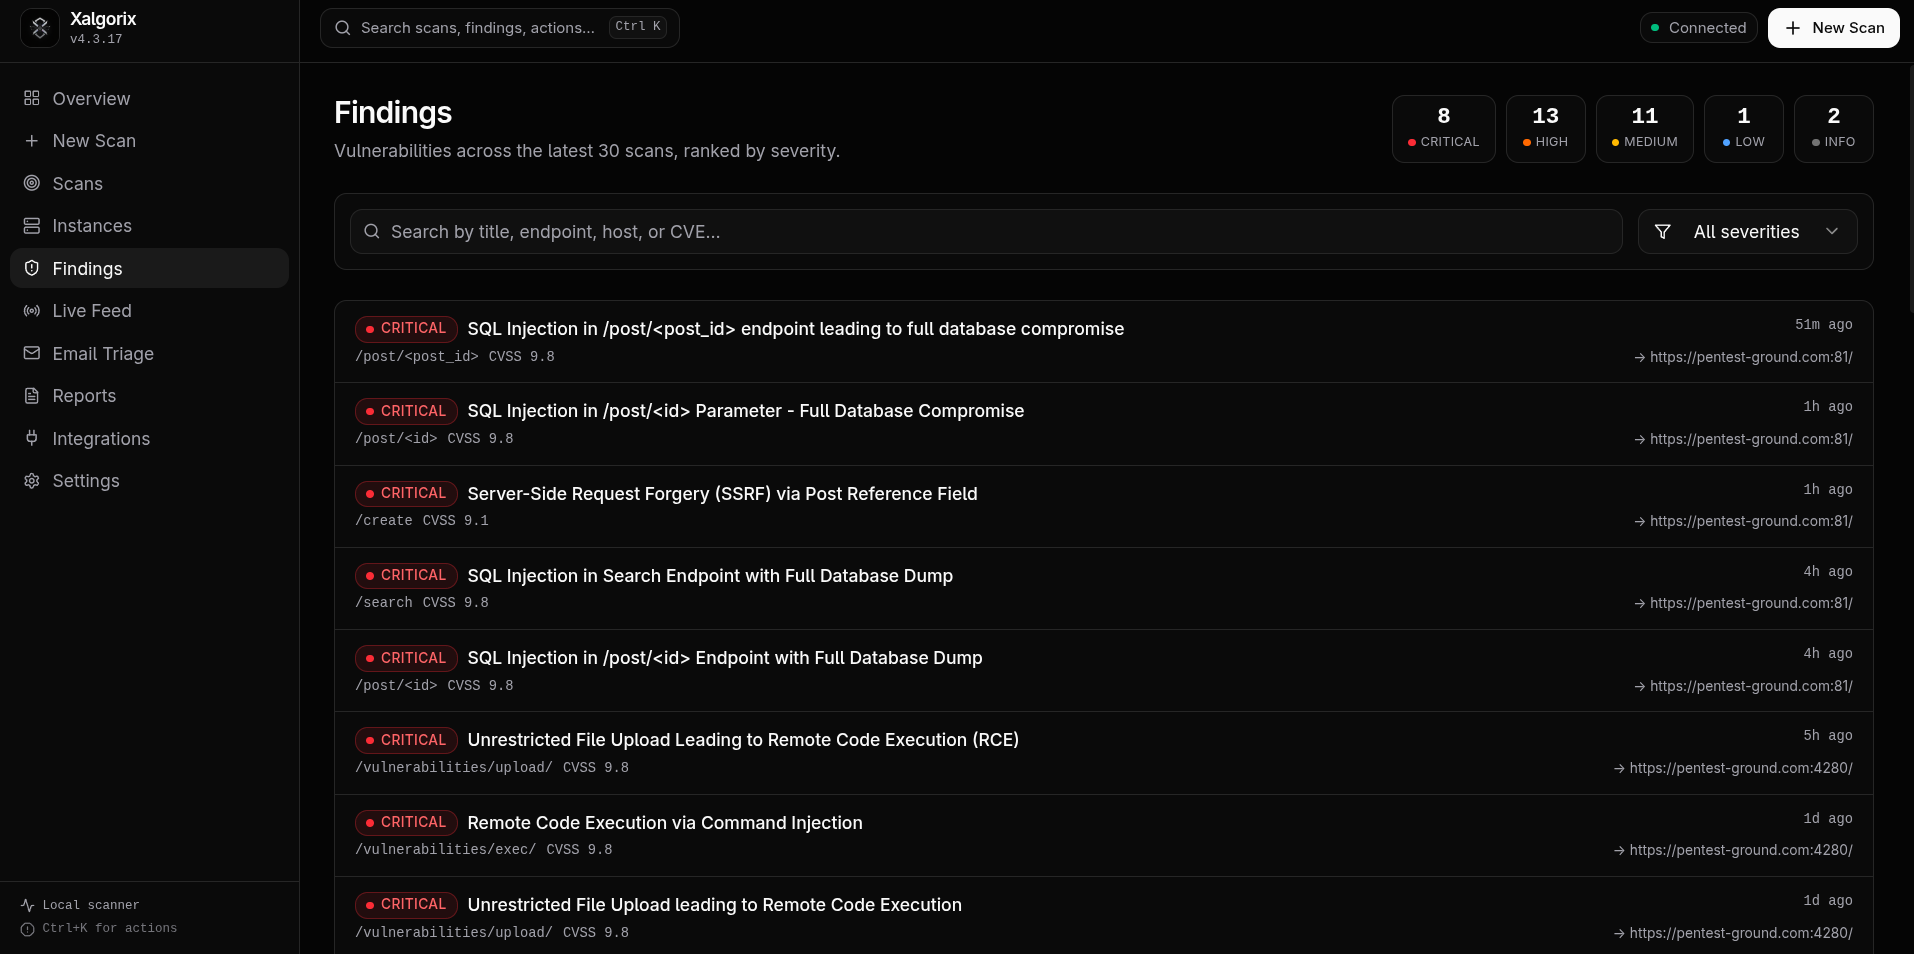
🖥️ Selbst gehostetes Dashboard — läuft lokal auf 127.0.0.1:9137
| Übersichts-Dashboard | Scan-Detail | Funde |
|---|---|---|
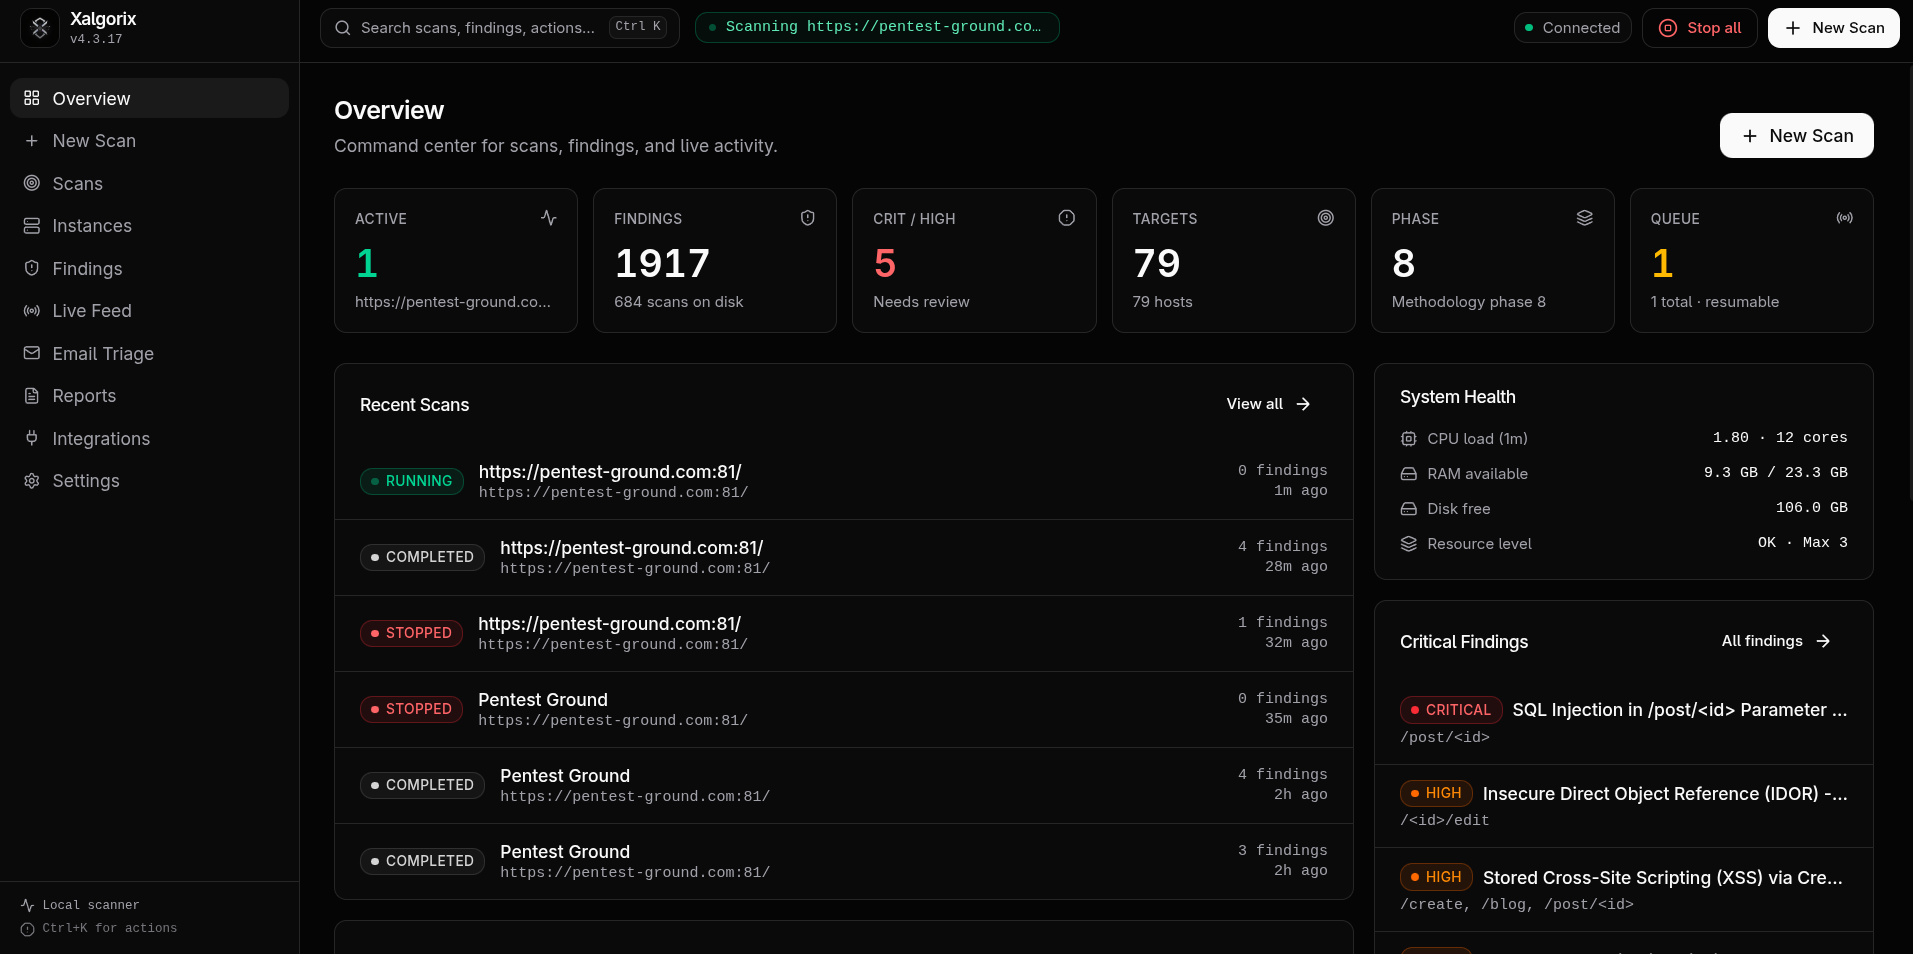 | 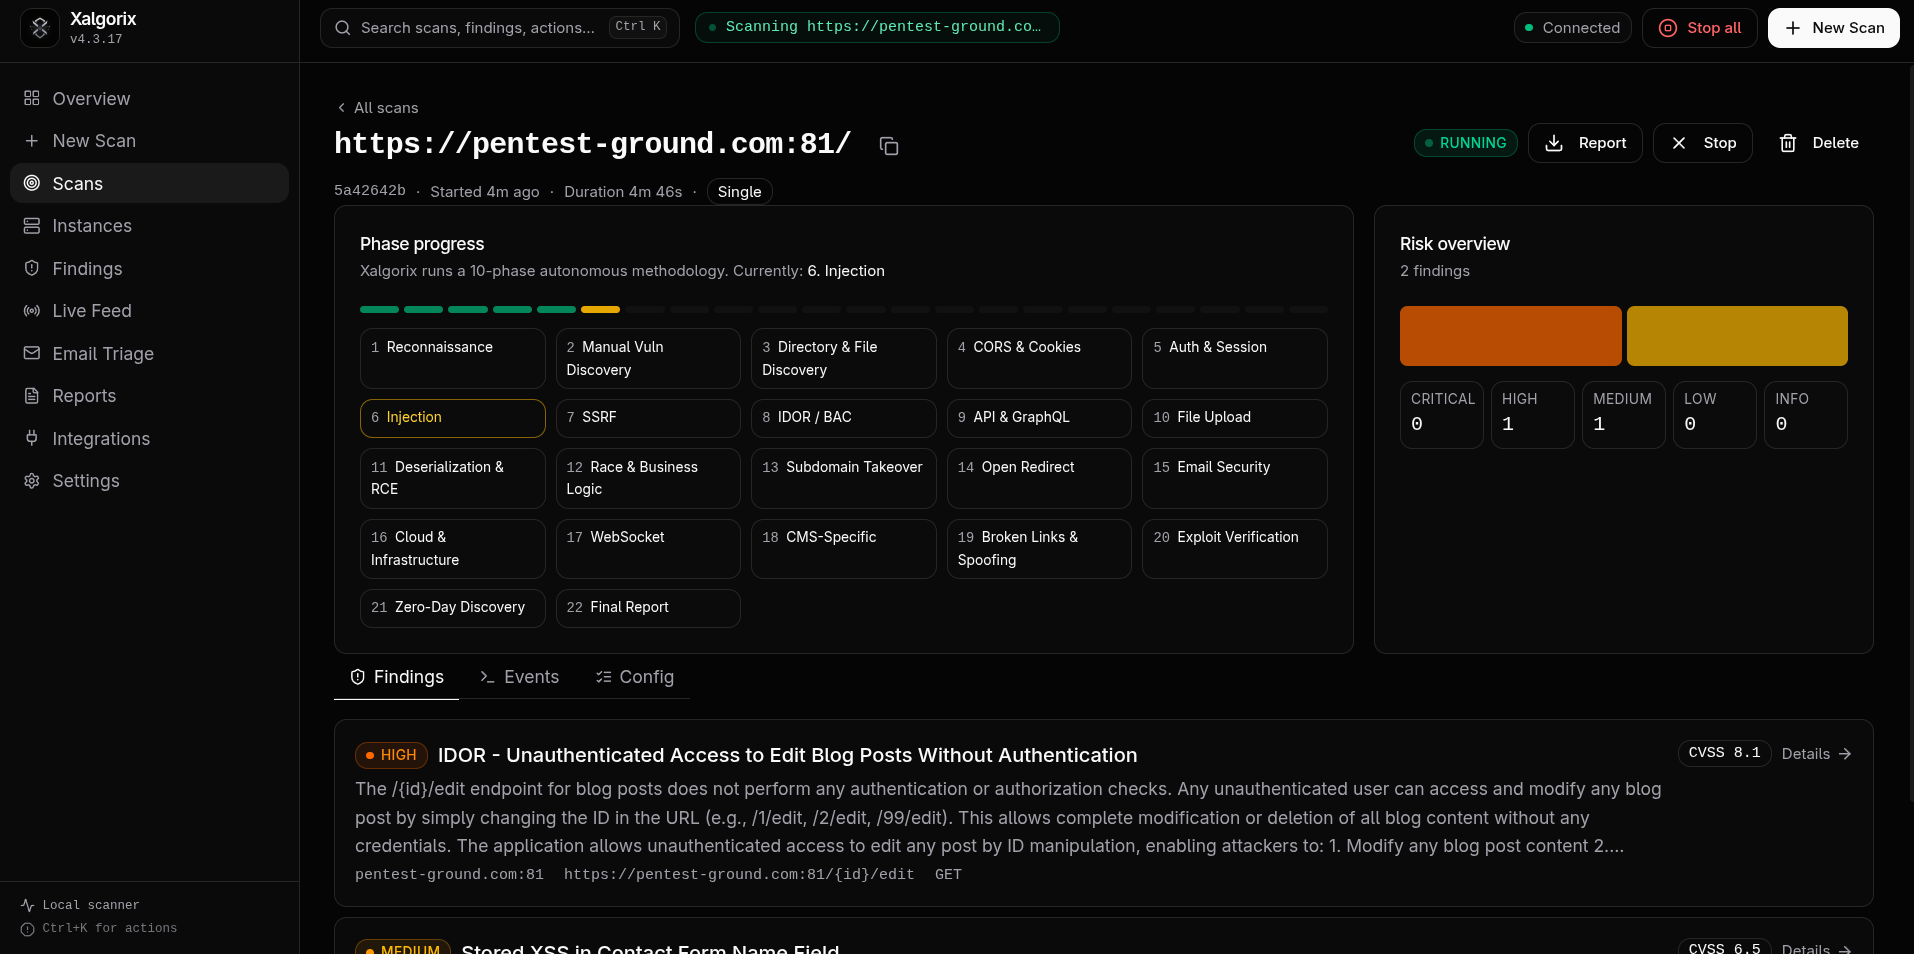 |  |
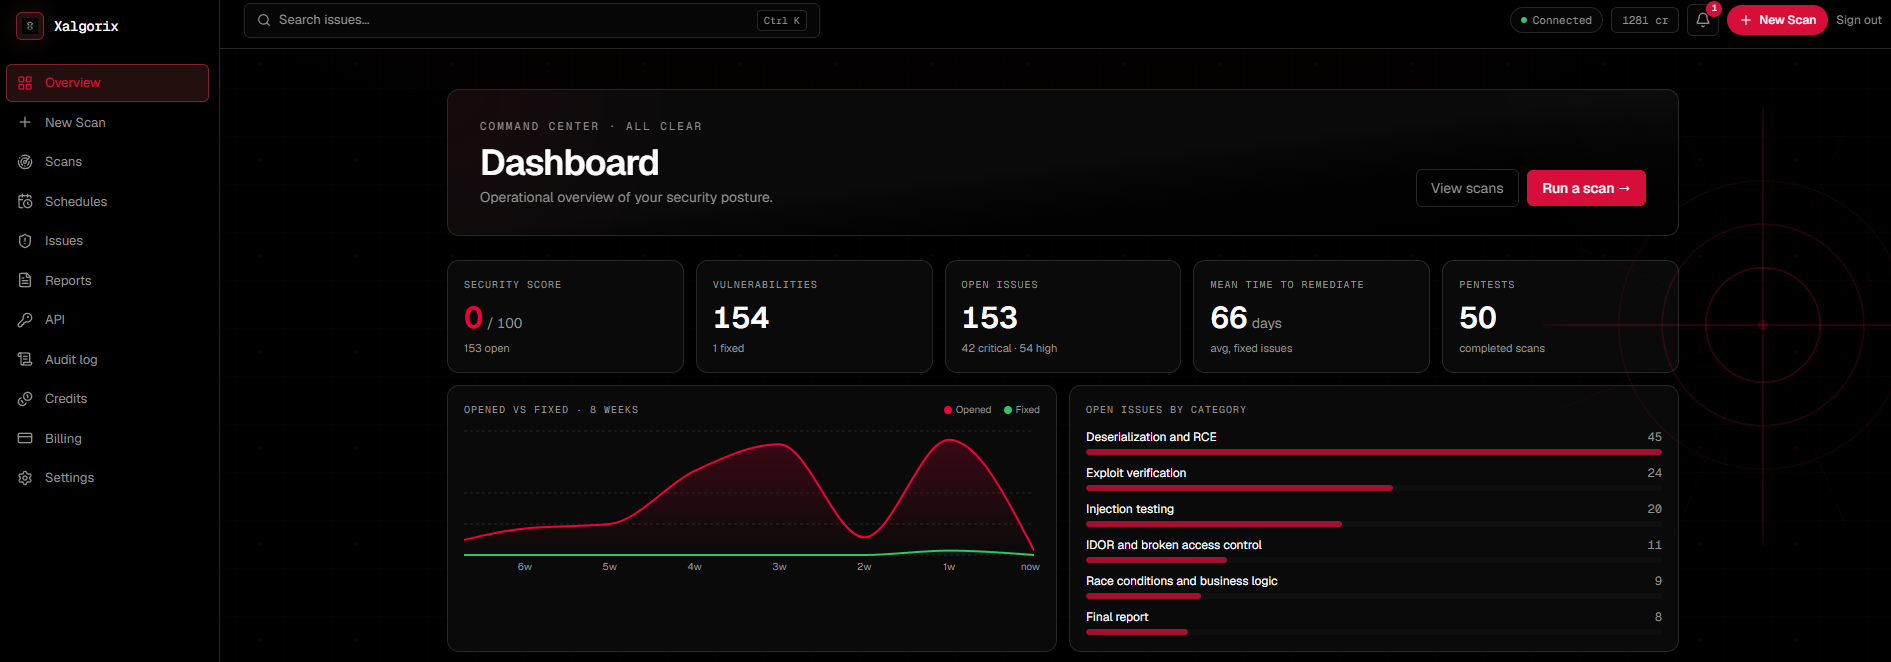
☁️ Hosted-Cloud-Dashboard — die vollständig verwaltete Version unter www.xalgorix.com
🤝 Sponsoren
Dank an Swiftproxy für das Sponsoring von Xalgorix.
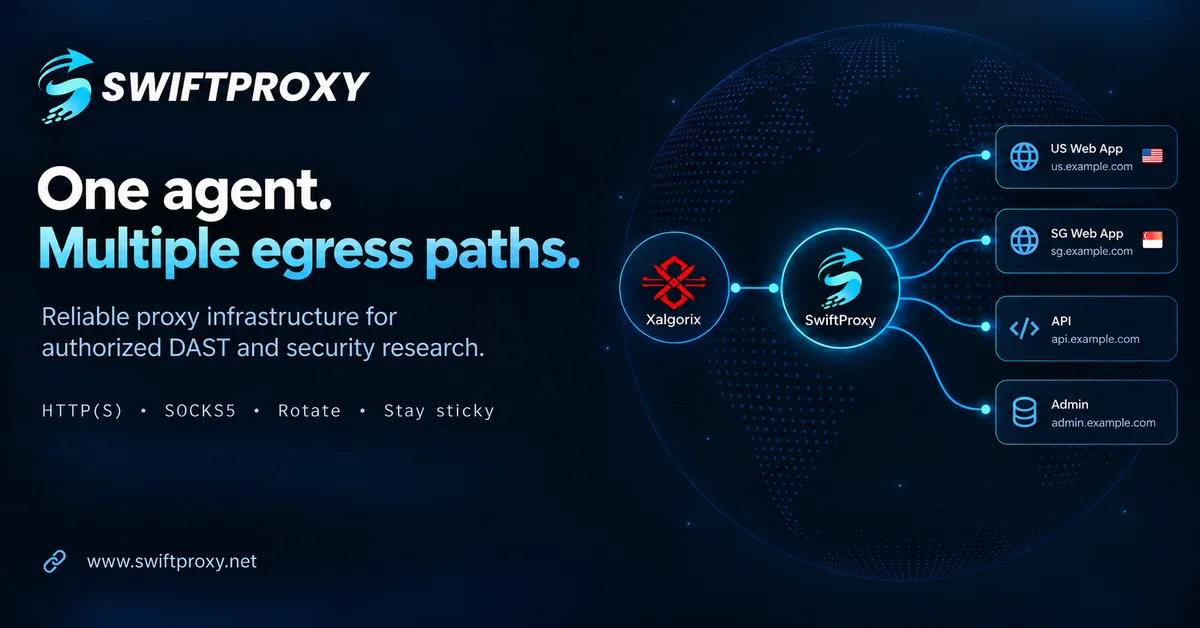
Ihre App kann sich je nach Herkunft einer Anfrage unterschiedlich verhalten. Für Xalgorix-Nutzer, die ihre eigenen Anwendungen über verschiedene Regionen hinweg prüfen, bietet Swiftproxy Location-Targeting, um regionales Verhalten zu überprüfen, und Sticky Sessions, um während einer Testsitzung eine konsistente IP beizubehalten. Es unterstützt HTTP(S) und SOCKS5, dieselben Proxy-Protokolle, die Xalgorix unterstützt.
Residential-Proxies ab 0,70 $/GB. Kostenloses Testen ist verfügbar, und Xalgorix-Nutzer erhalten 10 % Rabatt mit dem Code PROXY90.
Swiftproxy entdecken und einen kostenlosen Test anfordern →
🚀 Schnellstart
Installation (eine Zeile):
curl -sSL https://www.xalgorix.com/install | bash
Dies lädt die vorgefertigte Binärdatei für deine Plattform (Linux oder macOS, amd64/arm64) aus dem neuesten Release herunter.
Oder installiere mit Go 1.26 oder neuer:
go install github.com/xalgord/xalgorix/v4/cmd/xalgorix@latest
Stelle sicher, dass $(go env GOPATH)/bin (oder dein GOBIN) in deinem PATH enthalten ist, bevor du xalgorix ausführst.
Führe dann den interaktiven Einrichtungsassistenten aus:
xalgorix --setup
Wählen Sie Ihren Anbieter, bestätigen Sie ein Modell und geben Sie den API-Schlüssel ein, wenn Sie dazu aufgefordert werden. Für beste Ergebnisse verwenden Sie ein aktuelles Frontier-Modell mit starker Reasoning-Fähigkeit, langer Kontextleistung und zuverlässigem Tool-Calling – wie das neueste verfügbare leistungsfähige GPT-, Claude- oder Gemini-Modell. Kleinere oder lokale Modelle werden weiterhin unterstützt, erfordern jedoch möglicherweise mehr Aufsicht während langer autonomer Scans. Xalgorix speichert den Schlüssel privat in ~/.xalgorix.env (Modus 0600) und kann das Dashboard für Sie starten. Lokales Ollama benötigt keinen API-Schlüssel.
Wenn Sie sich entscheiden, nicht sofort zu starten, starten Sie später mit xalgorix --web und öffnen Sie http://127.0.0.1:9137. Sie können Anbieter oder erweiterte Optionen jederzeit unter Settings → LLM ändern oder xalgorix --setup erneut ausführen.
Oder mit Docker ausführen – alles inklusive, keine Toolchain erforderlich:
docker run --rm -p 9137:9137 \
  --privileged \
  -v xalgorix-data:/data \
  xalgord/xalgorix:latest
--privileged gibt dem Toolset denselben hostähnlichen Zugriff, den es hat, wenn es nativ als root ausgeführt wird. Die Standard-Sandbox von Docker entzieht Capabilities (wie NET_ADMIN) und wendet einen seccomp-Filter an, was Low-Level-Tools beeinträchtigt (iptables/route-Änderungen, ARP-Spoofing/MITM, tun/tap-VPNs, ptrace-basierte Debugger, masscan-Interface-Tuning). Da ein Image sich diese nicht selbst gewähren kann, müssen sie zur Laufzeit gesetzt werden. Der Container ist eine wegwerfbare, netzwerkisolierte Scanning-Sandbox, die als root läuft — privileged ist die beabsichtigte Konfiguration; stelle das Dashboard niemals ohne Authentifizierung öffentlich bereit. Bevorzugst du Least Privilege? Ersetze --privileged durch --cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined.
Öffne http://localhost:9137. Du benötigst keinen LLM-Schlüssel zum Starten — das Dashboard startet ohne einen; setze das Modell + den API-Schlüssel unter Settings → LLM (er wird im /data-Volume persistiert). Wenn du XALGORIX_USERNAME/XALGORIX_PASSWORD nicht übergibst, wird ein zufälliges Admin-Passwort generiert und beim ersten Start in den Container-Logs ausgegeben.