

wazuh v4.14.7
Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und Compliance-Management für Endpunkte und Cloud-Workloads.
Wazuh



Wazuh ist eine freie und quelloffene Plattform für Bedrohungsprävention, -erkennung und -reaktion. Sie ist in der Lage, Workloads in lokalen, virtualisierten, containerisierten und cloudbasierten Umgebungen zu schützen.
Die Wazuh-Lösung besteht aus einem Endpoint-Security-Agenten, der auf den überwachten Systemen bereitgestellt wird, und einem Management-Server, der die von den Agenten gesammelten Daten erfasst und analysiert. Darüber hinaus ist Wazuh vollständig in den Wazuh Indexer integriert und bietet eine Suchmaschine sowie ein Datenvisualisierungswerkzeug, mit dem Benutzer durch ihre Sicherheitswarnungen navigieren können.
Wazuh-Funktionen
Eine kurze Vorstellung einiger der gebräuchlichsten Anwendungsfälle der Wazuh-Lösung.
Einbruchserkennung
Wazuh-Agenten durchsuchen die überwachten Systeme nach Malware, Rootkits und verdächtigen Anomalien. Sie können versteckte Dateien, getarnte Prozesse oder nicht registrierte Netzwerk-Listener sowie Inkonsistenzen in den Antworten von Systemaufrufen erkennen.
Zusätzlich zu den Agentenfunktionen verwendet die Serverkomponente einen signaturbasierten Ansatz zur Einbruchserkennung und nutzt ihre Regular-Expression-Engine, um gesammelte Protokolldaten zu analysieren und nach Kompromittierungsindikatoren zu suchen.
Protokolldatenanalyse
Wazuh-Agenten lesen Betriebssystem- und Anwendungsprotokolle und leiten sie sicher an einen zentralen Manager zur regelbasierten Analyse und Speicherung weiter. Wenn kein Agent bereitgestellt ist, kann der Server auch Daten über syslog von Netzwerkgeräten oder Anwendungen empfangen.
Die Wazuh-Regeln helfen Ihnen, Anwendungs- oder Systemfehler, Fehlkonfigurationen, versuchte und/oder erfolgreiche bösartige Aktivitäten, Richtlinienverstöße und eine Vielzahl anderer Sicherheits- und Betriebsprobleme zu erkennen.
Dateiintegritätsüberwachung
Wazuh überwacht das Dateisystem und erkennt Änderungen an Inhalt, Berechtigungen, Eigentümerschaft und Attributen von Dateien, die Sie im Auge behalten müssen. Darüber hinaus identifiziert es nativ die Benutzer und Anwendungen, die zum Erstellen oder Ändern von Dateien verwendet wurden.
Die Funktionen zur Dateiintegritätsüberwachung können in Kombination mit Threat Intelligence genutzt werden, um Bedrohungen oder kompromittierte Hosts zu identifizieren. Darüber hinaus wird sie von mehreren regulatorischen Compliance-Standards wie PCI DSS vorgeschrieben.
Schwachstellenerkennung
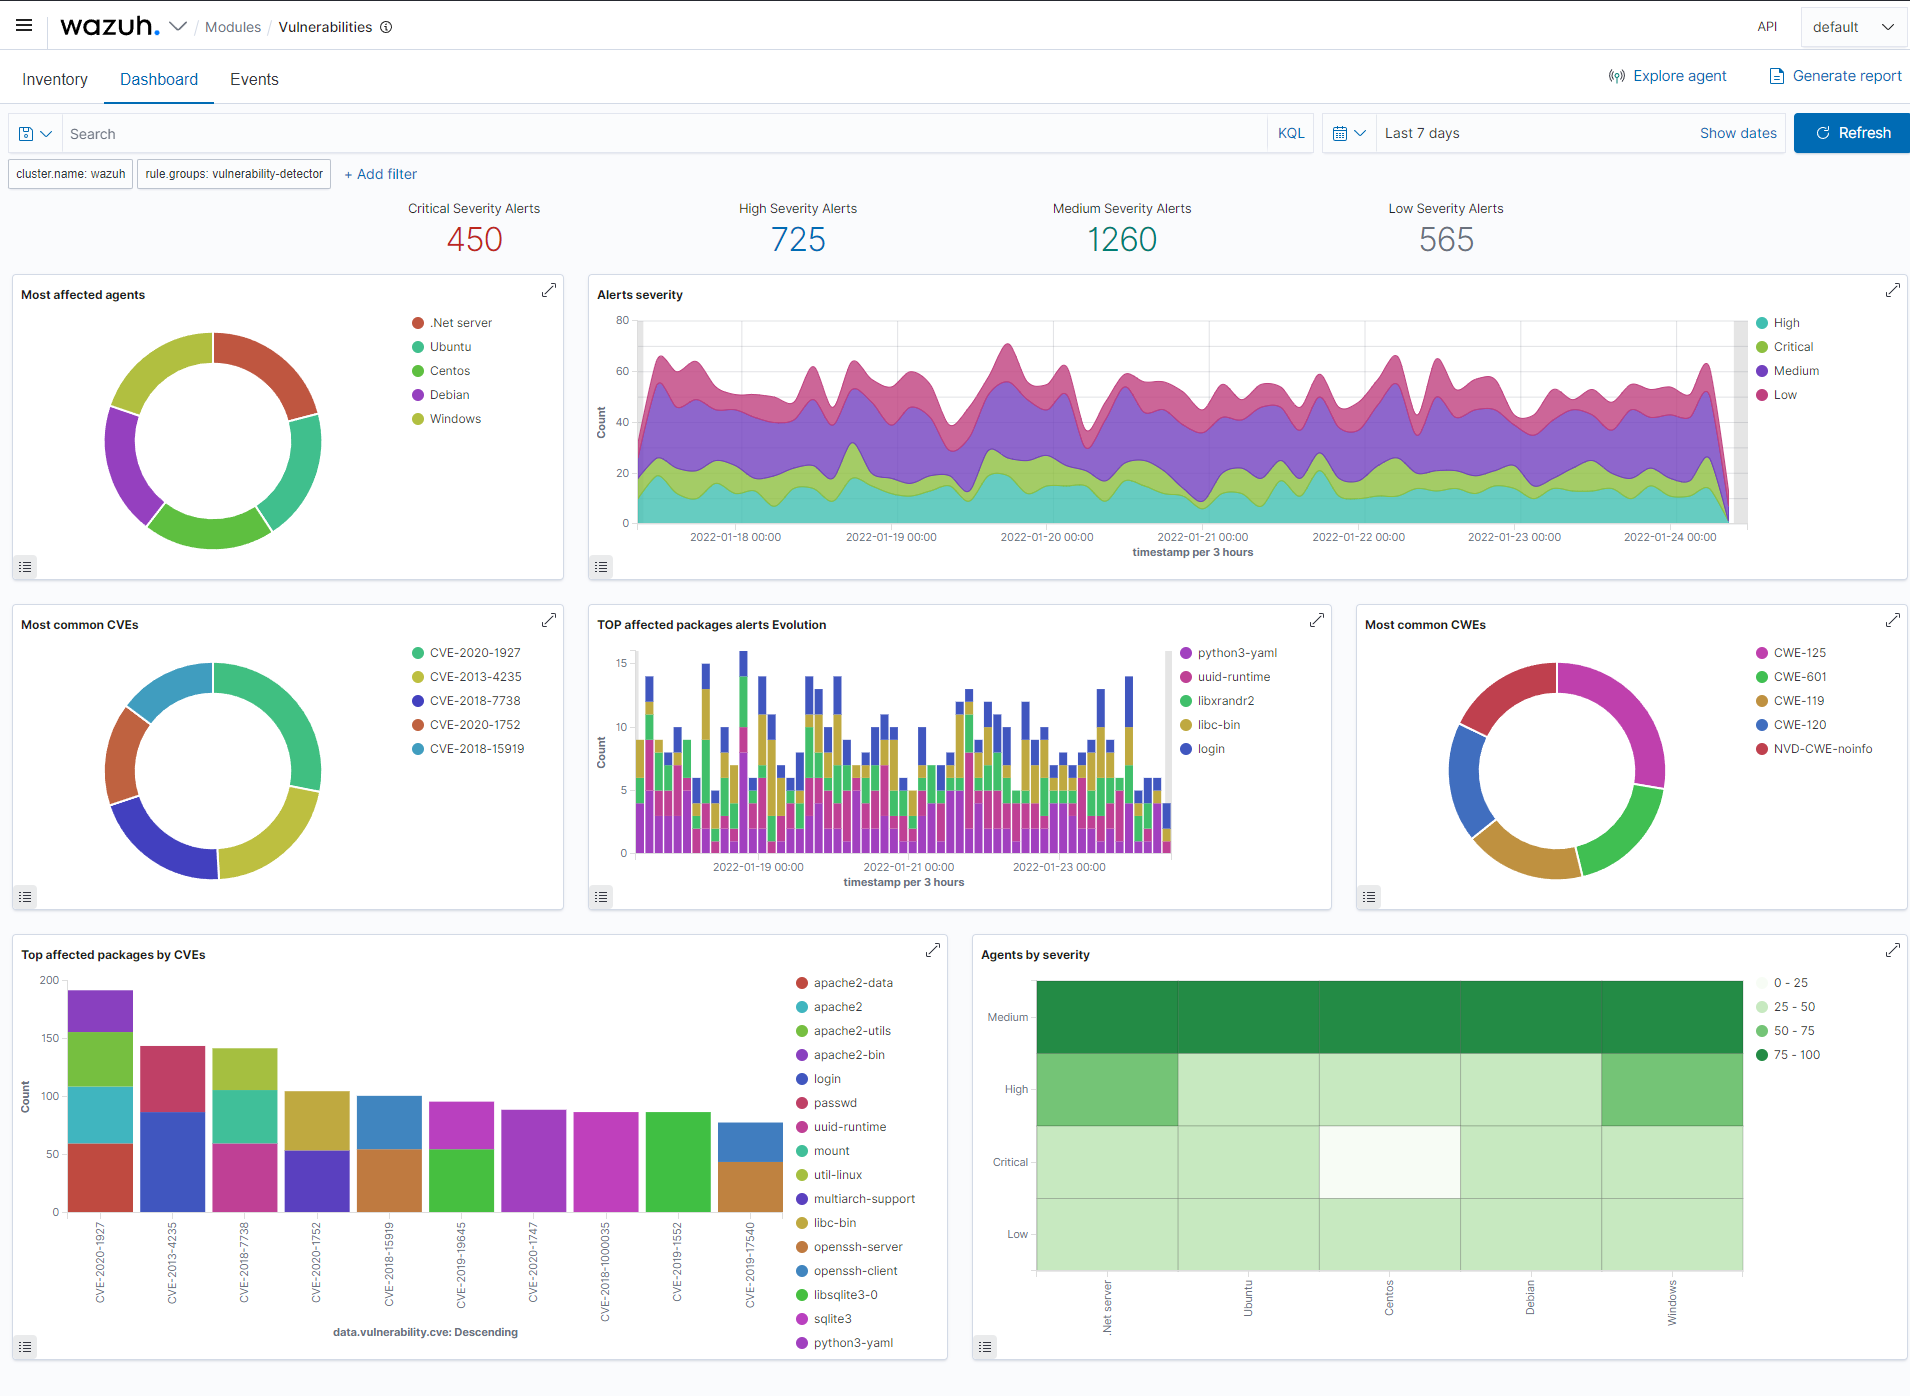
Wazuh-Agenten rufen Softwareinventardaten ab und senden diese Informationen an den Server, wo sie mit kontinuierlich aktualisierten CVE-Datenbanken (Common Vulnerabilities and Exposure) abgeglichen werden, um bekannte verwundbare Software zu identifizieren.
Die automatisierte Schwachstellenbewertung hilft Ihnen, die Schwachstellen in Ihren kritischen Assets zu finden und Korrekturmaßnahmen zu ergreifen, bevor Angreifer sie ausnutzen, um Ihr Unternehmen zu sabotieren oder vertrauliche Daten zu stehlen.
Konfigurationsbewertung
Wazuh überwacht System- und Anwendungskonfigurationseinstellungen, um sicherzustellen, dass sie Ihren Sicherheitsrichtlinien, Standards und/oder Härtungsleitfäden entsprechen. Agenten führen regelmäßige Scans durch, um Anwendungen zu erkennen, die bekanntermaßen verwundbar, nicht gepatcht oder unsicher konfiguriert sind.
Darüber hinaus können Konfigurationsprüfungen angepasst werden, um sie optimal auf Ihre Organisation abzustimmen. Warnungen enthalten Empfehlungen für eine bessere Konfiguration, Referenzen und eine Zuordnung zu regulatorischen Compliance-Anforderungen.
Vorfallreaktion
Wazuh-Agenten bieten sofort einsatzbereite aktive Reaktionen, um verschiedene Gegenmaßnahmen gegen aktive Bedrohungen durchzuführen, wie etwa das Blockieren des Zugriffs auf ein System von der Bedrohungsquelle, wenn bestimmte Kriterien erfüllt sind.
Darüber hinaus kann Wazuh verwendet werden, um Befehle oder Systemabfragen remote auf Agents auszuführen, Indicators of Compromise (IOCs) zu identifizieren und bei anderen Aufgaben der Live-Forensik oder Incident Response zu unterstützen.
Regulatorische Compliance
Wazuh bietet einige der notwendigen Sicherheitskontrollen, um Branchenstandards und Vorschriften zu erfüllen. Diese Funktionen helfen Organisationen in Kombination mit der Skalierbarkeit und der Multi-Plattform-Unterstützung dabei, technische Compliance-Anforderungen zu erfüllen.
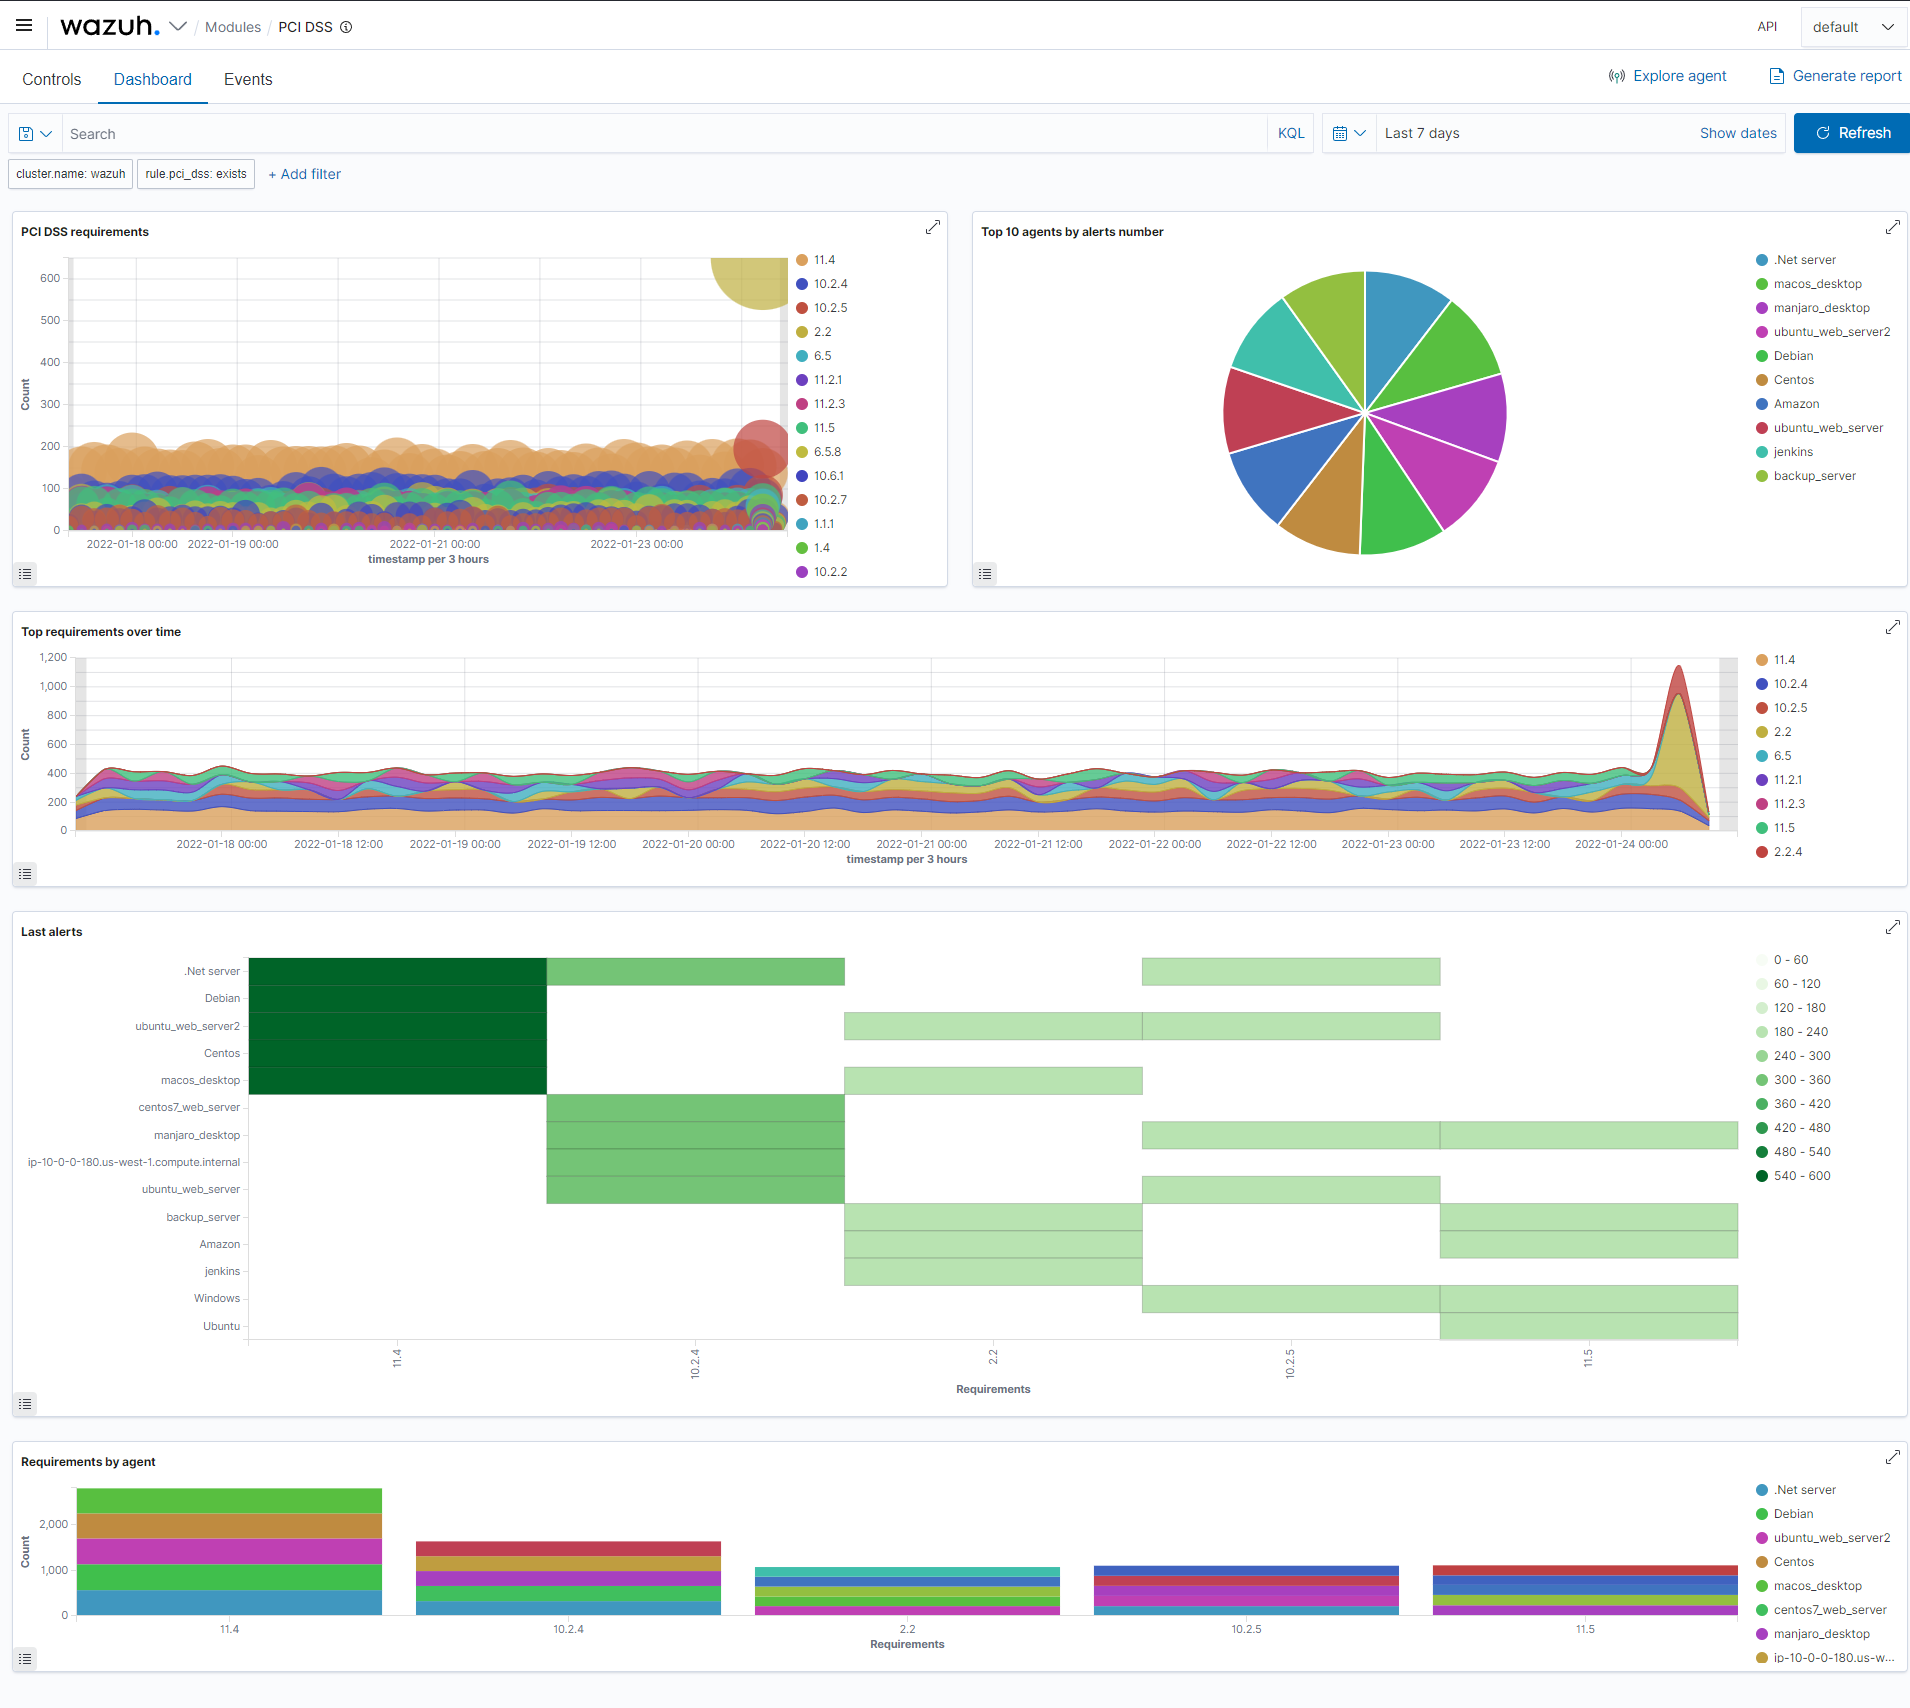
Wazuh wird häufig von Zahlungsabwicklungsunternehmen und Finanzinstituten eingesetzt, um die Anforderungen des PCI DSS (Payment Card Industry Data Security Standard) zu erfüllen. Die Web-Benutzeroberfläche bietet Berichte und Dashboards, die dabei und bei anderen Vorschriften (z. B. GPG13 oder DSGVO) helfen können.
Cloud-Sicherheit
Wazuh hilft bei der Überwachung von Cloud-Infrastrukturen auf API-Ebene, indem Integrationsmodule eingesetzt werden, die Sicherheitsdaten von bekannten Cloud-Anbietern wie Amazon AWS, Azure oder Google Cloud abrufen können. Darüber hinaus stellt Wazuh Regeln bereit, um die Konfiguration Ihrer Cloud-Umgebung zu bewerten und Schwachstellen leicht zu erkennen.
Zudem werden die leichtgewichtigen und Multi-Plattform-Agents von Wazuh häufig eingesetzt, um Cloud-Umgebungen auf Instanzebene zu überwachen.
Container-Sicherheit
Wazuh bietet Sicherheitstransparenz für Ihre Docker-Hosts und -Container, überwacht deren Verhalten und erkennt Bedrohungen, Schwachstellen und Anomalien. Der Wazuh-Agent ist nativ in die Docker-Engine integriert, sodass Benutzer Images, Volumes, Netzwerkeinstellungen und laufende Container überwachen können.
Wazuh sammelt und analysiert kontinuierlich detaillierte Laufzeitinformationen. Beispielsweise werden Warnungen für Container im privilegierten Modus, für verwundbare Anwendungen, für eine in einem Container laufende Shell, für Änderungen an persistenten Volumes oder Images und für andere mögliche Bedrohungen ausgegeben.
WUI
Die Wazuh WUI bietet eine leistungsstarke Benutzeroberfläche für die Datenvisualisierung und -analyse. Diese Oberfläche kann auch zur Verwaltung der Wazuh-Konfiguration und zur Überwachung ihres Status verwendet werden.
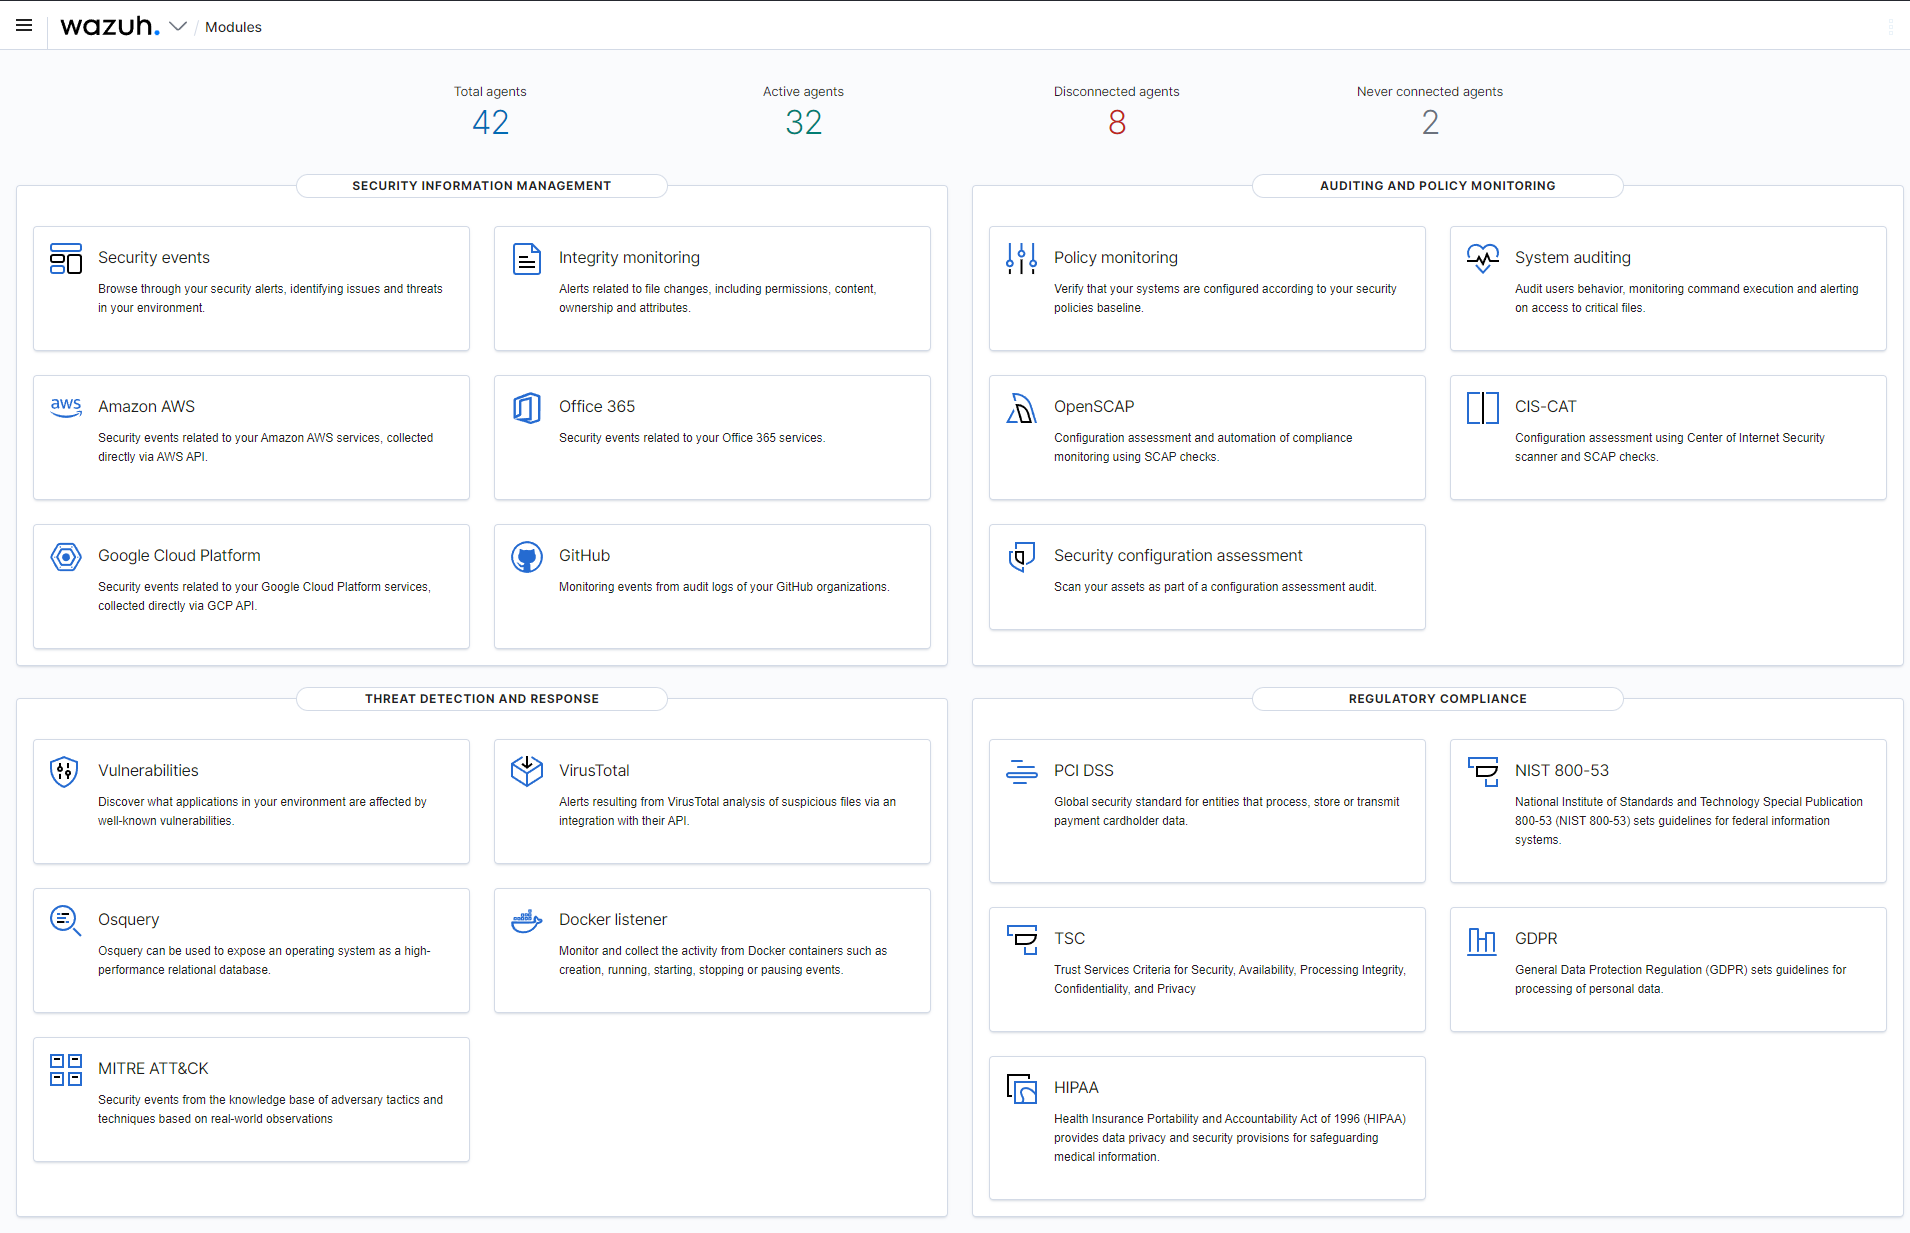
Modulübersicht
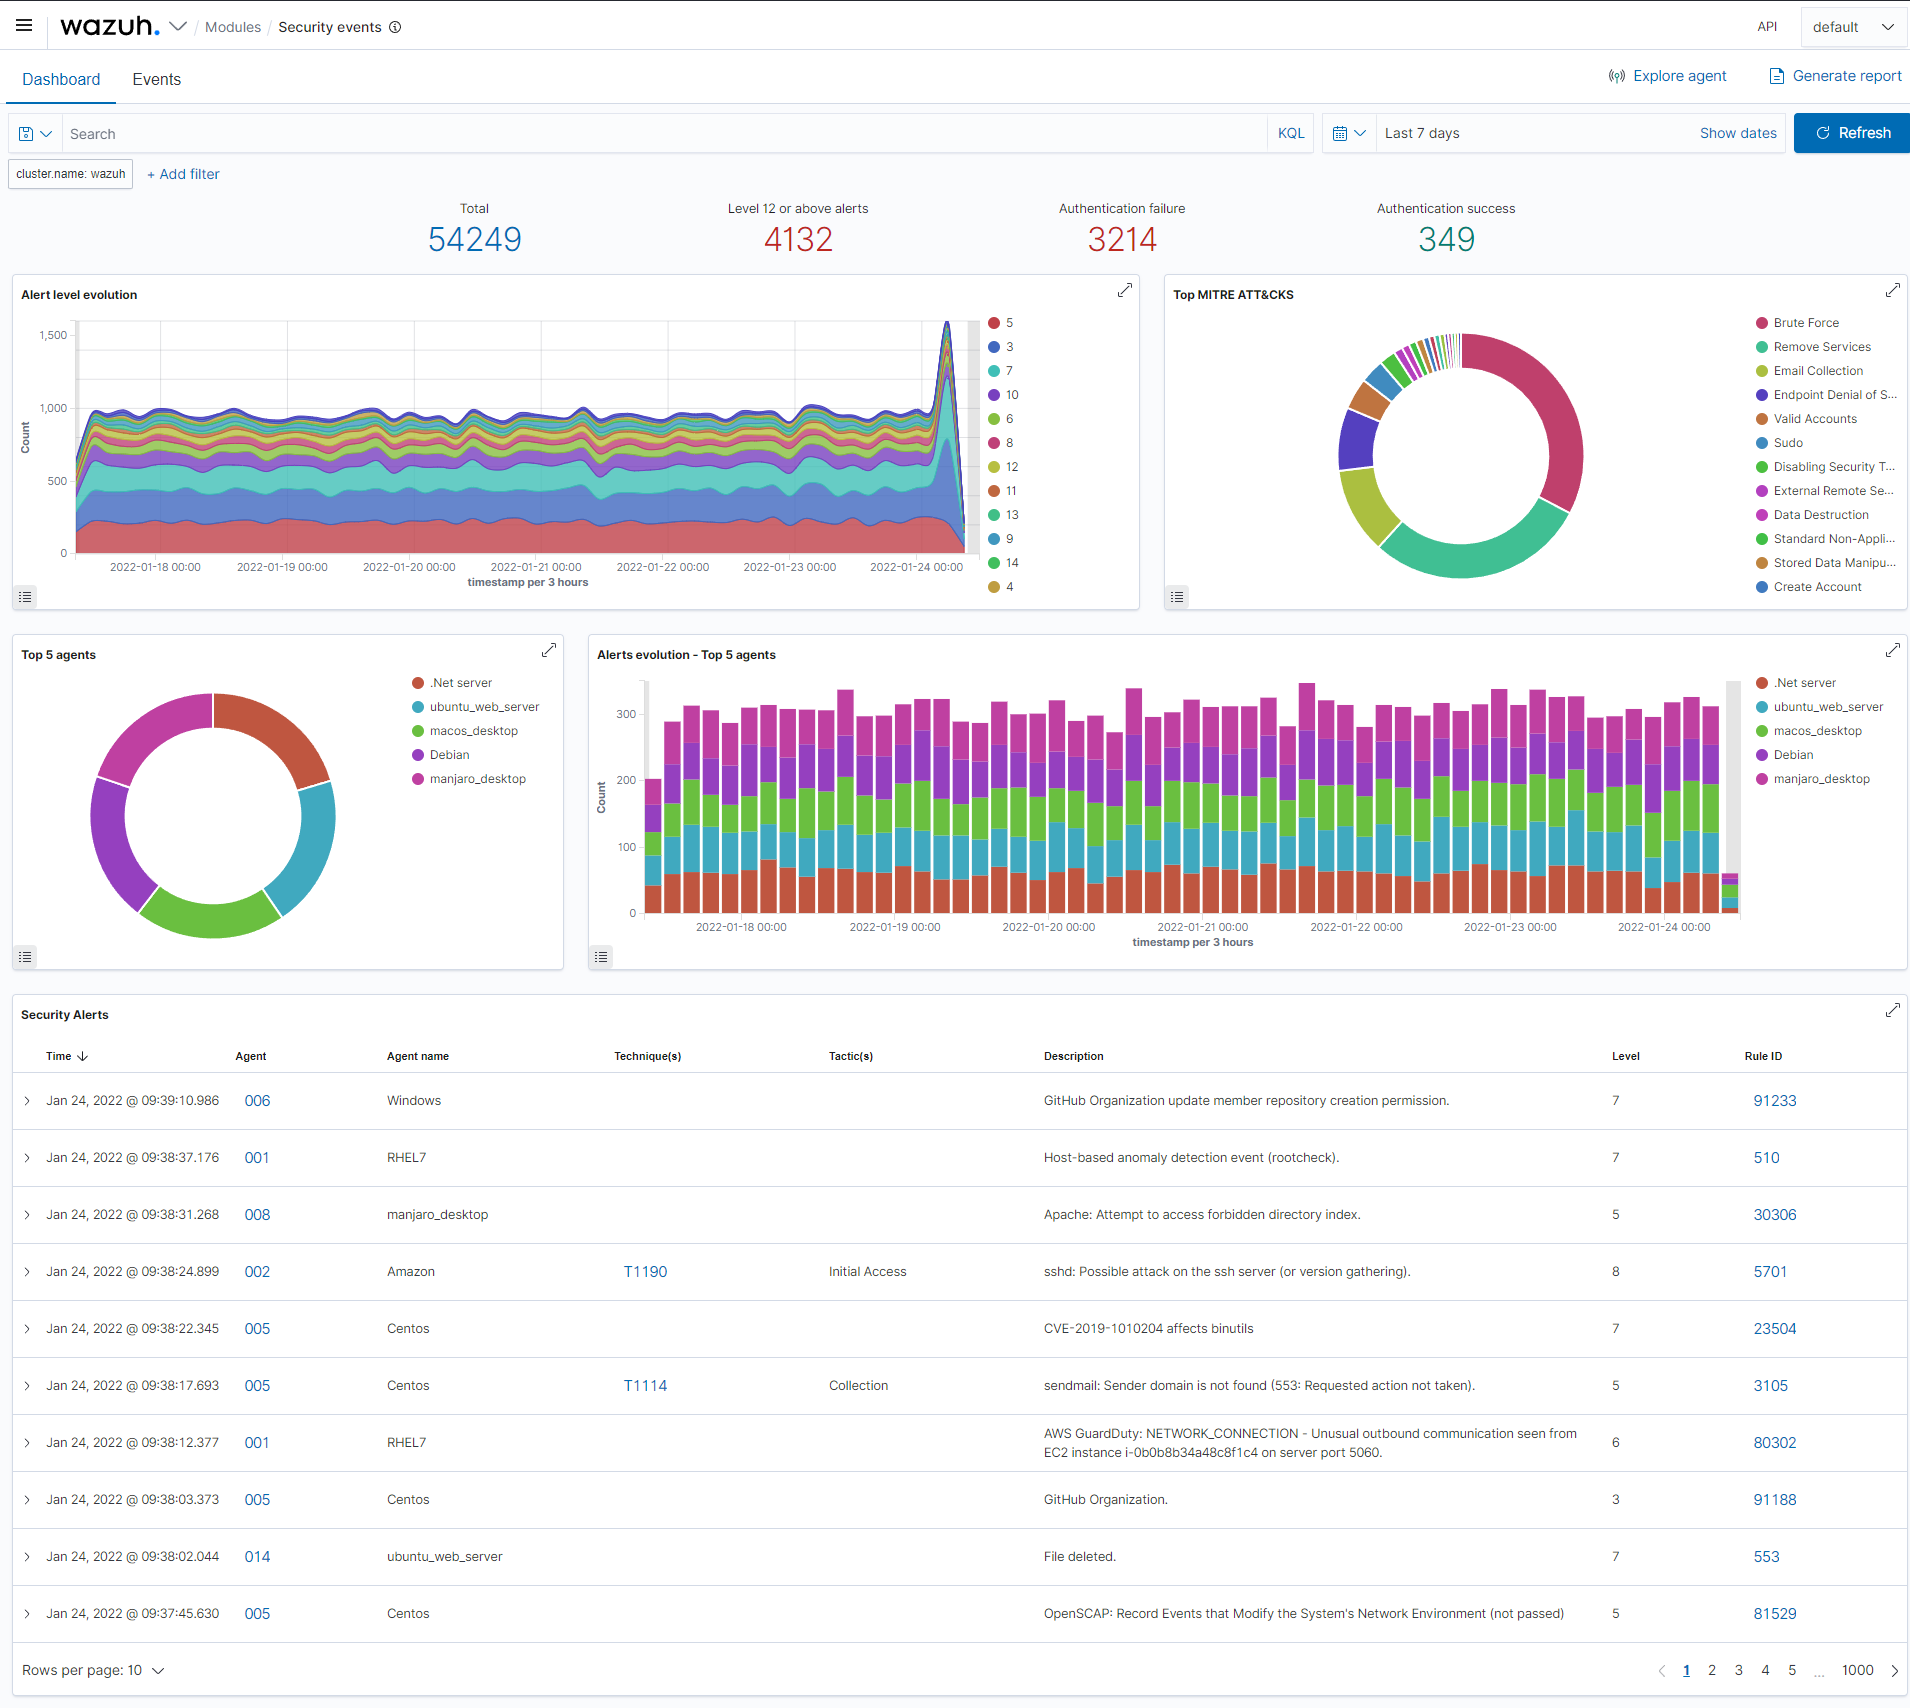
Sicherheitsereignisse
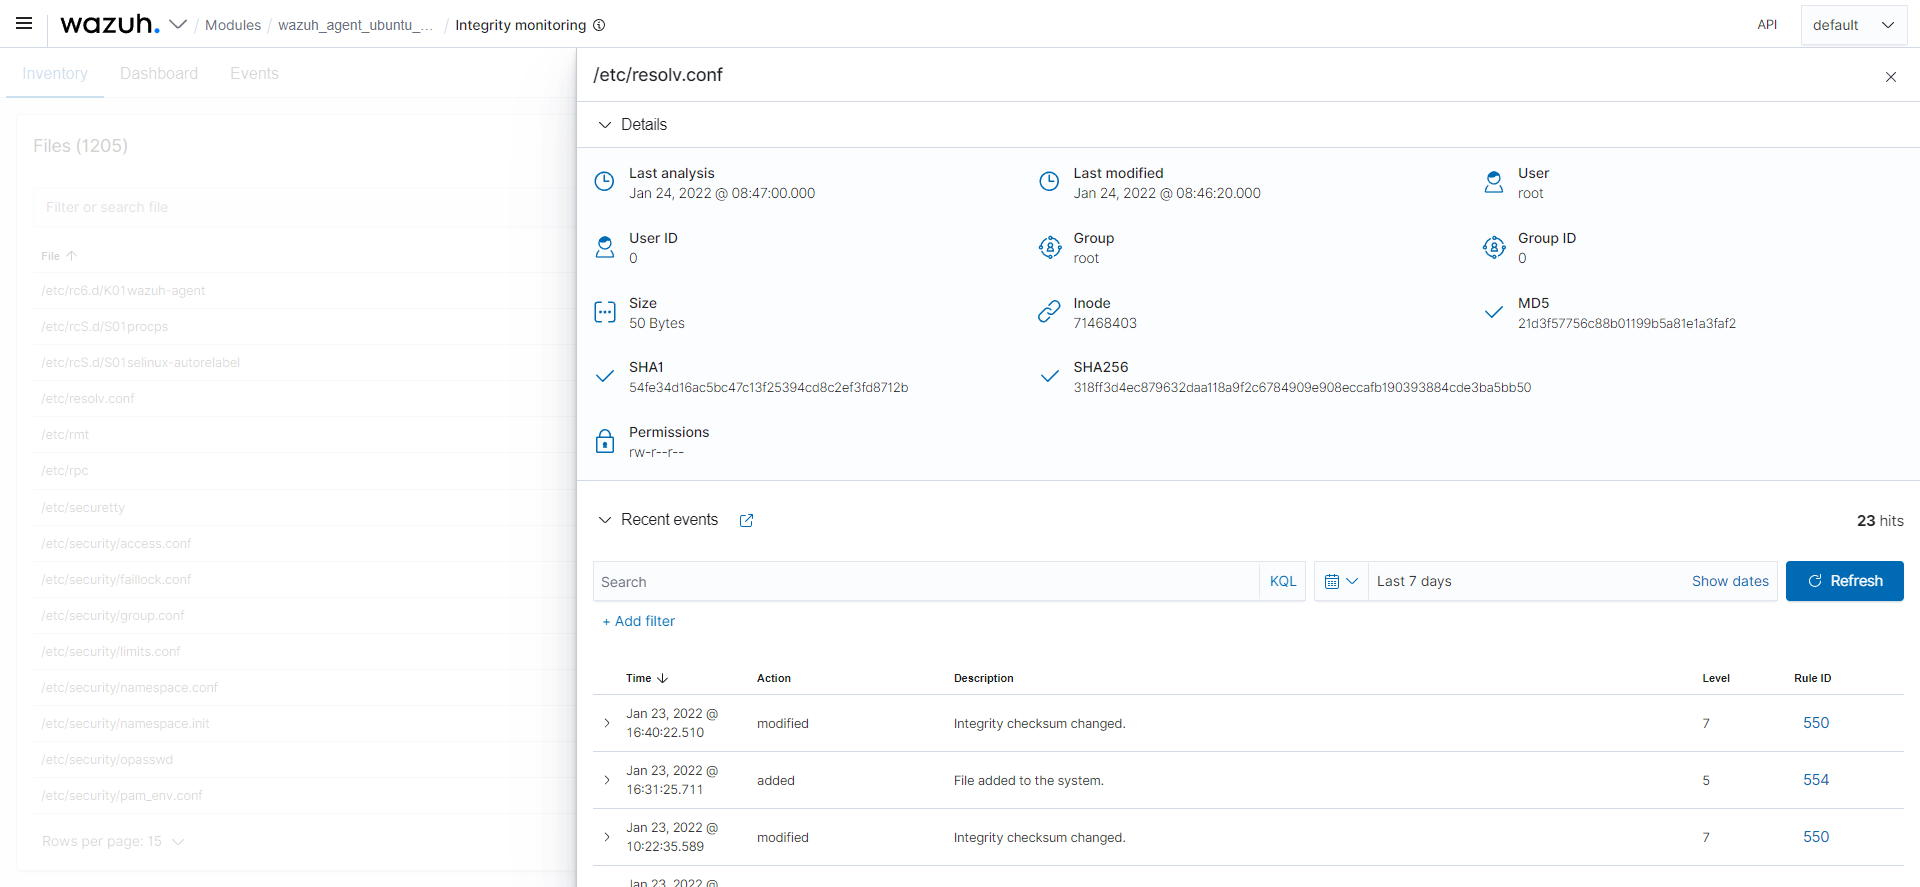
Integritätsüberwachung
Schwachstellenerkennung
Regulatorische Compliance
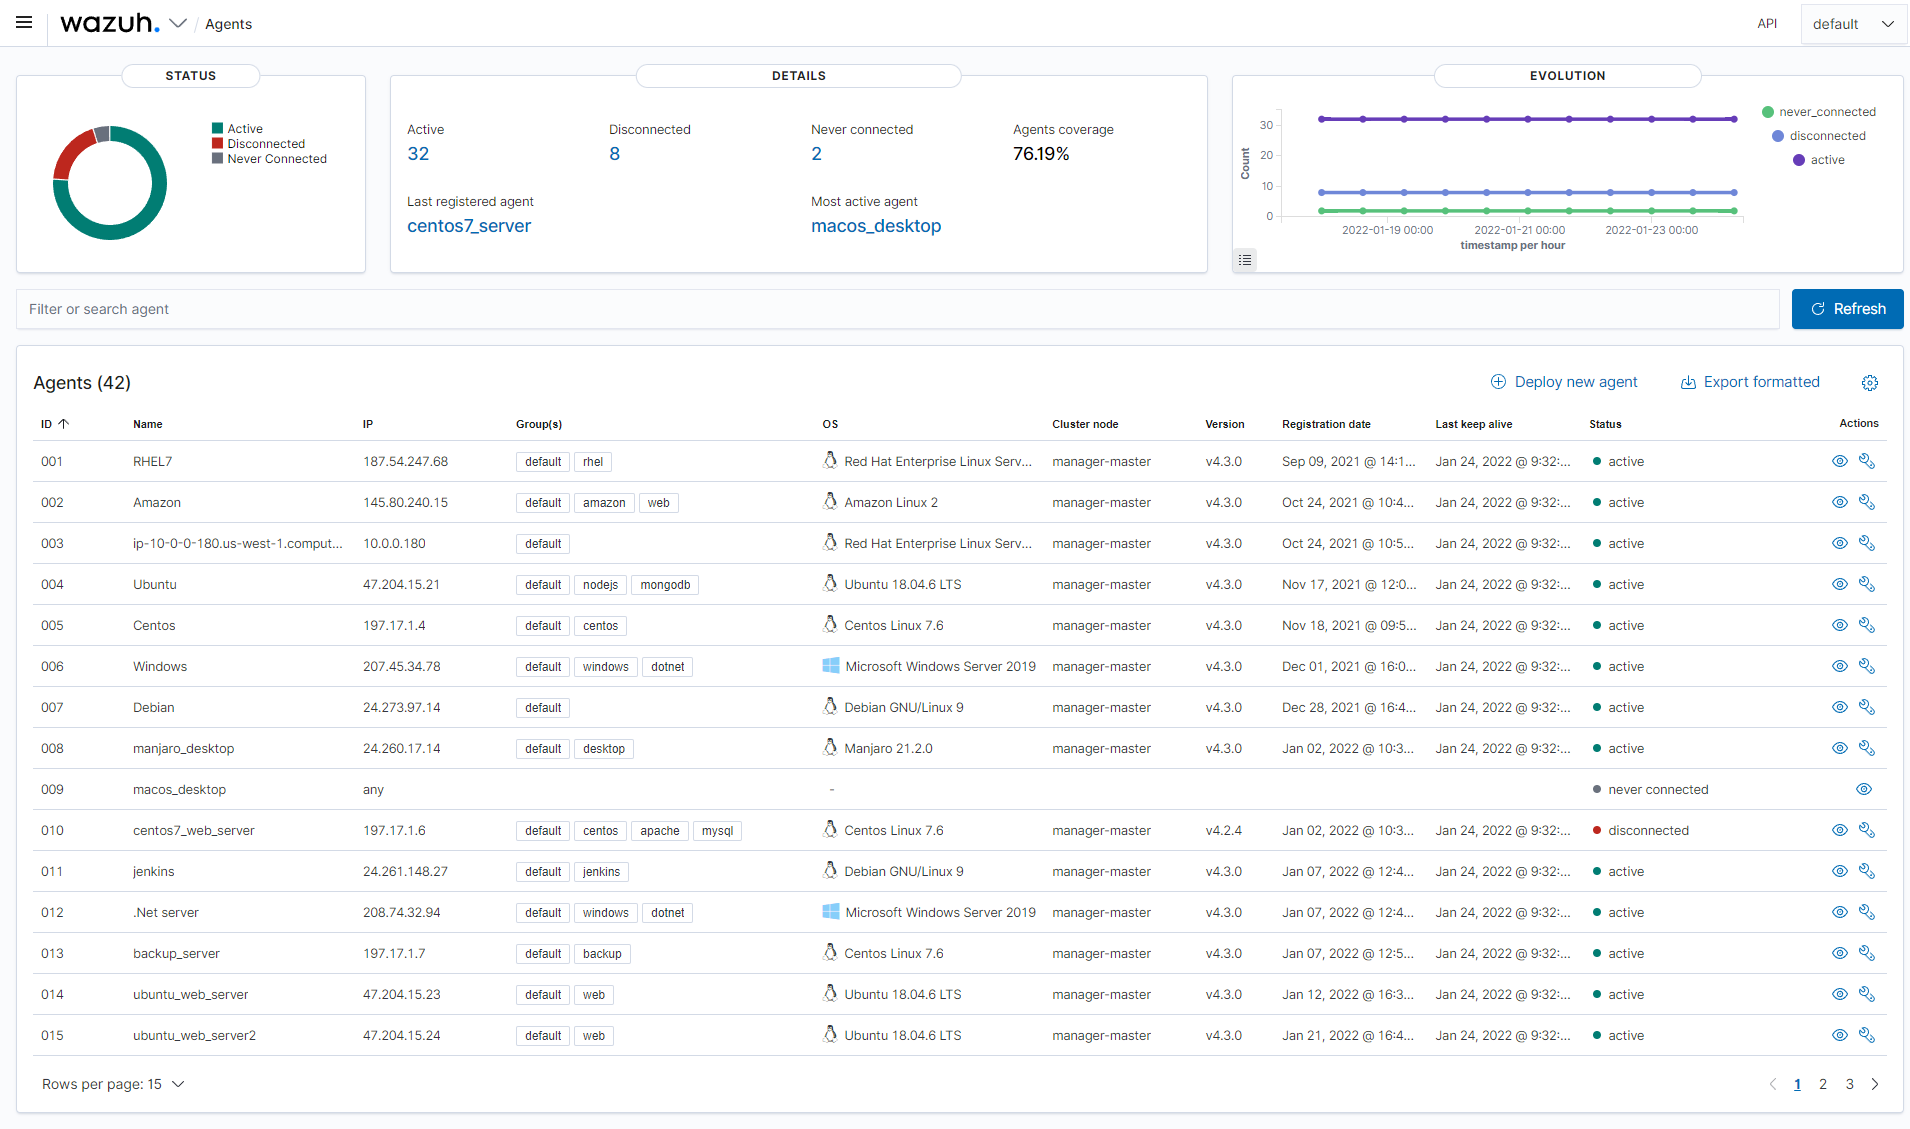
Agent-Übersicht
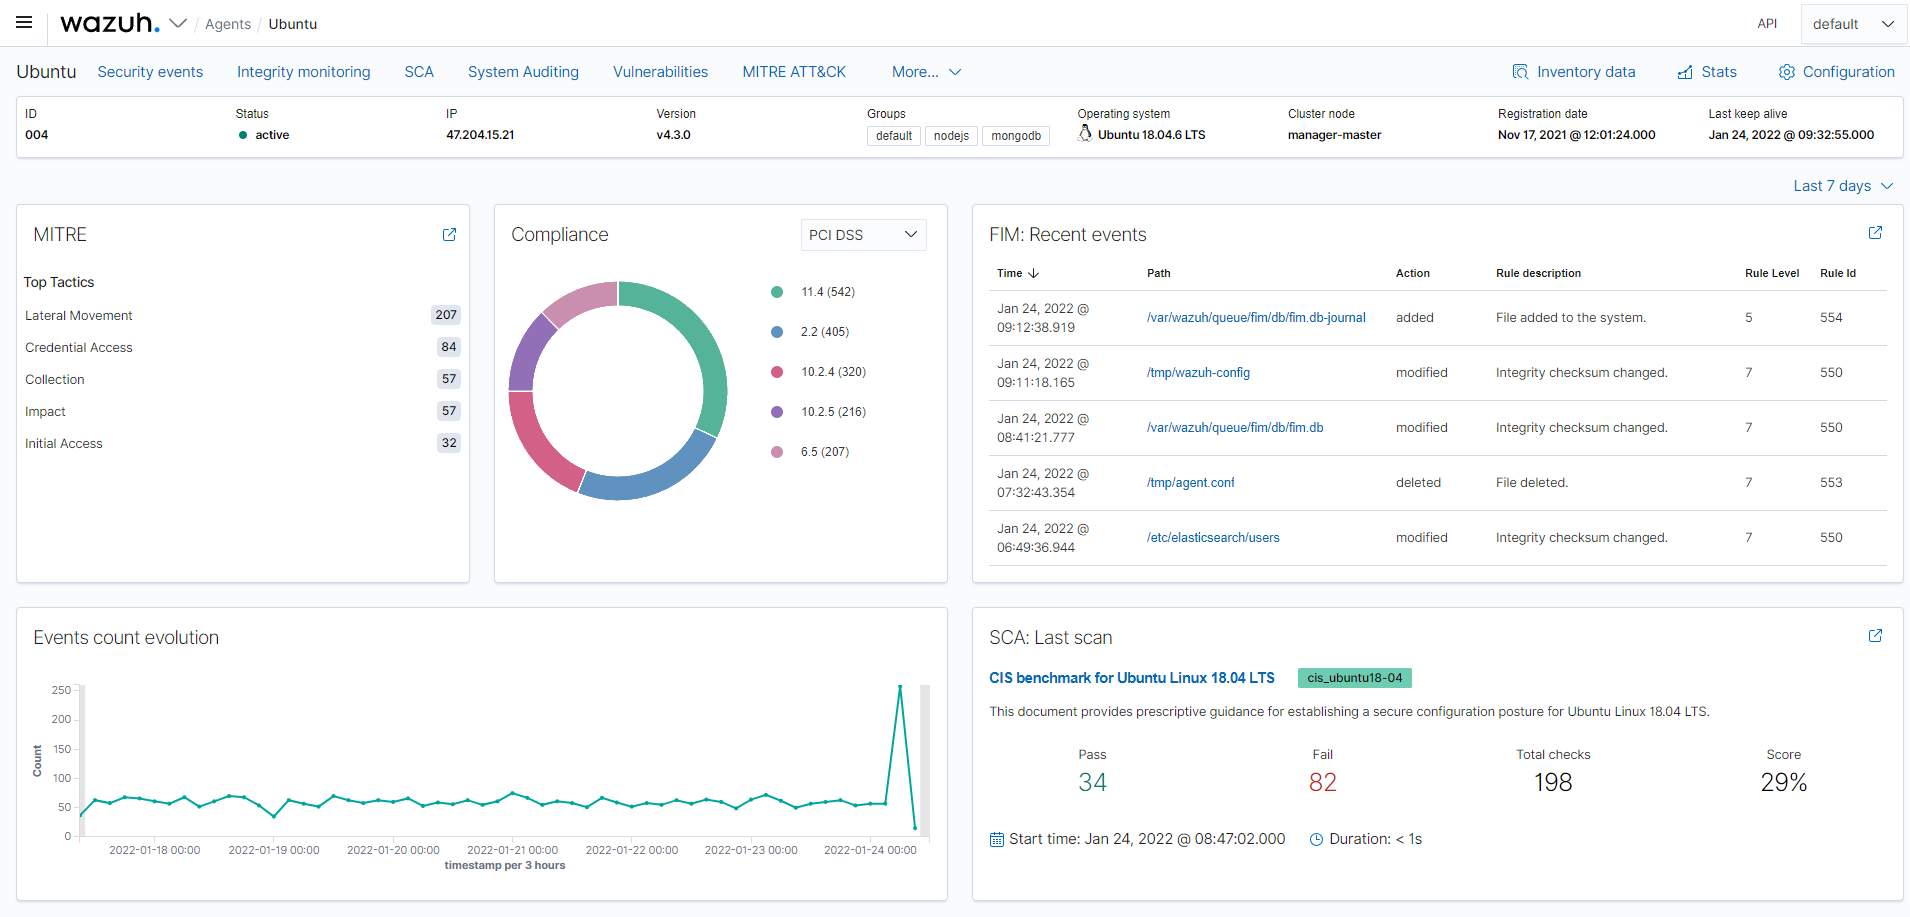
Agent-Zusammenfassung
Orchestrierung
Hier finden Sie alle Automatisierungswerkzeuge, die vom Wazuh-Team gepflegt werden.