
warpgate v0.29.0-beta.1
Vollständig transparenter SSH-, HTTPS-, Kubernetes-, Datenbank- und RDP/VNC-Bastion/PAM, der keine zusätzliche clientseitige Software benötigt
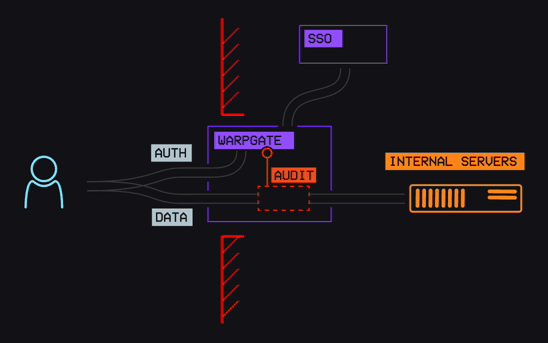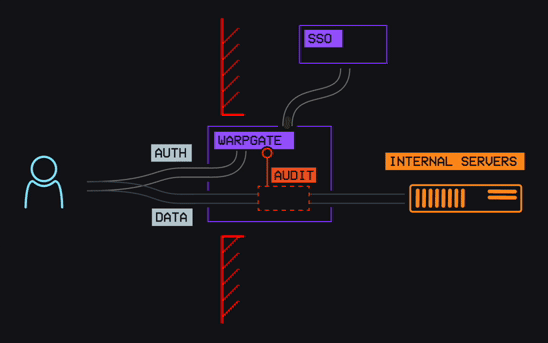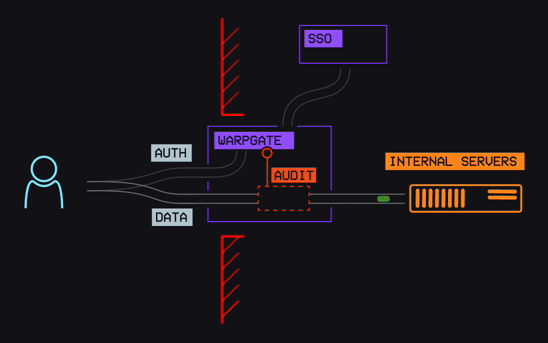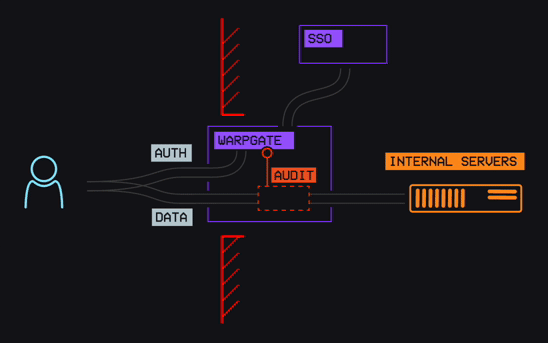


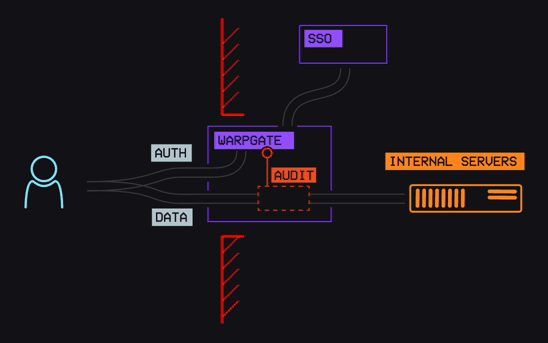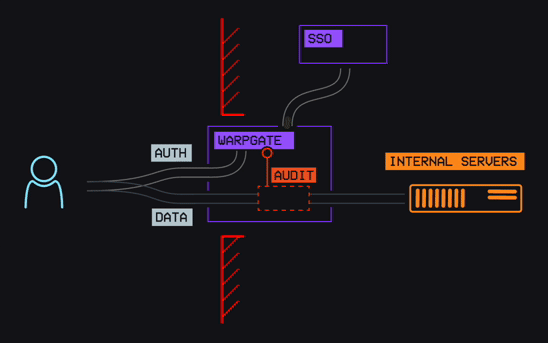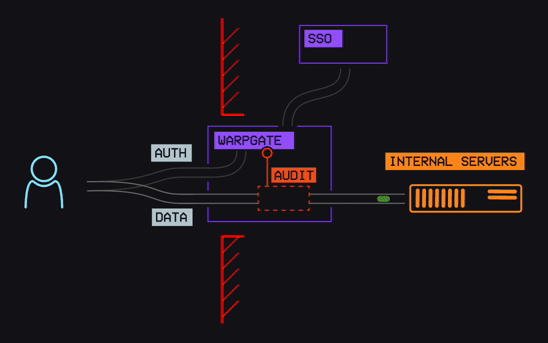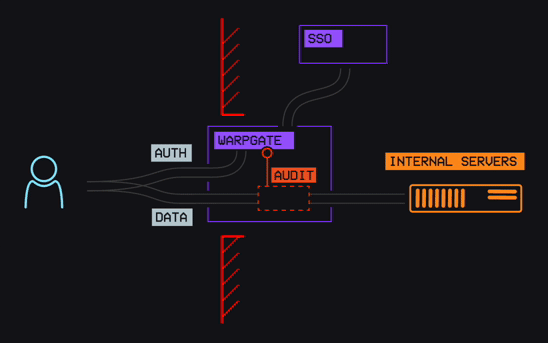
Warpgate ist ein intelligenter und vollständig transparenter SSH-, HTTPS-, Kubernetes-, MySQL-, PostgreSQL-, RDP- und VNC-Bastion-Host, der weder eine Client-Anwendung noch einen SSH-Wrapper erfordert.
- Richte ihn in deiner DMZ ein, füge Benutzerkonten hinzu und weise sie einfach bestimmten Hosts und URLs innerhalb des Netzwerks zu.
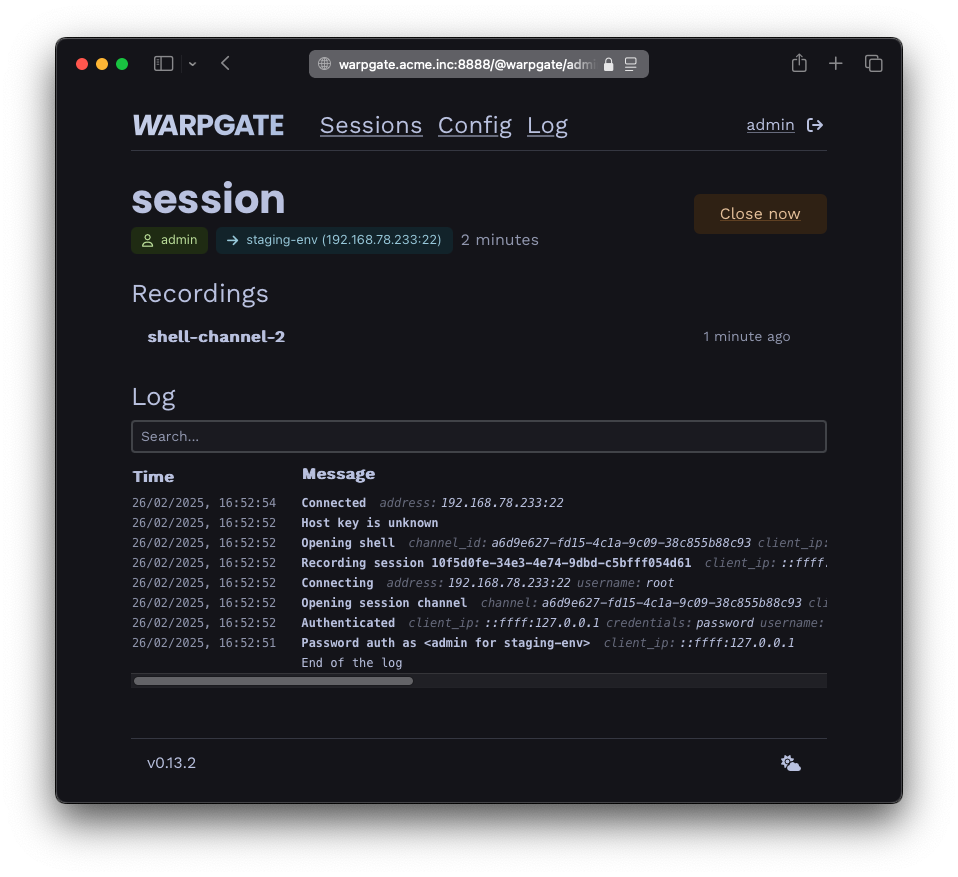
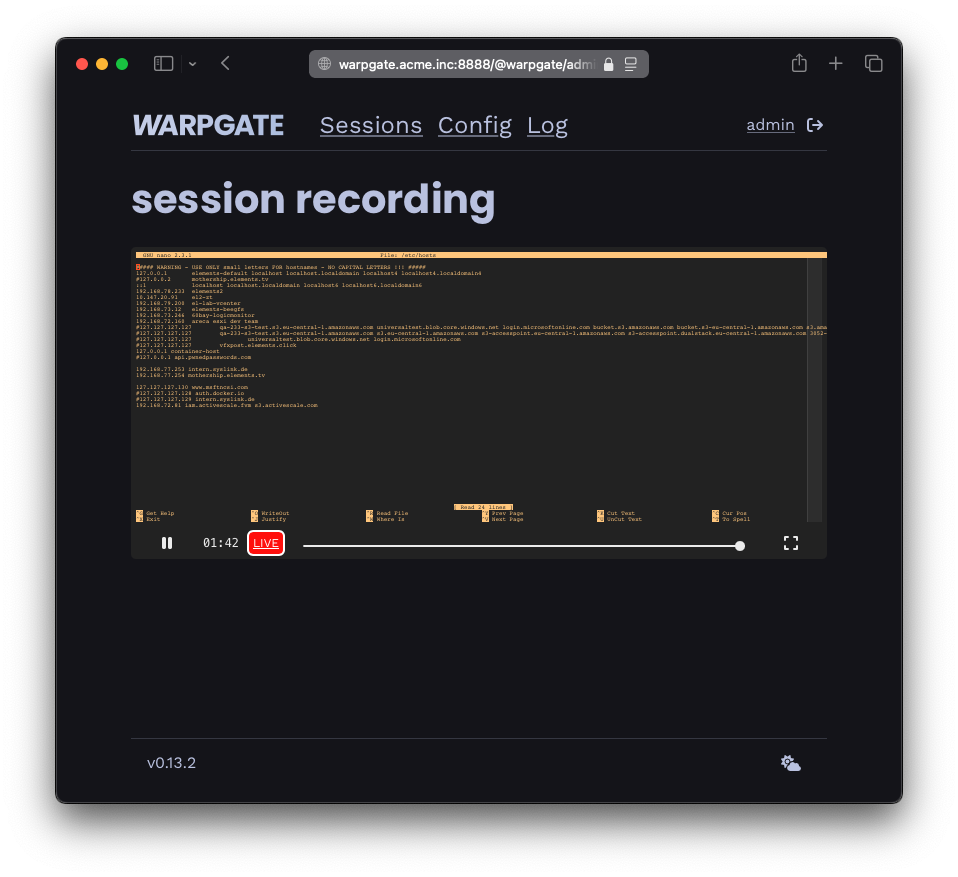
- Warpgate zeichnet jede Sitzung für dich auf, damit du sie (live) ansehen und später über eine integrierte Admin-Weboberfläche wiedergeben kannst.
- Browserbasierter SSH-, RDP- und VNC-Zugriff ist integriert; native Clients funktionieren weiterhin.
- Kein Jump Host – leitet die Verbindung direkt an das Ziel weiter, und zwar vollständig transparent für den Client.
- Native 2FA- und SSO-Unterstützung (TOTP & OpenID Connect)
- Integrierter Brute-Force-Schutz mit IP-Blockierung und Benutzersperre
- Einzelne Binärdatei ohne Abhängigkeiten.
- In 100 % sicherem Rust geschrieben.
Unterstützt von:

Erste Schritte & Downloads
- Siehe die Dokumentationsseite Erste Schritte (oder Erste Schritte auf Docker).
- Release-/Beta-Binärdateien
- Nightly Builds
Dokumentation
Die vollständige Dokumentation ist unter warpgate.null.page verfügbar, einschließlich:
- Login-Schutz – Brute-Force-Schutz konfigurieren
- SSO – Single Sign-On mit OpenID Connect
- Tickets – Temporäre Zugangsdaten
Wie unterscheidet sich Warpgate von einem Jump Host / VPN / Teleport?
| Warpgate | SSH Jump Host | VPN | Teleport |
|---|---|---|---|
| ✅ Präzise 1:1-Zuweisung zwischen Benutzern und Diensten | (Normalerweise) voller Zugriff auf das Netzwerk hinter dem Jump Host | (Normalerweise) voller Zugriff auf das Netzwerk | ✅ Präzise 1:1-Zuweisung zwischen Benutzern und Diensten |
| ✅ Kein benutzerdefinierter Client erforderlich | Jump-Host-Konfiguration erforderlich | ✅ Kein benutzerdefinierter Client erforderlich | Benutzerdefinierter Client erforderlich |
| ✅ 2FA von Haus aus | 🟡 2FA mit zusätzlichen PAM-Plugins möglich | 🟡 Hängt vom Anbieter ab | ✅ 2FA von Haus aus |
| ✅ SSO von Haus aus | 🟡 SSO mit zusätzlichen PAM-Plugins möglich | 🟡 Hängt vom Anbieter ab | Kostenpflichtig |
| ✅ Audit auf Befehlsebene | 🟡 Audit auf Verbindungsebene am Jump Host, kein sicheres Audit am Ziel, wenn Root-Zugriff gewährt wird | Kein sicheres Audit am Ziel, wenn Root-Zugriff gewährt wird | ✅ Audit auf Befehlsebene |
| ✅ Vollständige Sitzungsaufzeichnung | Keine sichere Aufzeichnung am Ziel möglich, wenn Root-Zugriff gewährt wird | Keine sichere Aufzeichnung am Ziel möglich, wenn Root-Zugriff gewährt wird | ✅ Vollständige Sitzungsaufzeichnung |
| ✅ Nicht-interaktive Verbindungen | 🟡 Nicht-interaktive Verbindungen sind möglich, wenn die Clients Jump Hosts nativ unterstützen | ✅ Nicht-interaktive Verbindungen | Nicht-interaktive Verbindungen erfordern die Verwendung eines SSH-Client-Wrappers oder das Ausführen eines Tunnels |
| ✅ Selbst gehostet, du besitzt die Daten | ✅ Selbst gehostet, du besitzt die Daten | 🟡 Hängt vom Anbieter ab | SaaS |
| ✅ Integrierter Brute-Force-Schutz | 🟡 Erfordert fail2ban-Einrichtung | 🟡 Hängt vom Anbieter ab | ✅ Integrierter Brute-Force-Schutz |
|
|
|
Sicherheitsprobleme melden
Bitte verwende GitHubs System zur Meldung von Schwachstellen.
Projektstatus
Warpgate wird aktiv in Unternehmensumgebungen eingesetzt.
Was als Nächstes geplant ist und bearbeitet wird, wird in der öffentlichen Roadmap verfolgt.
Wie es funktioniert
Warpgate ist ein Dienst, den du auf dem Bastion-/DMZ-Host bereitstellst und der SSH-, HTTPS-, Kubernetes-, MySQL-, PostgreSQL-, RDP- und VNC-Verbindungen annimmt und eine (optionale) Web-Admin-Oberfläche bereitstellt.
Führe warpgate setup aus, um interaktiv eine Konfigurationsdatei einschließlich Port-Bindings zu generieren. Siehe Erste Schritte für Details.
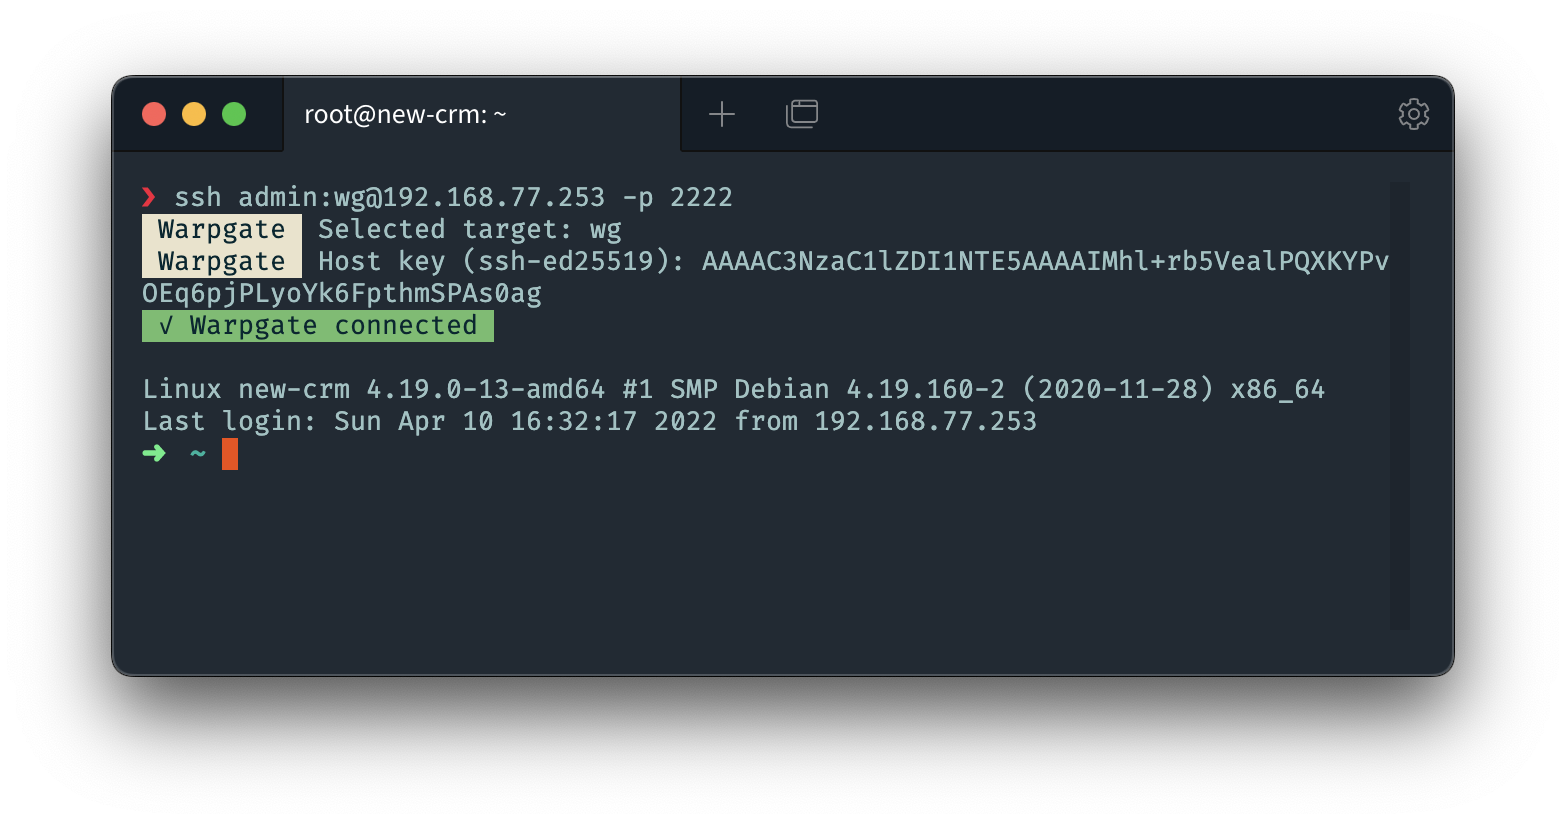
Es nimmt Verbindungen mit speziell formatierten Zugangsdaten entgegen, authentifiziert den Benutzer lokal, verbindet sich selbst mit dem Ziel und verbindet dann beide Parteien miteinander, während es (optional) die Sitzung aufzeichnet.
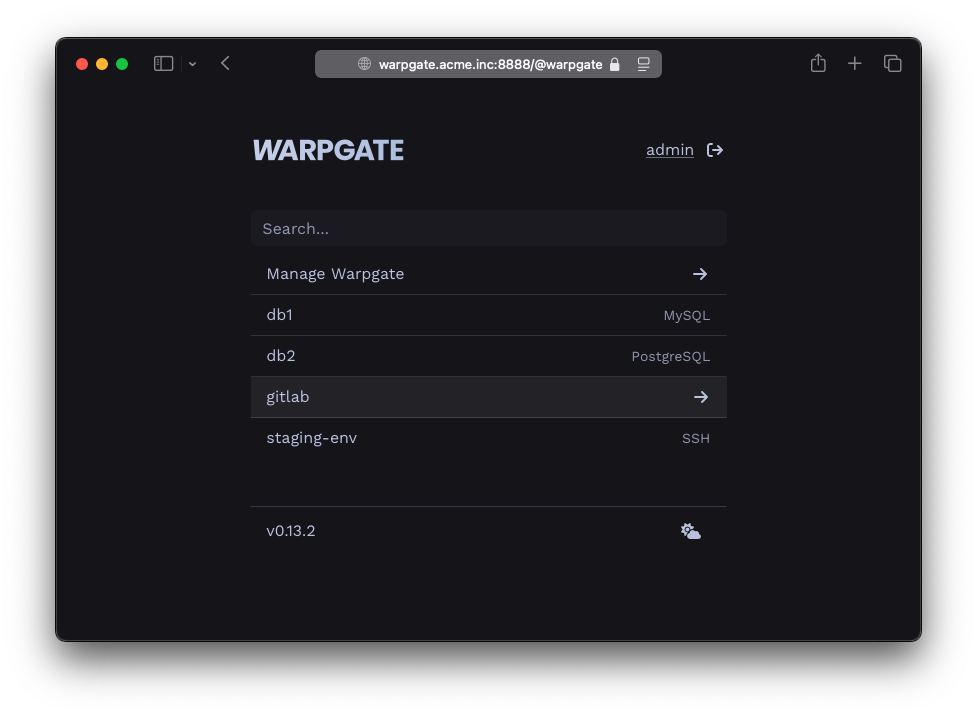
Bei Verbindungen über HTTPS präsentiert Warpgate eine Auswahl verfügbarer Ziele und leitet dann den gesamten Datenverkehr einer Sitzung an das ausgewählte Ziel weiter. Du kannst jederzeit zwischen Zielen wechseln.
Du verwaltest die Ziel- und Benutzerlisten und weist sie einander über die Admin-Oberfläche zu, und der Sitzungsverlauf wird in einer SQLite-Datenbank gespeichert (standardmäßig in /var/lib/warpgate).
Du kannst die Admin-Weboberfläche auch verwenden, um die Live-Sitzungsliste anzuzeigen, Sitzungsaufzeichnungen, Protokolle und mehr zu überprüfen.